Разница между HTTP и WWW
Основное отличие: протокол передачи гипертекста (HTTP) — это протокол приложения, созданный для обеспечения связи через Интернет. Всемирная паутина (WWW или W3) — это система связанных гипертекстовых документов, доступ к которым можно получить через Интернет.
Если человек просматривает URL-адрес веб-сайта, на котором он находится в данный момент, он увидит термины HTTP или WWW. Любой, кто когда-либо работал в Интернете, знает, что сайты обычно начинаются с терминов www. HTTP и WWW связаны с Интернетом, но отличаются друг от друга. Хотя HTTP относится к протоколу, который используется веб-браузерами при доступе к веб-сайту, www представляет собой набор гипертекстовых документов, доступных для просмотра через Интернет. Сэр Тим Бернерс-Ли был признан за успешное создание Интернета и WWW.

Протокол передачи гипертекста (HTTP) — это протокол приложения, созданный для обеспечения связи через Интернет. Это набор правил, которые определяют, как веб-серверы или другие приложения будут взаимодействовать друг с другом через Интернет. Говорят, что он является основой всемирной паутины. HTTP определяет, как сообщения будут форматироваться и передаваться, и как веб-серверы и браузеры будут реагировать на команды. Гипертекст — это текст, который отображается на компьютере или любом другом электронном устройстве и на который ссылаются с помощью гиперссылок, которые читатель может легко и сразу получить, нажав на ссылку. HTTP стал глобальным языком для обмена гипертекстовой информацией, используемой веб-серверами и клиентскими компьютерами.
HTTP был разработан в сотрудничестве с Инженерной рабочей группой по Интернету (IETF) и Консорциумом World Wide Web (W3C). Команда опубликовала серию документов «Запросы на комментарии» (RFC), которые стали опубликованным документом, в котором перечислены все виды стандартов для Интернета. HTTP работает как протокол запроса-ответа в вычислительной модели клиент-сервер. Давайте использовать реалистичный пример, чтобы сделать его простым. Человек, работающий на компьютере, открывает веб-браузер, ищет «google.com» и нажимает «Enter». Веб-браузер направляет этот запрос на сервер, где хранится страница. Затем сервер отвечает на запрос информацией о состоянии завершения, а также запрошенным содержимым в теле сообщения. Затем веб-страница будет доступна для просмотра пользователю. HTTP известен как протокол без сохранения состояния, поскольку каждая отправляемая команда или запрос выполняется независимо и не связана с командой, которая была выполнена ранее. Чтобы сократить время, необходимое для извлечения данных, веб-браузеры используют веб-кэши и файлы cookie, чтобы упростить поиск часто посещаемых страниц. Другие протоколы, которые используются в Интернете, включают протокол передачи файлов (FTP) и протокол передачи сетевых новостей (NNTP).

Всемирная паутина (WWW или W3) — это система связанных гипертекстовых документов, доступ к которым можно получить через Интернет. WWW также часто называют Интернетом и неправильно используют как синоним Интернета (они отличаются друг от друга). Гипертекстовые документы, которые помимо текста могут также включать изображения, видео, таблицы и другие мультимедийные файлы, можно просматривать с помощью веб-браузеров, таких как IE, Chrome, Firefox и т. Д. Гипертекстовые документы часто связаны через ряд ссылок, а также известный как гиперссылки. По страницам можно перемещаться по этим ссылкам. Документы отформатированы на языке разметки, известном как HTML (Hypertext Markup Language), и поддерживают ссылки на другие документы.
Первоначально Всемирная паутина была концепцией, созданной ученым сэром Тимом Бернерсом-Ли, которая позволяла легко обмениваться документами и другими исследованиями. Он был разочарован необходимостью получить доступ к множеству различных подач, чтобы ссылаться на другие исследования, и создал гипертекстовую систему, известную как INQUIRE, чтобы облегчить поиск нужного ему исследования. Официальное предложение для Всемирной паутины было опубликовано 2 ноября 1990 года Бернерсом-Ли и ученым-программистом Робертом Кайо. Предложение определено с использованием гипертекста «для связи и доступа к информации различного типа в виде сети узлов, в которой пользователь может просматривать по своему усмотрению». Хотя изначально он был запущен как веб только для чтения, он затем медленно эволюционировал в сеть, которая позволил пользователям создавать и публиковать свои собственные веб-сайты и тот, который мы знаем сейчас. WWW использует архитектуру клиент-сервер. Он позволяет клиенту получать доступ к любым документам, которые хранятся в гипертекстовом формате на сервере, с помощью приложения, известного как веб-браузер. нет четкого различия между тем, нужен ли www при попытке доступа к документу, это связано с Интернетом, где создание веб-сайта с www является нормой.
Проще говоря, HTTP — это протокол или набор правил, которые определяют, как страницы будут форматироваться и передаваться при отправке запроса из клиентского приложения (веб-браузера) на сервер. WWW — это набор гипертекстовых документов консолидированного набора, которые хранятся на сервере, где хранится информация, к которой пользователям требуется доступ. HTTP определяет, как запрос будет передаваться на сервер и как сервер будет отвечать, в то время как www занимается только поддержкой связанного набора гипертекстовых документов. Обе эти концепции вместе составляют Интернет и правила, которые им управляют. Все эти правила и документы поддерживаются Консорциумом World Wide Web (W3C).
Разница между http и www
Вопрос о назначении, миссии, функциях и задачах http и www возникает, когда мы натыкаемся на по-разному оформленные ссылки, или когда в адресной строке три веселых буквы то появляются, то исчезают. Искать отличия двух всемерно и всемирно употребляемых аббревиатур бесполезно, так как они подразумевают совершенно разные вещи. А вот о назначении их говорить можно.
Определение
HTTP — протокол передачи данных, применяемый в сети Интернет для обмена информацией между клиентом и сервером.
WWW — система связанных между собой документов, размещенных на разных компьютерах. Иначе — Всемирная паутина.
Сравнение
Разница между http и www как понятиями определяется отношениями объект — средство. WWW — всемирная сеть — представляет собой единый объект, части которого связаны между собой посредством протокола http.

Для пользователя сети Интернет наличие или отсутствие букв www практически не играет роли. Запись адреса сайта www.собака.ru и собака.ru допустима в обоих случаях, и оба адреса будут правильно истолкованы браузером, который выведет на идентичные зеркала, если таковые имеются. Запись http://собака.ru или http://www.собака.ru указывает на гипертекстовую ссылку, перейти по которой можно в один клик. Подключение к ресурсам www чаще всего осуществляется по http, хотя возможны и иные варианты. Сами “щетки” (www) указывают на принадлежность ресурса сети World Wide Web.
Выводы TheDifference.ru
- WWW — система организации документов в сеть, http — протокол передачи данных в этой сети.
- Http указывает на гипертекстовую ссылку, www — на принадлежность ресурса к сети Интернет.
Похожие статьи

 (6 оценок, среднее: 4,67 из 5)
В чем разница протоколов HTTP и HTTPS
Объясняем, как работают протоколы HTTP и HTTPS и в чем их ключевая разница.
Эта инструкция — часть курса «Как работают сетевые протоколы».
Смотреть весь курс
Визуально различие очевидно: оно в букве S, которая означает «Secure» — безопасность. Это небольшое, но ключевое отличие может сохранить компьютер от заражения вирусами, а бизнес — от потери денег и клиентов. Рассмотрим подробнее, что такое протоколы HTTP и HTTPS и как они отличаются друг от друга.
Что такое HTTP: принцип действия
Протокол HTTP описан в официальной спецификации RFC 2616:
«HTTP, или Hyper Text Transfer Protocol, — это протокол передачи гипертекстовой разметки, которая используется для передачи данных в интернете».
Как это работает? Например, мы хотим прочитать статью о доменах в блоге Selectel. Если в его поисковой строке мы наберем «домены», то в ответ получим страницу с набором статей, которые связаны с этим понятием.
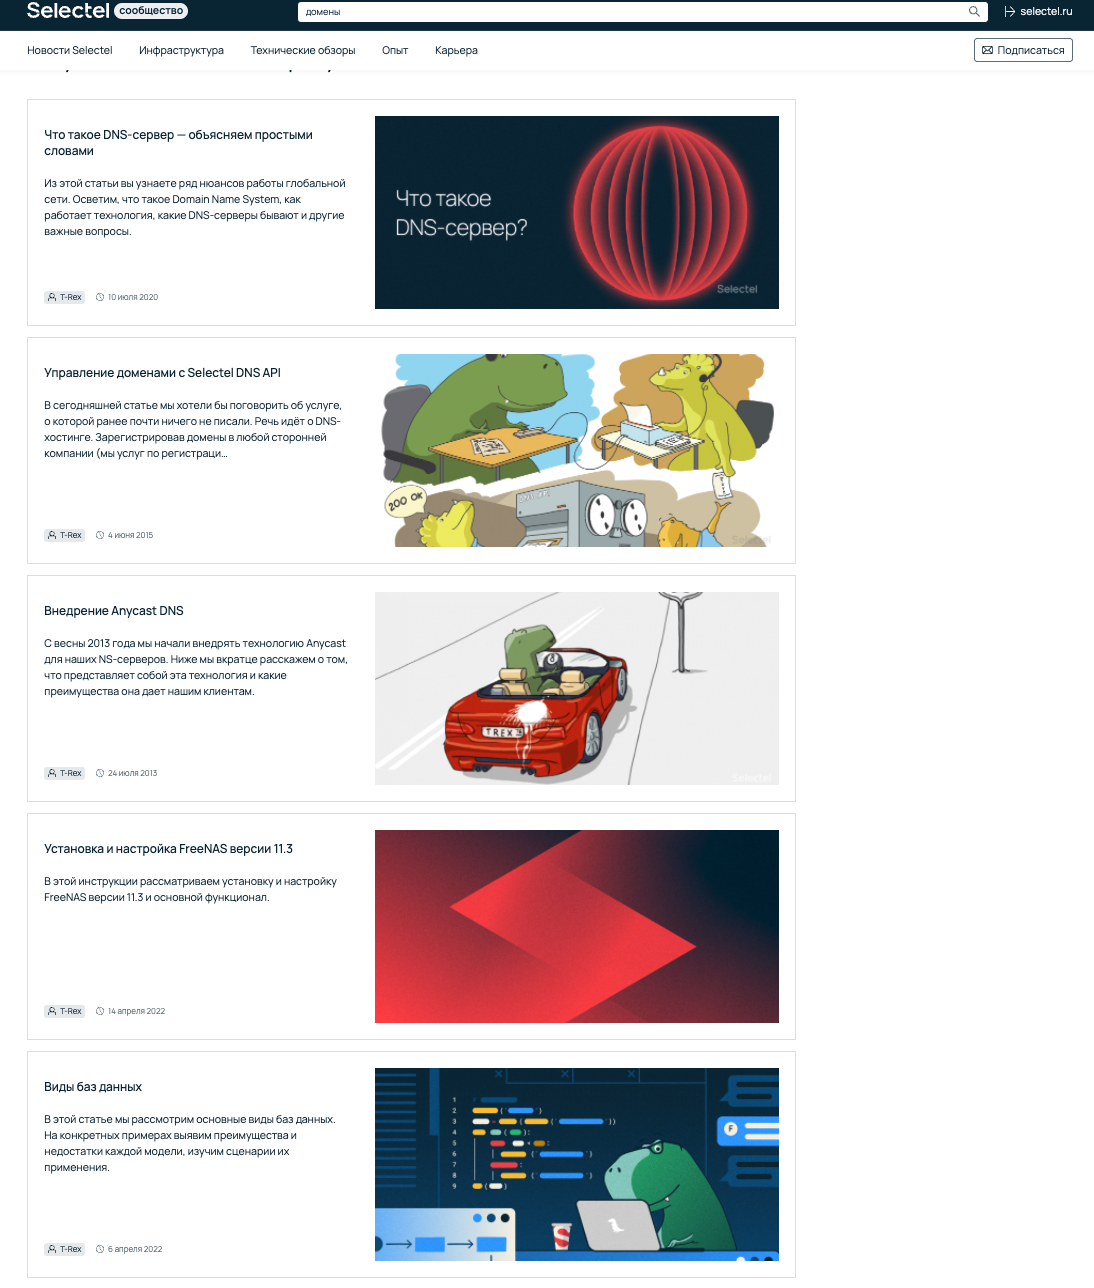
Когда мы набрали запрос и нажали ввод, браузер отправил этот запрос на веб-сервер Selectel.
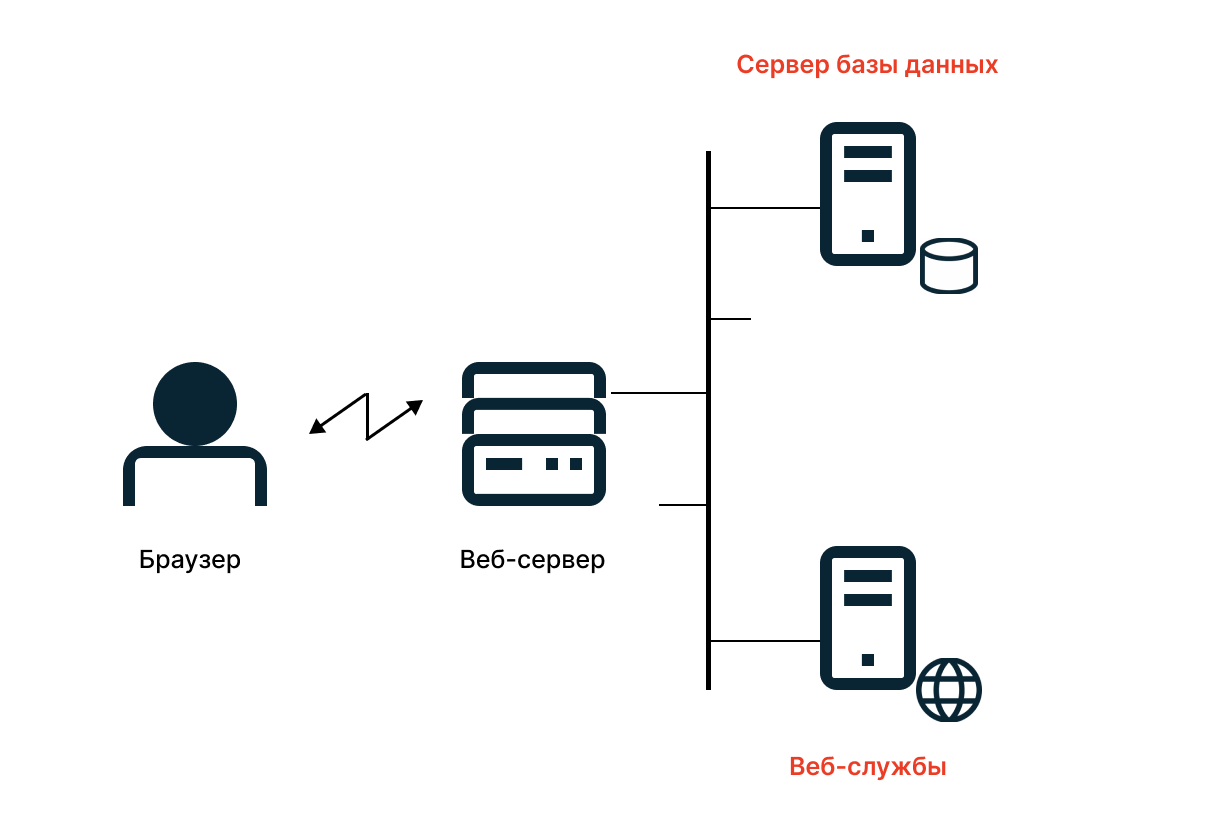
На веб-сервере хранятся статьи в виде картинок, HTML-документов, файлов с CSS-стилями и JavaScript-файлами. Также на веб-сервере установлено ПО, которое понимает HTTP-протокол.
Веб-сервер принимает запрос, обрабатывает, определяет, какие файлы отправить, и отдает их в ответ. Браузер принимает эти данные, интерпретирует и показывает нам в «человеческом» виде.
Каждое действие в блоге, например, переход по ссылке на статью, — это новый запрос серверу и новый ответ. Запрос выглядит примерно так:
GET / HTTP/1.1 Host: selectel.ru User-Agent: Mozilla/5.0 Accept: text/html Connection: closeВ запросе есть данные о браузере, версии HTTP-протокола, адресе, к которому обращается браузер, и о том, что именно нужно получить от сервера.
За последнее отвечает метод. Приведенном примере метод GET, который указывает, что браузер хочет прочитать страницу с сервера. Есть еще методы HEAD, PUT, PATCH, POST и другие. С их помощью можно отправить серверу команды удалить страницы, добавить на них новые данные или что-то скачать. Но эти методы встречаются гораздо реже.
HTTP-ответ выглядит примерно так:
HTTP/1.1 200 OK Date: Tue, 05 Aug 2021 09:50:20 GMT Server: Apache/1.3.26 X-Powered-By: PHP/4.1.2. Content-Language: ru Content-Type: text/html; charset=utf-8 Content-Length: 18 Connection: closeВ ответе содержится:
- версия протокола — HTTP/1.0 — и ответ: в примере это «200» — страница доступна;
- время и дата ответа;
- информация о сервере — в примере Apache-сервер;
- инструкция, как браузеру отобразить страницу (content-type) — в примере это необходимо сделать в кодировке UTF-8.
В ответе мы также получаем HTML с данными страницы — ту самую гипертекстовую разметку из определения HTTP. Гипертекстовая разметка, например, для статьи про управление доменами в блоге Selectel будет выглядеть примерно так:
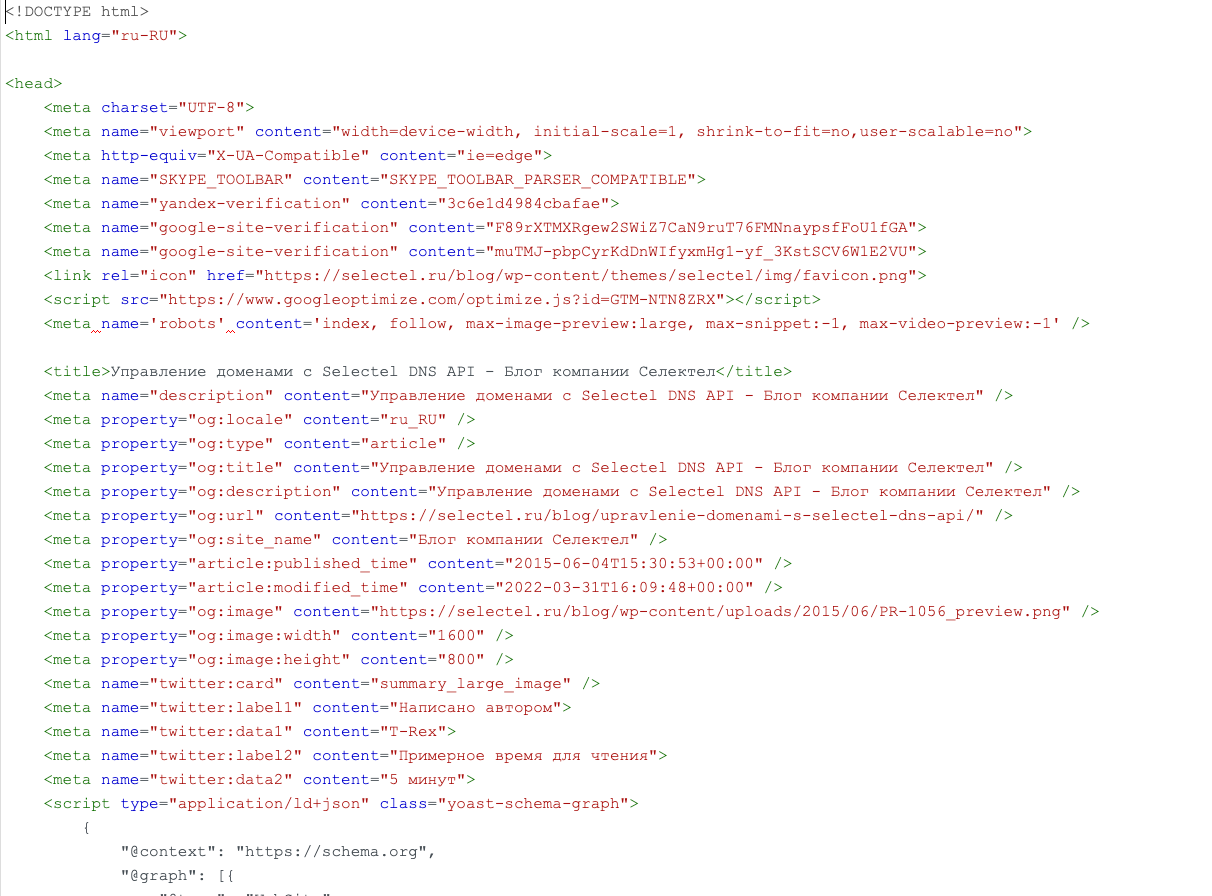
Браузер помогает собирать из разметки страницы.
В слове «протокол» тоже нет ничего необычного — это просто свод правил и инструкций. Например, правила дорожного движения — это тоже протокол. В ПДД описано, что и как должны делать на дорогах автомобили в разных ситуациях.
Что такое HTTPS: принцип действия
HTTPS — это не совсем протокол. Это расширение HTTP-протокола — объединение двух протоколов: HTTP и SSL или HTTP и TLS.
Протоколы TLS (Transport Layer Security) и SSL (Secure Socket Layer) — криптографические. Это значит, что они позволяют шифровать данные, в нашем случае те, что передаются между браузером и сервером. Расшифровать эти данные могут только сервер и браузер, для всех остальных это будет набор нечитаемых символов.
Примечание: TLS основан на SSL, но второй уже устарел, и вместо него используют TLS.
Как работает шифрование
У ресурса/сайта, поддерживающего HTTPS, есть SSL/TLS-сертификат, который выдается центром сертификации. Если у ресурса в адресной строке есть зеленый замок, соединение с ним защищено.
Посмотреть информацию о сертификате и его подлинности можно, нажав на значок.
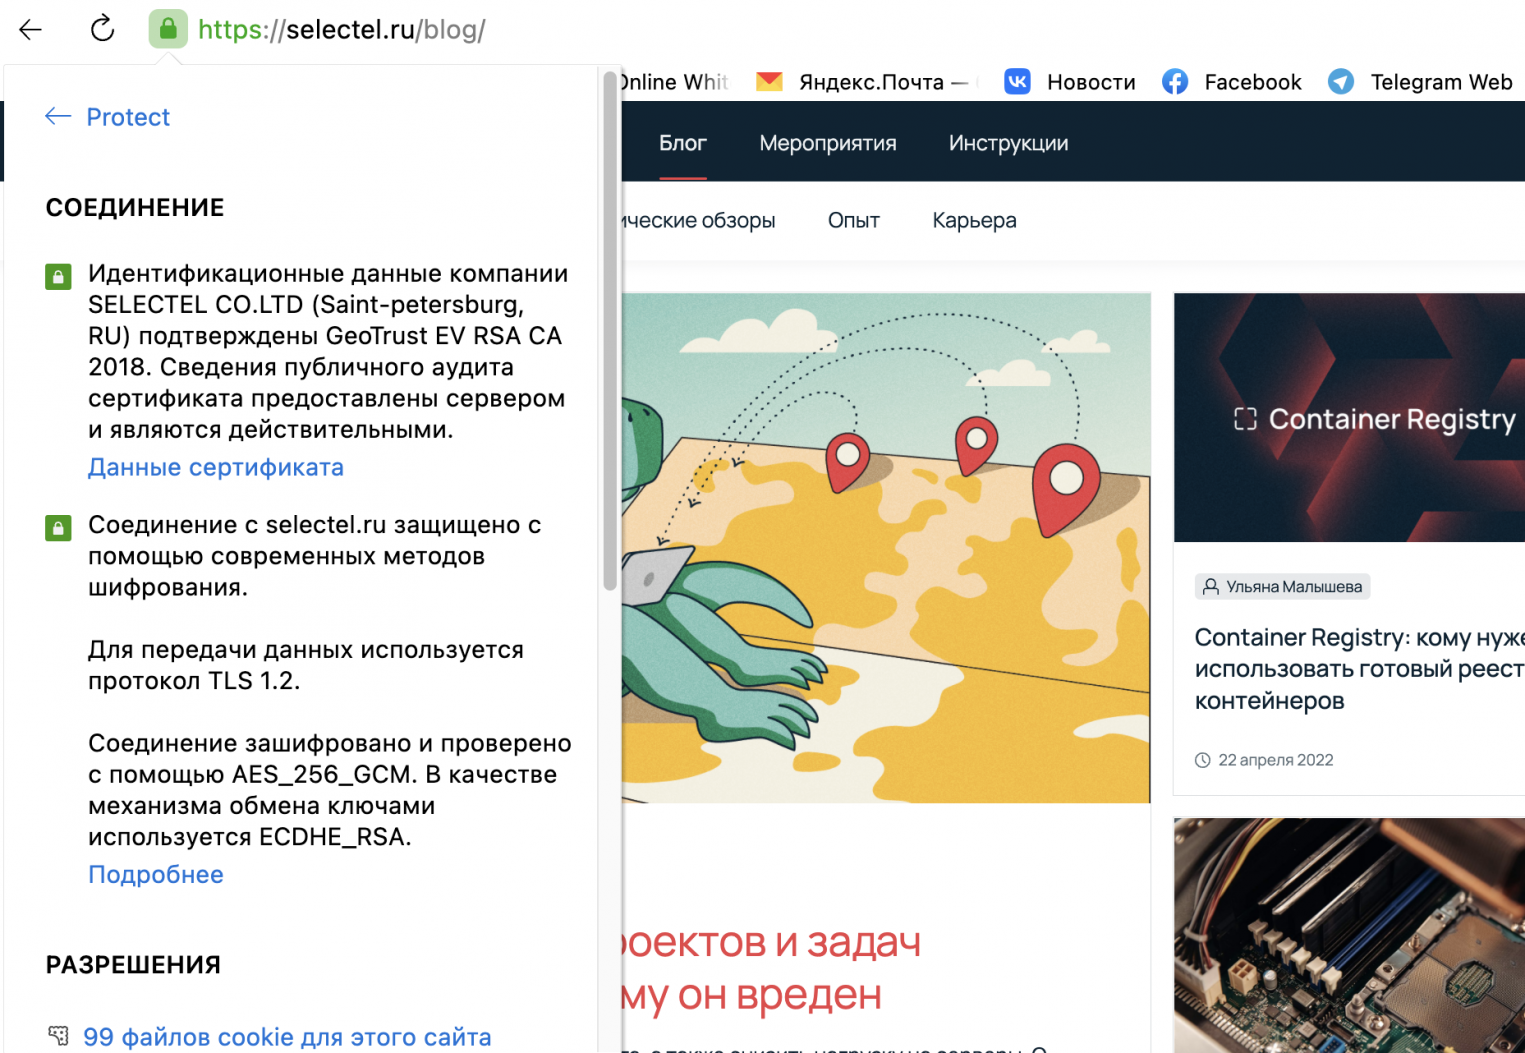
Как правило, SSL/TLS-сертификат — это подтверждение, что ресурс настоящий. Но могут быть исключения: сертификат может быть выдан легитимным центром на фишинговый сайт. В таком случае важно совпадение CN в сертификате с доменным именем сайта и уверенность пользователя в этом имени.
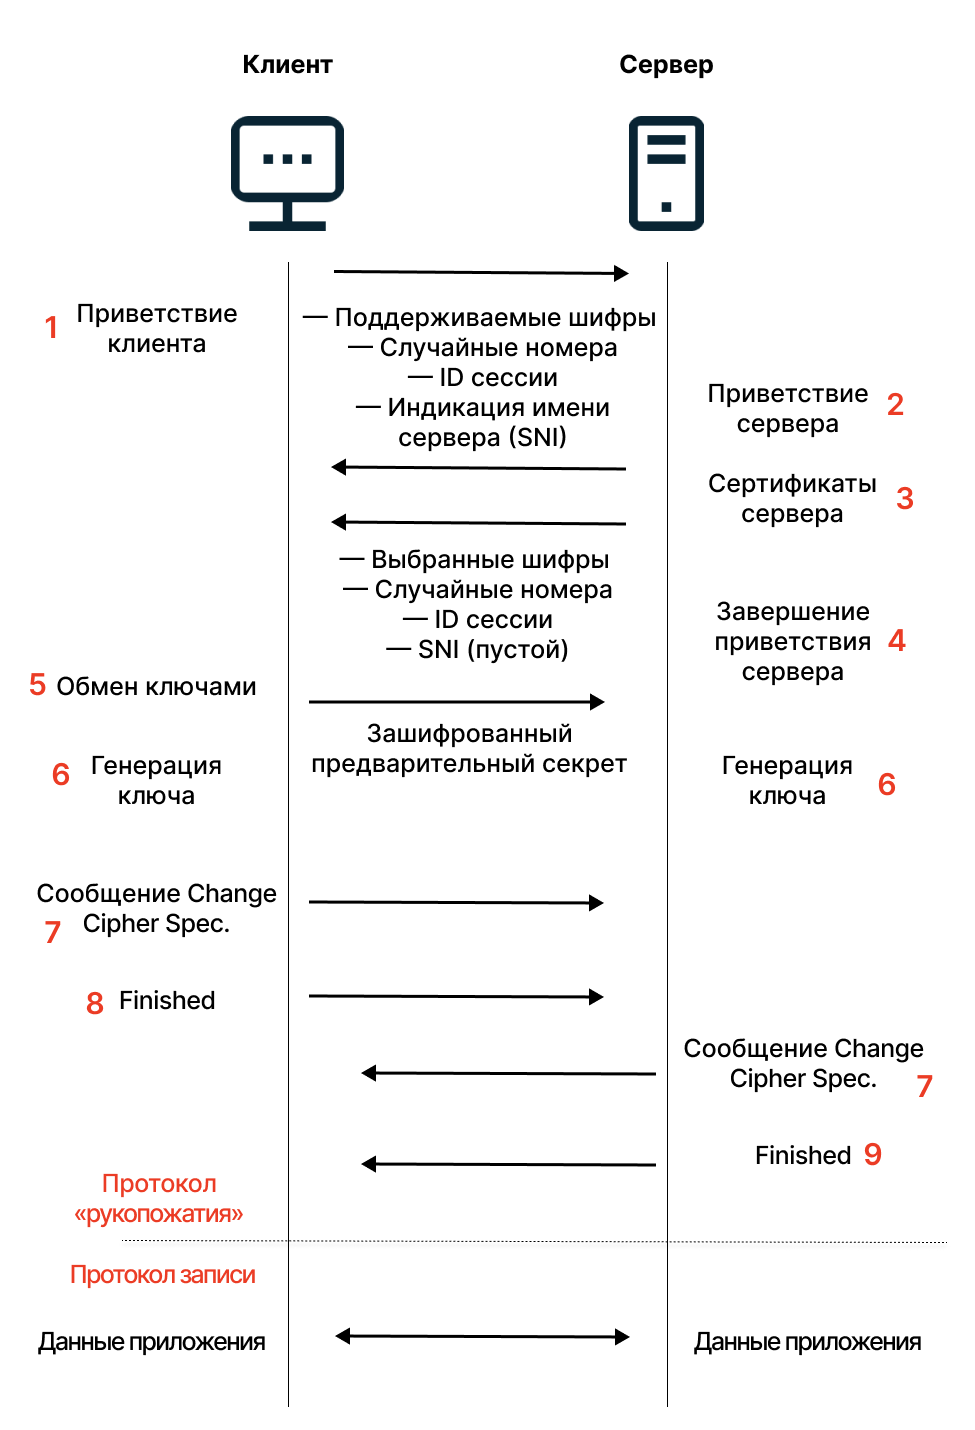
Перед тем как запустить HTTP-соединение, браузер обращается к серверу, чтобы наладить защищенное соединение. Сервер отправляет копию сертификата безопасности в ответ.
Браузер проверяет данные по своим спискам доверенных центров (список есть в каждом браузере), проверяет совпадение CN с доменным именем, даты выпуска и срока окончания сертификата, отсутствие в CRL, поддерживаемые алгоритмы, наличие издателя в списке доверенных корневых сертификатов и в списке доверенных издателей. В случае проблем на любой из этих проверок сертификат считается невалидным.
Если все хорошо, то браузер считает ресурс безопасным: они выбирают алгоритм шифрования, обмениваются ключом шифрования и потом данными по протоколу HTTP. Схематически это выглядит так:
Ограничения и недостатки протоколов HTTP и HTTPS
У HTTP есть следующие достоинства:
- использовать протокол можно в локальных сетях;
- страницы HTTP хранятся в кэше компьютера и они быстрее открываются;
- страницы HTTP открываются во всех браузерах;
- страницы HTTP мало весят.
Хотя HTTPS — это «производная» от HTTP, не все свойства HTTP автоматически переносятся на последователя. Например, возникают локальные проблемы с настройками антивирусов или браузеров. Также HTTPS-ссылки не открываются или открываются дольше, потому что сервер тратит больше ресурсов на обработку запроса из-за шифрования. Впрочем, первая проблема решается обновлением настроек антивирусов или браузеров, а вторая — продавцами сертификатов, ряд из которых ускоряют загрузку сайтов.
Кроме того есть ключевая проблема, которая связана с тем, что для проверки сертификата используется цепочка подписей. Доверенные центры (центры сертификаций) бывают корневыми и промежуточными. Сертификат безопасности считается подлинным, если он подписан корневым центром. Обычно от корневого центра до браузера пролегает длинная цепочка промежуточных центров и их подписей.
Где-то в этой цепочке может встроиться злоумышленник и получить доступ к сертификату, а значит, ко всем данным HTTP-соединения. Так было с программой Superfish, которая перехватывала сертификаты на компьютерах Lenovo. Но здесь именно сама компания ставила на свои компьютеры это ПО, к ней было доверие пользователей. Никто не ожидал, что она будет вредить.
Потенциальная уязвимость тревожит. Кажется, что разница между HTTP и HTTPS небольшая и нет необходимости тратиться на получение сертификата и его установку. Но не все так просто.
Ключевая разница HTTP и HTTPS
Без сертификата безопасности и шифрования данных у HTTP нет преимуществ.
HTTP — универсальный протокол. Он может передавать любые данные: страницы, музыку, видео, PDF-файлы. Но его минус в том, что он открытый: данные, которые передает протокол, никак не защищены.
По пути между браузером и сервером его легко перехватить, прочитать данные, например, пароли или данные кредитной карты. Все равно, что отправлять посылки и письма по почте без конвертов. Кроме того, HTTP-ответ можно подменить или добавить в него свои данные.
HTTPS тоже можно перехватить, но толку от этого мало — данные зашифрованы, а секретного ключа для расшифровки нет. Здесь есть не только конверты или упаковка, но и сургучная печать. HTTPS шифрует данные.
В шифровании — ключевое различие между HTTP и HTTPS.
HTTP подойдет, только если у вас статичный веб-сайт, на котором пользователь не оставляет никакой важной и конфиденциальной информации. Также этот протокол можно использовать в локальных сетях, если снаружи вас защищает файрвол.
Почему стоит установить SSL/TLS-сертификат
Несмотря на недостатки HTTPS, это стандарт для интернет-магазинов, банков, агрегаторов. Для всех ресурсов, которые позволяют пользователям что-то покупать и продавать, хранят учетные данные пользователей, документы, собирают персональные данные.
По статистике центра сертификации Let’s Encrypt, основанной на данных Firefox, больше 80% страниц в мире загружаются по HTTPS.
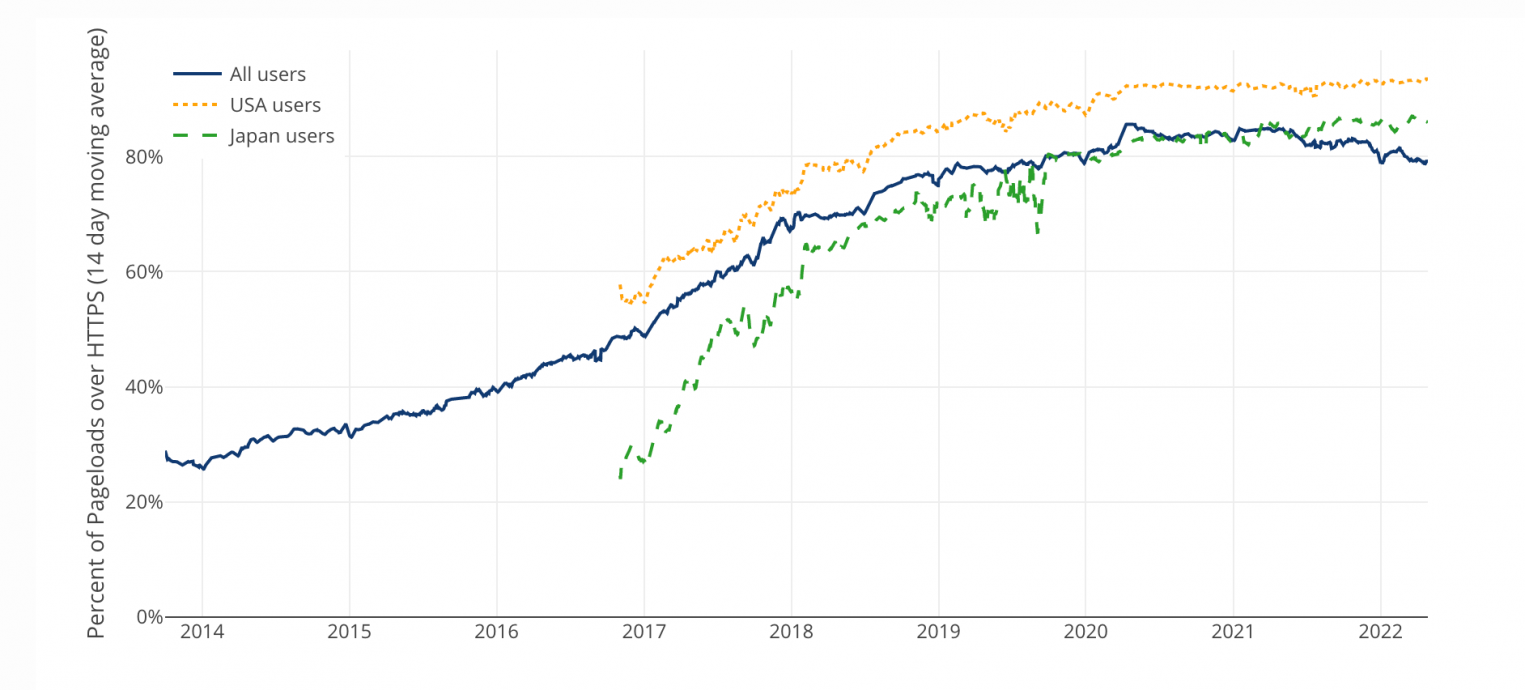
Стандарт задают поисковики и веб-браузеры. Сейчас без зеленого значка у сайта в адресной строке к ресурсу не будет доверия у пользователей, если он вообще откроется в браузере. Поисковики настоятельно рекомендуют переходить на HTTPS. Например, Яндекс открыто сообщает о том, что сайты, не использующие сертификаты, будут ниже в поисковой выдаче.
Сейчас в браузерах работает HSTS — HTTP Strict Transport Security. Это защитный механизм браузера, который принудительно переводит соединение из HTTP в HTTPS или обрывает HTTP-соединение.
- Не получится открыть ресурс из закладок, если он работает на HTTP. HSTS переводит все запросы в HTTPS.
- Если ресурс открывает по HTTPS, но где-то в нем остались HTTP-ссылки, то HSTS переводит их в HTTPS-запросы. Если не открываются, то браузеры просто блокируют ресурс. Так решается вопрос смешанного контента, когда в на HTTPS-ресурс подмешиваются HTTP-ссылки.
- HSTS блокирует все попытки зайти на ресурс с поддельным сертификатом, как на скрине ниже. Это сразу прерывает атаки с перехватом HTTP-запросов.
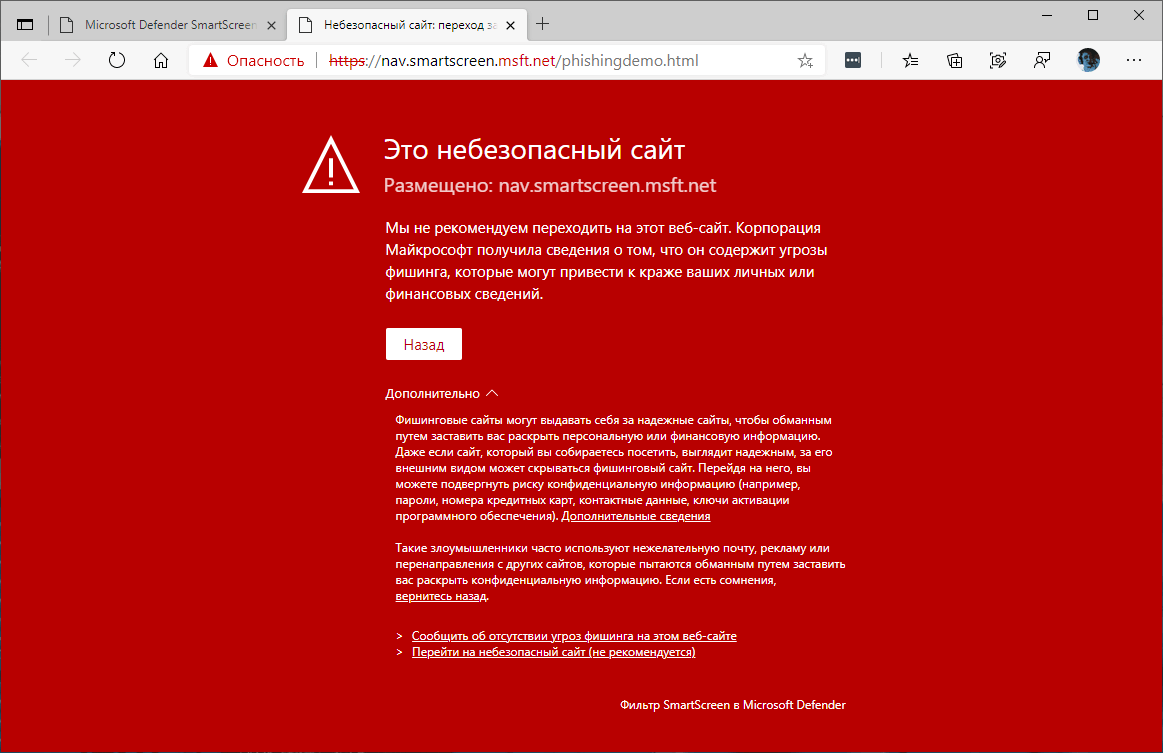
Чаще всего ресурс на HTTP браузер просто не откроет, а выведет предупреждение. Например, в браузере Google Chrome незащищенные ресурсы блокируются еще с 2020 года.
Типы SSL/TLS-сертификатов и кто их выдает
Сертификаты бывают разные: групповые, многодоменные, подтверждающие организацию. Рассмотрим самые популярные, расположив их от небезопасных к безопасным.
Самоподписанные. Такой сертификат можно сгенерировать на своем сервере и подписать самому же. В целом, самоподписанный сертификат обеспечивает такой же уровень безопасности в части криптографии, но имеет меньший уровень доверия, пока издатель не добавится в список доверенных издателей. Иногда самоподписанные сертификаты используют, чтобы протестировать процесс установки сертификата.
Групповые сертификаты. На CloudFlare или Let’s Encrypt выдают бесплатные сертификаты. Но их нужно продлевать несколько раз в год . Также такие сертификаты выдаются на группу сайтов. Wildcard-сертификаты выдаются на доменное имя уровня выше, чем предполагается использовать: то есть сертификат на CN *.test.ru будет валидным для всех доменных имен с доменом .test.ru. Для некоторых компаний такой сертификат — возможность закрыть большое количество доменов одним сертификатом.
Подписанные доверенным центром сертификации. Такие сертификаты выдают центры сертификации или удостоверяющие центры (УЦ). Например, для блога Selectel выбрал УЦ GeoTrust. Лучше выбирать крупные и надежные центры, к которым есть доверие у браузеров. Они подтверждают подлинность ключей шифрования своей электронной подписью.
Сертификаты по уровню проверки и организации в HTTPS
Domain Validation — сертификат, который подтверждает домен. УЦ проверяет право собственности на домен. Обычно через электронную почту. Подойдут для простых сайтов — например, личных блогов, новостных сайтов и других, на которых не собираются персональные данные и не проводятся платежи.
Organization Validation — сертификат, который подтверждает организацию. Здесь УЦ проверяет, существует ли организация юридически: идентифицирует владельца домена, его личность, просит предоставить документы. Подойдут для магазинов и других ресурсов, где можно проводить платежи.
Extended Validation — сертификаты с расширенной проверкой. Сайты с таким сертификатом имеют зеленый замочек и выдают всю информацию о ресурсе при нажатии на него.
Как подключить SSL/TLS-сертификат
Эту услугу предлагают хостинг-провайдеры и платформы для создания веб-сайтов. Самостоятельное подключение производится через панель администратора.
Краткий перечень шагов по подключению:
- Выбрать тип и вид сертификата.
- Настроить запись WHOIS, чтобы в ней были верные данные.
- Создать запрос на сервере на подпись SSL-сертификата — CSR.
- Отправить запроса в УЦ для проверки ваших данных, в зависимости от того, какой тип проверки выбрали.
- Добавить сертификат с секретным ключом на сервер: как файл .crt (есть еще форматы .pfx, .cer, .crt, .pem, которые можно конвертировать друг в друга).
Сертификат может выглядеть так:
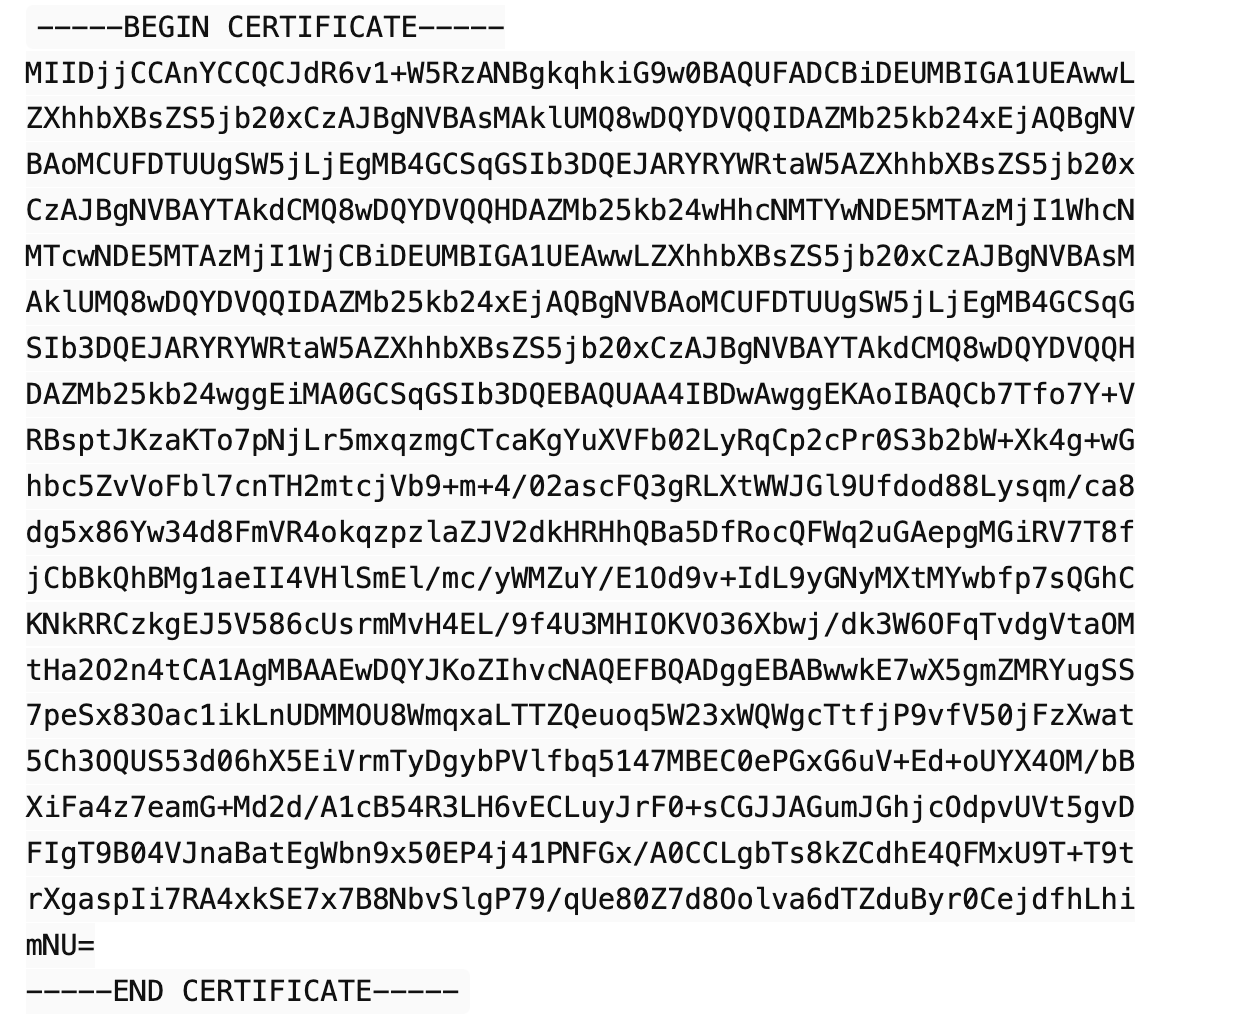
SSL-сертификаты обычно хранятся на сервере, но ничто не мешает хранить их в облаке, например, в облачном хранилище Selectel. В базе знаний есть инструкция на этот случай.
Облачное хранилище Selectel
Подойдет для хранения самых разных данных: архивов, логов, документов, фото- и видеоконтента.
Подведем итог
HTTP — это протокол передачи данных между браузером и сервером: страниц, файлов, видеозаписей. HTTPS — это тот же HTTP, но с добавленными методами шифрования данных и проверки безопасности. Встретить сейчас ресурс на HTTP довольно сложно — им не доверяют ни пользователи, ни браузеры, ни поисковики. Если вы владелец сайта на HTTP, задумайтесь о переходе на HTTPS, чтобы обеспечить защиту своих данных.
Отличия TCP- и UDP-протоколов — определяем разницу на примерах
FTP-протокол: что это такое и для чего он служит
Зарегистрируйтесь в панели управления
И уже через пару минут сможете арендовать сервер, развернуть базы данных или обеспечить быструю доставку контента.
В чем разница между HTTP и HTTPS?

Протокол передачи гипертекста (HTTP) – это протокол или набор правил взаимодействия между клиентом и сервером. Когда вы посещаете веб-сайт, ваш браузер отправляет HTTP-запрос на веб-сервер, который отправляет HTTP-ответ. Веб-сервер и ваш браузер обмениваются данными в виде обычного текста. Вкратце, протокол HTTP – это базовая технология, обеспечивающая сетевую связь. Как следует из названия, защищенный протокол передачи гипертекста (HTTPS) является более безопасной версией или расширением HTTP. При использовании HTTPS браузер и сервер устанавливают безопасное зашифрованное соединение перед передачей данных.
Как работает протокол HTTP?
HTTP – это протокол прикладного уровня в модели сетевой связи Open Systems Interconnection (OSI). Она определяет несколько типов запросов и ответов. Например, если вы хотите просмотреть некоторые данные с веб-сайта, вы отправляете запрос HTTP GET. Если вы хотите отправить некоторую информацию, например заполнить контактную форму, вы отправляете запрос HTTP PUT.
Подобным образом сервер отправляет различные типы HTTP-ответов в виде числовых кодов и данных. Ниже приведены некоторые примеры.
- 200 – ОК
- 400 – неверный запрос
- 404 – ресурс не найден
Это взаимодействие в виде запроса и ответа обычно проходит невидимо для ваших пользователей. Данный способ связи используют браузер и веб-серверы, поэтому Всемирная паутина работает стабильно для всех.
Как работает протокол HTTPS?
HTTP передает незашифрованные данные, что означает, что информация, отправленная из браузера, может быть перехвачена и прочитана третьими лицами. Этот процесс не идеален, поэтому он был расширен до HTTPS, чтобы повысить уровень безопасности взаимодействия. HTTPS объединяет HTTP-запросы и ответы с технологиями SSL и TLS.
Веб-сайты HTTPS должны получить сертификат SSL/TLS от независимого центра сертификации (CA). Эти веб-сайты передают сертификат браузеру, а затем обмениваются данными для установления доверия. Также SSL-сертификат содержит криптографическую информацию, поэтому сервер и веб-браузеры могут обмениваться зашифрованными данными. Процесс работает следующим образом.
- Вы открываете веб-сайт HTTPS, введя формат URL-адреса https:// в адресной строке браузера.
- Браузер пытается проверить подлинность сайта, запросив SSL-сертификат сервера.
- В ответ сервер отправляет сертификат SSL, содержащий открытый ключ.
- SSL-сертификат веб-сайта подтверждает личность сервера. Как только браузер удовлетворен, он использует открытый ключ для шифрования и отправки сообщения, содержащего секретный ключ сеанса.
- Веб-сервер использует свой закрытый ключ для расшифровки сообщения и получения ключа сеанса. Затем он шифрует сеансовый ключ и отправляет подтверждающее сообщение в браузер.
- Теперь и браузер, и веб-сервер переходят на использование одного и того же сеансового ключа для безопасного обмена сообщениями.
В чем разница между HTTP/2, HTTP/3 и HTTPS?
Оригинальная версия HTTP, выпущенная в 1996–1997 годах, называлась HTTP/1.1. HTTP/2 и HTTP/3 являются обновленными версиями собственно протокола. Система передачи данных была модифицирована для повышения ее эффективности. Например, HTTP/2 обменивается данными в двоичном, а не текстовом формате. Это также позволяет серверам заранее передавать ответы в кэши клиентов, а не ждать нового HTTP-запроса. HTTP/3 – относительно новая версия, но мы пытаемся сделать еще один шаг вперед в развитии HTTP/2. Цель HTTP/3 – более эффективная поддержка потоковой передачи в режиме реального времени и других современных требований к передаче данных.
HTTPS уделяет приоритетное внимание вопросам безопасности данных в HTTP. Современные системы используют HTTP/2 с SSL/TLS в качестве HTTPS. По мере развития HTTP/3 браузерные и серверные технологии в конечном итоге также будут интегрированы в HTTPS.
Зачем выбирать HTTPS вместо HTTP?
Далее мы обсудим некоторые преимущества HTTPS перед HTTP.
Безопасность
HTTP-сообщения представляют собой обычный текст, поэтому неавторизованные лица могут легко получить к ним доступ и прочитать их через Интернет. Напротив, HTTPS передает все данные в зашифрованном виде. Когда пользователи отправляют конфиденциальные данные, они могут быть уверены, что никакие третьи стороны не смогут их перехватить по сети. Для защиты потенциально конфиденциальной информации, например данных кредитной карты или личных данных клиентов лучше выбрать HTTPS.
Сертификационный орган
Поисковые системы обычно оценивают содержимое веб-сайтов HTTP ниже, чем веб-страницы HTTPS, потому что HTTP менее заслуживает доверия. Клиенты также предпочитают веб-сайты HTTPS, а не HTTP. Браузер обозначает HTTPS-подключение, поместив значок замка в адресной строке браузера рядом с URL-адресом веб-сайта. Пользователи предпочитают веб-сайты и приложения HTTPS благодаря этим дополнительным факторам безопасности и доверия.
Производительность и аналитика
Веб-приложения HTTPS загружаются быстрее, чем HTTP-приложения. Также HTTPS также лучше отслеживает реферальные ссылки. Реферальный трафик – это трафик на ваш сайт из сторонних источников, таких как реклама или обратные ссылки в социальных сетях. Вы должны включить HTTPS, если хотите, чтобы аналитическое программное обеспечение точно определяло ваши надежные источники трафика.
Дороже ли настройка HTTPS, чем настройка HTTP?
HTTPS требует, чтобы вы получили и сохранили сертификат SSL/TLS на своем сервере. В прошлом большинство сертификационных органов взимали ежегодную плату за регистрацию и обслуживание сертификатов. Однако теперь дело обстоит иначе.
Существует множество источников, и которых можно получить бесплатные SSL-сертификаты. Например, в Amazon Web Services (AWS) мы предлагаем Менеджер сертификатов AWS (ACM). ACM предоставляет публичные и частные сертификаты SSL/TLS, управляет ими и развертывает их. Эти сертификаты можно использовать с сервисами AWS и внутренними ресурсами. ACM избавляет вас от трудоемкого ручного процесса приобретения, загрузки и продления сертификатов SSL/TLS.

Краткое описание различий между HTTP и HTTPS;
Протокол передачи гипертекста
Защищенный протокол передачи гипертекста
HTTP/1 и HTTP/2 используют TCP/IP. HTTP/3 использует протокол QUIC.
Использует HTTP/2 с SSL/TLS для дальнейшего шифрования HTTP-запросов и ответов
Порт по умолчанию 80
Порт по умолчанию 443
Старых текстовых веб-сайтов
Всех современных веб-сайтов
Никаких дополнительных функций безопасности
Использует SSL-сертификаты для шифрования с открытым ключом
Дает возможность общения через Интернет
Повышает авторитет сайта, доверие и рейтинг в поисковых системах
Как AWS обеспечивает соответствие вашим требованиям к HTTPS?
На этом веб-сайте вы можете ознакомиться с сетевыми сервисами и сервисами доставки контента AWS, которые по умолчанию поддерживают HTTPS и SSL/TLS.
Amazon Lightsail позволяет быстро создавать приложения и веб-сайты с помощью недорогих, предварительно настроенных облачных ресурсов. Кроме того, балансировщики нагрузки Lightsail можно использовать для построения безопасных приложений и приема HTTPS-трафика. Lightsail упрощает процессы запроса, предоставления и обслуживания сертификатов SSL/TLS. Встроенная система управления сертификатами запрашивает и обновляет сертификаты от вашего имени и автоматически добавляет сертификаты к вашему балансировщику нагрузки.
Amazon CloudFront предоставляет клиентам три возможности ускорения работы веб-сайта в целом и обеспечивает безопасную доставку контента по протоколу HTTPS из всех своих периферийных местоположений. Помимо безопасной доставки с периферии вы также можете настроить сеть доставки контента (CDN) для использования HTTPS-соединений для получения исходных данных. Это означает, что ваши данные защищены сквозным шифрованием на пути от источника до ваших пользователей.
Начните работу с HTTPS на AWS, создав бесплатный аккаунт уже сегодня.