Как подключить CloudFlare?
CloudFlare CDN (Content Delivery Network) — это сеть доставки контента нового поколения, которая обеспечивает безопасность, производит оптимизации сайта «на лету», а также ускорит работу Вашего сайта. По состоянию на 2020й год, в инфраструктуру CloudFlare датацентры в 200 городах более 95 стран.
Как работает сервис CloudFlare?
Работа CloudFlare построена на принципе reverse proxy (обратного прокси). При подключении к CloudFlare весь трафик Вашего сайта пропускается через глобальную сеть CloudFlare.
На серверах CloudFlare кэшируется статический контент Вашего сайта (CSS, JavaScript, изображения). При чем пользователи получают контент от близлежащих серверов сервиса, в зависимости от географического положения.
Пропуская весь входящий трафик через свою сеть, CloudFlare анализирует и фильтрует входящие запросы. В результате легитимные пользователи получают доступ к Вашему сайту, а запросы злоумышленников отсеиваются.
Где расположены сервера CloudFlare?
Сеть CloudFlare быстрорастущая. На данный момент сеть CloudFlare насчитывает 200 датацентра, расположенных на 4 континентах: Северная Америка, Европа, Азия, Австралия и Океания. В том числе CDN CloudFlare распложены в Москве, Петербурге, Киеве, Риге, Вильнюсе и Кишиневе.
Как подключить CloudFlare?
Прежде всего Вам необходимо зарегистрировать аккаунт на сайте сервиса: https://dash.cloudflare.com/sign-up.
Следующий шаг: добавление Вашего веб-сайта в базу CloudFlare:
После этого необходимо выбрать тариф, для сайтов с небольшой и средней посещаемостью подойдет бесплатный тариф
Далее, сервис просканирует записи Вашего сайта.
После сканирования будет предложена более тонкая настройка DNS-записей. Вы можете добавить или изменить какие-то записи. Также, Вы можете выбрать какой из поддоменов необходимо подключить к CF, а какой нет.
Затем Вам выдадут новые NS-сервера, уже от CloudFlare. Вам необходимо будет в панели регистратора Вашего домена сменить текущие NS, на те, которые будут указаны на странице
Следующим шагом будет производиться настройка защищенного соединения SSL для сайта. Если у Вашего сайта включен SSL в панели управления нашего хостинга — Вам следует выбрать режим Full, в случае отсутствия у Вашего сайта SSL в панели — выбирайте Flexible.
Ниже будет предложено включить принудительное перенаправление на https и оптимизации статических файлов «на лету»
После того как Вы подтвердили DNS записи для домена, необходимо произвести конфигурацию CF для Вашего сайта. Выберите необходимые параметры исходя из собственных нужд.
Уровни защиты CloudFlare
Выбрать уровень защиты можно в разделе Firewall — Settings
— I’m Under Attack: уровень безопасности, который необходимо включить для сайта, когда его атакуют. В результате CloudFlare подключит особые средства защиты, для отсечения вредоносного HTTP-трафика. Визуально пользователи сайта при первом посещении сайта увидат промежуточную страницу с обратным отсчетом пяти секунд, пока будет производиться проверка посетителя. Данную страницу следует расценивать как автоматическую CAPTCHA.
— High: обеспечивает широкую защиту от спама, хакерских атак, а также атак типа DoS. Данный уровень безопасности требует ввода капчи каждым пользователем, который был уличен в злонамеренном поведении на других сайтах. Сервис проверяет браузер пользователя на наличие вредоносных сигнатур. Этот уровень безопасности подойдет администраторам, для которых безопасность веб-сайта находится на первом месте.
— Medium: при использовании данного уровня безопасности пользователи будут отсеиваться на основе случаев спама, хакерских атак или атак типа DoS, которые производились данными пользователями на других сайтах. Необходим ввод капчи пользователям, которые были уличены в частых атаках на другие сайты. Сервис также проверит браузер пользователя на наличие вредоносных сигнатур. Идеально подойдет для сайтов с высокими требованиями безопасности. На данном уровне риск ложного срабатывания системы безопасности минимален.
— Low: данный уровень безопасности предусматривает отсеивание только тех пользователей, которые регулярно и с высокой периодичности участвуют в хакерских атаках на другие сайты. Мы не советуем использовать данный уровень безопасности, так как он позволит проникнуть на Ваш сайт пользователям, которые, возможно, могут оказаться злоумышленниками.
— Essentially off: запретит доступ к Вашему сайту только тем пользователям, которые на данный момент участвуют в известной сервису DoS атаке. Подойдет веб-мастерам, которые используют CF в основном для увеличение скорости выдачи контента пользователям. Мы также не рекомендуем использовать данный уровень в целях безопасности.
Важно!
CloudFlare не подключается моментально. После настройки всех опций в интерфейсе следует дождаться обновления информации на DNS серверах, после чего Ваш сайт будет успешно подключен к сервису CloudFlare.
Обновление NS серверов для домена может занимать от 1 до 72-х часов.
Подключение домена к Cloudflare
К Cloudflare можно подключить только доменные зоны второго уровня.
- Полное — доменная зона полностью подключается к Cloudflare.
- Частичное — к Cloudflare выборочно подключаются поддомены. Укажите ресурсную CNAME-запись для Cloudflare. Она нужна для перенаправления запросов на один из IP-адресов подключаемой доменной зоны. Укажите Псевдонимы WWW-домена через пробел. По умолчанию включает псевдонимы, добавленные в ISPmanager.
Проверить NS-записи можно с помощью утилиты dig. NS-серверы Cloudflare должны отображаться в результате выполнения команды:
dig NS +short- Автоматический редирект HTTPS;
- Поддержка IPv6;
- HSTS;
- SSL;
- TLS 1.3.
Обратите внимание!
Для доменов, подключённых через личный кабинет Cloudflare, в ISPmanager подключение не отображается.
Пошаговая инструкция подключения и настройки CloudFlare
Хостинг Eternalhost не является поставщиком услуг или представителем в каком-либо виде компании Cloudflare. Приведенная ниже инструкция призвана помочь пользователям самостоятельно разобраться с подключением стороннего сервиса к любому хостингу и его дальнейшей настройкой.
Содержание:
- Что такое Cloudflare
- Как зарегистрироваться на CloudFlare
- Как подключить CloudFlare к сайту
- Как изменить NS-серверы домена
- Как установить SSL-сертификат
- Как настроить переадресацию
Что такое CloudFlare
Cloudflare – это сервис, который специализируется на предоставлении услуг сети CDN (Content Delivery Network), защите от DDoS-атак и сетевой безопасности. Основным направлением в работе сервиса является именно обслуживание CDN — глобальной сети распределения трафика сайтов по принципу географической близости сервера к пользователю, пославшему запрос в браузере.
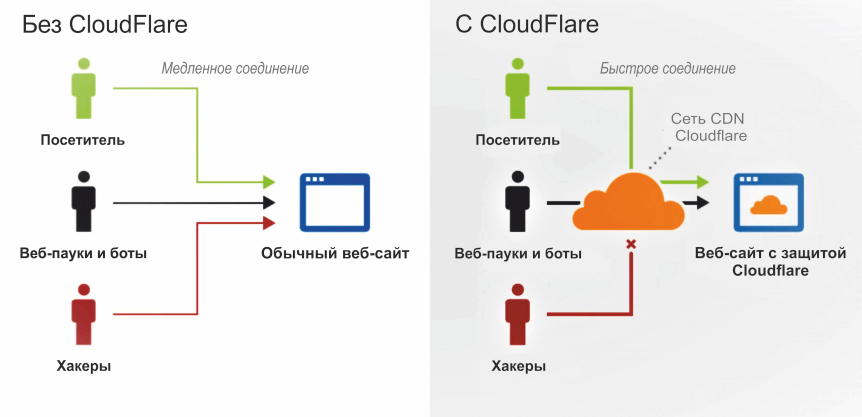
Цепочка раскиданных по миру серверов Cloudflare работает как reverse proxy (« обратный прокси»). Она автоматически кеширует контент сайтов клиентов и быстро отдает его веб-посетителям от ближайшего по расположению центра данных.
Разберем по шагам как подключить сервис Cloudflare и выполнить дополнительные настройки его компонентов.
Как зарегистрироваться на CloudFlare
Для начала нужно пройти процедуру регистрации на сайте CloudFlare . Для этого нужно перейти по ссылке или на главной странице сайта нажать «Sign Up» («Зарегистрироваться»).
В появившемся окне нужно указать свою электронную почту и пароль, а затем нажать «Create Account» («Создать аккаунт»).
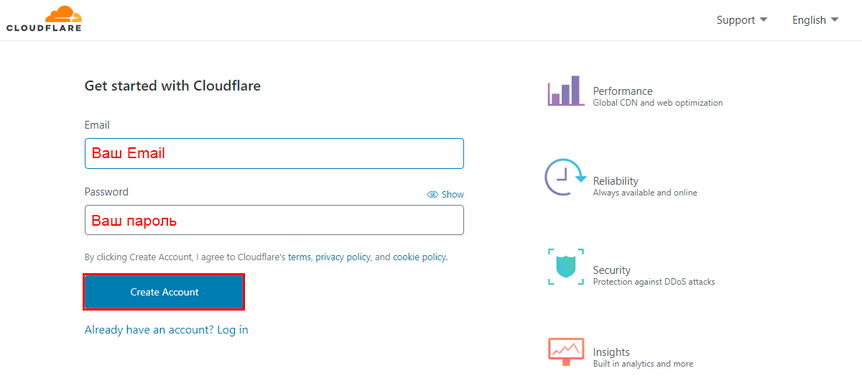
На указанную почту должно прийти письмо со ссылкой для подтверждения созданного аккаунта. Нужно перейти по ней, чтобы завершить регистрацию.
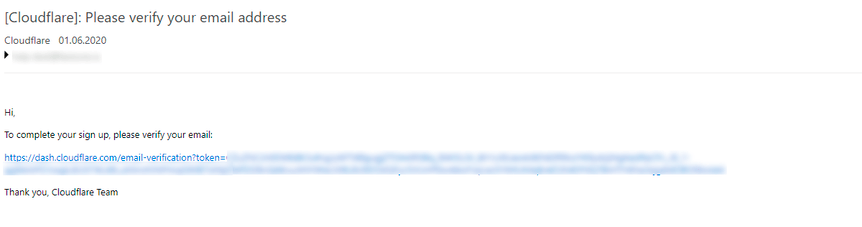
Как подключить CloudFlare к сайту
Сразу после регистрации сервис предложит пользователю ввести доменное имя в появившемся окне.
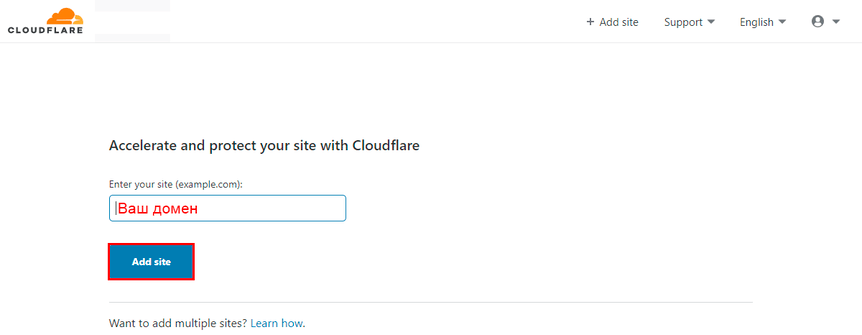
Также доменное имя можно добавить в верхнем меню. Для этого нужно войти в аккаунт и на главной странице нажать «Add site» («Добавить сайт»).
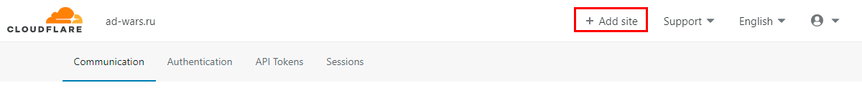
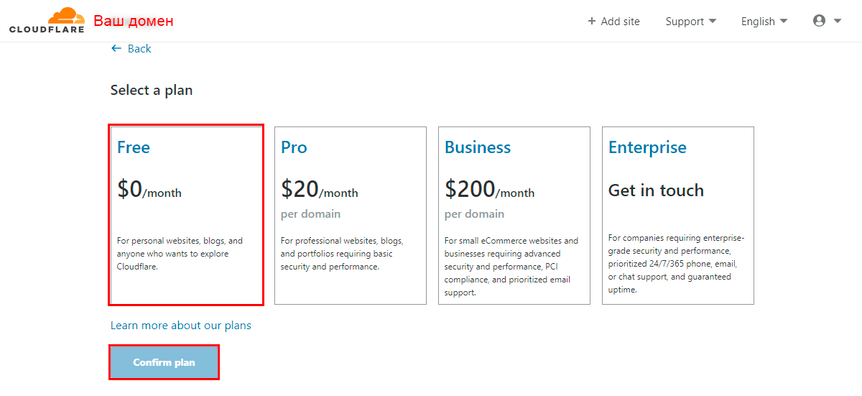
Далее нужно выбрать тарифный план из предложенных, нажав на него один раз. Подробнее с тарифными планами можно ознакомиться здесь .
В рамках данной статьи будет рассмотрен тарифный план «Free» («Бесплатный»). После выбора тарифа, нужно нажать «Confirm plan» («Подтвердить тариф») для подтверждения выбора.
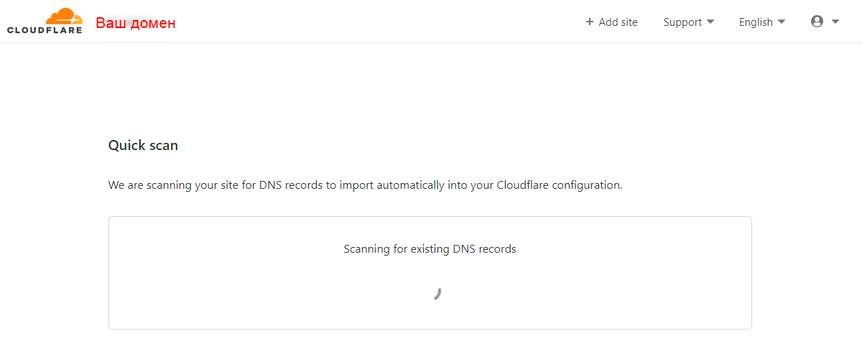
После подтверждения система выполнит быстрое сканирование указанного доменного имени.
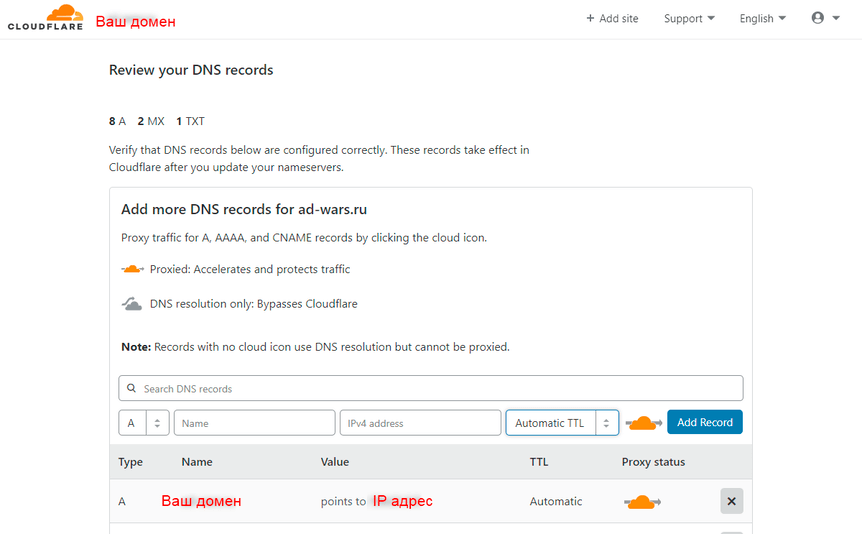
После завершения сканирования, система CloudFlare покажет текущие настройки DNS пользователя. Их нужно проверить, если они верны, то можно переходить к изменению NS-серверов для домена.
Как изменить NS-серверы домена
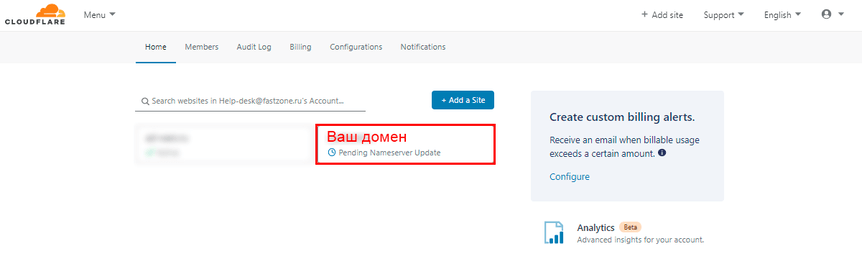
После входа в систему и добавления доменного имени в систему CloudFlare, нужно произвести изменение текущих NS-серверов на CloudFlare. Для этого следует перейти на главную страницу в личном кабинете CloudFlare. После чего, нужно выбрать домен со статусом «Pending Nameserver Update» («Требуется обновление NS-сервера») и нажать на него.
Откроется окно, в котором будет предложено завершить настройки NS-серверов. В первом пункте — «Log in to your registrar account» («Войдите в зарегистрированный аккаунт») будут показаны текущие настройки NS-серверов. Во втором пункте — «Replace with Cloudflare’s nameservers» («Замените на серверы имен Cloudflare»), на какие значения их нужно заменить.
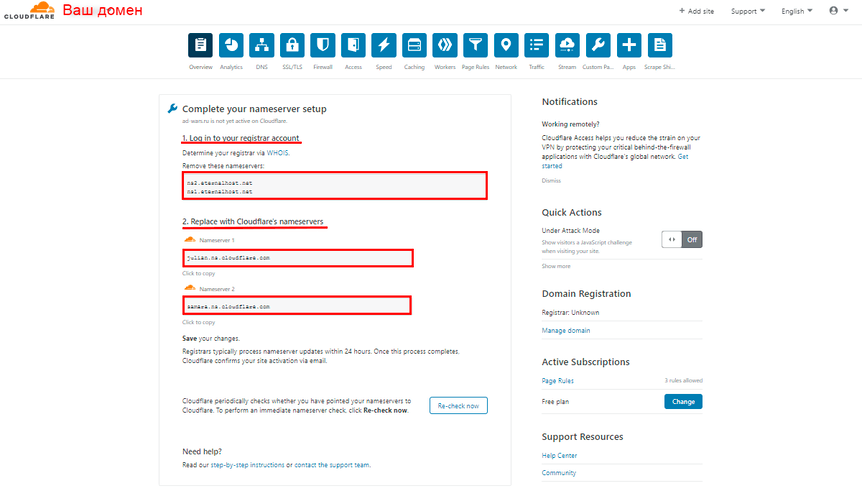
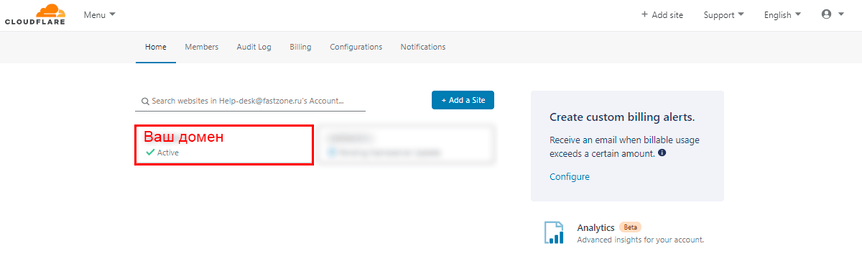
Для смены NS-серверов нужно перейти на сайт регистратора вашего домена и там прописать новые адреса. Нужно дождаться, пока произойдет смена. Обычно, это занимает до 24 часов. После этого, домен пользователя на главной странице его личного кабинета CloudFlare получит статус «Active» («Активен»).
К примеру, на Eternalhost для смены NS-серверов нужно зайти в биллинг-панель , перейти в «Товары/Услуги» и выбрать «Домены». Далее выбрать нужный домен одним нажатием и кликнуть на «NS».
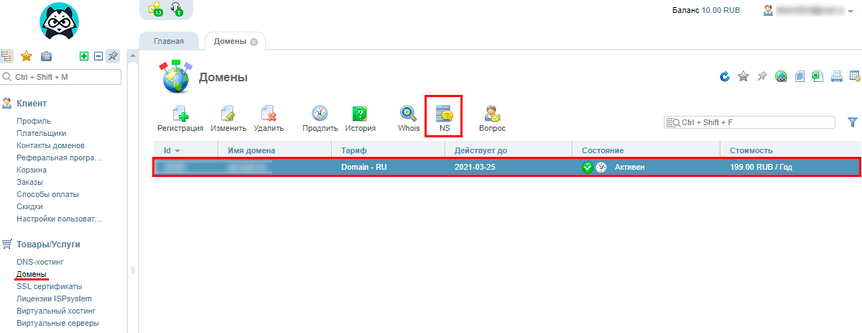
В разделе «NS» следует удалить уже существующие записи и прописать серверы, которые указаны в пункте «Replace with Cloudflare’s nameservers» личного кабинета Cloudflare.
Как установить SSL-сертификат
Для настройки безопасного соединения с сайтом нужно настроить SSL-сертификат. Нужно перейти на главную страницу в панели управления и выбрать домен со статусом «Active». Далее нажать «SSL/TLS» в верхнем меню и выбрать режим шифрования трафика «Flexible» («Гибкий») или «Full» («Полный»).
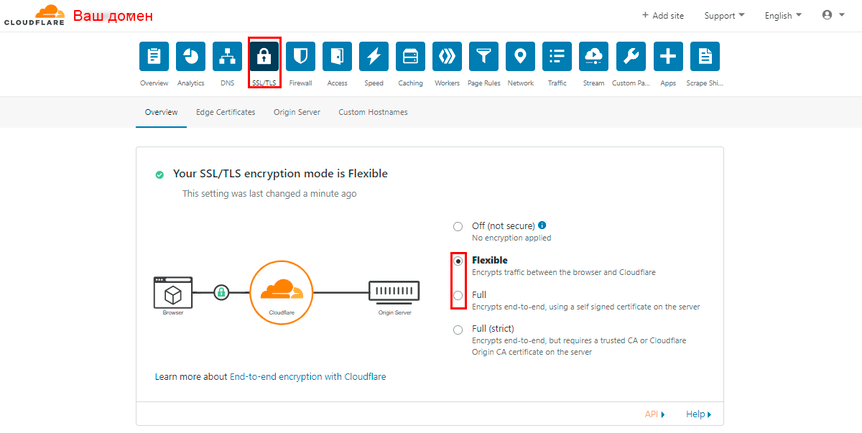
При выборе «Flexible» дополнительных настроек не потребуется, а при выборе «Full» потребуется настройка SSL-сертификата на самом хостинге. К примеру, в рамках виртуального хостинга на Eternalhost можно установить бесплатный сертификат Let’s Encrypt.
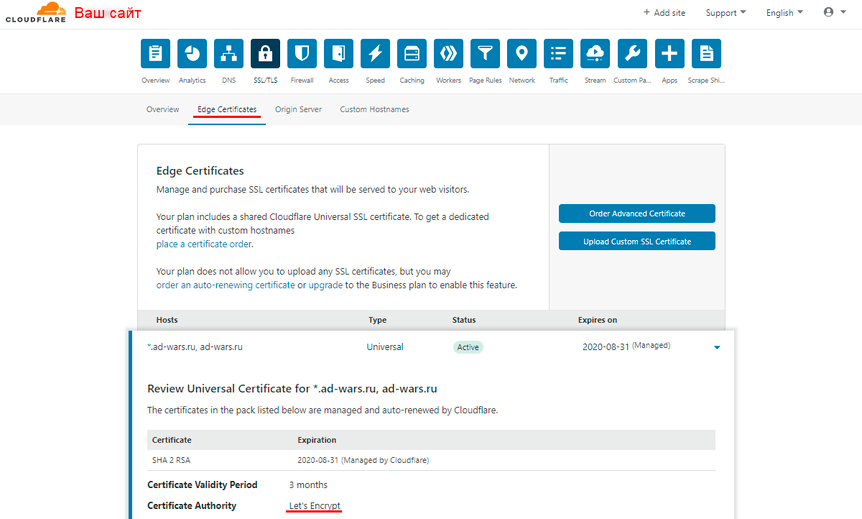
Информацию о полученном сертификате CloudFlare можно посмотреть, нажав «Edge Certificates» («Управление сертификатами»).
Как настроить правила переадресации
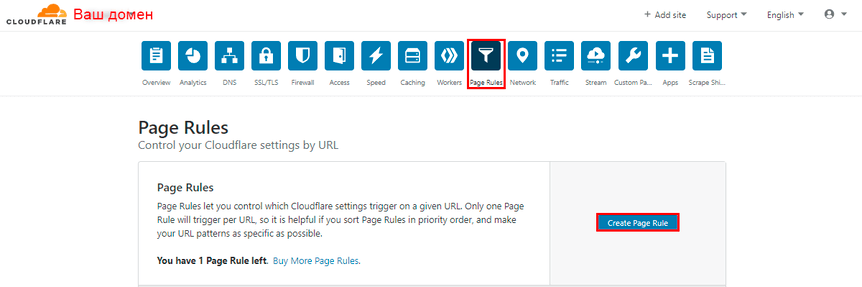
Настройка переадресации происходит во вкладке «Page Rules» («Правила страниц»). Для создания правил нужно нажать соответствующую кнопку «Create Page Rule» («Создать правило страницы»).
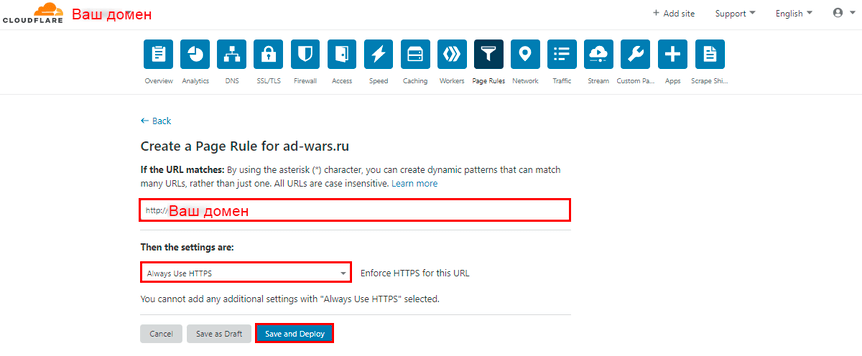
Чтобы выполнить редирект на https, нужно указать адрес сайта (в виде «http://mysite»), выбрать «Always Use HTTPS» («Всегда пользоваться HTTPS») и нажать кнопку «Save and Deploy» («Сохранить и Применить»).
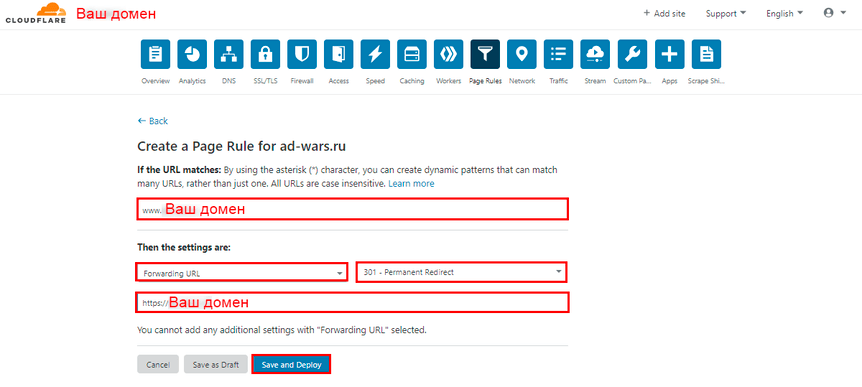
Для переадресации «с www» нужно задать адрес сайта (www.mysite), выбрать «Forwarding URL» («Перенаправление URL»), а рядом «301 — Permanent Redirect» («301 — постоянный редирект»). Затем во втором поле прописать конечный адрес редиректа (https://mysite) и нажать кнопку «Save and Deploy» («Сохранить и Применить»).
Надежный хостинг для сайта. 14 дней — бесплатно!
Справка по Cloudflare
В этом руководстве будет рассмотрена процедура привязки домена к CloudFlare в панели управления ISPmanager на хостинге Handyhost.ru. Купить хостинг с бесплатным периодом в 30 дней можно на нашем сайте.
Привязка домена к CloudFlare
- Зайдите на сайт (https://dash.cloudflare.com/sign-up) и произведите регистрацию аккаунта.
- После регистрации и подтверждения домена Вам будет предложено добавить домен на CloudFlare.
- Добавьте домен, а затем делегируйте домен на указанные со стороны CloudFlare NS
- После делегирования Вам потребуется настроить А-записи для домена:

После делегирования и указания записей сайт заработает от нас через 6-24 часа.
Включение защиты
После привязки домена через CloudFlare к нам Вы сможете так же включить анти-DDos защиту.
Можно включить блокировку по:
Сайту с которого перешёл пользователь,
Стране к которой привязан IP пользователя,
Заблокировать после обращения на определённую страницу.

Можно включить до 5 правил блокировки бесплатно.
Разбор логов
В панели ISP manager логи выглядят, примерно, так:
46.148.62.206 — — [07/Jun/2019:15:16:58 +0300] «GET /css/index.css HTTP/1.1» 200 3345 «http://secrp.ru/» «Mozilla/5.0 (X11; Ubuntu; Linux x86_64; rv:67.0) Gecko/20100101 Firefox/67.0»
46.148.62.206 — ip пользователя от которого пришёл запрос
07/Jun/2019:15:16:58 +0300 — дата запроса, точное время запроса.
GET — типа запроса. Get — получение информации, POST — передача информации.
/css/index.css — файл который запрашивается
HTTP/1.1 — протокол по которому запрашивается файл
200 — код ответа сервера. 200 — всё хорошо, 500 — ошибка
3345 — размер ответа сервера в байтах
«http://secrp.ru/» — рефер от которого поступил запрос
Mozilla/5.0 (X11; Ubuntu; Linux x86_64; rv:67.0) Gecko/20100101 Firefox/67.0 — user-agent запроса


Все способы
© 2009–2024 «HANDYHOST.RU» 8-800-505-68-01


- Услуги
- Хостинг сайтов
- Домены
- Конструктор сайтов
- Linux VPS / Windows VPS
- Выделенные серверы
- SSL сертификаты
- Клиентам
- Контакты
- О компании
- Акции
- Оборудование
- Партнерская программа
- Поддержка
- Способы оплаты
- Регламент
- Документы
- Справка