Как пройти капчу майкрософт.

я уже плакать хочу . что бы задать вопрос поддержке макрософт , нужна почта. что бы войти в почту , нужно пройти капчу.
Голосование за лучший ответ
DNS гугла пропиши или в браузере выбери.
dssonУченик (189) 1 год назад
Миша Искусственный Интеллект (245631) dsson, что бы капчу не просил.
Похожие вопросы
Ваш браузер устарел
Мы постоянно добавляем новый функционал в основной интерфейс проекта. К сожалению, старые браузеры не в состоянии качественно работать с современными программными продуктами. Для корректной работы используйте последние версии браузеров Chrome, Mozilla Firefox, Opera, Microsoft Edge или установите браузер Atom.
Почему капча становится все сложнее — и как все-таки доказать, что ты не робот
Вы наверняка хоть раз в жизни искали светофоры на картинках или пытались ввести код по каракулям с сайта.
И все — чтобы доказать, что вы не робот! Причем с каждым разом все меньше уверенности, что это вообще необходимо. 2023 год, кругом нейросети — об их способности обходить проверку на робота мы еще поговорим, — какие гидранты и пешеходные переходы? Но капча все еще стоит на страже сайтов и интернет-сервисов.
Технологии не стоят на месте — создатели капчи находятся в постоянной гонке с создателями ботов. Одни ищут пути обхода проверки, а другие выдумывают новые препятствия. Из-за этого капча в последние годы сильно усложнилась и вызывает проблемы не то что у роботов — ее не могут пройти люди. Рассказываем, как развивалась эта гонка и почему она заставила нас всех ненавидеть капчу.
Письма о технологиях и интернете
Помогут использовать технологии по полной и будут держать в курсе мемов и трендов. В вашей почте дважды в месяц. Бесплатно
Подписаться
Подписываясь, вы принимаете условия передачи данных и политику конфиденциальности
�� Как появилась капча
Виджет называется CAPTCHA. Это аббревиатура, которая расшифровывается как «Полностью автоматизированный публичный тест Тьюринга, призванный различить компьютер и человека». В русском языке прижилась просто «капча».
Как можно догадаться, в основе виджета — интерпретация знаменитого теста, который придумал математик Алан Тьюринг в 1950 году. В оригинальном тесте Тьюринга участник вел диалог с человеком и компьютером, а потом сравнивал их ответы и определял, кто из них кто.
Тест Тьюринга должен был дать ответ на вопрос, может ли машина мыслить как человек. Но в 1990-х годах возникла потребность в более продвинутой проверке. Тогда в интернете только появились боты, мошенники и спамеры. Поэтому сразу несколько исследователей задумались о том, чтобы адаптировать тест Тьюринга и таким образом помочь системе различать людей и компьютеры.
Одним из них был Луис Фон Ан — аспирант в американском университете Карнеги-Меллон. Работу над своими решениями он начал после встречи с представителями компании Yahoo, которые устали от бесконечного спама.
Нужен был тест, который с легкостью пройдет человек любого возраста и образования. А компьютер об эту же задачку споткнется.
В то же время компьютер должен был быть способен оценить правильность выполнения теста. То есть принцип теста Тьюринга немного менялся: в оригинальном в качестве арбитра выступал человек, а тут — машина.
В какой-то момент Фон Ан вспомнил, что люди с легкостью распознают текст под любым углом, им не мешают даже искаженные буквы и очень плохое освещение. Для ботов нулевых это было непосильной задачей. Поэтому исследователь пришел к такой системе: человек вносит в проверяющий компьютер слово-ответ, а потом искажает его изображение — растягивает буквы, перечеркивает, размывает графику. Затем предлагает пользователю расшифровать надпись.
Первую версию капчи взяла на вооружение как раз Yahoo, а вскоре тест стал стандартом в интернете. Так что во всем вините Фон Ана. Кстати, чем этот исследователь еще известен? Основал и запустил сервис Duolingo.

EZ-Gimpy — один из первых видов капчи, разработанных для Yahoo. Источник: Vox
��️ Как люди научили ботов читать
У оригинальной капчи были некоторые трудности. Одна из главных: человеку приходилось активно участвовать не только в решении, но и в создании тестов. Эту проблему тоже исправил Фон Ан. Как-то во время полета он обратил внимание, что все пассажиры вокруг него сидели с газетами и решали кроссворды. «Вот это компьютеры точно не могут делать», — подумал исследователь.
Оказалось, что компьютеры вполне могут решать кроссворды. Но это натолкнуло Фон Ана на другую мысль. Отдельный человек тратил на решение капчи не более 10 секунд. Но в глобальном плане это значило, что каждый день впустую растрачивались сотни тысяч часов работы. И ее можно было направить в полезное русло.
Так в 2005 году появился усовершенствованный сервис reCAPTCHA. Он не только отличал ботов от людей, но и использовал результаты теста для оцифровки книг и документов. Как это работало: существует огромный печатный архив, который нужно перевести в цифровой вид. Обычно этим занималась специальная сканирующая система. Но у нее были свои недостатки — например, она не могла прочесть нечеткие надписи из-за расплывшихся чернил или других дефектов. У человека же не возникало никаких сложностей.
В итоге reCAPTCHA показывала пользователям пары слов. Первое проверяющий компьютер уже знал, а второе брали из сканов старых номеров The New York Times. Если человек правильно вводил первое слово, компьютер предполагал, что со вторым пользователь тоже справился. Его сверяли с еще нескольким вариантами расшифровки. Если совпадение подтверждалось, человека пускали на сайт.
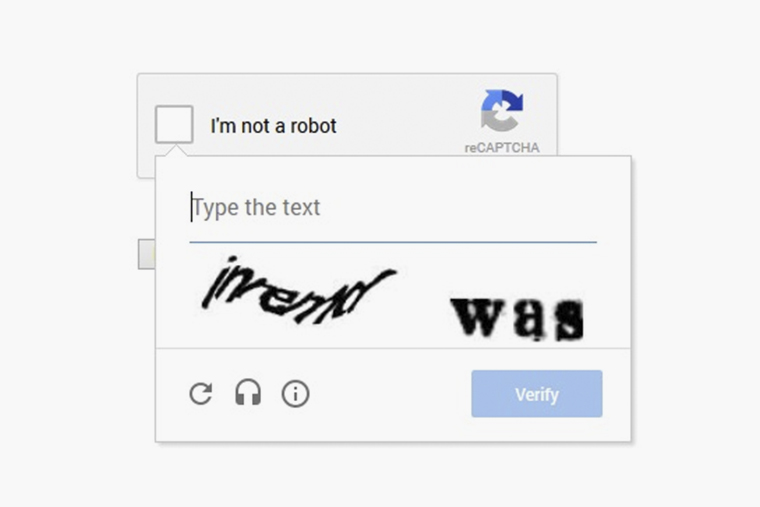
Вы наверняка проходили эту версию капчи
Люди так часто проходили капчу, что годовой объем статей NYT расшифровывали каждые четыре дня. В 2009 году Google приобрела reCAPTCHA и с ее помощью запустила «Гугл-книги» — амбициозный проект по оцифровке всех существующих книг. К 2019 году компании с помощью капчи удалось отсканировать более 40 миллионов книг.
Сервис reCAPTCHA постепенно эволюционировал. В 2014 году появилась вторая версия. Теперь уже система не оцифровывала книги, а улучшала работу «Гугл-карт». Да, речь про уже легендарную капчу, где нужно правильно отметить велосипеды, автобусы и пожарные гидранты. Вы делаете это не просто так.
�� Какой бывает капча
Пока мы решали капчу, машины совершенствовались. Ведь в тесте человек объяснял компьютеру, как правильно расшифровать слово или различить объект. И тем самым учил систему. Со временем у компьютера скопилось так много знаний о прохождении капчи, что он сам стал во всем разбираться, да еще и лучше, чем люди.
Исследование Google 2014 года показало, что человек мог расшифровать самую сложную буквенную капчу с точностью в 33% . Нейросеть же даже с технологиями того времени справлялась с точностью 99,8% .

Капча с поиском светофоров и пешеходных переходов — все еще самая популярная в интернете. Но растущие возможности компьютеров заставляли разработчиков придумывать новые версии. Ведь в чем смысл теста на робота, если его может пройти робот? Одновременно с этим нужно было учитывать человеческий фактор: люди говорят на разных языках, делают ошибки и опечатки в наборе слов, бесятся, когда их просят решить несколько головоломок подряд.
Так стали появляться другие виды капчи. Некоторые из них боты учились обходить за год или два, другие остаются надежными на протяжении долгого времени. Вот несколько популярных категорий.
Аудиокапча — задания, в которых пользователю необходимо прослушать запись и расшифровать код. Можно допустить только одну ошибку. Чаще всего подобные тесты предлагают пользователям с особенностями зрения, которым сложно решать визуальные задачи. Фоновый шум делает расшифровку непосильной для компьютера.

Аудиокапча редко встречается как самостоятельный продукт — обычно это резервный тест
Математическая капча подразумевает двойную проверку: сначала пользователю надо считать пример с рисунка, а затем ввести правильный ответ. Например, такую предлагает использовать в анкетах американская компания Jotform.
Обычно примеры простые. Но есть виды капчи, которые подкидывают сложные задачки. Над ними людям приходится сидеть по несколько минут.

Примеры обычно подбирают несложные, чтобы их мог решить любой человек
Игровая капча — продолжение идей математической. Только вместо решения примера нужно обыграть систему. Речь идет о самых разных механиках. В одной капче нужно сопоставить объекты между собой, в другой — кинуть игральные кости и ввести сумму чисел на гранях.
Появляются и усложненные варианты. Например, пройти лабиринт или поставить мат на шахматной доске в три хода.

Логично, что такая капча есть на шахматном сайте Lichess
Капча-слайдер — для прохождения нужно установить ползунок так, чтобы вставить недостающий пазл на пустое место в картинке. Такую использует китайская компания Tencent.
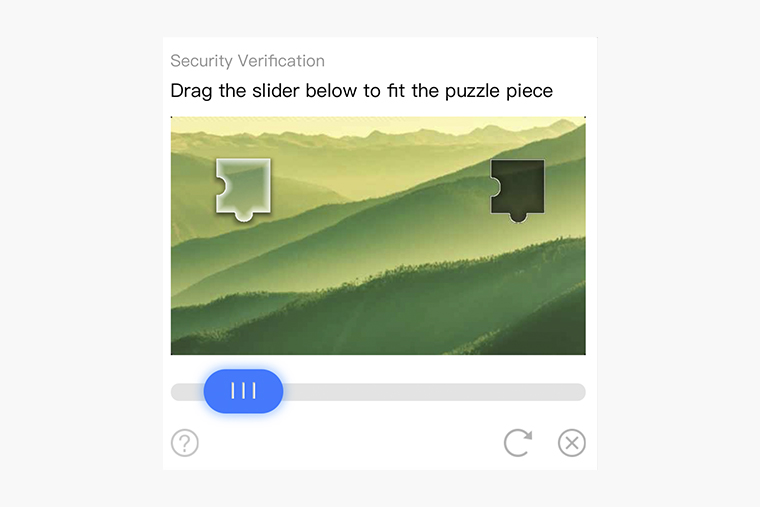
Суть в том, что скорость и плавность движения слайдера выдает в вас человека
Капча без капчи. В 2014 году Google представила принципиально новый способ отличить людей от компьютеров — noCaptcha. Тест выглядит как поле «Я не робот», рядом с которым нужно поставить галочку. Его главное преимущество — человеку для прохождения не приходится прикладывать когнитивных усилий, задача выполняется за пару секунд.
Компьютер не просто верит вам на слово. Он анализирует поведение в момент выполнения действия. Google не раскрывает, какие именно признаки расценивают как человеческие. Но несколько предположений все-таки есть. «Уровень моторных навыков человека таков, что он обычно передвигает курсор с одного места на другое за несколько движений. А бот взаимодействует со страницей без помощи мыши и двигает курсор невероятно точно. Несовершенство человеческих действий сложно подделать», — говорит специалист компании по борьбе с ботами Shape Security Шуман Гозмаджумер.
Способы отказаться от когнитивных задач ищут и другие разработчики. Например, капча Honeypot предлагает пользователю просто заполнить несколько полей, при этом одно из них делает визуально незаметным. Его распознает лишь бот и, заполнив, проваливает тест. Другие варианты задачи подразумевают физические действия, например небольшой наклон устройства, что не сможет сделать компьютер.
Как я узнал, что я не человек
Оказалась что надо выбирать где в сумме не до 5, а равно пяти.
Уж лучше бы были гидранты и светофоры как у гугля.
3 года назад
Капча следующих поколений — сочинить симфонию, нарисовать шедевр, действием или бездействием причинить вред человеку.
3 года назад

На месте Майкрософта я бы тоже засомневался, человек ли скрывается под таким именем. Ты не родственник Ктулху случайно? :)))
раскрыть ветку
3 года назад
Оказывается переворачивание коровы был ещё не самый лютый трэш
3 года назад
Самое смешное, что тебя тестит робот. А его писал бюрократ — человек с повадками робота, только тупой и всё запрещающий.
Ну и вишенка на тортик: пока ты делаешь одну попытку, робот угадает, сделав в среднем 7776 попыток — не так-то и много для железяки.
Похожие посты
6 лет назад
Про то, как я все таки сделал себе Е-ОСАГО
При оформлении осаго онлайн в СК РЕСО ГАРАНТИЯ на последнем этапе, перед оплатой полиса на сайте идет двойная проверка, состоящая из капчи и смс кода на сотовый:

Как видите и смс код довольно «веселый», да и капчу фиг разглядишь (аля тест на дальтонизм у окулиста). Но вся фишка не в этом, а в том что текст из смс кода нельзя вставить на этой странице, необходим только ручной ввод. Сам же код состоит из смеси символов, а главное из букв разных раскладок.
Для удачного оформления я действовал следующим образом:
1. Несколько раз не вводя код нажимал кнопку «подтвердить», до появления более-менее читаемой капчи.
2. После этого запрашивал смс с кодом, затем пересылал это сообщение на комп через электронную почту.
3. Шел на сайт http://raskladka.obmen-service.com/ и вставлял туда код из смс. В результате красным выделяются символы русской раскладки:

4. После нескольких попыток ввода капчи и смс кода с символами нужных раскладок, меня все таки кинуло на оплату:
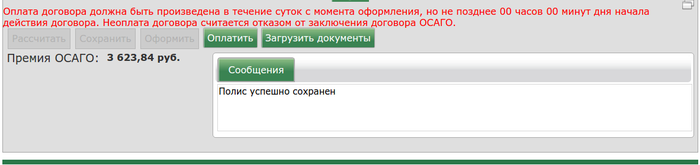
5. Произвел оплату через сбербанк.
6. Несмотря на электронное письмо с текстом:
Информируем о том, что по результатам проверки в АИС РСА выявлено несоответствие/отсутствие данных, которые указаны Вами, а именно:
ПРОВЕРКА ВОДИТЕЛЯ:
следующие параметры не прошли проверку в РСА: Дата выдачи первого водительского удостоверения [DriverDocDate]
В соответствии с Указанием ЦБ №4190-У от 14.11.16 сообщаем, что для заключения договора необходимо предоставить документы, указанные в подпунктах «б» – «е» пункта 3 статьи 15 Закона об ОСАГО № 40-ФЗ от 25.04.02, в виде электронных копий путем их загрузки в личный кабинет страхователя:
а) документ удостоверяющий личность — паспорт страхователя и собственника транспортного средства ( со 2 по 12 страницу включительно),
б) документы о регистрации ТС: паспорт транспортного средства, свидетельство о регистрации транспортного средства или паспорт самоходной машины
в) водительское удостоверение водителя (ей) (с двух сторон), допущенных к управлению ТС (при условии, что к управлению ТС допущены только определенные лица)
г) диагностической карты, подтверждающей прохождение технического осмотра.
Также сообщаем, что СПАО «РЕСО-Гарантия» вправе предъявить регрессное требование в размере произведенной страховой выплаты к страхователю, предоставившему недостоверные сведения, при наступлении страхового случая, а также взыскать с него в установленном порядке денежные средства в размере суммы, неосновательно сбереженной в результате предоставления недостоверных сведений, вне зависимости от наступления страхового случая.
Внимание! Если Вами уже заключен электронный полис ОСАГО, предоставление указанных выше данных не требуется. Ответ на данное сообщение не требуется.
В личном кабинете РЕСО появился pdf с моим полисом:

Идем на сайт РСА и проверяем полис:
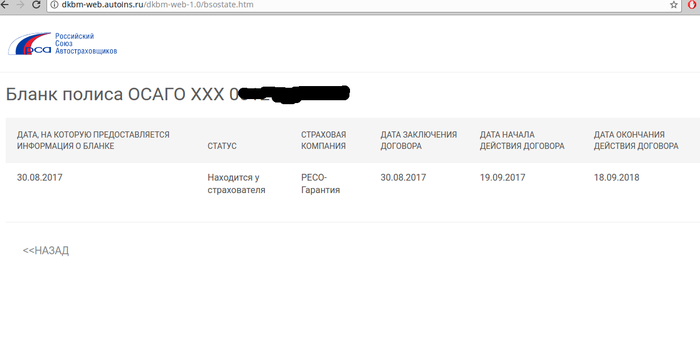
Вот такой вот квест пришлось пройти, чтобы получить Е-ОСАГО. Жаль что у автора предыдущего поста (@jafff) не получилось.
Надеюсь кому то пригодится данная информация, если к тому времени они не придумают какие-нибудь еще ухищрения.
Всем добра, котов и сисек и печенек.
ИИ впервые смог обмануть капчу Microsoft
ИИ впервые смог обмануть капчу Microsoft. После того, как его обучили автоматически удалять лишний шум, эффективность инструмента выросла до 90%.
Читайте «Хайтек» в
Исследователи из компании F-Secure научились использовать ИИ для того, чтобы обходить капчу на сайте Microsoft Outlook. В своем тексте они объяснили, что самой большой трудностью для них было правильное определение текста и имитация «живого» набора текста. Однако в остальном инструмент может притворяться обычным пользователем.
Сначала ИИ мог определять только 22% символов в стандартной капче. В процессе работы исследователи выяснили, что искусственный шум затрудняет идентификацию букв. Чтобы противодействовать этому эффекту, они настроили алгоритм для того, чтобы он автоматически удалял шум. После этого ИИ смог обходить более 90% капч.
F-Secure в 2013 году разработала программное обеспечение, которое обходило автоматизированные тесты Тьюринга на сайтах Google, Yahoo и PayPal. Оно демонстрировало эффективность больше 90%.
«Мы говорили об этом в прошлом году, скажем и сейчас: текстовая капча давно стала неэффективной и ее легко обойти. На рынке появились новые интересные образцы, но когда их начнут обходить — это всего лишь вопрос времени. Мы не говорим, что капча бесполезна, они просто не должны рассматриваться как решение, которое спасет вас от всего», — отметили в F-Secure.
Читайте также: