Как защититься от утечки информации
В защите информации нуждаются и частные лица, и государственные учреждения, и компании различного типа и размера. Утечка конфиденциальной информации представляет серьезную опасность – это может привести к значительному, а порой – непоправимому, ущербу. Причем это может произойти как по умыслу (например, кража данных конкурентами, для получения преимуществ), так и по неосторожности (например, по невнимательности сотрудников).
В нашей статье мы расскажем, как организации могут обезопасить себя от данной угрозы.
Как может случиться утечка важной информации?
Кража («слив») или утечка информации могут осуществляться:
— при помощи систем связи
— через сотрудников организации
— методом хищения документации (в т.ч. ее копирования)
— посредством кражи информации с устройств, на которых она хранится (персональные компьютеры, серверы и т.д.)
Современные методы защиты информации
На страже сохранности данных стоит два вида защиты:
— Физическая защита (сюда относится – хранение документации в надежных сейфах, хранение носителей информации, пропускной режим).
— Цифровая защита.
Сюда относятся следующие виды:
— криптографическая защита (шифрование),
— технические средства (например, электронные ключи),
— Программное обеспечение (средства). Этот вид мы рассмотрим подробнее.
Программные средства
ПО защиты призваны вовремя обнаружить потенциально опасные программы или действия сотрудников, которые угрожают безопасности компании.
Это могут быть:
— Системы контроля активности пользователей,
— SIEM (системы сбора и управления информацией о безопасности),
— Антивирусные программы,
— DLP-системы,
— и другие.
Системы контроля активности пользователей
Таких систем на сегодняшний день разработано достаточное количество. Для примера рассмотрим две отечественные системы.
1. LanAgent
Это современное программное обеспечение, разработанное для улучшения эффективности работы организации и обеспечения ее информационной безопасности.
Для реализации последней цели ЛанАгент:
— контролирует, собирает и сохраняет всю переписку персонала (внутри компании, например, рабочих чатах, в электронной почте, мессенджерах, соцсетях и т.д.),
— сохраняет информацию по работе сотрудников с документами (в том числе, копирование на съемные носители, печать на принтере и т.д.),
— обнаруживает и своевременно предотвращает потенциально опасные действия работников (основываясь на определенных алгоритмах, к примеру, на ключевых фразах, и анализируя поведение),
— помогает в расследовании инцидентов, связанных с кражей конфиденциальных сведений,
— программа способна блокировать возможные каналы утечки информации, потенциально опасные сайты, приложения и т.д.,
— ЛанАгент имеет возможность перехвата нажатия клавиш при работе в конкретных программах,
— сохраняет копии файлов, выгруженных пользователем в Интернет,
— перехватывает голосовые сообщения в Skype и др. приложениях,
— ведет мониторинг шифрованного сетевого трафика,
— имеет механизм «семафоров» для обозначения компьютеров с нарушениями в консоли специалиста ИБ,
— совершает «теневое» копирование файлов, копируемых на USB-устройства ,
— запись с камер, подключенных к ПК сотрудника, аудиозапись, снятие скриншотов экранов с определенной периодичностью,
— составляет список разрешенных USB устройств (подключение всех остальных будут блокироваться) и т.д.,
Система устанавливается на ПК работника совершенно легально. В идеале, если сотрудник заранее предупрежден об использовании системы контроля. Тогда, зная, что каждый его шаг находится под контролем системы, он с меньшей вероятностью решится на причинение ущерба компании. Разработчик предоставляет своим клиентам комплект необходимых документов, позволяющий вести контроль на законных основаниях.
К тому же важно сказать, что все спорные моменты можно всегда уточнить, используя записи камер, данные кейлоггера и других инструментов.
2. StaffCop
Эта отечественная система контроля активности пользователей помогает решить множество задач, связанных с информационной безопасностью:
— выявление инцидентов утечки конфиденциальной информации, их расследование на основании имеющейся информации,
— контроль поведения пользователей для снижения рисков утечки конфиденциальных сведений,
— мониторинг пк удаленных пользователей, имеющих доступ к важной информации,
— своевременно выявляет переписку с конкурентами в любой из программ,
— устанавливает запрет на открытие определенных сайтов, запуск приложений, угрожающих безопасности компании,
— контролирует работу с файлами, печать документов на принтере,
— выявит попытки подключения к базе данных по сети,
— блокирует съемные носители, запись на них важных сведений и т.д.
SIEM-системы
Эти системы анализируют события информационной безопасности, собирают информацию и управляют ей. То есть прямой задачи защиты у систем нет, но они могут предупреждать о подозрительных действиях пользователей ПК руководство или службу безопасности.
IBM QRadar Security Intelligence
Платформа своевременно обнаруживает угрозы сетевой безопасности, оценивая их.
IBM QRadar Security Intelligence является комплексной системой.
Среди преимуществ софта можно выделить:
— широкие возможности в анализе сетевой активности пользователей,
— единая архитектура анализа событий, угров и т.д.,
— система создает список потенциально вредоносных IP-адресов, в том числе — адреса компьютеров с вредоносным ПО,
— ПО предоставляет подробные отчеты по доступу к данным и действиям пользователей,
— постоянно анализирует действия пользователей и запущенных приложений,
— обнаруживает необычное использование приложений или облачных сервисов,
— ведет мониторинг пользователей, обнаруживая неправильное использование приложений,
— способно обнаружить факты внутреннего мошенничества,
— ведет отображение событий практически в режиме реального времени и т.д.
Splunk Enterprise Security
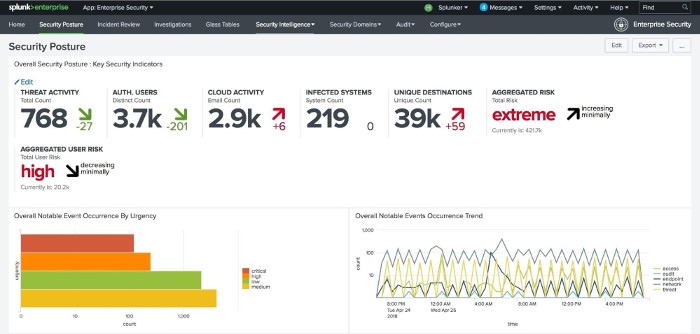
Программное обеспечение, служащее для аналитики информационной безопасности в организациях. Важным преимуществом системы является ориентированность на новые современные угрозы, которые появляются в сети достаточно быстро. Обнаружив угрозу софт своевременно уведомляет службу безопасности.
Среди преимуществ можно выделить:
— определение взаимосвязей между различными событиями и выявление угроз.
— контроль угроз в реальном времени.
— помощь в расследовании инцидентов,
— мониторинг сетевых ресурсов, пользователей, программ,
— своевременное обнаружение внутренних угроз предприятия, в том числе тех, что касаются злонамеренных действий со стороны сотрудников,
— выявление угроз в режиме реального времени и другие.
DLP-системы
Это программное обеспечение, защищающее важную корпоративную информацию от кражи и утечек. Эти системы дают возможность отслеживать активность сотрудников, используя современные технологии. При этом DLP-системы используют технологии блокировки передачи конфиденциальной информации.
1.SearchInform
Система призвана вести мониторинг большинство каналов утечки информации. В нее встроены эффективные инструменты для аналитики корпоративной сети.
Также функционал программы включает:
— блокировка передачи информации на внешние носители,
— мониторинг персонала в режиме реального времени,
— архивирование всех действий работников компании за ПК.
— сохранение факта о «сливе» или передаче важной информации,
— обнаружение угроз по заданным фразам и словам.
— программа исследует содержимое всех отправлений и переписок,
— ПО работает на двух уровнях: во-первых, контролирует данные, которые уходят в Сеть, во-вторых — следит за тем, что происходит на ПК персонала компании,
— защищает информацию даже когда сотрудники отправляются в командировки или работают из дома и т.д.
2. InfoWatch Traffic Monitor
Сервис, оснащенный искуственным интеллектом, предотвращающий утечку конфиденциальных данных.
Возможности:
— ПО собирает информацию, анализирует и сигнализирует о нестандартном или угрожающем безопасности поведении пользователей.
— перехватывает HTTP(S)-трафика на рабочей станции,
— предотвращает утечку информации за пределы информационных систем компании,
— служит, как средство профилактики инцидентов, создает отчеты для проведения расследований инцидентов,
— дает возможность выявить мошенничество, воровство и коррупцию, сговоры, шантаж, злоумышленников, лиц, промышляющих промышленным шпионажем, а также круг причастных лиц,
— управляет доступом персонала к цифровым ресурсам,
— выявляет риски кражи информации.
— контролирует движение данных на всех этапах: от аудита и хранения информации до контроля распространения секретной информации с помощью DLP-системы и настроенных политик информационной безопасности,
— перехватывает теневые копии файлов, копируемых на USB-устройства,
— блокирует утечку конфиденциальной информации на рабочих станциях и т.д.
Корпоративные антивирусы
На страже безопасности организации стоят также и антивирусные программы. Они защитят от кибер-атак, вредоносного ПО, вирусных угроз, способных уничтожить или украсть важную информацию. В качестве примера рассмотрим 2 программы.
1.Kaspersky Small Office Security
ПО подходит как небольшим, так и крупным организациям. Имеет высокий уровень защиты от потенциальных угроз и довольно быстрое обновление. Большим преимуществом является широкий функционал, затрагивающий множество аспектов цифрового взаимодействия организации с внешними сетями.
Инструменты программы:
— веб-антивирус,
— файловый антивирус,
— имеется фильтр активности пользователей ПК,
— защита от копирования и сбора информации,
— защита финансовых данных,
— мониторинг обновления программ,
— шифрование конфиденциальной информации.
2. McAfee Endpoint Protection Essential
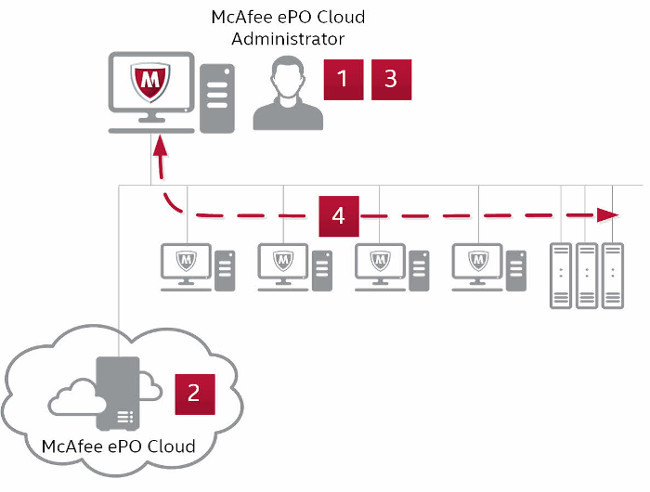
Еще один не менее популярный антивирус, обеспечивающий надежную защиту от сетевых угроз. Отличается простотой управления и настройки. Имеет отличный набор инструментов для противодействия краже или утечке информации.
Функционал ПО включает:
— сетевую защиту компьютеров,
— брандмауэр,
— мониторинг веб-трафика,
— автоматическая реакция на возможные угрозы для информации,
— защита от вирусов-вымогателей,
— контроль ПК в режиме реального времени.
Резюме
Системы контроля активности пользователей и DLP-системы ведут мониторинг деятельности сотрудников за ПК, совершают контроль обмена данными, исключая их кражу, SIEM-системы отслеживают информацию, анализируют ее, ищут угрозы, осуществляют защиту, антивирусы препятствуют вирусным угрозам и кибер-атакам.
Каждая по отдельности из перечисленных программ способна стоять на страже безопасности любой компании, а все вместе эти системы представляют максимально надежный тыл для конфиденциальной информации, пробить который практически невозможно!
ФГУП МОКБ МАРС
ПО LanAgent полностью соответствует своему назначению и выполняет все заявленные функции. При удобстве и простоте в использовании программа решает задачи отслеживания .
Федосеев Андрей Николаевич, Генеральный директор ОАО
Программа очень удобна и проста в использовании. LanAgent позволяет отследить все действия пользователя за компьютером, что дает полную картину его рабочего дня. Интуитивно понятный интерфейс.
Сидорова Мария Евгеньевна, Специалист по информационной безопасности ГОУ ВПО ТюмГМА Росздрава
LanAgent- хорошо показал себя при работе с 300 рабочими станциями, что доказывает хорошую масштабируемость этого программного комплекса. Особенно стоит отметить специальные возможности.
Лим Владимир Григорьевич, кандидат технических наук, доцент кафедры информационных систем и защиты информации Астраханского Государственного университета
Программа LanAgent стала для меня и сотрудников нашей кафедры одним из ключевых инструментов контроля компьютеров. Средства удаленного управления позволяют.
Германов А.Л., Директор ООО Компьютерная Компания «Эксклюзив»
В результате установки LanAgent было установлено, что один сотрудник 65% рабочего времени проводил не занимаясь своими обязанностями. А самый продуктивный сотрудник уделял только 73% времени своей работе. Так же были обнаружены любители посмотреть онлайн-видео. Проведя воспитательную беседу, мы подняли продуктивность в среднем на 30% процентов и в первый же месяц окупили затраты на приобретение данного программного продукта.
Как защититься от утечки данных?
20 мая Delivery Club подтвердил утечку данных о заказах некоторых клиентов компании. Это уже не первая похожая ситуация. В начале марта в сети появился сайт с утекшей информацией о клиентах «Яндекс.Еды», в том числе их адреса, телефоны, имена и данные о заказах. Эксперты рассказывают, как происходят утечки данных, где используется информация и как защититься от этого.

Павел Коваленко
директор центра противодействия мошенничеству компании «Информзащита»
На черном рынке персональные данные сливают с различной периодичностью в зависимости от утечек. Применение данных будет зависеть от того, что именно утекло в сеть. Если утекли критичные данные, которые можно использовать здесь и сейчас, например банковских карт, то, естественно, будут попытки совершить транзакции. Если же утекли другие персональные данные, с их помощью можно осуществить множество мошеннических действий, начиная от входа на портал Госуслуг и заканчивая входом в приложение банка и совершения операций по тем же картам. Данные документов можно использовать для оформления кредитов, микрозаймов, кредитных карт.
Профессия / 13 месяцев
«Белый» хакер
Взламывайте ПО безнаказанно и за оплату
4 116 ₽/мес 7 483 ₽/мес
И, конечно, социальная инженерия — самая популярная сфера для использования персональных данных. Чем больше информации у злоумышленника о человеке, тем большее доверие он может вызвать. Оперируя персональными данными, мошенник может правдоподобно выдать себя за сотрудника полиции, банка или другое лицо, которым он не является. Информация о номере автомобиля, номере СНИЛС или последних платежах за ЖКХ будут вызывать больше доверия у жертвы.

Екатерина Афанасьева
финансовый директор Cross Technologies
Информация, которая утекла в сеть, привлекает злоумышленников по разным причинам. Во-первых, данные пользователей можно продать. Во-вторых, информацию можно использовать для фишинговых рассылок. На основе полученных данных о человеке мошенникам будет легче составить грамотное письмо, которое увеличит вероятность того, что пользователь предоставит конфиденциальные данные, скачает вредоносный файл и т.п. Информация также поможет злоумышленникам выманить деньги при взломе аккаунтов жертвы в социальных сетях.
Курс для новичков «IT-специалист
с нуля» – разберемся, какая профессия вам подходит, и поможем вам ее освоить
- Руководителям необходимо проводить регулярные тренинги и беседы с сотрудниками для ознакомления с базовыми правилами распознавания и реагирования на спам и хакерские угрозы.
- Персонал должен сохранять коммерческую тайну, не обсуждать конфиденциальные темы с родственниками или друзьями.
- Будет правильно разработать систему защиты от утечек и предоставлять доступ к данным только ограниченному набору сотрудников строго в соответствии с необходимым для выполнения задач уровнем прав.
Обычному пользователю можно посоветовать не освещать публично свою жизнь в социальных сетях, так как любое действие в интернете оставляет свой информационный след.
- Стоит внимательнее относиться к получаемым письмам, не переходить по непроверенным ссылкам и не предоставлять личные данные (реквизиты банковских карт, номер паспорта и т.д.) сомнительным сайтам и сервисам.
- Важно устанавливать разные пароли для каждого сервиса и проверять, к чему запрашивает доступ то или иное приложение. Например, калькулятору вряд ли потребуется отслеживать вашу геопозицию.
- Лучше завести отдельную банковскую карту для онлайн-покупок и пополнять ее ровно на ту сумму, которая требуется в данный момент для оплаты, а на остальных картах поставить запрет на операции в интернете.
Если ваши данные были слиты в сеть, оперативно поменяйте пароль в приложении. По желанию каждый человек может потребовать от виновных компенсацию в досудебном или судебном порядке, но стоит понимать, что перспективы у такого разбирательства достаточно туманные, поэтому лучше заранее принять меры для предотвращения утечек.
Утечка данных
Система предотвращения утечек информации (DLP). Блокирует передачу конфиденциальных документов, помогает выявлять признаки корпоративного мошенничества, позволяет заниматься профилактикой инцидентов безопасности.
25 января | 11:00 МСК
Контроль ВКС: против тех, кто демонстрирует запретное. Апгрейд Solar Dozor
Получить консультацию по продукту Solar Dozor
Утечка данных – распространенное сегодня явление, которое связано со случайным или злонамеренным раскрытием конфиденциальной информации и передачей ее в руки третьих лиц. Число подобных инцидентов будет расти и дальше ввиду высокой скорости цифровизации. Обработка больших информационных массивов неизбежно оставляет бреши, через которые утекают сведения. Для обеспечения сохранности информации, поддержания ее целостности, конфиденциальности, защиты требуется проводить комплекс мер правового, организационного, технического характера.
Утечка персональных данных: причины, риски
Личные сведения людей могут представлять немалую ценность для злоумышленников. Располагая такой информацией, возможно продать ее заинтересованным лицам, использовать для мошенничества, шантажа, получения финансовой выгоды. Утечки личных данных чаще всего связаны со следующими причинами:
- Взлом баз данных операторов. Отсутствие должного уровня защиты информации, использование старых версий ПО, наличие ошибок в системе открывают для злоумышленников множество вариантов для перехвата и передачи конфиденциальной информации.
- Фишинг. Взлом чужих аккаунтов и использование их от лица владельца способно нанести огромный урон репутации человека, так и создать целый круг порочных действий: перевод денежных средств, передача паролей, шантаж.
- Инсайдеры. Случаи, когда сотрудники компании действуют против ее интересов не редкость. Извлечение личной выгоды, месть, подкуп конкурентами приводят к тому, что персонал передает конфиденциальные данные третьей стороне после чего предсказать их использование совершенно невозможно. Подобные ситуации часто встречаются в крупных корпорациях со штатом в несколько тысяч человек и зачастую виновниками инцидента становятся люди, располагающие доступом на верхних уровнях.
- Поиск в интернете. Множество данных, в том числе персонального характера, находится в открытом доступе. Социальные сети, сайты знакомств, интернет-магазины оставляют множество следов, по которым несложно идентифицировать личность. Посетив 6-10 сайтов можно собрать подробное досье на человека и использовать против него.
Утечка данных пользователей оставляет после себя множество потенциальных рисков для владельца. В первую очередь, это удар по репутации и доброму имени, финансовые риски. Зачастую пострадавший узнает о том, что его личную информацию использовали против него только после свершившегося инцидента. Это затрудняет поиск злоумышленников и восстановление справедливости.
Как обезопаситься от утечки данных?
- Не предоставлять сведения полностью, а только частично. Часть личной информации останется обезличенной, если она будет представлена односторонне и не связана с другими идентификаторами. Например, ФИО могут совпадать, но с привязкой к паспорту или номеру телефона легко идентифицируются. То же самое справедливо для номера банковской карты: понадобится номер телефона или авторизация в банке для проведения операций.
- Уделить повышенное внимание защите информации паролями. Пароли должны отличаться сложностью, нестандартностью, регулярно обновляться и никогда не храниться на сайтах, в приложениях, потому что извлечь их оттуда знающему человеку не составит труда.
- Использовать персональные идентификационные данные для разных сервисов. Не стоит использовать одинаковые логины и пароли для разных сервисов, приложений, аккаунтов. Взлом в одном месте способен повлечь открытие доступа в другом месте, запустить цепочку неблагоприятных событий.
- Пользоваться многофакторной аутентификацией. Даже двойной уровень защиты намного эффективнее чем простая зашита посредством пароля и логина. Чем больше степеней аутентификации, тем сложнее злоумышленникам добраться до заветной информации. Рекомендуется дополнить обычную авторизацию дополнительным подтверждением через смс на телефон, сообщением на почту или кликом в приложении.
- Использовать технические меры по защите личных данных. Среди очевидных решений – межсетевой экран, антивирусная программа, VPN-сервисы. Чем больше решений использует пользователь, тем сложнее к нему подобраться. Огромное число утечек баз данных спровоцировано именно невнимательностью пользователей, игнорированием очевидных защитных мер.
Проверка утечки данных – первоочередная задача оператора информации. Крайне важно не допустить инцидента. Учитывая объемы сведений, высокую скорость обработки оптимальным решением по защите конфиденциальных сведений станет использование автоматизированных систем. Например, DLP-системы. С их помощью ведется мониторинг каналов утечки данных, обнаруживаются конфиденциальные сведения в потоке коммуникаций сотрудников, нарушения политик обращения и хранения данных ограниченного доступа.
Защита от утечки информации

Преимущества использования закрытых корпусов для повышения надежности и продления срока службы уличных светодиодных экранов и табло.
Защита от утечки информации
11.июл.17 13:38

Для чего нужна защита от утечки информации? Почему в наши дни так необходима защита информации от утечки? Какие признаки указывают на повышенную опасность утечки информации в организации? Какие существуют технические средства защиты от утечки информации?
Поделиться:
Одноклассники
Своевременно получить информацию о конкуренте – один из самых эффективных способов обойти его на рынке. В силу этого многие руководители совершенно справедливо осторожничают, опасаясь, что кто-то узнает важные сведения об их предприятии. В связи с этим на сегодняшний день стала так важна защита от утечки информации. Данная статья расскажет о том, что это за явление, как оно осуществляется, и какие подводные камни встречаются на этом пути.
Для чего нужна защита от утечки информации
- Коммерческая тайна.
- Персональные сведения о сотрудниках, работающих на предприятии (то есть та информация, которую они сообщают о себе при приеме на работу, например, серия и номер паспорта и т.д.).
- Информация о третьих лицах (адреса и другие контакты поставщиков, а также клиентов).
- Прочие сведения, утечка которых может иметь негативные последствия для предприятия, например, плохо отразиться на репутации либо нанести серьезный финансовый ущерб.
Не всякая информация нуждается в защите. Есть категория общих данных, утечка которых ничем не грозит. Среди них:
- информация из отчетов, которые находятся в открытом доступе по воле компании либо в силу требований действующего в стране законодательного предписания;
- сведения, предназначенные для публикации в СМИ, либо специально собранные для помещения в открытый доступ по каким-то соображениям;
- прочие материалы, которые не являются условно защищенными от утечки за счет включения их в перечень сведений ограниченного распространения.
Коммерческая тайна – очень важное условие эффективного ведения бизнеса. Наверное, не стоит лишний раз уделять внимание рассказу о том, как нежелательно, чтобы эти сведения попали к третьим лицам. То же касается и персональных данных сотрудников, а еще более страшная ситуация – это хищение сведений о государственной тайне.
Сегодня злоумышленники проявляют особенную изобретательность, подбирая самые необычные каналы для того, чтобы похитить конфиденциальную информацию организаций. Но и сами сотрудники, к сожалению, хоть и не специально, часто становятся теми, кто разглашает оберегаемые руководством сведения. Это может произойти по разным причинам, например, по неосведомленности либо из-за отсутствия дисциплины. В связи с этим так важно, чтобы с персоналом проводились работы и разговоры на данную тему, способные прояснить степень ответственности и правила защиты от утечки информации. Это важно, ведь даже случайный разговор сотрудников, подслушанный злоумышленником, может нанести вред организации.
А вот умышленно сотрудники занимаются кражей подобной информации намного реже. Ведь, во-первых, это подразумевает наказание, во-вторых, это выполнить сложно, и, в-третьих, не все люди проявляют достаточную изобретательность. Да и личные качества позволяют далеко не всем стать таким нарушителем. И все же такие ситуации происходят. Они несут самые негативные последствия для организации.
Ярким примером того, каким угрозам подвергается информация организации, может служить текстовый редактор «MS Word». Он сам по себе – очень ненадежный программный продукт, записывающий ход правок, производимых в документе. Заинтересованные лица могут без проблем узнать все, что производилось с текстом до возникновения его окончательной версии. Эту информацию можно извлечь и использовать в любых целях.
Статистика, приводимая «VansonBourne», говорит о том, что около 31% документов, созданных Word, содержат информацию, распространение которой нежелательно для его владельца. Как видно, компании даже не догадываются о подобном, а потому часто удивляются тому, как же так получилось, что к злоумышленникам попали тщательно оберегаемые конфиденциальные сведения. А ведь текстовый процессор «MS Word» – лишь частный случай, на практике нюансов намного больше.
Все это разнообразие каналов утечки информации хорошо иллюстрирует то, что невозможно осуществить их защиту какой-то одной решительной мерой. Практически всегда требуется комплексный подход. Нужно выявлять и перекрывать все каналы утечки информации. Только тогда можно рассчитывать на то, что важные сведения находятся под надежной защитой. Важно сделать так, чтобы все эти мероприятия не мешали текущим бизнес-процессам, так что защита от утечки информации – это довольно сложная, многоуровневая – а часто и очень продолжительная – процедура.
Завершенная система защиты от утечки информации обычно состоит из трех элементов:
- работа с персоналом;
- политика безопасности;
- сервисы безопасности.
Читайте также:Радиоэлектронные блоки
Защита от утечки информации и работа с персоналом
Наиболее распространенный источник утечки информации – персонал самого предприятия. Участие человека подчас позволяет злоумышленникам обойти даже самые продуманные средства защиты от утечки информации. В связи с этим принципиальное значение имеет взаимодействие с персоналом, профилактика нарушений, введение правил и требований, а также мер по работе с выявленными нарушениями.

Необходимость защиты предприятия от утечки информации при работе с персоналом крайне важна. Наибольшее внимание следует уделить следующим вопросам:
- На работников должна быть возложена ответственность за нарушение правил защиты от утечки информации. Если какие-то из предписанных требований не выполняются сотрудниками, необходимо оперативно применить по отношению к ним предусмотренные договором меры.
- На первых этапах приема сотрудников на работу необходимо проводить проверку информации о них. Здесь важно все, начиная от характеристики и заканчивая рекомендацией. Для защиты от утечки не менее важно убедиться в соответствии сведений из резюме реальному положению дел. Не стоит забывать и о кредитной истории.
- Подписание соглашения, обеспечивающего защиту информации, согласно которому кандидат обязуется не разглашать конфиденциальные сведения.
- Все требования по защите информации от утечки необходимо включать в договоры, которые подписывают сотрудники. Кроме того, в этой же документации нужно прописывать ответственность за соответствующие нарушения.
Защита от утечки информации будет неполноценной, если руководство предприятия не позаботится о том, чтобы все сотрудники были осведомлены о правилах и требованиях безопасности. Не стоит пренебрегать обучением. Уместно будет в его рамках рассмотреть следующие темы:
- Политика безопасности предприятия.
- Правила назначения, замены и применения паролей.
- Правила получения доступа к ресурсам информационной системы.
- Правила использования конфиденциальной информации.
- Алгоритм оповещения о выявленных неполадках, инцидентах, сбоях, уязвимостях и т.д. в программных средствах.
Для защиты от утечки информации на предприятии необходимо ввести дисциплинарные меры, которые будут проводиться в случае выявления нарушений требований безопасности. В обязательном порядке должно проводиться расследование, а последствия устраняться и т.д.
Кроме того, для защиты от утечки информации необходимо документальное оформление правил безопасности. Это могут быть инструкции и положения о нормах обращения сотрудников с конфиденциальными сведениями. В данной документации должно четко прописываться, какая именно информация подлежит защите от утечки, а какая является общедоступной. Важно привести требования по маркировке документов, в соответствии с уровнем их конфиденциальности. Нужно предусмотреть также правила хранения и обращения с такими сведениями.
На официальном уровне необходимо установить правила, согласно которым, будет предоставляться доступ к информации, защищаемой от утечки. Требуется разработать и внедрить те средства, которые будут препятствовать несанкционированному доступу.
Почему в наше время защита от утечки информации просто необходима
Современные условия диктуют новые тенденции, и уже невозможно представить себе ведение успешного бизнеса без использования какой-нибудь ИТ-системы. Особое внимание уделяется различным базам данных, информационным хранилищам, в которых в обязательном порядке продуманы средства защиты от утечки информации.
Работа с такими базами данных, а также правила защиты от утечки информации, действующие в них, ощутимо усложняют деятельность пользователя. В связи с этим многие предпочитают, чтобы избежать неудобств, скопировать нужный файл из хранилища для обработки отдельно. Разумеется, в таких условиях они не задумываются о таких мерах защиты от утечки информации, как, например, шифрование. Главное в действиях пользователя в этот момент – скорость, мобильность, удобство. В самом деле, намного проще скопировать файл себе на ноутбук, чтобы поработать в непринужденной обстановке дома или в командировке.
Социальные исследования приходят по этому вопросу к следующей статистике:
- Свыше половины (60%) информации, нуждающейся в защите от утечки, обрабатывается и держится на локальных носителях, ноутбукахи в локальных почтовых ящиках сотрудников организации.
- Чуть меньше половины (45%) компьютеров предприятия – это ноутбуки, поскольку мобильность становится не просто средством повышения эффективности, но и необходимостью, практически стандартом в работе с информацией.
Заблуждением является мнение о том, что для защиты информации достаточно мер централизованных систем. Далеко не всегда доступ к ноутбукам и станциям могут получить только люди, входящие в круг доверия. На самом деле все намного сложнее, и не стоит полагаться на одну уверенность.
Почему же в этом случае защита от утечки информации недостаточна? Все просто. Приведем ряд примеров, когда сведения могут быть получены злоумышленником:
- Оборудование с важной информацией утеряно. Никакая защита в виде паролей уже не спасет от утечки.
- Администратор ведет работы, обслуживает или настраивает компьютерное оборудование.
- Информация передается через внешние носители (флешкарты, диски и т.д.). Средства защиты в виде кодирования не применяются. От утечки ничего не спасет.
- В связи с осуществляемым ремонтом компьютерного оборудования требуется вывезти его за пределы территории в мастерскую, где ни о какой защите от утечки информации речь уже не идет.
- Компьютерное оборудование изъято по решению суда, и к нему уже больше нет свободного доступа.
- Технику необходимо транспортировать в новое помещение. Соответственно, утечка может произойти, когда оборудование остается без присмотра и защиты.
- Старую компьютерную технику утилизируют. Выброшенное оборудование может стать источником утечки информации, если вся «защита» свелась к удалению файлов.
К сожалению, если не предприняты элементарные меры по защите от утечки информации, злоумышленникам вовсе не трудно получить доступ к секретным сведениям. Зато намного сложнее впоследствии установить, что такая утечка информации происходила. Допустим, компьютер завис настолько, что его потребовалось доставить в сервисный центр. За время ремонта любой из мастеров либо их знакомых может запросто копировать файлы, хранящиеся на жестком диске, о чем никогда не узнает компания, сдавшая оборудование на ремонт.
Многие люди успокаивают себя тем, что у них на компьютерах имеется информация, являющаяся копией сведений из базы данных. По мнению таких людей, нет ничего страшного в утечке информации, если ее просто восстановить. Это было бы верно, если бы не одно «но». Страшно не просто утратить какие-то данные, куда хуже другое – то, что их получит злоумышленник. Нет ничего хорошего в том, что произойдет утечка:
- информации о текущем финансовом состоянии компании;
- личных сведенийработников;
- деловой переписки, данных систем «ERP» и «CRM»;
- стратегических, аналитических, экономических и прочих сведений организации.
Читайте также:Лицевые панели корпусов
5 признаков того, что вам нужна защита от утечки конфиденциальной информации
Иногда бывает сложно определиться, нужна ли защита от утечки информации. К счастью, есть несколько признаков, наличие которых позволяет с высокой уверенностью заявить о том, что в организации есть потенциальные риски, а значит, необходима защита. Итак, рассмотрим эти показатели.
- Обиженные сотрудники. Это наиболее популярная причина, по которой происходит утечка информации. Часто руководство не считается с сотрудниками, когда преследует свои интересы. Не редки случаи, когда обиженный подчиненный, имеющий доступ к конфиденциальной информации, передает ее третьим лицам, чтобы отомстить бывшему руководству. Для защиты от такого рода утечки хорошо ввести контроль информации, которая копируется на съемные носители.
- Потерянные девайсы. Здесь уместно говорить об утечке информации по неосторожности. Кто-то из сотрудников взял работу на дом и потерял флешку где-то по дороге. Защита от последствий довольно проста: если установить обязательное шифрование на ноутбуках и съемных носителях, то никто не сможет получить доступ к найденным сведениям.
- Обмен информации с филиалами. Эта ситуация очень похожа на предыдущую. Суть та же – информация теряется или же копируется злоумышленником при транспортировке. Защита, соответственно, сводится все к той же элементарной мере – шифрованию данных.
- Недостатки службы информационной безопасности. Служба информационной безопасности имеет сложную структуру. Не всегда ее удается разработать максимально эффективно. Случается, что доступ различных администраторов значительно выше, чем предполагают их должностные полномочия. Кроме того, случаются и различные технические ошибки либо просто срабатывает невнимательность людей, устанавливающих права доступа. В связи с этим могут возникнуть ситуации, когда какой-либо сотрудник изловчиться скопировать или переслать третьим лицам информацию, которую, согласно изначальным планам организации, он даже не смог бы просмотреть. Довольно сложно бороться с проблемой изнутри, но все же стоит обратить внимание на такую меру, как шифрование, и просто уделить больше внимания организации работы службы информационной безопасности.
- Утечка через сервисные службы. Это, увы, довольно распространенная ситуация. Отдавая технику на ремонт, организация сильно рискует, что работники сервиса скопируют с жестких дисков какие-то конфиденциальные сведения. Можно снять жесткий диск. Но что если ремонт гарантийный и разбирать устройство запрещено? Чтобы обеспечить своей информации защиту, в таких случаях целесообразно заблаговременно шифровать данные.
Читайте также:Изготовление корпусов для приборов
Меры защиты от утечки информации
Защита от утечки информации не ограничивается ее шифрованием. Продолжим рассматривать вопрос и перейдем к основным сервисам безопасности, применяющимся для того, чтобы ограничить доступ к информационным потокам и возможностью управлять ими. Данные сервисы защиты информации дают возможность предупредить утечки, вовремя их обнаружить и реагировать на выявленные инциденты.
1. Аутентификация и управление доступом.
В качестве защиты от утечки информации многие ограничиваются традиционными средствами операционных систем. Но пароль на вход для пользователя – это способ, который сегодня сможет обойти даже начинающий любитель компьютерной техники. Данный метод защиты информации от утечек целесообразно использовать в комплексе. Например, уместно установить программное обеспечение, которое будет управлять правами доступа к документам, хранящимся на компьютере. В качестве примера такой программы приведем «Microsoft RMS».
Как же работает такая защита? Допустим, чтобы ограничить доступ, можно установить запрет на открытие, копирование, перемещение и пересылку документа. При этом речь не идет о какой-то настройке системы. Данные свойства установлены в самом документе, что позволяет защитить информацию даже от самых изобретательных злоумышленников. Разумеется, пути обхода возможны и здесь, поэтому далее мы рассмотрим другие способы защиты информации.
2. Фильтрация контента.
RMS – надежное, но не универсальное средство. Если злоумышленник решит переслать информацию по электронной почте, RMS не поможет. Однако и здесь есть методы защиты. Можно ввести в фильтр почты ограничение на отправку писем с определенными ключами либо на адреса, не указанные в списке контактов организации. Безусловно, это далеко не даст 100% уверенности, что злоумышленник не сможет обойти фильтр. Но значительно усложнит ему задачу.
3. Шифрование.
Какие бы методы защиты от утечки информации мы не рассматривали, без шифрования не обойтись. Это надежное средство, способное обеспечить защиту конфиденциальных сведений. Постоянное развитие данной области знаний способствует еще большей надежности этого метода защиты.
В качестве примера средства шифрования можно привести сервис «EncryptedFileSystem», применяемый в NTFS. Также стоит вспомнить, что почтовые клиенты предусматривают возможность шифрования сообщений. Есть ряд других средств, обеспечивающих защиту от утечки информации, путем ее шифрования. Некоторые являются профессиональными, другие ориентированы на пользователя любого уровня. Но самое главное, чтобы лица, передающие и принимающие данные, имели в распоряжении одни и те же программные средства шифрования для работы с информацией.
4. Аудит инфобезопасности.
Дает возможность быстро отслеживать нарушение правил безопасности и вовремя предпринимать меры. Кроме того, позволяет расследовать случаи утечки информации.
Читайте также:Корпуса для электроники
Технические средства защиты от утечки информации
Защита каналов утечки информации – это довольно обширная тема.
Для начала перечислим те технические каналы, по которым чаще всего происходит утечка информации и которые в первую очередь нуждаются в защите:
- визуально-оптические;
- акустические;
- электромагнитные;
- материально-вещественные;
- радиоэлектронные.
Для каждого канала используются различные методы защиты информации от утечек.
Визуально-оптические каналы. Для того чтобы обеспечить защиту от утечки сведений по таким каналам, чаще всего целесообразно использовать метод удаленного наблюдения.Информация выглядит как свет, исходящий от источника данных.
Другие методы длязащиты визуальных каналов от утечки информации:
- снизить отражательную способность объекта, находящегося под защитой;
- для защиты информации от утечки на объектах информации располагать их таким образом, чтобы они не отражались в сторону злоумышленника;
- снизить уровень света возле объекта, находящегося под защитой;
- использовать различные приемы для маскирования объекта, находящегося под защитой, и всячески вводить в заблуждение злоумышленника;
- устанавливать преграды между злоумышленником и объектом, находящимся под защитой от утечки информации.
Акустические каналы – это тоже технические каналы. По ним может пропускаться звук свыше 20 тысяч Гц. Утечка информации происходит следующим образом: звук равномерно разносится волной во все стороны, пока не достигнет преграды. Затем с нее считывается звук. Сам метод создания и распространения звука может значительно варьироваться.
Для того чтобы произвести защиту акустического канала от утечки информации, в первую очередь следует обратить внимание на организационные меры. Среди них можно выделить архитектурно-планировочные мероприятия – то есть те действия, которые производятся еще до непосредственного возведения зданий, например, внесение корректировок в чертежи. Суть в том, чтобы предусмотреть, разработать и внедрить средства для поглощения звука, достаточные, чтобы обеспечить защиту речевой информации от утечки(либо какие-то иные звуковые формы представления данных). Это могут быть самые различные материалы: ковры, вата, пенобетон и многое другое. Кроме того, для защиты от утечки акустической информации используются средства герметизации – акустические панели. Для расчетов звукопоглощения используют следующую формулу:
А – величина звукопоглощения,
Для каждого материала есть свои коэффициенты.
Еще одним важным средством, предназначенным для того, чтобы определить эффективность защиты от утечки информации через акустические каналы, является шумомер. Шумомер– это устройство, способное определять колебания звукового давления. Кроме того, отличное средство защиты помещений от утечки информации–электронный стетоскоп. С помощью таких устройств обычно прослушивают потолки, стены, полы, системы отопления и т.д. Так определяется, насколько хороша защита строения от утечки информации через аудиоканалы. Если здание защищено недостаточно, то целесообразно использовать объекты, генерирующие шум: это помешает утечке информации посредством звуковых волн.
Электромагнитные каналы – это электромагнитные волны, имеющие диапазон от 10 тысяч метров при частоте ниже 30 Герц, до волн длиной 0,1–1 миллиметра при частоте от 300 до 3000 Герц.
Наиболее распространенные электромагнитные каналы, по которым происходит утечка информации:
- высокочастотные и низкочастотные электромагнитные излучения;
- микрофонный эффект элементов электросхем;
- цепи заземления;
- цепи питания электросхем;
- волоконно-оптические системы;
- паразитная генерация усилителей;
- высокочастотное навязывание.
Существует ряд мероприятий конструкторско-технологического характера, которые могут обеспечить в этом случае защиту информации от утечки по электромагнитным каналам:
- экранирование элементов и узлов оборудования;
- фильтрация в цепях заземления и питания;
- ослабление связей между элементами (индуктивной, электромагнитной).
Есть такое понятие как интермодуляционное излучение. Этот процесс заключается в том, что любое электронное оборудование может переизлучать электронный сигнал. Это происходит, если на устройство воздействует электромагнитное поле высокой частоты. Защита от утечки информации в таком случае будет заключаться в следующем: необходимо подключить к микрофону параллельный конденсатор (от 0,01 до 0,05 мкФ). Это предотвратит утечку, так как не позволит току высокой частоты проходить через микрофон.
Для обеспечения защиты телефонов от утечки информации, возможной при микрофонном эффекте, целесообразно применять следующие организационные меры:
- отключение или выключение аппарата;
- замена одного аппарата на другой, имеющий защиту от утечки информации.
Кроме того, возможен ряд технических мер. Обычно защита от утечки информации в таких случаях сводится к тому, что телефоны подключают к специальной линии, где микрофонный эффект локализован. Вариаций реализации данной технической меры защиты от утечки информации множество. Например, распространена телефонная розетка.
Многие устройства обладают микрофонным эффектом. В связи с этим необходимо всегда проверять на наличие подобного свойства свое оборудование. В рамках защиты от утечки информации уже давно сформированы действенные методы для этого.
Материально-вещественные каналы могут быть в самых различных состояниях: жидкости, твердого тела или же газа. Нередко утечка информации происходит через отходы организации.
В данном случае защита информации от утечки по техническим каналам должна производиться в самых различных направлениях. В первую очередь следует уделить внимание всем видам отходов (промышленным, производственным и т.д.).
Радиоэлектронный канал утечки информации – это канал, по которому информация может утекать при помощи электрического тока или электромагнитного поля. Например, это часто происходит по радиоэлектронному каналу.
Утечка информации может происходить по радиоэлектронному каналу из следующих источников:
- устройств, состоящих в каналах связи и предназначенных для передачи информации;
- трансляторов электромагнитных излучений;
- трансляторов электромагнитных наводок;
- объектов, имеющих свойство отражать электромагнитные волны в радиодиапазоне;
- объектов, способных излучать тепловые волны в радиодиапазоне.
Утечка информации в данном случае происходит через безвоздушное пространство, атмосферу, всевозможные электрические провода.
Защита технических каналов утечки информации на предприятии будет сводиться к двум способам перехвата.
Способ 1. Перехват информации через функциональный канал связи. Грубо говоря, для того, чтобы реализовать этот способ, необходимо подключить дополнительный приемник, который сам примет на себя исходящий сигнал. Для этого можно врезаться в проводку. Таким образом, защита от утечки информации будет произведена: сведения не дойдут до злоумышленника.
Способ 2. Здесь уже требуется, определившись со средой, установить передатчик и приемник. Передатчик нужен, чтобы направлять по линии утечки опасные сигналы с малыми амплитудными характеристиками.
В итоге с применением всех средств должна получиться комплексная система защиты от утечек информации.
ООО «Треком» специализируется на проектировании и изготовлении корпусов для РЭА. Изучение вопросов обеспечения корпусом электронного устройства свойств пассивной защиты необходимой для защиты информации от утечек по каналам ПЭМИН позволили выделить эти работы в отдельное направление.
Информацию о наши продуктах и услугах в этой области Вы можете получить на сайте нашей компании Треком.рф.
- Отработанные технические процессы.
Опытные специалисты используют только высокопрофессиональное оборудование, которое отвечает всем техническим стандартам, используемым сегодня в разработке устройств для защиты информации. Применение программных средств способствует не только точности, но и оперативности исполнения заказов наших клиентов.
Помимо непосредственной разработки необходимого оборудования, наши специалисты берутся за любые сопроводительные работы, в том числе упаковку и доставку готовых изделий в зависимости от желания заказчика.
- Собственное производство
Производство оборудования осуществляется собственными силами без привлечения сторонних исполнителей. Это позволяет держать под контролем весь процесс изготовления изделий. Кроме того, такой подход исключает какие-либо перебои поставок и позволяет добиться максимальной оперативности работы.
Предусмотрен индивидуальный подход к сотрудничеству с постоянными заказчиками. Например, возможно постепенное изготовление большой партии с необходимостью оплаты только того количества изделий, которое требуется заказчику на конкретный период
Вы можете позвонить нам по телефону: +7(495) 642-51-25