Запуск и просмотр результатов проверки в автономном Microsoft Defender
Защита для этой функции сосредоточена на встроенном ПО или Rootkit.
Microsoft Defender в автономном режиме — это средство проверки для защиты от вредоносных программ, которое позволяет загружаться и выполнять сканирование из доверенной среды. Проверка выполняется из-за пределов обычного ядра Windows, чтобы оно направлено на вредоносные программы, которые пытаются обойти оболочку Windows, например вирусы и rootkit, которые заражают или перезаписывают загрузочную запись master (MBR).
Вы можете использовать Microsoft Defender автономной проверки, если подозреваете заражение вредоносными программами или хотите подтвердить тщательную очистку конечной точки после вспышки вредоносных программ.
Предварительные требования и требования
Ниже приведены требования к оборудованию для Microsoft Defender автономной проверки в Windows.
- x64 Windows 11
- x64/x86 Windows 10
- x64/x86 Windows 8.1
- x64/x86 Windows 7 с пакетом обновления 1 (SP1)
Microsoft Defender автономная проверка не применяется к:
- WINDOWS 11 ARM
- WINDOWS 10 ARM
- Единицы хранения запасов Windows Server (номера SKU)
Дополнительные сведения о требованиях к Windows 10 и Windows 11 см. в следующих разделах:
- Минимальные требования к оборудованию
- Инструкции по компонентам оборудования
Microsoft Defender автономные обновления
Чтобы получать обновления автономной проверки Microsoft Defender, выполните следующие действия.
- Microsoft Defender антивирусная программа должна быть основной антивирусной программой (не в пассивном режиме).
- Обновите MDAV с помощью обычно развертываемых обновлений в конечных точках( поддерживаемая версия:
- Обновление платформы
- Обновление ядра
- Обновление аналитики безопасности
- Вы можете вручную скачать и установить последние обновления защиты из Центр Майкрософт по защите от вредоносных программ
- Дополнительные сведения см. в статье Управление Microsoft Defender обновлениями антивирусной системы безопасности.
Если функция WinRE отключена, проверка WDO не будет выполняться и сообщение об ошибке не отображается. Ничего не происходит, даже если компьютер перезагружается вручную. Чтобы устранить эту проблему, необходимо только включить WinRE.
- Чтобы проверка состояние WinRE, можно выполнить следующую командную строку: reagentc /info .
- Если состояние отключено, его можно включить, выполнив следующую командную строку: reagentc /enable .
Сценарии использования
Необходимость запуска Microsoft Defender автономной проверки:
Если Microsoft Defender антивирусная программа определяет, что необходимо выполнить:

- Он запрашивает пользователя в конечной точке. Запрос может выполняться с помощью уведомления, аналогичного следующему: Пользователь также будет уведомлен в клиенте антивирусной программы Microsoft Defender или его можно отобразить в Microsoft Intune, если вы используете его для управления конечными точками Windows.
- Вы можете вручную принудительно выполнить автономную проверку, которая является встроенной Windows 10 версии 1607 или более поздней, а также Windows 11. Кроме того, можно проверить загрузочный носитель на наличие более старых ОС Windows, как описано здесь.
В Configuration Manager можно определить состояние конечных точек, перейдя к обзору мониторинга >> Состояние > защиты > конечных точек System Center Endpoint Protection состояние.
Microsoft Defender проверка в автономном режиме указывается в разделе Состояние исправления вредоносных программ как требуется проверка в автономном режиме.

Настройка уведомлений
Microsoft Defender уведомления в автономном режиме настраиваются в том же параметре политики, что и другие уведомления Microsoft Defender антивирусной программы.
Дополнительные сведения об уведомлениях в Защитник Windows см. в разделе Настройка уведомлений, отображаемых в конечных точках.
Запустить сканирование
Перед использованием Microsoft Defender автономной проверки убедитесь, что вы сохранили все файлы и завершили работу программ. Проверка Microsoft Defender в автономном режиме занимает около 15 минут. После завершения проверки она перезапустит конечную точку. Проверка выполняется за пределами обычной операционной среды Windows. Пользовательский интерфейс будет отличаться от обычного сканирования, выполняемого Защитник Windows. После завершения проверки конечная точка будет перезапущена, и Windows загрузится в обычном режиме.
Вы можете запустить проверку Microsoft Defender в автономном режиме со следующими параметрами:
- Приложение Безопасность Windows
- PowerShell
- Инструментарий управления Windows (WMI)
Использование приложения Защитник Windows Security для запуска автономной проверки
Начиная с Windows 10 версии 1607 или более поздней и Windows 11 Microsoft Defender автономной проверки можно запустить одним щелчком непосредственно из приложения Безопасность Windows. В предыдущих версиях Windows пользователю приходилось устанавливать Microsoft Defender автономной проверки на загрузочный носитель, перезапускать конечную точку и загружать загрузочный носитель.
В Windows 10 версии 1607 автономную проверку можно запустить в центре обновления параметров > Windows & Защитник Windows безопасности > или из клиента Защитник Windows.
- Откройте приложение Безопасность Windows:
- В меню Пуск выберите Приложения, а затем Безопасность Windows или
- В меню Пуск выберите Параметры, затем выберите Конфиденциальность & безопасность, а затем выберите Безопасность Windows или
- В поле Поиск найдите Безопасность Windows или
- На панели задач выберите скрытые значки (значок шеврона, указывающий вверх), щелкните значок Microsoft Defender антивирусного щита.
- Выберите Параметры сканирования.
- Установите переключатель Microsoft Defender Автономное сканирование и нажмите кнопку Проверить сейчас.
Примечание. Процесс начинается с C:\ProgramData\Microsoft\Защитник Windows\Offline Scanner.
- Перед продолжением вы получите запрос на сохранение работы, как показано на следующем рисунке:
 После сохранения работы выберите Сканировать.
- После нажатия кнопки Проверить вы получите еще один запрос с запросом разрешения на внесение изменений в устройство, как показано на следующем рисунке:
 Выберите Да.
- Появится еще один запрос, сообщающий о том, что вы выйдете из нее, и окна завершатся менее чем через минуту, как показано на следующем рисунке:

- Вы увидите, что выполняется Microsoft Defender антивирусная проверка (проверка в автономном режиме).
 Вы увидите следующее изображение:

Использование командлетов PowerShell для запуска автономной проверки
Используйте следующие командлеты:
Start-MpWDOScanДополнительные сведения об использовании PowerShell с Microsoft Defender антивирусной программы см. в статье Использование командлетов PowerShell для настройки и запуска Microsoft Defender антивирусной программы и антивирусной программы Defender.
Использование инструкции по управлению Windows (WMI) для запуска автономной проверки
Используйте класс MSFT_MpWDOScan для запуска автономной проверки.
Следующий фрагмент скрипта WMI немедленно запустит проверку Microsoft Defender в автономном режиме, что приведет к перезапуску конечной точки, запуску автономной проверки, а затем перезапуску и загрузке Windows.
wmic /namespace:\\root\Microsoft\Windows\Defender path MSFT_MpWDOScan call StartДополнительные сведения см. в разделе API Защитник Windows WMIv2.
В Windows 7 с пакетом обновления 1 (SP1) и Windows 8.1:
- Скачайте Защитник Windows в автономном режиме и установите его на компакт-диск, DVD-диск или USB-устройство флэш-памяти, используя следующие ссылки:
- Скачивание 64-разрядной версии (msstool64.exe)
- Скачивание 32-разрядной версии (msstool32.exe)
- Скачайте Защитник Windows автономном режиме и создайте компакт-диск, DVD-диск или USB-устройство флэш-памяти на компьютере, который не заражен вредоносными программами, так как вредоносная программа может помешать созданию носителя.
- Если вы используете USB-накопитель, диск будет переформатирован, а все данные на нем будут удалены. Убедитесь, что сначала создайте резервную копию всех важных данных с диска.

- После создания USB-накопителя, компакт-диска или DVD-диска необходимо удалить его с текущего компьютера и отвезти на компьютер, который вы хотите проверить. Вставьте USB-накопитель или диск в другой компьютер и перезагрузите компьютер.
- Загрузите usb-накопитель, компакт-диск или DVD-диск для запуска сканирования. В зависимости от параметров компьютера он может автоматически загружаться с носителя после перезагрузки компьютера, или вам может потребоваться нажать клавишу, чтобы войти в меню «загрузочные устройства» или изменить порядок загрузки в встроенном ПО UEFI компьютера или BIOS.
- После загрузки с устройства вы увидите средство Microsoft Defender, которое автоматически сканирует компьютер и удаляет вредоносные программы.
- После завершения проверки и завершения работы с инструментом можно перезагрузить компьютер и удалить Microsoft Defender автономный носитель для загрузки обратно в Windows.
- Если при запуске автономной проверки на синем экране возникает stop-ошибка, перезагрузите устройство и повторите попытку Microsoft Defender автономной проверки. Если ошибка синего экрана повторится снова, обратитесь к служба поддержки Майкрософт.
Где можно найти результаты сканирования?
Чтобы просмотреть результаты автономной проверки Microsoft Defender в Windows 10 и Windows 11, выполните следующие действия:
- Нажмите кнопку Пуск, а затем выберите Параметры>Обновление & Безопасность>Безопасность Windows>Вирус & защита от угроз.
- На экране Защита от угроз от вирусов & в разделе Текущие угрозы выберите Параметры сканирования, а затем выберите Журнал защиты. Дополнительные сведения см. в разделе Просмотр журнала обнаружения угроз в приложении Безопасность Windows.
Как узнать, была ли выполнена проверка в автономном режиме Microsoft Defender?
В Просмотр событий перейдите в раздел Журналы > приложений и служб Microsoft > Windows > Защитник Windows > Operational. Вот увидите:
- Имя журнала: Microsoft-Windows-Защитник Windows/Operational
- Источник: Microsoft-Windows-Защитник Windows
- Идентификатор события: 2030
- Уровень: сведения
- Описание: Microsoft Defender антивирусная программа загружена и настроена Microsoft Defender антивирусная программа (автономная проверка) для запуска при следующей перезагрузке.
В более старых версиях, чем Windows 10, 2004, вы увидите следующее:
Защитник Windows антивирусная программа загружена и настроена Защитник Windows автономно для запуска при следующей перезагрузке.
- Имя журнала: Microsoft-Windows-Защитник Windows/Operational
- Источник: Microsoft-Windows-Защитник Windows
- Идентификатор события: 5007
- Уровень: сведения
- Описание: Microsoft Defender конфигурация антивирусной программы изменилась. Если это непредвиденное событие, следует просмотреть параметры, так как это может быть результатом вредоносных программ.
- Старое значение: N/A\Scan\OfflineScanRun =
- Новое значение: HKLM\SOFTWARE\Microsoft\Защитник Windows\Scan\OfflineScanRun = 0x0
Связанные статьи
- Настройка, запуск и проверка результатов сканирования и исправления
- Антивирусная программа в Microsoft Defender (Windows 10)
Если вам нужны сведения об антивирусной программе для других платформ, см.:
- Установка параметров Microsoft Defender для конечной точки в macOS
- Microsoft Defender для конечной точки на Mac
- Параметры антивирусной политики macOS для антивирусной программы Microsoft Defender для Intune
- Установите параметры Microsoft Defender для конечной точки в Linux.
- Microsoft Defender для конечной точки в Linux
- Настройка функций Defender для конечной точки на Android
- Настройка защитника Майкрософт для конечной точки на функциях iOS
Хотите узнать больше? Обратитесь к сообществу Майкрософт по безопасности в нашем техническом сообществе: Microsoft Defender для конечной точки технического сообщества.
Обратная связь
Были ли сведения на этой странице полезными?
Обратная связь
Отправить и просмотреть отзыв по
Защита компьютера с помощью автономного Microsoft Defender
Автономный Microsoft Defender — это мощный автономный инструмент проверки, который можно запустить из доверенной среды без загрузки ОС.
В каких случаях следует использовать автономный Microsoft Defender?
Запустите автономный Microsoft Defender, если:
- Безопасность Windows (также называемый центром безопасности Защитник Windows в предыдущих версиях Windows) обнаруживает наборы rootkit или другие высокоохраняемые вредоносные программы на компьютере и рекомендует использовать автономный Microsoft Defender.
- Вы подозреваете, что на компьютере могут скрываться вредоносные программы, но ваше программное обеспечение безопасности ничего не обнаруживает.
Разделы справки использовать автономный Microsoft Defender
- Сохраните все открытые файлы и закройте все приложения и программы.
- Нажмите кнопку Пуск и выберите Параметры >Обновление и безопасность >Безопасность Windows >Защита от вирусов и угроз .
- На экране «Защита от вирусов и угроз» выполните одно из следующих действий:
- В последней версии Windows 10 или Windows 11: в разделе «Текущие угрозы» выберитепараметры сканирования.
- В более старых версиях Windows 10: в журнале Threat выберите «Выполнить новую расширенную проверку».
- Выберите Проверка автономного Microsoft Defender, а затем — Проверить сейчас.
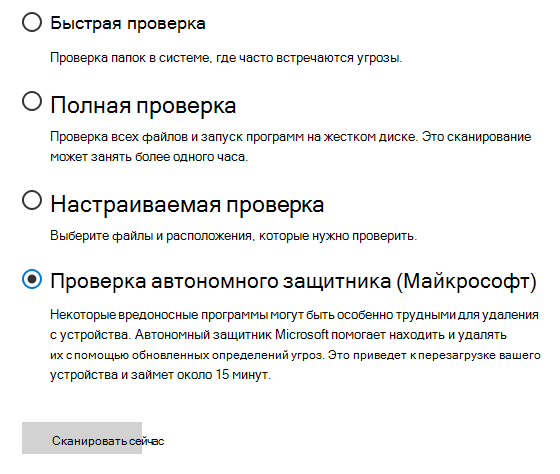
Вам будет предложено выйти из Windows. После этого компьютер должен выполнить перезапуск. Загрузится автономный Microsoft Defender, и он выполнит быструю проверку компьютера в среде восстановления. После завершения проверки (как правило, она занимает около 15 минут) компьютер автоматически выполнит перезапуск.
- Обычно требуются права администратора на компьютере, на котором планируется запустить автономный Microsoft Defender.
- Если при запуске автономной проверки на синем экране возникает ошибка остановки, перезапустите устройство и попробуйте автономный Microsoft Defender проверку. Если ошибка синего экрана возникает снова, обратитесь к служба поддержки Майкрософт.
Где найти результаты проверки?
Чтобы просмотреть результаты проверки автономного Microsoft Defender:
- Нажмите кнопку «Пуск», а затем Параметры >update & Security >Безопасность Windows >защиты & вирусов .
- На экране защиты & вирусов в Windows 10 в разделе «Текущие угрозы» выберите параметры сканирования, а затем выберите журнал защиты (в предыдущих версиях Windows это может быть журнал угроз).
Использование автономного Защитника Windows в Windows 7 и Windows 8.1
Примечание: В более ранних версиях Windows автономный Microsoft Defender по-прежнему вызывается по старому имени: Защитник Windows в автономном режиме.
Если вы используете автономный Защитник Windows в Windows 7 или Windows 8.1, выполните эти четыре простых действия.
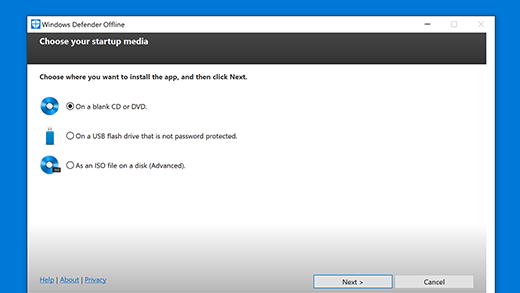
-
Скачайте автономный Защитник Windows и установите его на компакт-диск, DVD-диск или USB-устройство флэш-памяти. Чтобы приступить к работе, найдите пустой компакт-диск, DVD-диск или USB-устройство флэш-памяти с объемом свободного места не менее 250 МБ, а затем запустите средство. Вам будут предложены подробные указания для создания съемного носителя.
Примечание: Рекомендуется скачивать автономный Защитник Windows и создавать компакт-диск, DVD-диск или USB-устройство флэш-памяти на компьютере, который не заражен вредоносными программами, поскольку они могут препятствовать созданию носителя.
Антивирусная программа в Microsoft Defender в Windows
Антивирусная программа в Microsoft Defender доступна в Windows 10 и Windows 11, а также в версиях Windows Server.
Антивирусная программа в Microsoft Defender — это основной компонент защиты нового поколения в Microsoft Defender для конечной точки. Эта защита сочетает машинное обучение, анализ больших данных, углубленные исследования устойчивости к угрозам и облачную инфраструктуру Майкрософт для защиты устройств (или конечных точек) в организации. Антивирусная программа в Microsoft Defender встроена в Windows и работает с Microsoft Defender для конечной точки для обеспечения защиты на вашем устройстве и в облаке.
Совместимость с другими антивирусными продуктами
Если на вашем устройстве используется антивирусная или антивредоносная программа стороннего поставщика, возможно, вы можете запустить антивирусную программу в Microsoft Defender в пассивном режиме вместе с антивирусным решением стороннего поставщика. Это зависит от используемой операционной системы и от того, подключено ли ваше устройство к Defender для конечной точки. Дополнительные сведения см. в статье Совместимость Антивирусной программы в Microsoft Defender.
Процессы и службы антивирусной программы Microsoft Defender
В следующей таблице приведены Microsoft Defender антивирусных процессов и служб. Их можно просмотреть в диспетчере задач в Windows.
Процесс или служба Где просмотреть его состояние Microsoft Defender антивирусная служба
( MdCoreSvc )— Вкладка «Процессы «: Antimalware Core Service
— Вкладка «Сведения «: MpDefenderCoreService.exe
— Вкладка «Службы«: Microsoft Defender Core ServiceСлужба антивирусной программы Microsoft Defender
( WinDefend )— Вкладка «Процессы «: Antimalware Service Executable
— Вкладка «Сведения «: MsMpEng.exe
— Вкладка «Службы«: Microsoft Defender AntivirusСлужба проверки антивирусной сети в реальном времени Microsoft Defender
( WdNisSvc )— Вкладка «Процессы «: Microsoft Network Realtime Inspection Service
— Вкладка «Сведения «: NisSrv.exe
— Вкладка «Службы«: Microsoft Defender Antivirus Network Inspection Serviceслужебная программа командной строки антивирусной программы Microsoft Defender — Вкладка «Процессы«: Н/Д
— Вкладка «Сведения «: MpCmdRun.exe
— Вкладка «Службы«: Н/ДСредство настройки политики клиента безопасности (Майкрософт) — Вкладка «Процессы«: Н/Д
— Вкладка «Сведения «: ConfigSecurityPolicy.exe
— Вкладка «Службы«: Н/ДВ следующей таблице описаны процессы и службы для защиты от потери данных в конечной точке Майкрософт (DLP). Их можно просмотреть в диспетчере задач в Windows.
Процесс или служба Где просмотреть его состояние Служба защиты от потери данных конечной точки Майкрософт
( MDDlpSvc )— Вкладка «Процессы «: MpDlpService.exe
— Вкладка «Сведения «: MpDlpService.exe
— Вкладка «Службы«: Microsoft Data Loss Prevention ServiceСлужебная программа командной строки для конечной точки Microsoft DLP — Вкладка «Процессы«: Н/Д
— Вкладка «Сведения «: MpDlpCmd.exe
— Вкладка «Службы«: Н/Дслужба Microsoft Defender Core
Чтобы повысить безопасность конечных точек, корпорация Майкрософт выпускает службу Microsoft Defender Core, чтобы обеспечить стабильность и производительность антивирусной программы Microsoft Defender. Для клиентов, которые используют службу защиты от потери данных в конечных точках Майкрософт в небольших, средних и корпоративных секторах, корпорация Майкрософт разделяет базу кода на собственную службу.
- Развертывание начинается в ноябре 2023 г. для предварительной подготовки клиентов и планируется выпустить все корпоративные клиенты в ближайшие месяцы.
- Корпоративные клиенты должны разрешить следующие URL-адреса:
- *.events.data.microsoft.com
- *.endpoint.security.microsoft.com
- *.ecs.office.com
- *.events.data.microsoft.com
- *.endpoint.security.microsoft.us (GCC-H & DoD)
- *.gccmod.ecs.office.com (GCC-M)
- *.config.ecs.gov.teams.microsoft.us (GCC-H)
- *.config.ecs.dod.teams.microsoft.us (DoD)
Сравнение активного, пассивного и отключенного режимов
В следующей таблице описано, чего следует ожидать, когда антивирусная программа в Microsoft Defender находится в активном, пассивном или отключенном режимах.
Режим Что происходит Активный режим В активном режиме антивирусная программа в Microsoft Defender используется в качестве основного антивирусного приложения на устройстве. Файлы проверяются, угрозы устраняются, а обнаруженные угрозы перечислены в отчетах о безопасности вашей организации и в приложении «Безопасность Windows». Пассивный режим В пассивном режиме антивирусная программа в Microsoft Defender не используется в качестве основного антивирусного приложения на устройстве. Файлы проверяются, и об обнаруженных угрозах сообщается, но угрозы не устраняются антивирусной программой в Microsoft Defender. Проверка состояния антивирусной программы в Microsoft Defender на вашем устройстве
Проверить состояние антивирусной программы в Microsoft Defender на вашем устройстве можно разными способами. Например, можно использовать приложение «Безопасность Windows» или Windows PowerShell.
Начиная с версии платформы 4.18.2208.0 и более поздних версий: если сервер подключен к Microsoft Defender для конечной точки, параметр групповой политики «Отключить Защитник Windows» больше не будет полностью отключать антивирусную программу Защитник Windows Windows Server 2012 R2 и более поздних версий. Вместо этого он переместит его в пассивный режим. Кроме того, функция защиты от незаконного изменения позволит переключиться в активный режим, но не в пассивный режим.
- Если перед подключением к Microsoft Defender для конечной точки уже установлен параметр «Отключить Защитник Windows», изменения не будут изменены, и антивирусная программа Defender останется отключенной.
- Чтобы переключить антивирусную программу Defender в пассивный режим, даже если она была отключена перед подключением, можно применить конфигурацию ForceDefenderPassiveMode со значением 1 . Чтобы перевести его в активный режим, переключите это значение 0 на .
Обратите внимание на измененную логику при ForceDefenderPassiveMode включенной защите от незаконного изменения. После того как Microsoft Defender антивирусная программа переключится в активный режим, защита от незаконного изменения не позволит вернуться в пассивный режим, даже если ForceDefenderPassiveMode для параметра задано значение 1 .
Проверка состояния антивирусной программы в Microsoft Defender с помощью приложения «Безопасность Windows»
- На устройстве с Windows выберите нажмите кнопку Пуск и начните вводить Security . Затем откройте приложение «Безопасность Windows» в результатах.
- Выберите Защита от вирусов и угроз.
- В разделе Кто защищает меня? выберите Управление поставщиками.
На странице поставщиков решений безопасности вы увидите имя вашего антивируса или решения для защиты от вредоносных программ.
Проверка состояния антивирусной программы в Microsoft Defender с помощью PowerShell
- Нажмите кнопку Пуск и начните вводить PowerShell . Затем откройте Windows PowerShell в результатах.
- Тип Get-MpComputerStatus .
- В списке результатов посмотрите на строку AMRunningMode.
- Обычный означает, что антивирусная программа в Microsoft Defender работает в активном режиме.
- Пассивный режим означает, что антивирусная программа в Microsoft Defender запущена, но не является основным антивирусным или антивредоносным продуктом на вашем устройстве. Пассивный режим доступен только для устройств, которые были доступны в Microsoft Defender для конечной точки и отвечают определенным требованиям. Дополнительные сведения см. в статье Требования к запуску антивирусной программы в Microsoft Defender в пассивном режиме.
- Режим блокировки EDR означает, что антивирусная программа в Microsoft Defender запущена и в Microsoft Defender для конечной точки включена функция, которая называется Выявление и нейтрализация атак на конечные точки в режиме блокировки. Проверьте раздел реестра ForceDefenderPassiveMode . Если его значение равно 0, он работает в обычном режиме; В противном случае он работает в пассивном режиме.
- Пассивный режим SxS означает, Microsoft Defender антивирусная программа работает вместе с другим антивирусным или антивредоносным продуктом, и используется ограниченное периодическое сканирование.
Дополнительные информацию о командлете Get-MpComputerStatus PowerShell см. в справочной статье Get-MpComputerStatus.
Совет по производительности Из-за различных факторов (примеры приведены ниже) Microsoft Defender антивирусная программа, как и другие антивирусные программы, может вызвать проблемы с производительностью на конечных точках устройств. В некоторых случаях может потребоваться настроить производительность антивирусной программы Microsoft Defender, чтобы устранить эти проблемы с производительностью. Анализатор производительности Корпорации Майкрософт — это средство командной строки PowerShell, которое помогает определить, какие файлы, пути к файлам, процессы и расширения файлов могут вызывать проблемы с производительностью. Ниже приведены некоторые примеры:
- Основные пути, влияющие на время сканирования
- Основные файлы, влияющие на время сканирования
- Основные процессы, влияющие на время сканирования
- Основные расширения файлов, влияющие на время сканирования
- Сочетания— например:
- top files per extension
- верхние пути на расширение
- top процессов на путь
- большее число сканирований на файл
- большее число сканирований на файл на каждый процесс
Сведения, собранные с помощью анализатора производительности, можно использовать для более эффективной оценки проблем с производительностью и применения действий по исправлению. См. статью Анализатор производительности для антивирусной Microsoft Defender.
Получите обновления для антивирусной и антивредоносной платформ
Важно постоянно обновлять антивирусную программу в Microsoft Defender (или любой другой антивирус или решение для защиты от вредоносных программ). Корпорация Майкрософт выпускает регулярные обновления, чтобы убедиться, что ваши устройства оснащены новейшими технологиями для защиты от новых вредоносных программ и методов атак. Дополнительные данные см. в разделе Управление обновлениями антивирусной программы в Microsoft Defender и применение базовых показателей.
Если вам нужны сведения об антивирусной программе для других платформ, см.:
- Установка параметров Microsoft Defender для конечной точки в macOS
- Microsoft Defender для конечной точки на Mac
- Параметры антивирусной политики macOS для антивирусной программы Microsoft Defender для Intune
- Установите параметры Microsoft Defender для конечной точки в Linux.
- Microsoft Defender для конечной точки в Linux
- Настройка функций Defender для конечной точки на Android
- Настройка защитника Майкрософт для конечной точки на функциях iOS
См. также
- Анализатор производительности для антивирусной Microsoft Defender
- Управление антивирусной программой в Microsoft Defender и ее настройка
- Оценка защиты антивирусной программы в Microsoft Defender
- Исключения для антивирусной программы Microsoft Defender для конечной точки и Microsoft Defender
Хотите узнать больше? Обратитесь к сообществу Майкрософт по безопасности в нашем техническом сообществе: Microsoft Defender для конечной точки технического сообщества.
Обратная связь
Были ли сведения на этой странице полезными?
Обратная связь
Отправить и просмотреть отзыв по
Не открывается служба безопасность Защитника Windows 11 и 10

06.04.2022

itpro

Windows 10, Windows 11

комментария 2
В Windows 10 и Windows 11 есть встроенный (и довольно неплохой) антивирус Microsoft Defender Antivirus (Защитник Windows), управляемый через панель Безопасность Windows. В некоторых случаях Windows Defender или панель управления Безопасность в Windows перестают открываться, вместо диалогового интерфейса показывается пустое белое окно, приложение не запускается при вызове через панель Settings или командой быстрого доступа ms-settings:windowsdefender . В этой статье мы рассмотрим, как исправить типовые ошибки, когда не удается открыть окно службы безопасности Windows Defender.
В первую очередь проверьте, не уставлен ли в Windows сторонний антивирус. Windows Defender в панели безопасности Windows автоматически отключается при использовании не-Microsoft антивируса. Решите какой антивирус вы хотите использовать в дальнейшем, если нужно оставить защитник Windows, удалите сторонний антивирус.
Если при запуске Windows Security (Windows Defender) через меню Параметры (Settings -> Update & Security -> Windows Security), появляется окно с предложением выбрать программы для открытия ссылки “ You’ll need a new app to open this Windowsdefender link ”, проверьте что UWP приложение Microsoft.SecHealthU установлено. Именно UWP приложение Windows Security (Windows Defender) отвечает за отображение окна Безопасность Windows.
Если нужно сбросьте его настройки. Подробно это описывалось в статье Вам понадобится новое приложение, чтобы открыть эту ссылку WindowsDefender.
Get-AppxPackage Microsoft.SecHealthUI -AllUsers | Reset-AppxPackage
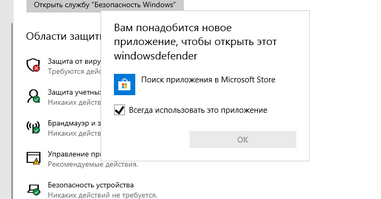
Убедились, что в Windows запущены все службы Microsoft Defender. В Windows должны быть запущены следующие службы:
- Microsoft Defender Antivirus Service ( WinDefend )
- Windows Security Service ( SecurityHealthService )
- Security Center ( wscsvc )
Можно проверить список запущенных служб Защитника Windows через панель управления services.msc или с помощью PowerShell:
get-service WinDefend, SecurityHealthService, wscsvc | select name,status,starttype
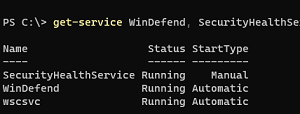
Если службы отключены, измените тип запуска на Automatic и перезагрузите компьютер.
Службы Windows Defender Firewall (mpssvc), Microsoft Defender Antivirus Network Inspection Service (WdNisSvc) и Windows Defender Advanced Threat Protection Service (Sense) не являются обязательными для работы панели управления Security.
В панели управления безопасностью Windows может висеть надпись “Cлужба работы с угрозами остановлена, перезапустите ее”. Чтобы исправить такую ошибку Defender, следуйте этой инструкции.
В Windows 10 и 11 Microsoft Defender автоматически выключается, если на устройстве установлен сторонний антивирус. Если стороннего антивируса, нет, а Microsoft Defender отключен, значит кто-то очень сильно постарался, чтобы его отключить.
Для полного отключения Microsoft Defender в Windows 11 нужно отключить службы защитника Windows в безопасном режиме через реестр и правку разрешений на ветки реестра.
Начиная с Windows 10 2004 (в том числе в Windows 11) вы не можете просто отключить Microsoft Defender с помощью:
- ключей реестра DisableAntiVirus=1 и DisableAntiSpyware = 1 (HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender);
- или параметра GPO Turn off Microsoft Defender Antivirus в Computer Configuration -> Administrative Templates -> Windows Components -> Microsoft Defender Antivirus.
Для отключения Защитника Windows сначала придется отключить функцию защиты Microsoft Defender Tamper Protection в настройках Microsoft Defender.
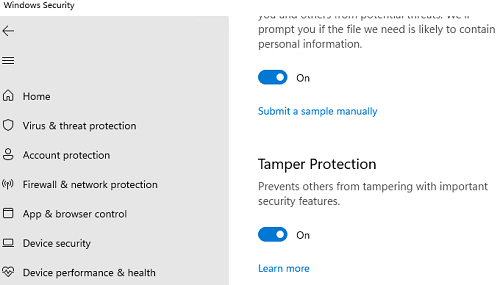
Get-MpComputerStatus | select IsTamperProtected
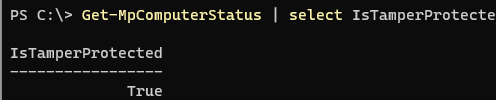
В данном примере IsTamperProtected=True , это значит, что защита Windows блокирует отключение Microsoft Defender.
В более ранних версиях Windows 10, проверьте значение указанного выше параметра локальной групповой политики с помощью редактора gpedit.msc (параметр должен быть установлен в Не задано или Отключено) или с помощью PowerShell:
Get-ItemProperty -Path ‘HKLM:\SOFTWARE\Policies\Microsoft\Windows Defender’ -Name DisableAntiSpyware
Get-ItemProperty -Path ‘HKLM:\SOFTWARE\Policies\Microsoft\Windows Defender’ -Name DisableAntiVirus
Если команда вернет значение параметров =1, значит Microsot Defender отключен. Чтобы включить Защитник Windows, удалите параметр или измените значение на 0.
Проверьте и установите последние обновления Windows Settings -> Update & Security -> Windows Update -> Check for updates или с помощью PowerShell.
Если ничего не помогло, проверьте и исправьте целостность образа Windows командами:
DISM /Online /Cleanup-Image /RestoreHealth
Инструкции из этой статье должны восстановить работу службы Безопасность Windows.
 Предыдущая статья Следующая статья
