Руководство по устранению неполадок в меню «Пуск»
Сбои запуска можно упорядочить по следующим категориям:
- Проблемы с развертыванием и установкой . Проще всего определить, но трудно восстановить. Этот сбой является последовательным и, как правило, постоянным. Сброс, восстановление из резервной копии или откат для восстановления.
- Проблемы с производительностью — чаще всего встречается на более старых компьютерах с низким энергопотреблением. К симптомам относятся: высокая загрузка ЦП, состязание на диске, ресурсы памяти. Это делает запуск медленным для реагирования. Поведение является периодическим в зависимости от доступных ресурсов.
- Сбои — также легко определить. Сбои в узле интерфейса оболочки или связанные с ними можно найти в журналах событий системы или приложения. Это может быть дефект кода или связано с отсутствием или изменением разрешений для файлов или разделов реестра программой или неправильными конфигурациями ужесточения безопасности. Определение проблем с разрешениями может занять много времени, но в средстве SysInternals с именем Procmon отобразится отказано в доступе. Другой вариант — получить дамп процесса при сбое и в зависимости от уровня комфорта, просмотреть дамп в отладчике или получить поддержку для проверки данных.
- Зависание — в узле или связанном интерфейсе оболочки. Это самые сложные проблемы, которые необходимо определить, так как зарегистрировано несколько событий, но поведение обычно периодически или восстанавливается при перезагрузке. Если фоновое приложение или служба зависает, у start не будет ресурсов для своевременного реагирования. Чистая загрузка может помочь определить, связана ли проблема с дополнительным программным обеспечением. Procmon также полезен в этом сценарии.
- Другие проблемы: настройка, политики домена, проблемы с развертыванием.
Основные способы устранения неполадок
При устранении основных проблем с запуском (и, по большей части, во всех других приложениях Windows) необходимо проверить, не работают ли они должным образом. Для проблем, из-за которых меню «Пуск» или подкомпонент не работает, можно выполнить некоторые быстрые тесты, чтобы сузить место возникновения проблемы.
Проверка версии ОС и обновления
- Используется ли в системе последнее ежемесячное обновление компонентов и накопительное обновление?
- Возникла ли проблема сразу после обновления? Способы проверки:
- PowerShell:[System.Environment]::OSVersion.Version
- WinVer из CMD.exe
Проверьте, установлен ли пуск
- Если запуск завершается сбоем сразу после обновления компонентов, необходимо проверить, не удалось ли успешно установить пакет приложения.
- Если запуск работал и просто периодически завершается сбоем, скорее всего, запуск установлен правильно, но проблема возникает ниже. Чтобы проверить наличие этой проблемы, можно найти выходные данные из следующих двух команд PowerShell:
get-AppXPackage -Name Microsoft.Windows.ShellExperienceHostget-AppXPackage -Name Microsoft.Windows.Cortana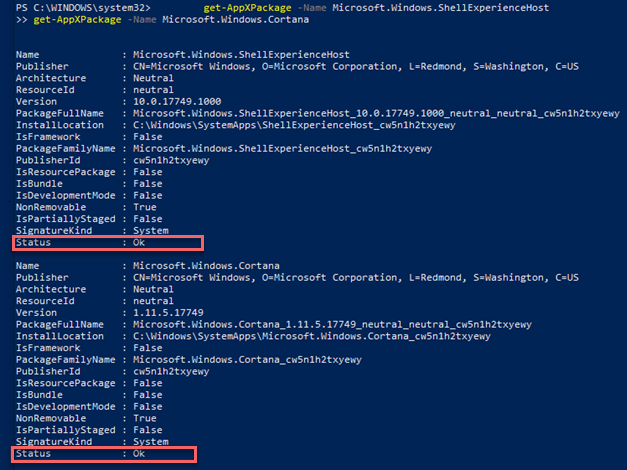
Если они не установлены, появятся сообщения о сбое
- Если запуск не установлен, самым быстрым решением является возврат к известной хорошей конфигурации. Это может быть откат обновления, сброс компьютера до значений по умолчанию (где можно сохранить данные пользователя) или восстановление из резервной копии. Метод установки файлов Start Appx не поддерживается. Результаты часто проблематичны и ненадежны.
Проверка выполнения запуска
Если какой-либо из компонентов не запускается при загрузке, проверка журналов событий на наличие ошибок или сбоев во время загрузки может указать на проблему. Загрузка с помощью MSCONFIG и выборочного или диагностического запуска позволит устранить и (или) определить возможные помехи со стороны дополнительных приложений.
get-process -name shellexperiencehost get-process -name searchui Если он установлен, но не запущен, протестируйте загрузку в безопасном режиме или используйте MSCONFIG для устранения сторонних или дополнительных драйверов и приложений.
Проверьте, является ли система чистой установкой или обновлением
- Является ли эта система обновлением или чистой установкой?
- Запустите test-path «$env:windir\panther\miglog.xml»
- Если этот файл не существует, система является чистой установкой.
Проверка регистрации или активации запуска
- Экспортируйте следующий журнал событий в CSV и выполните поиск по ключевому слову в текстовом редакторе или электронной таблице:
- Microsoft-Windows-TWinUI/Operational for Microsoft.Windows.ShellExperienceHost или Microsoft.Windows.Cortana
- «Пакет не найден»
- «Недопустимое значение для реестра»
- «Элемент не найден»
- «Не удалось зарегистрировать пакет»
Если эти события обнаружены, запуск активируется неправильно. Каждое событие будет содержать более подробные сведения в описании, и его следует исследовать далее. Сообщения о событиях могут отличаться.
Другие моменты, которые следует учитывать
Момент возникновения проблемы.
- Активируются основные проблемы, связанные со сбоем меню «Пуск»
- После обновления
- После установки приложения
- После присоединения к домену или применения политики домена
- Изменения разрешений для разделов или папок реестра
- Происходит сбой или зависание начального или связанного компонента
- Сбой настройки
Чтобы еще больше сузить проблему, следует отметить:
- Что такое фон установки?
- Было ли это развертывание, установка с носителя, другое
- Используете настройки?
- DISM
- групповая политика или MDM
- copyprofile
- Sysprep
- Прочее
- Параметры групповой политики, ограничивающие доступ или разрешения для папок или разделов реестра, могут вызвать проблемы с производительностью запуска.
- Известно, что некоторые групповые политики, предназначенные для Windows 7 или более ранних версий, вызывают проблемы с запуском
- Непроверенные настройки меню «Пуск» могут привести к непредвиденному поведению из-за неудачного запуска.
- Vmware
- Citrix
- Прочее
Проверьте журналы событий, которые записывают проблемы с запуском:
- Журнал системных событий
- Журнал событий приложения
- Microsoft/Windows/Shell-Core*
- Microsoft/Windows/Apps/
- Microsoft-Windows-TWinUI*
- Microsoft/Windows/AppReadiness*
- Microsoft/Windows/AppXDeployment*
- Microsoft-Windows-PushNotification-Platform/Operational
- Microsoft-Windows-CoreApplication/Operational
- Microsoft-Windows-ShellCommon-StartLayoutPopulation*
- Microsoft-Windows-CloudStore*
- Проверьте наличие сбоев, которые могут быть связаны с запуском (explorer.exe, панель задач и т. д.)
- Событие журнала приложений 1000, 1001
- Проверка отчетов WER
- C:\ProgramData\Microsoft\Windows\WER\ReportArchive\
- C:\ProgramData\Micrt\Windowsosof\WER\ReportQueue\
Если есть компонент start, который постоянно завершает работу, запишите дамп, который может быть проверен служба поддержки Майкрософт.
Распространенные ошибки и устранение неполадок
В следующем списке содержатся сведения о распространенных ошибках, с которыми можно столкнуться в меню «Пуск», а также шаги по их устранению.
Симптом. Приложения, использующие API Office с установленным приложением «нажми и работай», могут привести к сбою меню «Пуск» и других компонентов оболочки
Вы можете столкнуться с различными проблемами, связанными с оболочкой Windows на устройствах под управлением Office нажми и работай, а также в некоторых сторонних приложениях, использующих API Office:
- Событие 1000 регистрируется в журнале событий приложения. Журнал событий сообщает о сбое приложения для StartMenuExperienceHost.exe, ShellExperienceHost.exe SearchUI.exe с кодом ошибки 0xc000027b / -1073741189.
- Ошибки в журнале событий Microsoft-Windows-AppModel-State с упоминанием следующей ошибки с различными именами пакетов:
Активировано исправление расположений состояний, так как параметры операцииInitialize в пакете Microsoft.AAD.BrokerPlugin_cw5n1h2txyewy произошла ошибка -2147024891.
Причина
Затронутые устройства могут иметь поврежденные разделы реестра или данные, которые могут повлиять на приложения, использующие API Microsoft Office для интеграции с Windows, Microsoft Office, Microsoft Outlook или Календарь Outlook. Это может произойти, если разрешения пакетов приложений удаляются из следующего пути реестра:
HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\User Shell Folders
Обходной путь
Barco сообщила, что исправила эту проблему, начиная с версии приложения 4.27.2. Однако затронутым устройствам может потребоваться выполнить действия, описанные в разделе обходного решения.
Чтобы решить эту проблему, выполните следующие действия.
- Скачайте скрипты , чтобы устранить проблему, хотя они не могут предотвратить возникновение проблемы.
- Откройте запрос PowerShell под затронутым удостоверением пользователя и запустите
.\FixUserShellFolderPermissions.ps1-
Если скрипту не удается получить доступ к разделу реестра из-за очистки разрешений реестра, откройте командную строку PowerShell с повышенными привилегиями и выполните следующую команду:
FixUserShellFolderPermissions.ps1 -allprofilesFixUserShellFolderPermissions.ps1 -registerПредотвращение повторения проблемы
- Убедитесь, что приложение ClickShare обновлено до версии 4.27.2 или более поздней.
- Убедитесь, что интеграция с календарем отключена (по умолчанию отключено с версии 4.27.2).
- Запретить запуск приложений при запуске или настроить запуск приложений по запросу.
Состояние
Корпорация Майкрософт знает об этой проблеме и работает над ее устранением в предстоящем обновлении Office. Мы опубликуем дополнительные сведения в этой статье, когда она станет доступной.
Симптом: меню «Пуск» не отвечает в Windows 2012 R2, Windows 10 или Windows 2016
Причина
Служба инфраструктуры фоновых задач (BrokerInfrastructure) не запущена.
Решение
Убедитесь, что служба инфраструктуры фоновых задач настроена на автоматический запуск в MMC служб.
Если служба инфраструктуры фоновых задач не запускается, убедитесь, что драйвер драйвера координатора зависимостей Power (PDC) и раздел реестра не отключены или удалены. Если какие-либо из них отсутствуют, выполните восстановление из резервной копии или установочного носителя.
Чтобы проверить службу PDC, выполните команду C:\>sc query pdc в командной строке. Результаты будут выглядеть следующим образом:
SERVICE_NAME: pdc TYPE : 1 KERNEL_DRIVER STATE : 4 RUNNING (STOPPABLE, NOT_PAUSABLE, IGNORES_SHUTDOWN) WIN32_EXIT_CODE : 0 (0x0) SERVICE_EXIT_CODE : 0 (0x0) CHECKPOINT : 0x0 WAIT_HINT : 0x0Служба PDC использует pdc.sys, расположенные в %WinDir%\system32\drivers.
Раздел реестра PDC: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\pdc Description=»@%SystemRoot%\system32\drivers\pdc.sys,-101″ DisplayName=»@%SystemRoot%\system32\drivers\pdc.sys,-100″ ErrorControl=dword:00000003 Group=»Boot Bus Extender» ImagePath=hex(2):73,00 79,00,73,00,74,00,65,00,6d,00,33,00,32,00,5c,00,64,00,
72,00,69,00,76,00,65,00,72,00,73,00,5c,00,70,00,64,00,63,00,2e,00,73,00,79,
00,73,00,00,00
Start=dword:000000000
Type=dword:00000001Помимо перечисленных зависимостей для службы, служба инфраструктуры фоновых задач требует загрузки драйвера координатора зависимостей Power. Если PDC не загружается при загрузке, служба инфраструктуры фоновых задач завершится ошибкой и повлияет на меню «Пуск».
События для PDC и службы инфраструктуры фоновых задач будут записываться в журналы событий. PDC не следует отключать или удалять. BrokerInfrastructure — это автоматическая служба. Эта служба необходима для работы всех операционных систем, чтобы иметь стабильное меню «Пуск».
Невозможно остановить эту автоматическую службу, если компьютер работает (C:\windows\system32\svchost.exe -k DcomLaunch -p).
Симптом. После обновления с 1511 до 1607 версий Windows групповая политика «Удалить список всех программ из меню «Пуск» может не работать.
Причина
Список «Все приложения» был изменен в период с Windows 10 версий 1511 и 1607. Эти изменения означают, что исходные групповая политика и соответствующий раздел реестра больше не применяются.
Решение
Эта проблема была устранена в обновлениях за июнь 2017 г. Обновите Windows 10 версии 1607 до последних накопительных обновлений или обновлений компонентов.
Если групповая политика включен, необходимо также выбрать требуемое поведение. По умолчанию для него задано значение Нет.
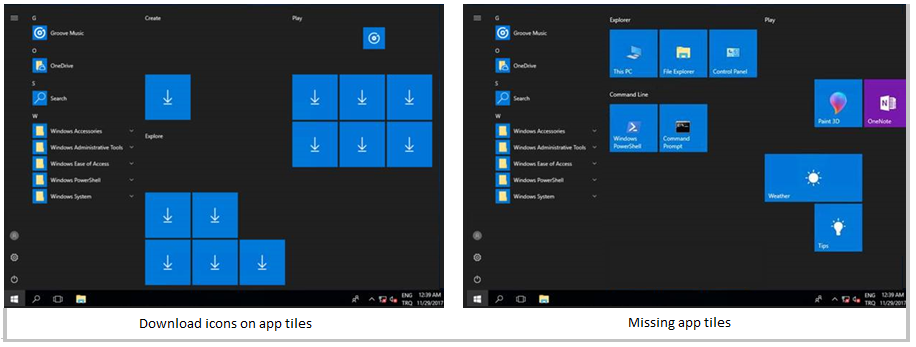
Симптом. Плитки приложений, такие как Будильник, Калькулятор и Edge, отсутствуют в меню «Пуск», а приложение «Параметры» не открывается в Windows 10 версии 1709 при удалении локального профиля пользователя
Причина
Эта проблема известна. При первом входе не обнаруживается и не запускается установка некоторых приложений.
Решение
Эта проблема устранена для Windows 10 версии 1709 в КБ 4089848 22 марта 2018 г. — KB4089848 (сборка ОС 16299.334)
Симптом. При попытке настроить макет меню «Пуск» настройки не применяются или результаты не ожидаются
Причина
Существует две основные причины этой проблемы:
- Неправильный формат. Неправильное редактирование XML-файла путем добавления дополнительного пробела или пробелов, ввода неправильного символа или сохранения в неправильном формате.
- Чтобы узнать, является ли формат неправильным, проверьте значение «Идентификатор события: 22» в журнале «Приложения и службы\Microsoft\Windows\ShellCommon-StartLayoutPopulation\Operational«.
- Событие с идентификатором 22 регистрируется, когда xml имеет неправильный формат, что означает, что указанный файл просто не является допустимым xml.
- При редактировании XML-файла он должен быть сохранен в формате UTF-8.
Атрибут LayoutCustomizationRestrictiontype для элемента «DefaultLayoutOverride» не определен в DTD/Schema.
XML-файлы могут и должны быть протестированы локально на Hyper-V или другой виртуальной машине перед развертыванием или приложением с помощью групповая политика
Симптом. Меню «Пуск» больше не работает после обновления компьютера с помощью F12 во время запуска
Описание
Если у пользователя возникают проблемы с компьютером, его можно обновить, сбросить или восстановить. Обновление компьютера является полезным вариантом, так как он поддерживает личные файлы и параметры. Если у пользователей возникают проблемы с запуском компьютера, параметр «Изменить параметры компьютера» в разделе Параметры недоступен. Таким образом, для доступа к обновлению системы пользователи могут использовать ключ F12 при запуске. Обновление компьютера завершается, но меню «Пуск» недоступно.
Причина
Эта проблема известна и была устранена в накопительном обновлении, выпущенном 30 августа 2018 г.
Решение
Установка корректирующих обновлений; исправление входит в выпуск KB4457142 от 11 сентября 2018 г.
Симптом: в меню «Пуск» отсутствует список «Все приложения»
Причина
Включено групповая политика «Удалить список всех программ из меню «Пуск».
Решение
Отключите групповая политика «Удалить список всех программ из меню «Пуск».
Симптом. Плитки отсутствуют в меню «Пуск» при использовании Windows 10 версии 1703 или более поздней, Windows Server 2016 и перемещаемых профилей пользователей с макетом «Пуск»
Описание
В Windows 10 есть две различные проблемы с меню «Пуск»:
- Не удалось перемещать плитки, настроенные администратором в начальном макете.
- Инициированные пользователем изменения в начальном макете не перемещаются.
В частности, поведение включает в себя
- Приложения (приложения или значки), закрепленные в меню «Пуск», отсутствуют.
- Исчезнет все окно плитки.
- Кнопка «Пуск» не отвечает.
- При создании нового перемещаемого пользователя первый вход отображается обычным, но при последующих входах плитки отсутствуют.
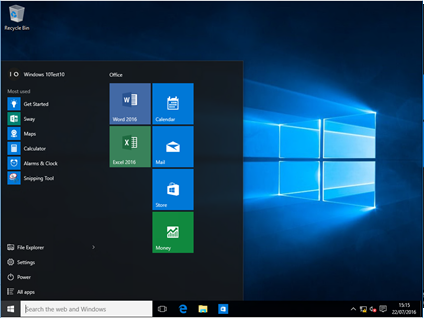
Рабочий макет при первом входе в новый перемещаемый профиль пользователя
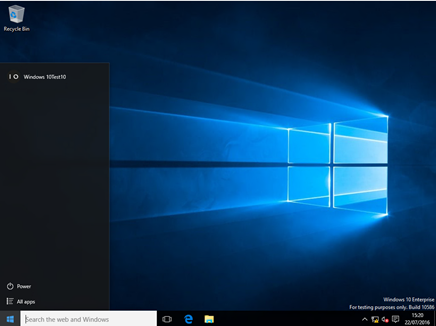
Сбой макета при последующих входах
Причина
Существует проблема с временем, когда меню «Пуск» готово, прежде чем данные будут извлечены локально из перемещаемого профиля пользователя. Проблема не возникает при первом входе в систему нового перемещаемого пользователя, так как путь к коду отличается и медленнее.
Решение
Эта проблема была устранена в Windows 10 версии 1703 и 1607, накопительные обновления по состоянию на март 2017 г.
Симптом. Настройки макета меню «Пуск» теряются после обновления до Windows 10 версии 1703
Описание
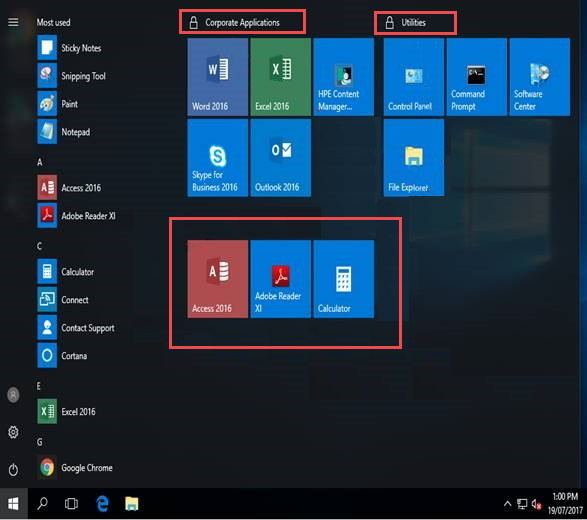
На снимке экрана корпоративные приложения и служебные программы управляются групповой политикой, а плитки под этими элементами закреплены пользователем.
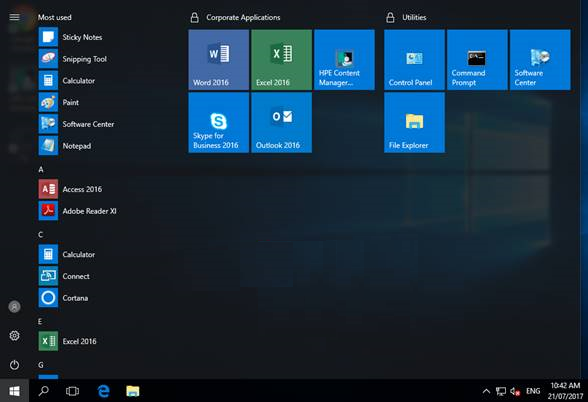
После обновления закрепленные пользователем плитки отсутствуют:
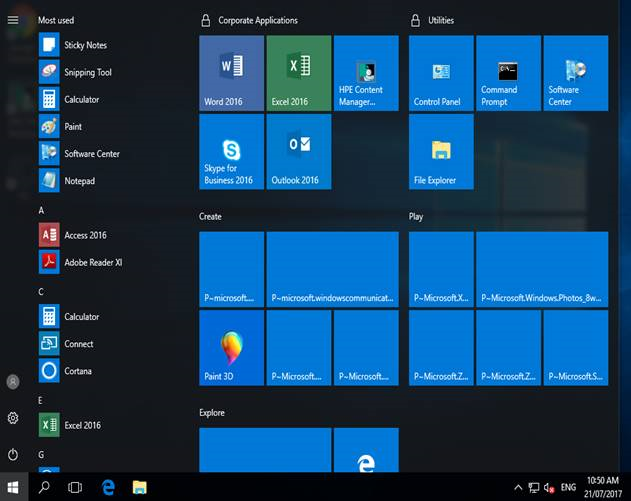
Кроме того, пользователи могут видеть пустые плитки, если попытка входа была предпринята без сетевого подключения.
Решение
Эта проблема была исправлена в обновлении за октябрь 2017 г.
Симптом: плитки отсутствуют после обновления с Windows 10 версии 1607 до версии 1709 для пользователей с включенными перемещаемыми профилями пользователей (RUP) и управляемым макетом меню «Пуск» с частичной блокировкой
Решение
LCU за апрель 2018 г. необходимо применить к Windows 10 версии 1709 до входа пользователя.
Симптом. Настройки макета меню «Пуск» и (или) панели задач не применяются, если параметр CopyProfile используется в файле ответов во время Sysprep
Решение
CopyProfile больше не поддерживается при попытке настроить меню «Пуск» или панель задач с помощью layoutmodification.xml.
Симптом: проблемы с меню «Пуск» с повреждением уровня данных плитки
Причина
Windows 10 версии 1507 до версии 1607 использует базу данных для сведений об образе плитки. Это называется базой данных уровня данных плитки. (Функция была устаревшей в Windows 10 1703.)
Решение
Чтобы исправить значки, можно выполнить действия. Во-первых, необходимо убедиться, что это проблема, которую необходимо устранить.
- Приложение или приложения работают нормально при выборе плиток.
- Плитки пустые, имеют универсальный значок заполнителя, имеют неправильные или странные сведения о заголовке.
- Приложение отсутствует, но указано как установленное через PowerShell и работает при запуске через URI.
- Пример: windows-feedback://
- В некоторых случаях параметр Start может быть пустым, а Центр уведомлений и Кортана не запускают.
При восстановлении повреждения удаляются все контакты вручную с начального запуска. Приложения по-прежнему должны отображаться, но вам потребуется повторно закрепить все вторичные плитки и (или) закрепить плитки приложений в главном начальном представлении. Однако установленные точки, которые полностью отсутствуют во всех приложениях, являются непредвиденными. Это означает, что повторная регистрация не сработала.
Откройте командную строку и выполните следующую команду:
C:\Windows\System32\tdlrecover.exe -reregister -resetlayout -resetcacheХотя перезагрузка не требуется, она может помочь устранить все оставшиеся проблемы после выполнения команды.
Симптомы: не удается запустить меню «Пуск» и «Приложения» после обновления до Windows 10 версии 1809 при установке Symantec Endpoint Protection
Описание
Меню «Пуск», «Поиск» и «Приложения» не запускаются после обновления компьютера под управлением Windows 7, на котором установлена Symantec Endpoint Protection, до Windows 10 версии 1809.
Причина
Эта проблема возникает из-за сбоя загрузки sysfer.dll. Во время обновления в процессе установки не устанавливается группа привилегий «Все пакеты приложений» для sysfer.dll и других модулей Symantec.
Решение
Эта проблема была исправлена накопительным обновлением Windows, выпущенным 5 декабря 2018 г. — KB4469342 (сборка ОС 17763.168).
Если вы уже сталкивались с этой проблемой, используйте один из следующих двух вариантов, чтобы устранить эту проблему:
Вариант 1. Удалите sysfer.dll из папки system32 и скопируйте его обратно. Windows автоматически установит привилегии.
- Найдите каталог C:\Windows\system32.
- Щелкните правой кнопкой мышиsysfer.dllи выберите Пункт Свойства.
- Перейдите на вкладку Безопасность .
- Убедитесь, что группа «Все пакеты приложений » отсутствует.
- Выберите Изменить, а затем нажмите кнопку Добавить , чтобы добавить группу.
- Тестирование запуска и других приложений.
Заявление об отказе от ответственности за сведения о продуктах сторонних производителей
В этой статье упомянуты программные продукты независимых производителей. Корпорация Майкрософт не дает никаких гарантий, подразумеваемых и прочих, относительно производительности и надежности этих продуктов.
Обратная связь
Были ли сведения на этой странице полезными?
BrokerInfrastructure — что это за служба, как отключить?

Полное название на русском — Служба инфраструктуры фоновых задач. Выполняется в автоматическом режиме, отвечает за работу задач в фоновом режиме.
Например она нужна для работы Windows Search — служба поиска файлов на диске, которая постоянно индексирует содержимое дисков, чтобы поиск потом по этим данным был быстрый. Благодаря службе BrokerInfrastructure поиск может выполняться в фоновом режиме, при этом ощутимой нагрузки на ПК — нет. Отключать BrokerInfrastructure нельзя, так как может попросту не загрузиться Рабочий стол.
BrokerInfrastructure работает под процессом svchost.exe, который запускается из системой папки System32 с параметром DcomLaunch:
C:\Windows\system32\svchost.exe -k DcomLaunch -p

При большом желании можно попробовать отключить BrokerInfrastructure, однако последствия непредсказуемы. Отключить можно попробовать используя редактор реестра Windows:
- Зажмите кнопки Win + R, вставьте команду regedit > кликните ОК.
- Активируйте следующий раздел: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services
- Внутри будут разделы, вам нужно найти BrokerInfrastructure. Внутри этого раздела будет параметр Start, нажмите по нему два раза и установите значение 4, чтобы служба стала отключенной при следующем запуске Windows.
- Выполните перезагрузку. Будьте готовы к глюкам и лагами, может не загрузиться рабочий стол, оболочка (Проводник), поэтому делаете на свой страх и риск.
Надеюсь информация была полезной. Удачи и добра.
Sysadminium
В этой статье разберемся со службами в системе Windows. Узнаем что такое Службы Windows. Посмотрим на них и научимся получать информацию по каждой службе.
Оглавление скрыть
Основная информация
Из предыдущей статьи вы должны помнить что за запуск и остановку служб отвечает системный процесс Services.exe — диспетчер служб. Именно он запускает дочерние процессы Svhost.exe.
Почти все системные службы запускаются одним и тем же исполняемым файлом — svhost.exe. Но при запуске этому файлу передаются разные параметры командной строки, и для каждой службы они будут разными. Это видно на следующем изображении:

Параметры вызова исполняемого файла svhost.exe для конкретной службы определяется значением из реестра. Ключ реестра при этом следующий — HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\имя_службы:

Службы могут запускаться автоматически во время загрузки системы и без необходимости интерактивного входа в систему. Или могут запускаться вручную.
Большинство служб работают от имени специальной учетной записи.
Оснастка services.msc
Для управлением службами можно использовать оснастку services.msc:

Нажав правой кнопкой мышки по службе вы можете: запустить или остановить её, приостановить или продолжить, или перезапустить службу:

А открыв «Свойства» службы вы можете настроить ей «Тип запуска«. Служба может запускаться при старте системы, вручную или быть полностью отключенной:

Используем командную строку
В командной строке можно посмотреть список процессов командой tasklist.exe /svc. При этом, если процесс обслуживает какую-то службу, то вы увидите и название этой службы:
>tasklist.exe /svc Имя образа PID Службы ========================= ======== ============================================ System Idle Process 0 Н/Д System 4 Н/Д Registry 92 Н/Д smss.exe 332 Н/Д csrss.exe 448 Н/Д wininit.exe 672 Н/Д services.exe 748 Н/Д lsass.exe 756 KeyIso, Netlogon, SamSs, VaultSvc fontdrvhost.exe 872 Н/Д svchost.exe 896 BrokerInfrastructure, DcomLaunch, PlugPlay, Power, SystemEventsBroker svchost.exe 492 RpcEptMapper, RpcSs svchost.exe 544 LSM svchost.exe 980 W32Time svchost.exe 1016 nsi svchost.exe 1064 NcbService svchost.exe 1100 Dnscache svchost.exe 1124 TimeBrokerSvc svchost.exe 1148 Dhcp svchost.exe 1196 EventLog svchost.exe 1264 hidserv svchost.exe 1312 BFE, mpssvc
А также вы можете использовать команду SC query, что выведет список всех служб:
>SC query Имя_службы: AdobeARMservice Выводимое_имя: Adobe Acrobat Update Service Тип : 10 WIN32_OWN_PROCESS Состояние : 4 RUNNING (STOPPABLE, NOT_PAUSABLE, IGNORES_SHUTDOWN) Код_выхода_Win32 : 0 (0x0) Код_выхода_службы : 0 (0x0) Контрольная_точка : 0x0 Ожидание : 0x0 Имя_службы: AnyDesk Выводимое_имя: AnyDesk Service Тип : 10 WIN32_OWN_PROCESS Состояние : 4 RUNNING (STOPPABLE, NOT_PAUSABLE, ACCEPTS_SHUTDOWN) Код_выхода_Win32 : 0 (0x0) Код_выхода_службы : 0 (0x0) Контрольная_точка : 0x0 Ожидание : 0x0 Имя_службы: Appinfo Выводимое_имя: Сведения о приложении Тип : 30 WIN32 Состояние : 4 RUNNING (STOPPABLE, NOT_PAUSABLE, IGNORES_SHUTDOWN) Код_выхода_Win32 : 0 (0x0) Код_выхода_службы : 0 (0x0) Контрольная_точка : 0x0 Ожидание : 0x0
Службы объединённые в группы
Разные службы могут работать в одном процессе svhost.exe. Для этого они объединяются в группу. Посмотреть все службы и группы служб, которые запускаются с помощью svhost.exe можно в реестре по такому пути: HKEY_LOCAL_MACHINE\Software\Microsoft\WindowsNT\CurrentVersion\Svchost.
Например, группа DcomLaunch содержит следующие службы:

В Process Explorer можно найти процесс svchost.exe, он будет выделен розовым цветом, так как это процесс службы. И у него будут дочерние процессы. Найдя этот процесс и открыв его свойства, на вкладе Services можно увидеть такой список служб:

При этом, выделив одну из служб вы увидите снизу описание этой службы.
Теневое подключение к рабочему столу (сеансу) пользователя Windows

09.11.2023

itpro

Windows 10, Windows 11

комментария 84
Вы можете использовать возможности теневых подключений (Remote Desktop Shadowing) для удалённого подключение к сессиям пользователей на компьютерах Windows. Это функционал является по сути аналогом Remote Assistance и позволяет администраторам удаленно просматривать и взаимодействовать с рабочим столом пользователей как на десктопных версиях (Windows 11 или 10), так и на RDS серверах Windows Server.
Remote Desktop Shadowing часто используется администраторами для оказания поддержки пользователям RDS ферм Windows Server.
Настройка клиентов Windows для удаленного подключения через теневые сессии
Вам нужно определенным образом настроить компьютеры, к которым вы хотите подключаться через теневое подключение.
- Включите удаленный рабочий стол (RDP) на компьютерах пользователей (вручную или через GPO);
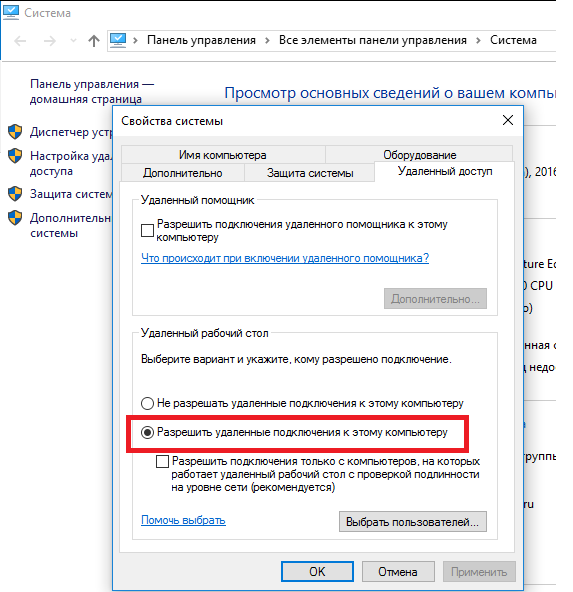
- Ваша учетная запись должна обладать правами локального администратора на компьютере пользователей (вы можете добавить пользователя в группу администраторов вручную или с помощью групповых политик);
- Настройте режим теневого подключения (нужно ли запрашивать подтверждение пользователя, и возможно управления в сессии или только наблюдение). Можно настроить режим через групповую политику “Установить правила удаленного управления для пользовательских сеансов служб удаленных рабочих столов” (Set rules for remote control of Remote Desktop Services user sessions) в разделе Конфигурация компьютера -> Административные шаблоны –> Компоненты Windows –> Службы удаленных рабочих столов –> Узел сеансов удаленных рабочих столов –> Подключения (Policies -> Administrative Templates -> Windows components -> Remote Desktop Services -> Remote Session Host -> Connections).
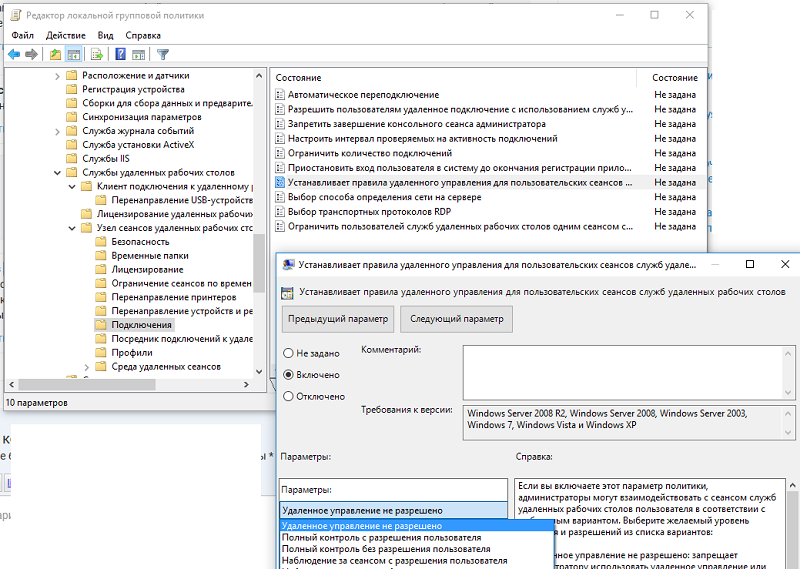
Доступны 5 режимов:0 – запретить удаленное управление;
1 — полный контроль с разрешения пользователя;
2 — полный контроль без разрешения пользователя;
3 — наблюдение за сеансом с разрешения пользователя;
4 — наблюдение за сеансом без разрешения пользователя. - Вы можете включить нужный режим напрямую в реестре. Отредактируйте реестр вручную или с помощью команды (в этом примере мы установили 4 режим – разрешить просмотр сеанса пользователя без уведомления): reg add «HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services» /v Shadow /t REG_DWORD /d 4
По умолчанию данный теневое подключение выполняется в режиме полного контроля с разрешения пользователя.
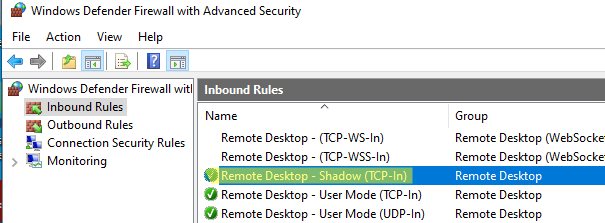
- Настройте правила Windows Defender Firewall, разрешающие трафик теневых подключений по сети. Для трафика session shadowing в Windows вместо стандартного порта 3389/RDP используются порты 139/TCP, 445/TCP и диапазон динамических RPC портов (49152 по 65535). Чтобы разрешить входящий трафик теневых подключений, нужно включить два преднастроненных правила в Windows: File and Printer Sharing (SMB-In) и Remote Desktop — Shadow (TCP-In) . Последнее правило разрешает удаленный доступ к процессу RdpSa.exe . Вы можете включить правила Windows Defender на компьютерах пользователей через GPO или с помощью PowerShell командлета Enable-NetFirewallRule.
- /prompt – запросить имя и пароль пользователя, под которым выполняется подключение (если не указано, подключение выполняется под текущим пользователем).
- /control – режим взаимодействия с сеансом пользователя. Если параметр не задан, вы подключитесь в режиме просмотра (наблюдения) сессии пользователя, т.е. вы не сможете управлять его мышью и вводить данные с клавиатуры;
- /noConsentPrompt – не запрашивать у пользователя подтверждение на подключение к сессии.
Удаленное подключение к сессии пользователя Windows через RDP Shadowing
Рассмотрим, как удаленно подключиться рабочему столу сессии другого пользователя на удаленном компьютере Windows через теневые подключения RDP. В этом примере я покажу, как подключиться с компьютера Windows 11 к сессии пользователя на рабочей станции пользователя с Windows 10.
Для теневого подключения к сессии пользователя используется стандартная RDP утилита mstsc.exe. Формат команды такой:
Также можно использовать одну из опций:
Теперь нужно узнать имя пользователя и ID его сессии на удаленном компьютере (если пользователь работает непосредственно за консолью компьютера, то ID его сессии всегда будет равно 1).
Выведем список сессий пользователей на удаленном компьютере (это может быть как десктопный компьютер с Windows 11/10 или Windows Server с ролью Remote Desktop Services Host (RDSH).
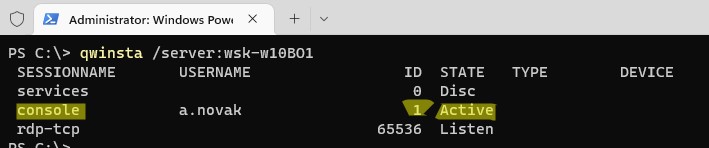
В данном примере видно, что на компьютере залогинен один пользователь a.novak, который работает непосредственно за компьютером ( SESSIONNAME=console ). Идентификатор сессии >
Чтобы подключиться к рабочему столу этого пользователя через теневое подключение, выполните команду:
mstsc.exe /shadow:1 /v:wks-w10b01
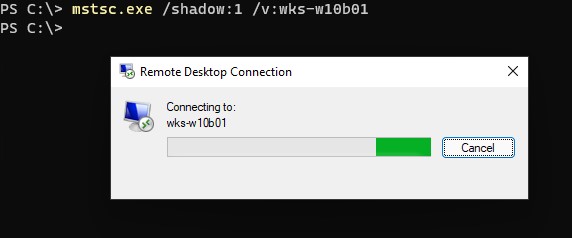
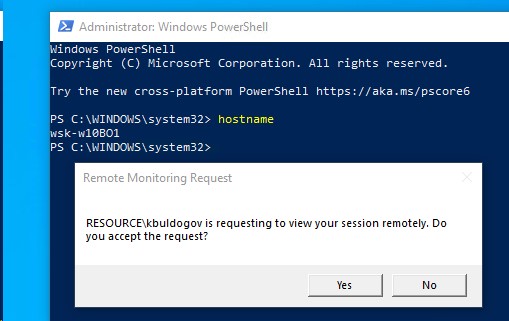
На экране пользователя Windows появится запрос подтверждения подключения администратора к его сеансу: Запрос на удаленное подключение Username запрашивает удаленный просмотр вашего сеанса. Вы принимаете этот запрос.
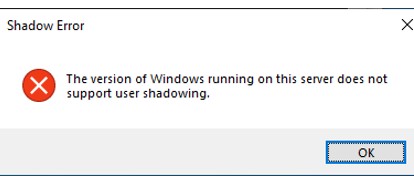
Если служба TermService на удаленном компьютере отключена, то при попытке удалённого подключения через RDP shadow появится ошибка:
The version of Windows running on this server does not support user shadowing
Если пользователь разрешит соединение, вы подключитесь к его консольному сеансу и увидите его рабочий стол. Вы будете видеть все действия пользователя, но не сможете взаимодействовать с его сессией. Если вы хотите управлять его сессией, добавьте в команду параметр /control. В этом случае надпись в заголовке окна сменится с Viewing username (sessionID 1) on computername на Controlling…
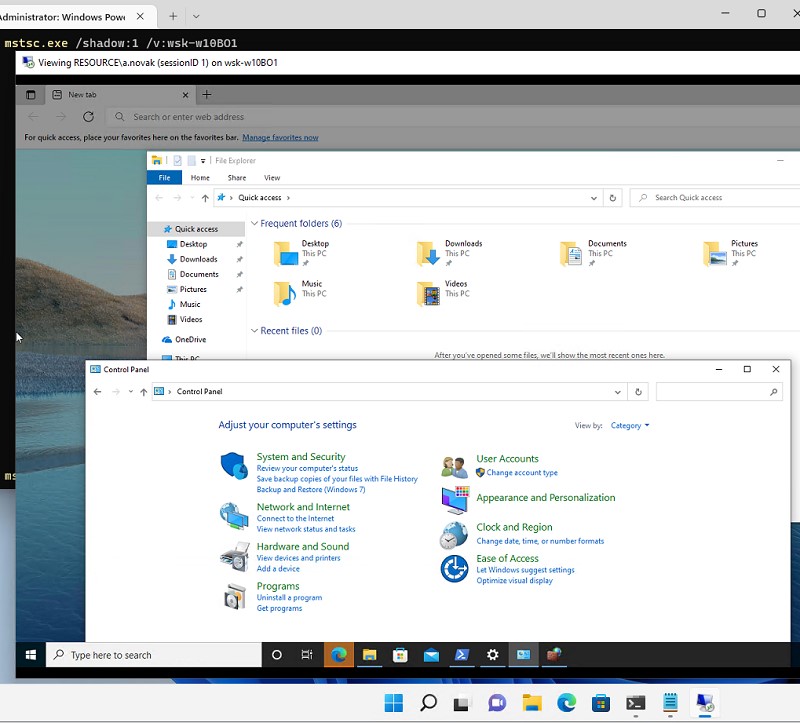
В данном случае вы подключились непосредственно подключиться к консольной сессии пользователя без блокировки его сеанса. При удаленном подключении к Windows 10 через обычный RDP, то сессия локального отключается (даже если вы включите возможность использования нескольких одновременных RDP сессий в Windows 10).
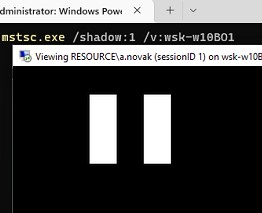
Если сессия пользователя заблокирована, или появляется запрос повышения привилегий UAC, то без исопльзования режима mstsc /control окно с теневой сессией становится черным и на нем появляется символ паузы.
Теневая сессия переходит в приостановленное состояние, если у пользователя появляется запрос UAC на Secure desktop. После того, как пользователь подтвердит действие UAC, ваша сессия возобновится.
PromptOnSecureDesktop это один из параметров, доступных в групповых политиках UAC.
Чтобы развернуть окно теневой сессии во весь экран, воспользуйтесь комбинацией клавиш Ctrl + Alt + Break.
Для завершения теневой сессии нажмите на компьютере alt+* (или ctrl+* на RDS сервере).
Вы можете оповестить пользователя о том, что кто-то удаленно подключится к его сессии через теневое подключение с помощью следующего PowerShell скрипта:
while($true)if (Get-Process -Name «RdpSa» -ErrorAction SilentlyContinue)
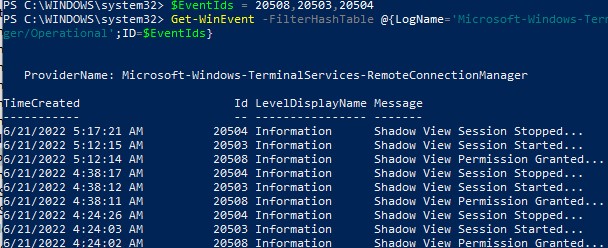
Start-Sleep -Seconds 1Вы можете получить историю теневых подключений к компьютеру пользователя из журнала событий Windows. Все интересующие вас логи находятся в разделе Microsoft-Windows-TerminalServices-RemoteConnectionManager/Operational:Event Viewer
- Event ID 20508 — Shadow View Permission Granted
- Event ID 20503 — Shadow View Session Started
- Event ID 20504 — Shadow View Session Stopped
Вы можете получить логи теневых подключений к компьютеру с помощью PowerShell:
Подробнее про анализ логов RDP подключений рассказано в отдельной статье.
Функционал теневого подключения Remote Desktop Shadowing работает в Windows 11/10/ 8.1 и Windows Server 2022/2019/2016/2012 R2. Таким образом Remote Desktop Shadowing можно использовать как аналог Remote Assistance (Удаленный помощник) или TeamViewer/Anydesk для локальной или корпоративной сети.
 Предыдущая статья Следующая статья

- Microsoft-Windows-TWinUI/Operational for Microsoft.Windows.ShellExperienceHost или Microsoft.Windows.Cortana