ProxyHandler что это за программа на Андроид?

Доброго времени уважаемые Хотел вам рассказать о программе ProxyHandler, но увы, ничего вообще в интернете не могу найти, никакой информации нет, уже просмотрел несколько сайтов и форумов и все попусту. Пришлось спускаться на дно глубинного интернета, там все таки я кое что узнал… Значит ProxyHandler (com.android.proxyhandler) это приложение, которое обеспечивает работу программ через прокси-сервер. Удалять не рекомендуется, ибо могут быть проблемы
Основной фал программы это ProxyHandler.apk, ну это так, на заметку вам. Но что такое это прокси-сервер, это вообще ЧТО? Попробую простыми словами обьяснить, смотрите, вот есть такие программы, которые работают с интернетом, верно? Ну например браузер Хром. И если вы этот браузер запускаете и пользуетесь им, то он постоянно держит соединения с интернетом. То есть это сетевая программа. Сайты могут понимать из какой вы страны по вашему IP-адресу (это нормально, никто за вами специально не следит). Но есть такая настройка как прокси, вы туда можете установить ДРУГОЙ IP-адрес и в итоге сайты будут видеть именно ЭТОТ IP-адрес, понимаете? Вот что такое прокси. Таким способом вы можете обмануть какой-то сайт и сделать так, будто вы из Америки, а не из России. Для этого нужно просто прописать американский IP-адрес в настрой прокси
Вот щас на одном авторитетном сайте, а именно на 4PDA я узнал, что ProxyHandler это СИСТЕМНОЕ ПРИЛОЖЕНИЕ РЕБЯТА. То есть удалять его даже не думайте, ибо это СИСТЕМА
Еще на одном сайте англоязычном, я узнал что таки да, ProxyHandler это системное приложение, весит оно 50 КБ и удалять его там также НЕ РЕКОМЕНДУЮТ. Но если оч хочется удалить, то вот пишут люди что можете попробовать его заморозить из Link2SD (что это такое я увы не знаю) и потом протестировать пару дней, не будет ли проблем?
Вот нашел такую картинку но не знаю относится ли она к ProxyHandler или не относится:

ВОТ РЕБЯТА, нашел еще одно подтверждение тому что это СИСТЕМНОЕ ПРИЛОЖЕНИЕ:

Кстати я еще узнал, что файл приложения лежит тут (но что это значит я не знаю):
Ну все ребята, я как археолог искал везде инфу, рылся в этом интернете и русские сайты смотрел и английские, но все что я нашел, то все это я вам тут изложил. Увы, но инфы больше я не нашел, извините!
Как настроить прокси сервер на Android: подробная инструкция
Прокси-сервер настраивается во всех операционных системах компьютеров и мобильных телефонов, причём несколькими способами. На “Андроиде” айпи можно настроить через стандартные настройки или с помощью программ. В этой статье мы расскажем, как настроить прокси на Android с помощью приложения и без него.
Инструкции для разных моделей смартфонов различаются, но алгоритм действий всё равно один. Для примера мы взяли Samsung Galaxy A41.
Настраиваем прокси с помощью приложений
Мы покажем настройку прокси с использованием двух программ: ProxyDroid и Drony. Оба софта бесплатные и скачиваются в Play Market. В них вы подключите и “Socks”, и HTTPS прокси.
ProxyDroid
Работает только с root правами. Если у вас их нет, приложение будет периодически напоминать, что без прав суперпользователя оно не будет действовать
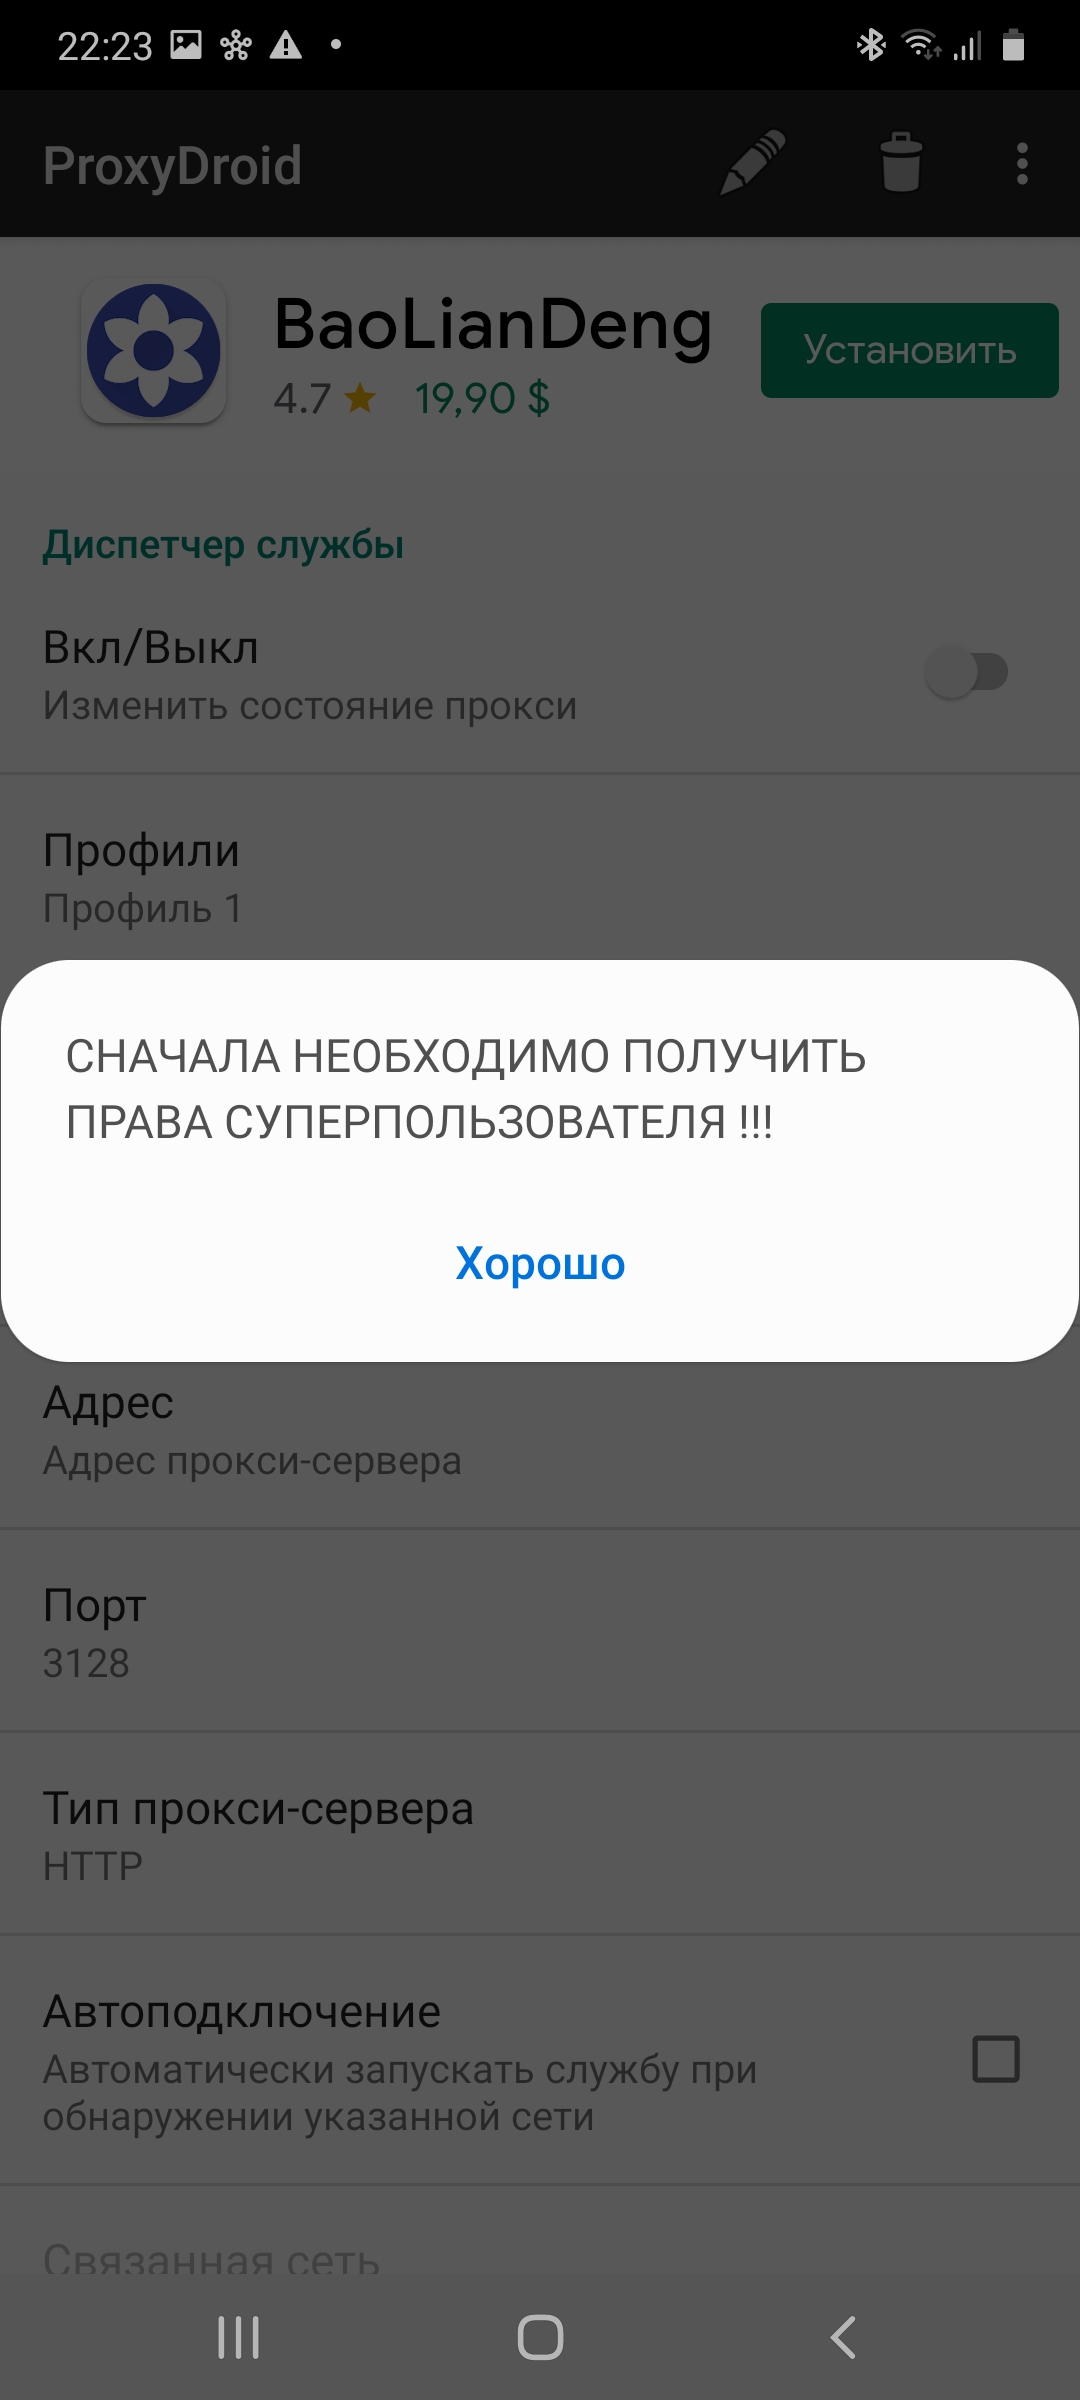
Алгоритм настройки прокси в Proxydroid такой:
- Открываем приложение, тапаем “Адрес” и вписываем его.
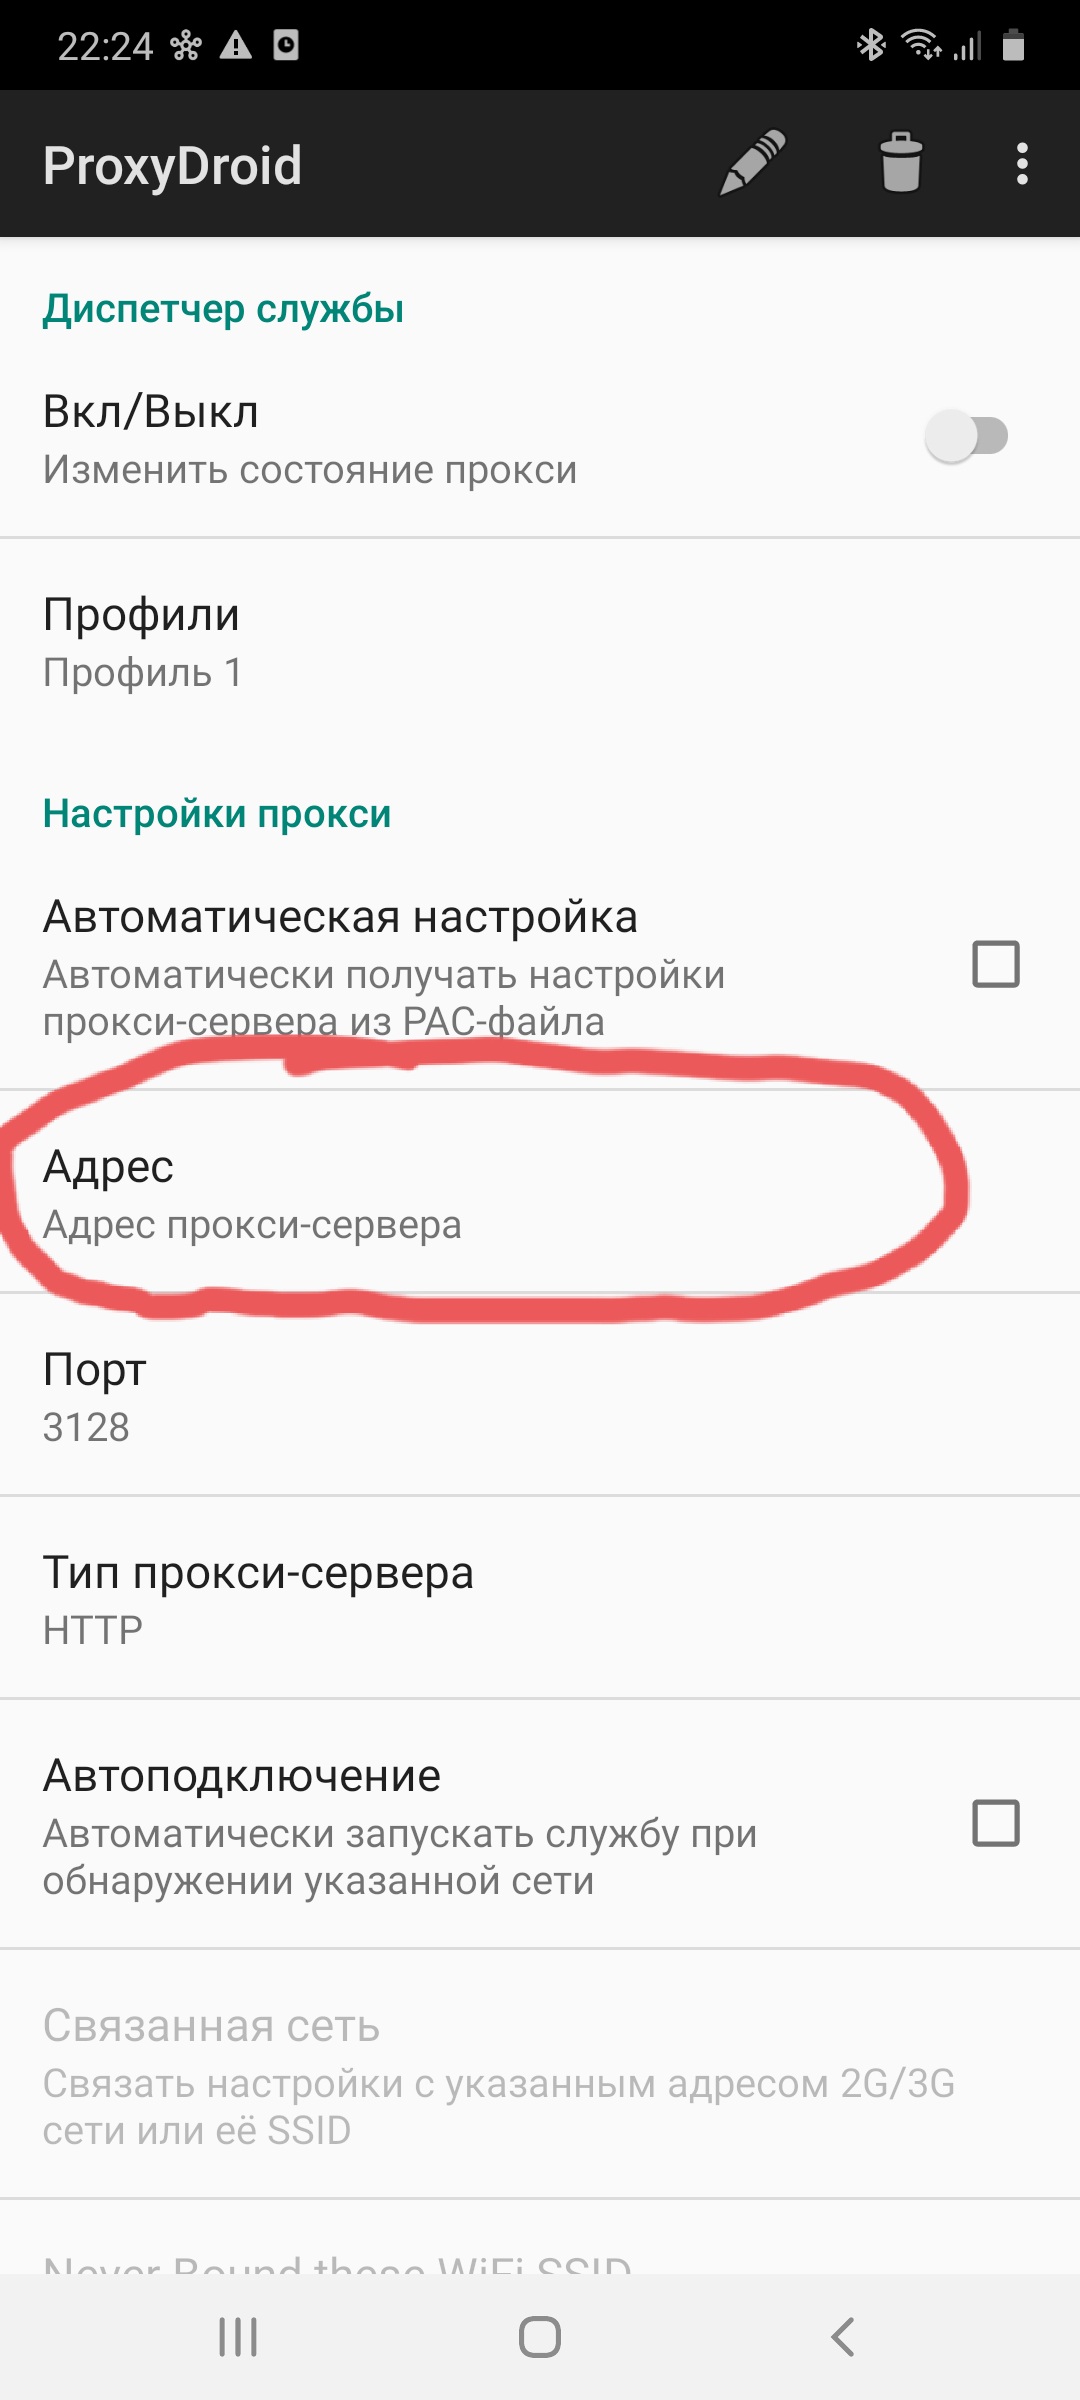
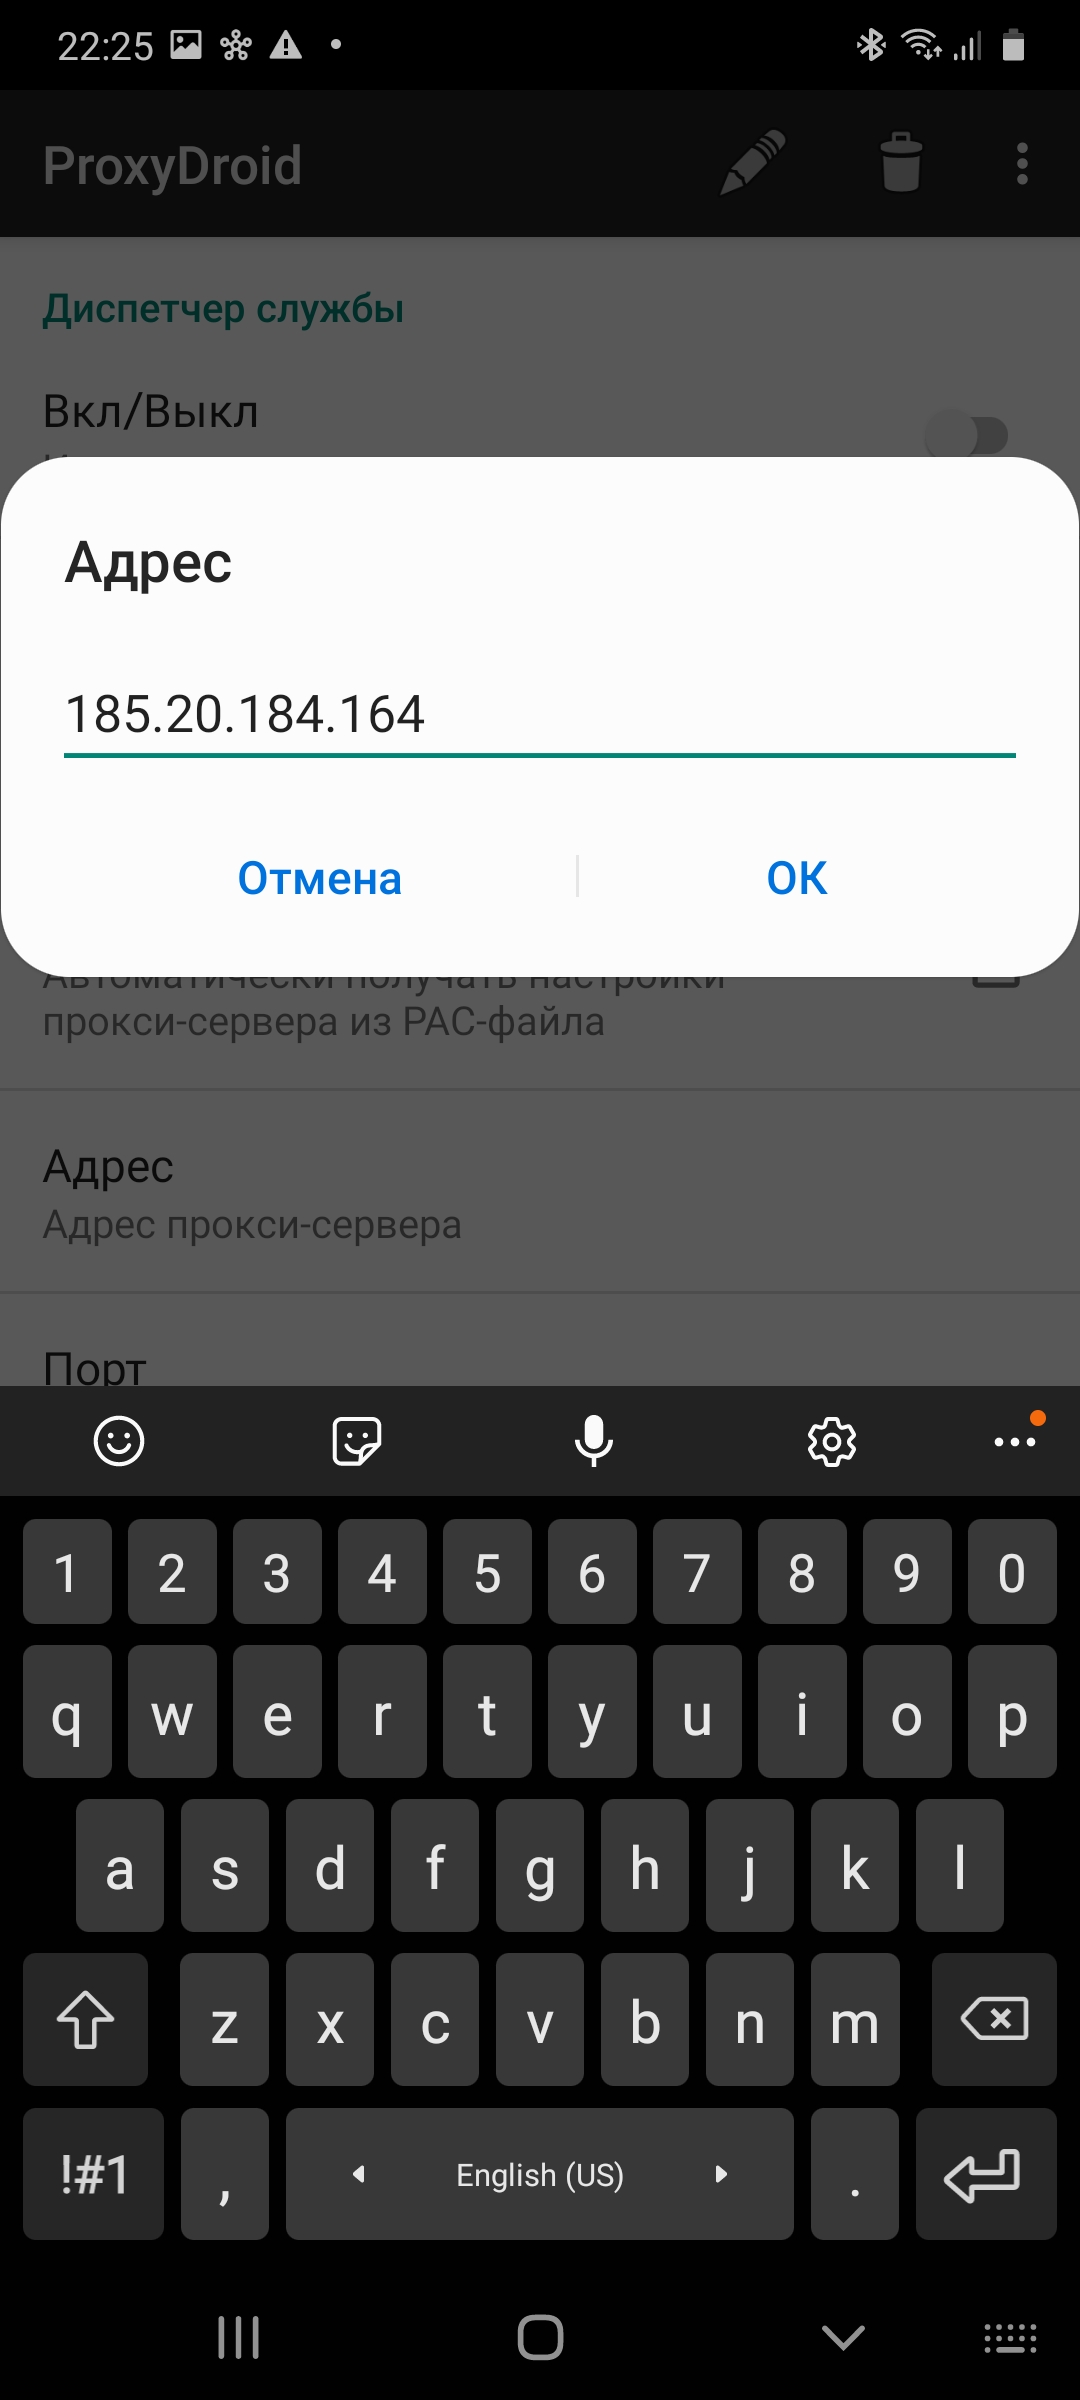
- Нажимаем “Порт” и вводим его.
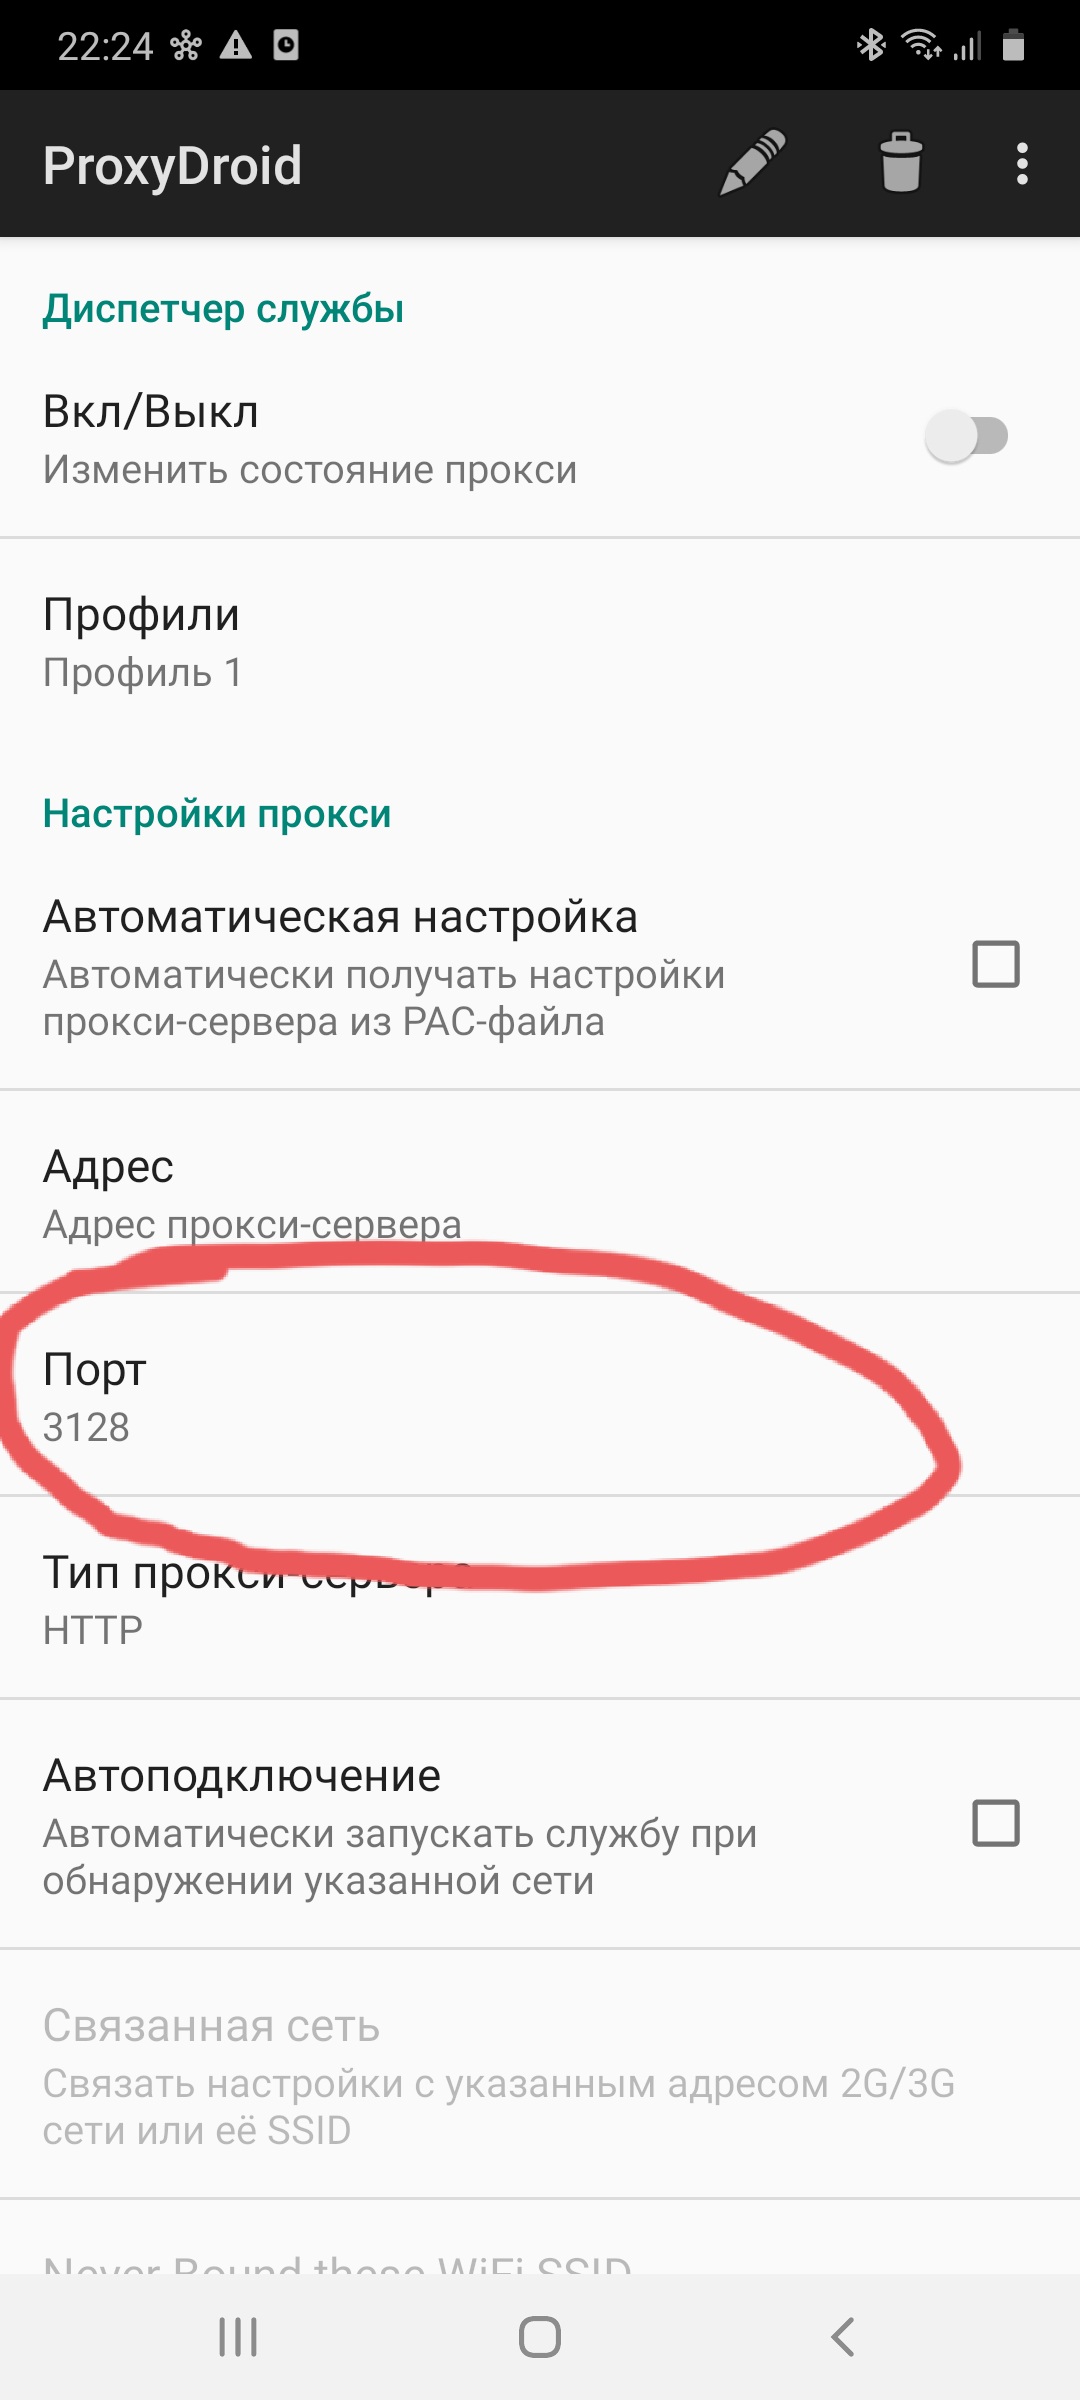
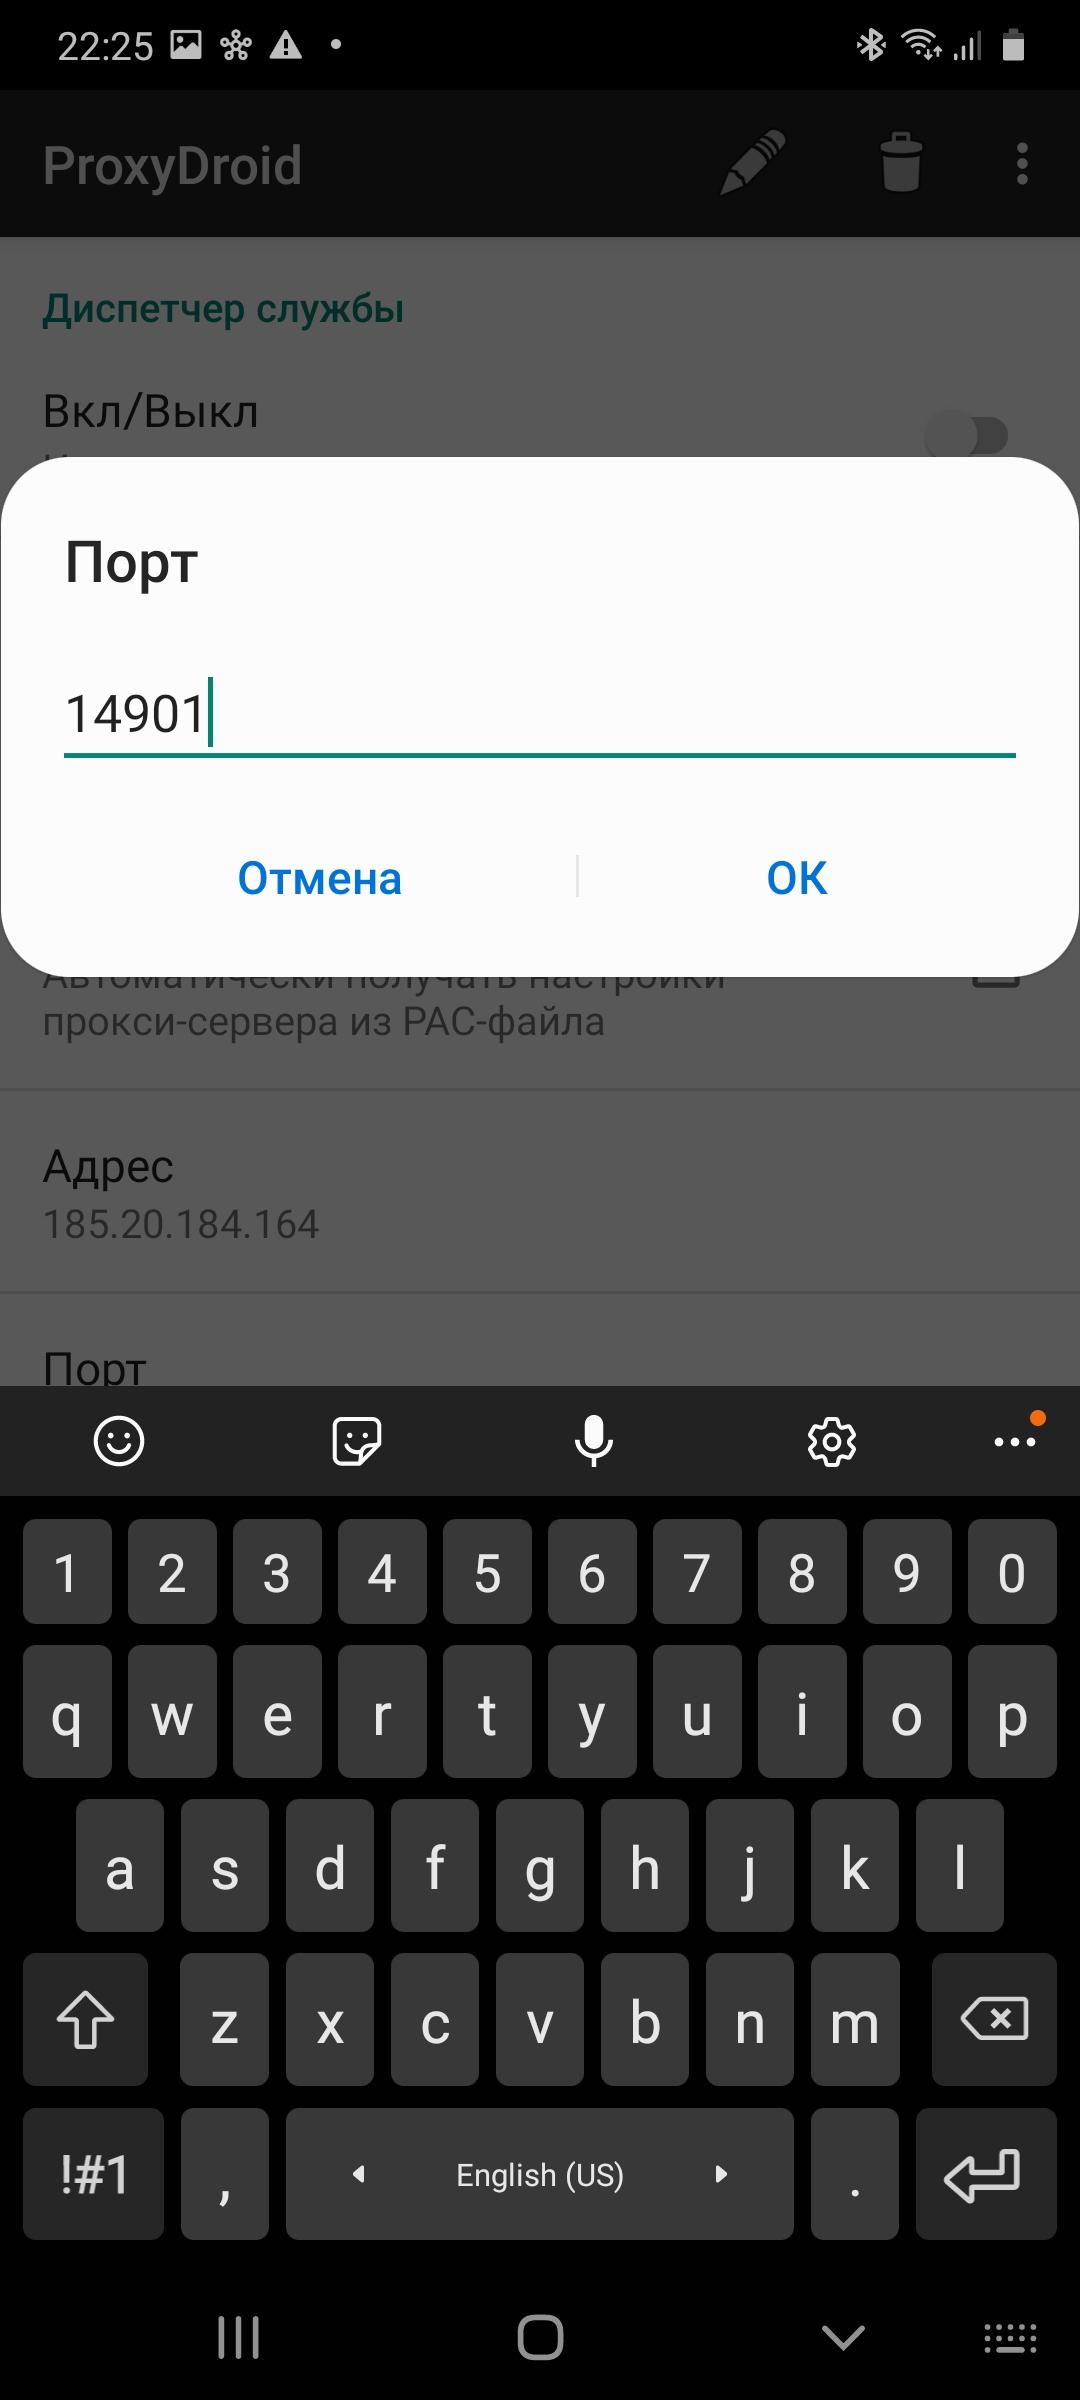
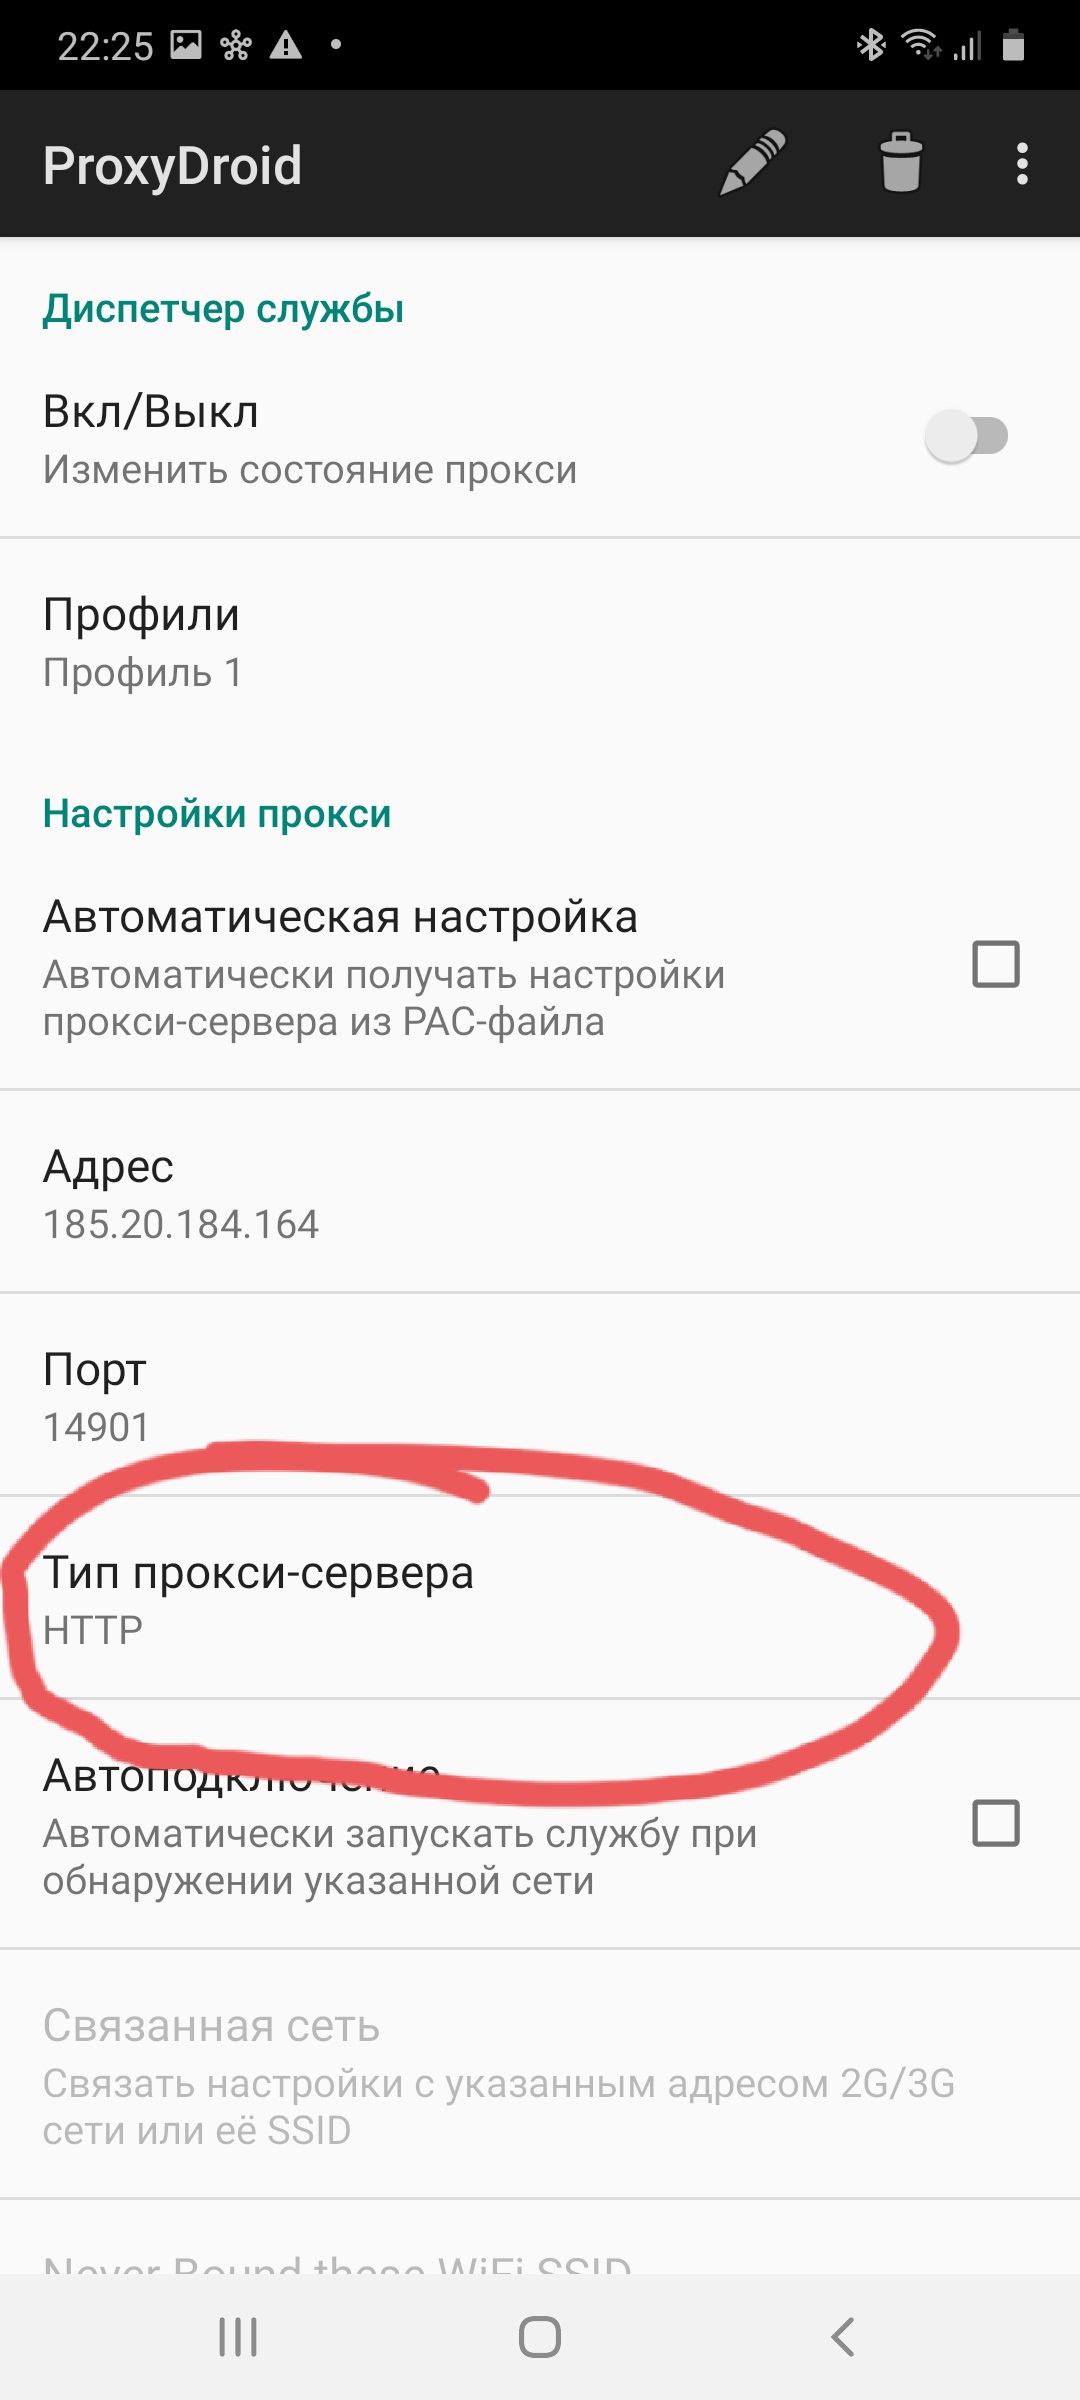
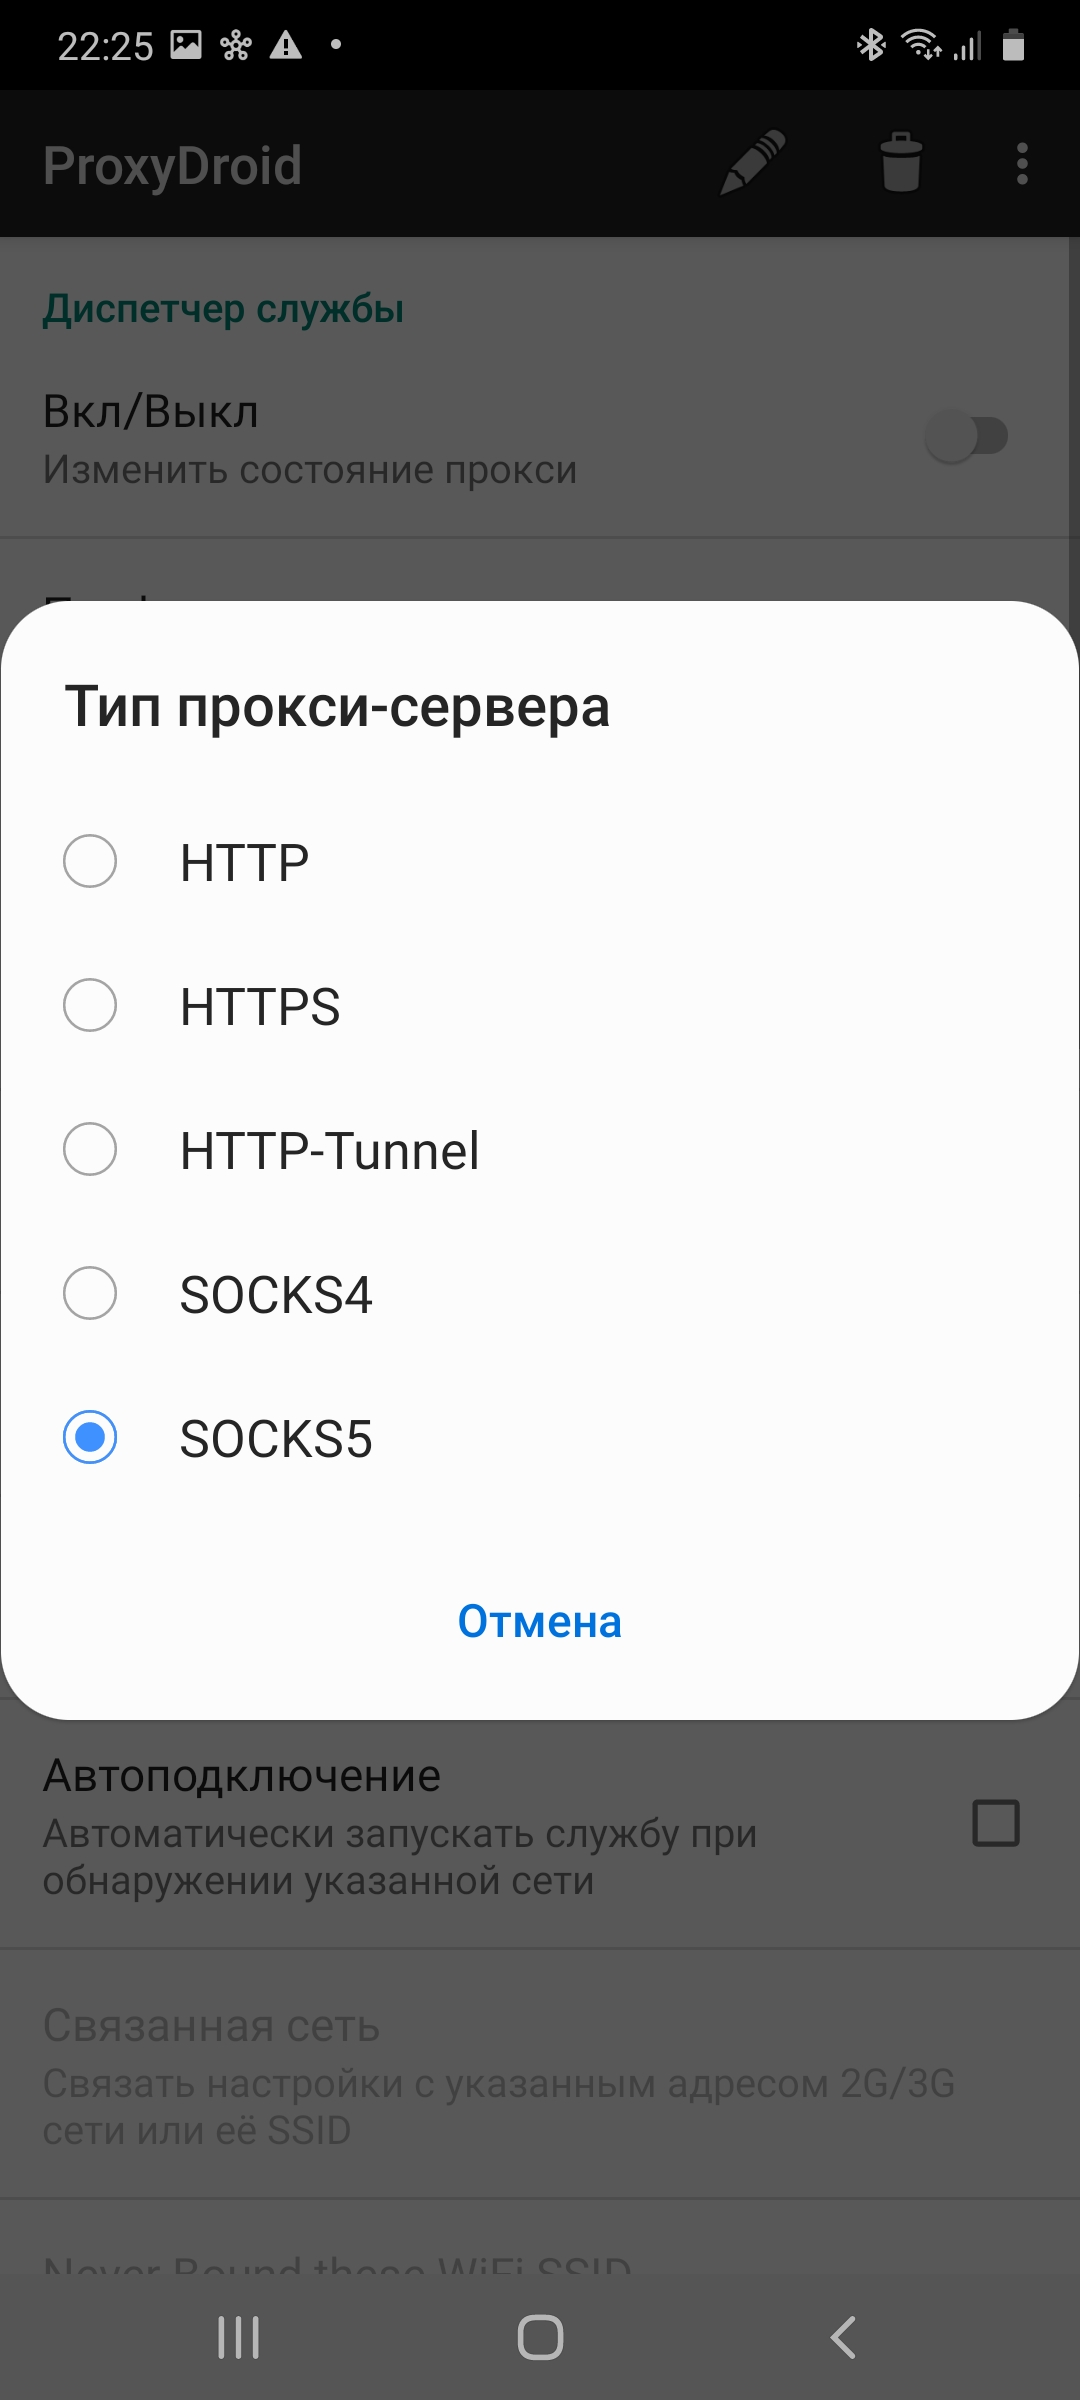
- Выбираем “Тип прокси-сервера” и выбираем его. У нас были айпи протокола Socks 5.
- Скроллим вниз и ставим галочку напротив “Включить Авторизацию”.
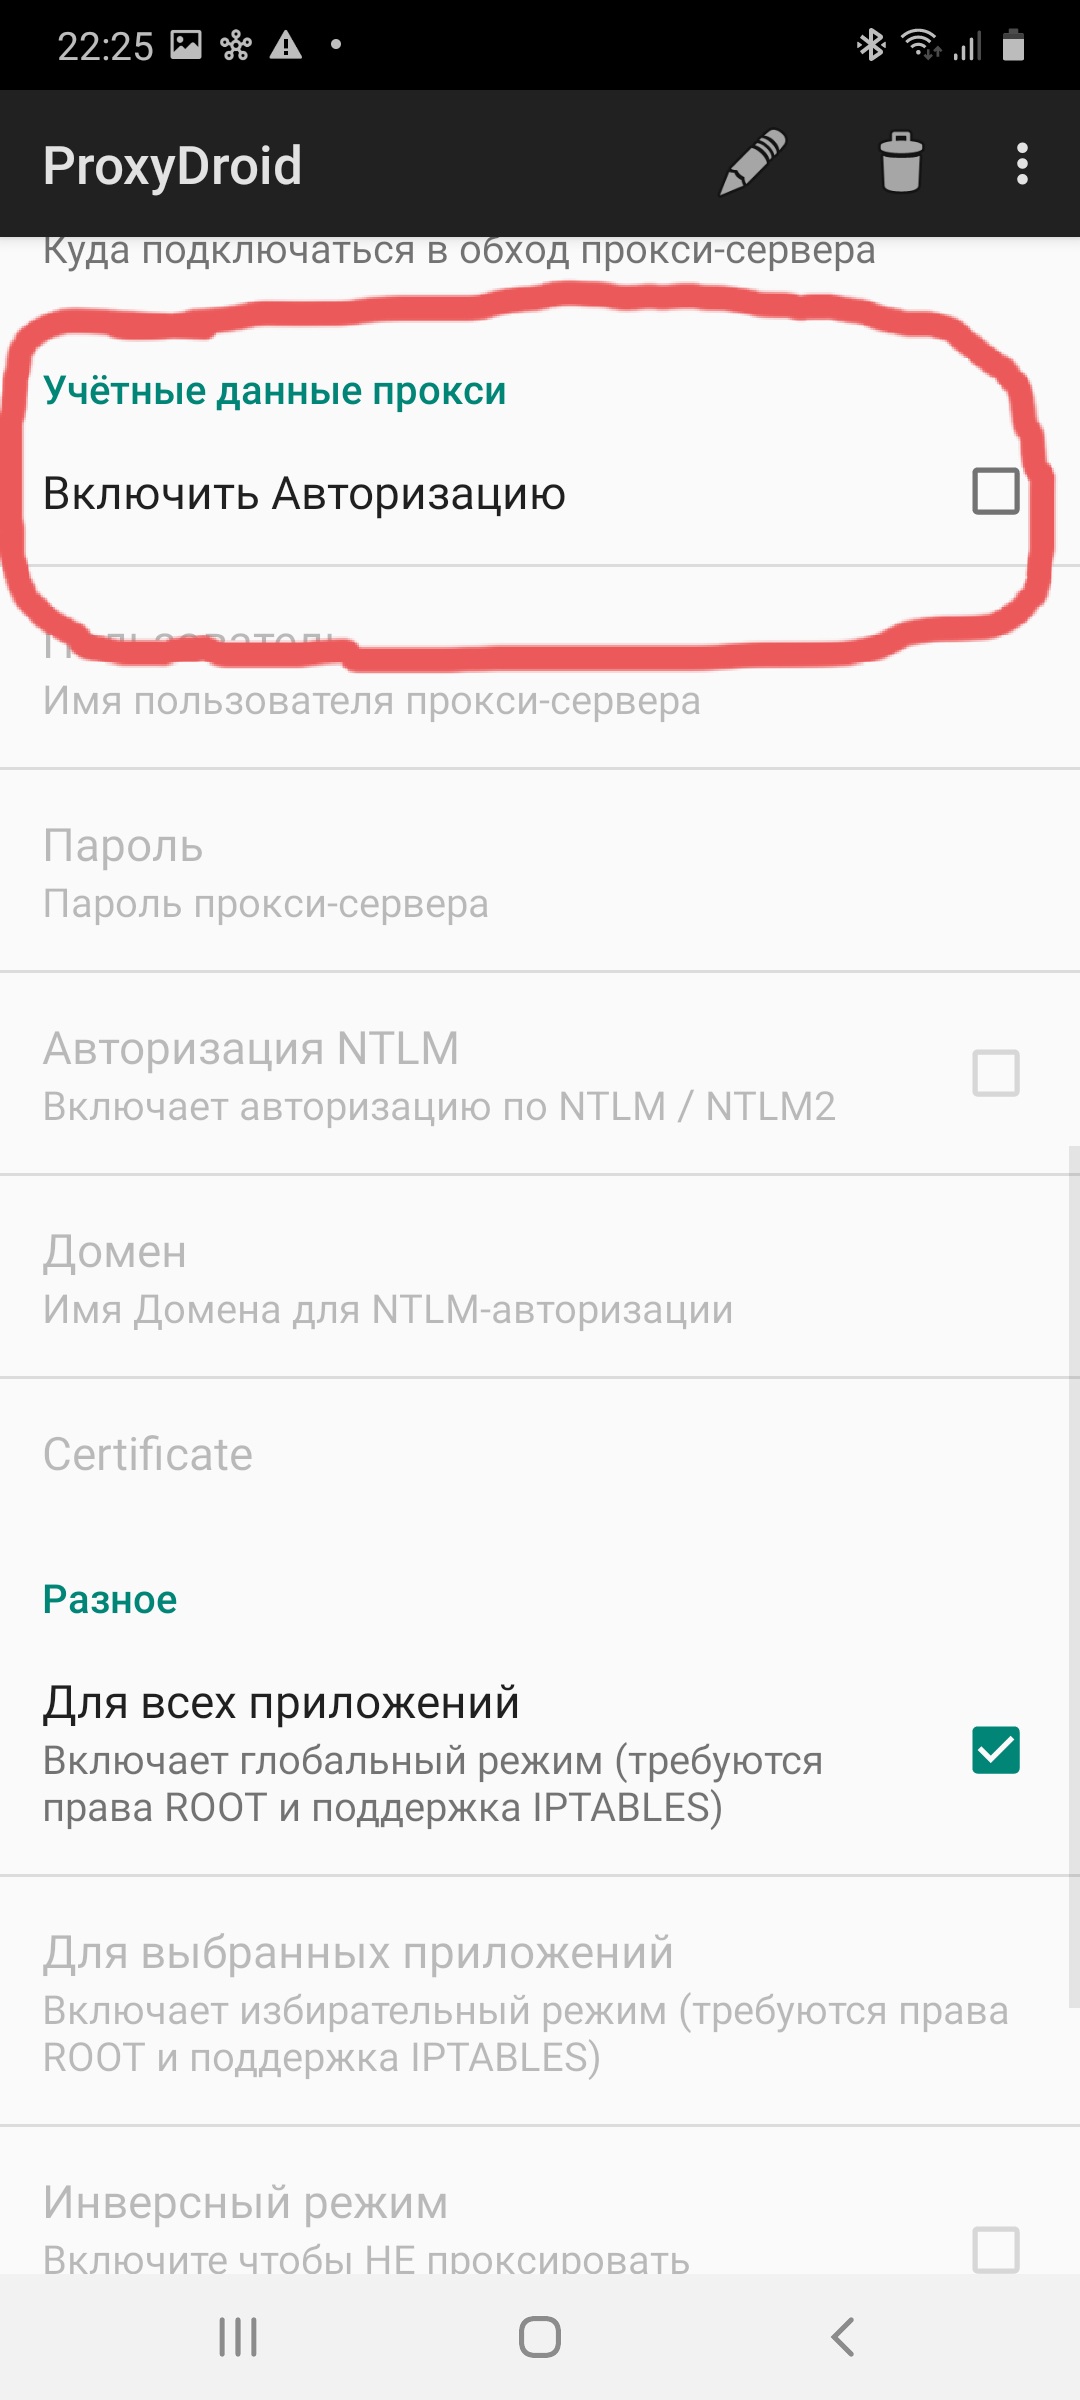
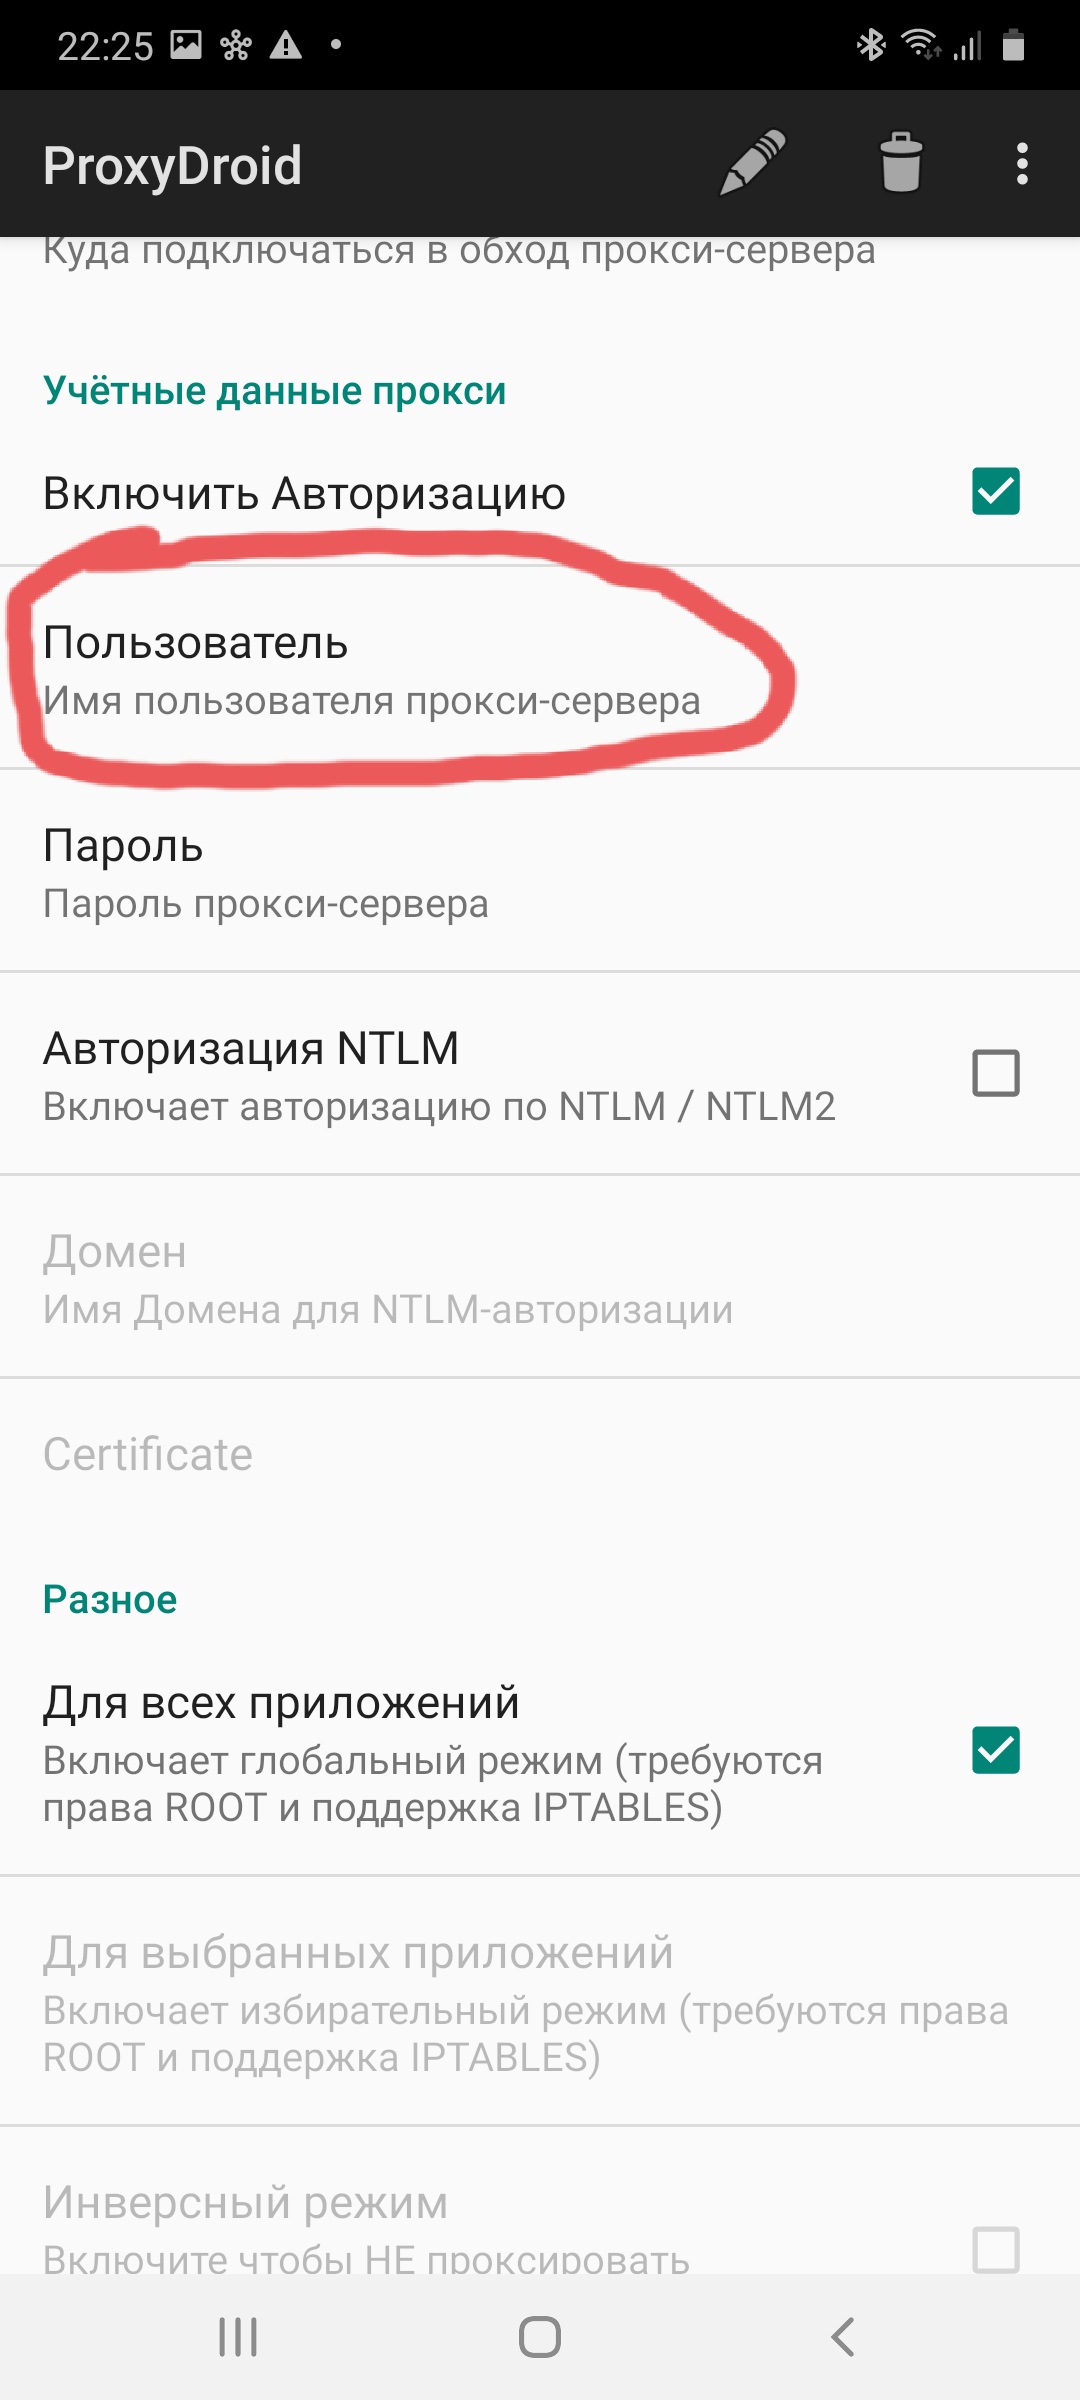
- Указываем имя пользователя.
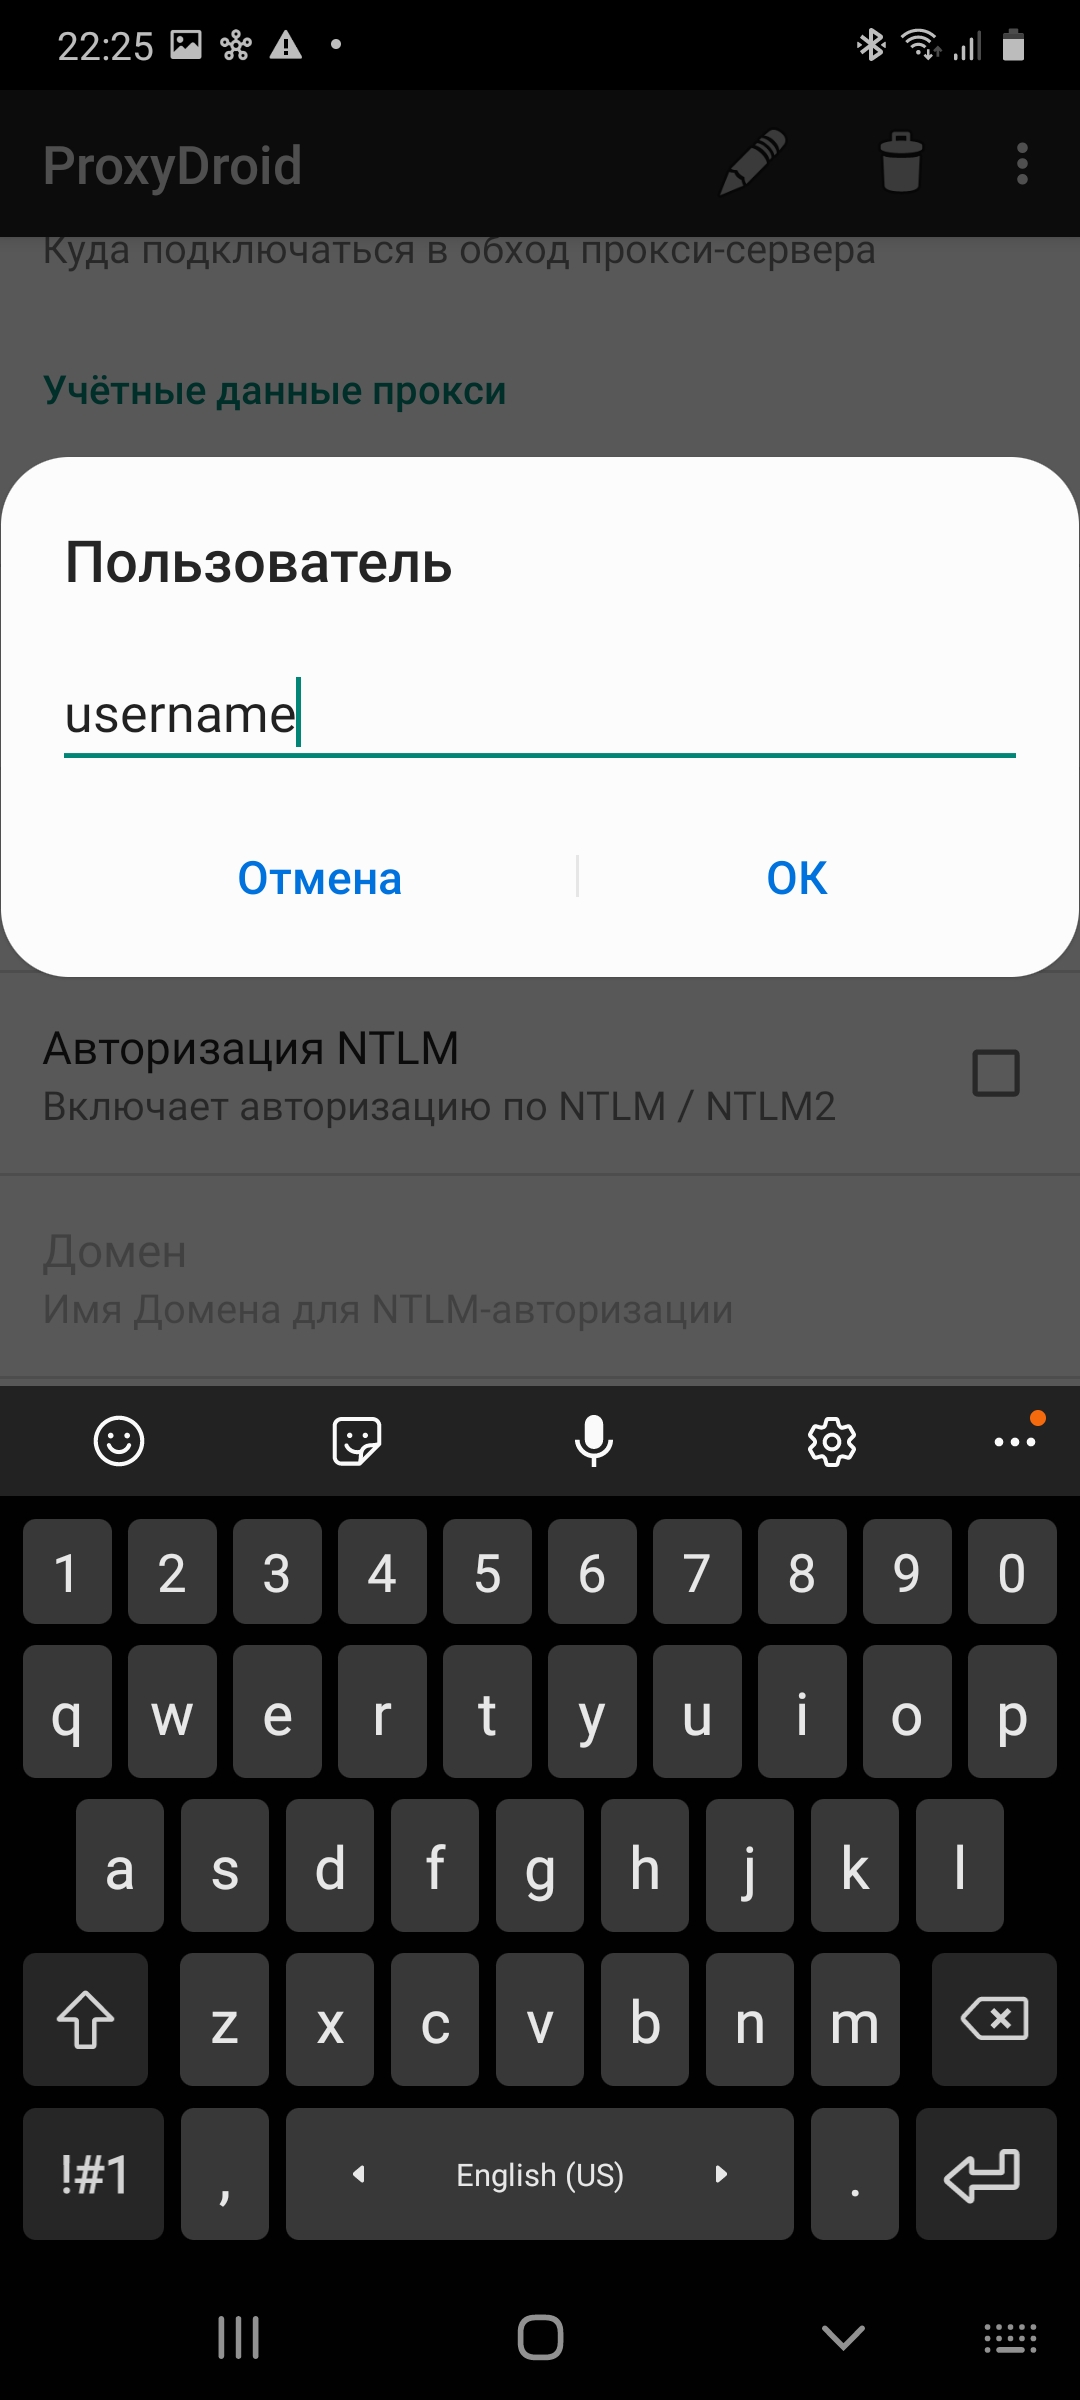
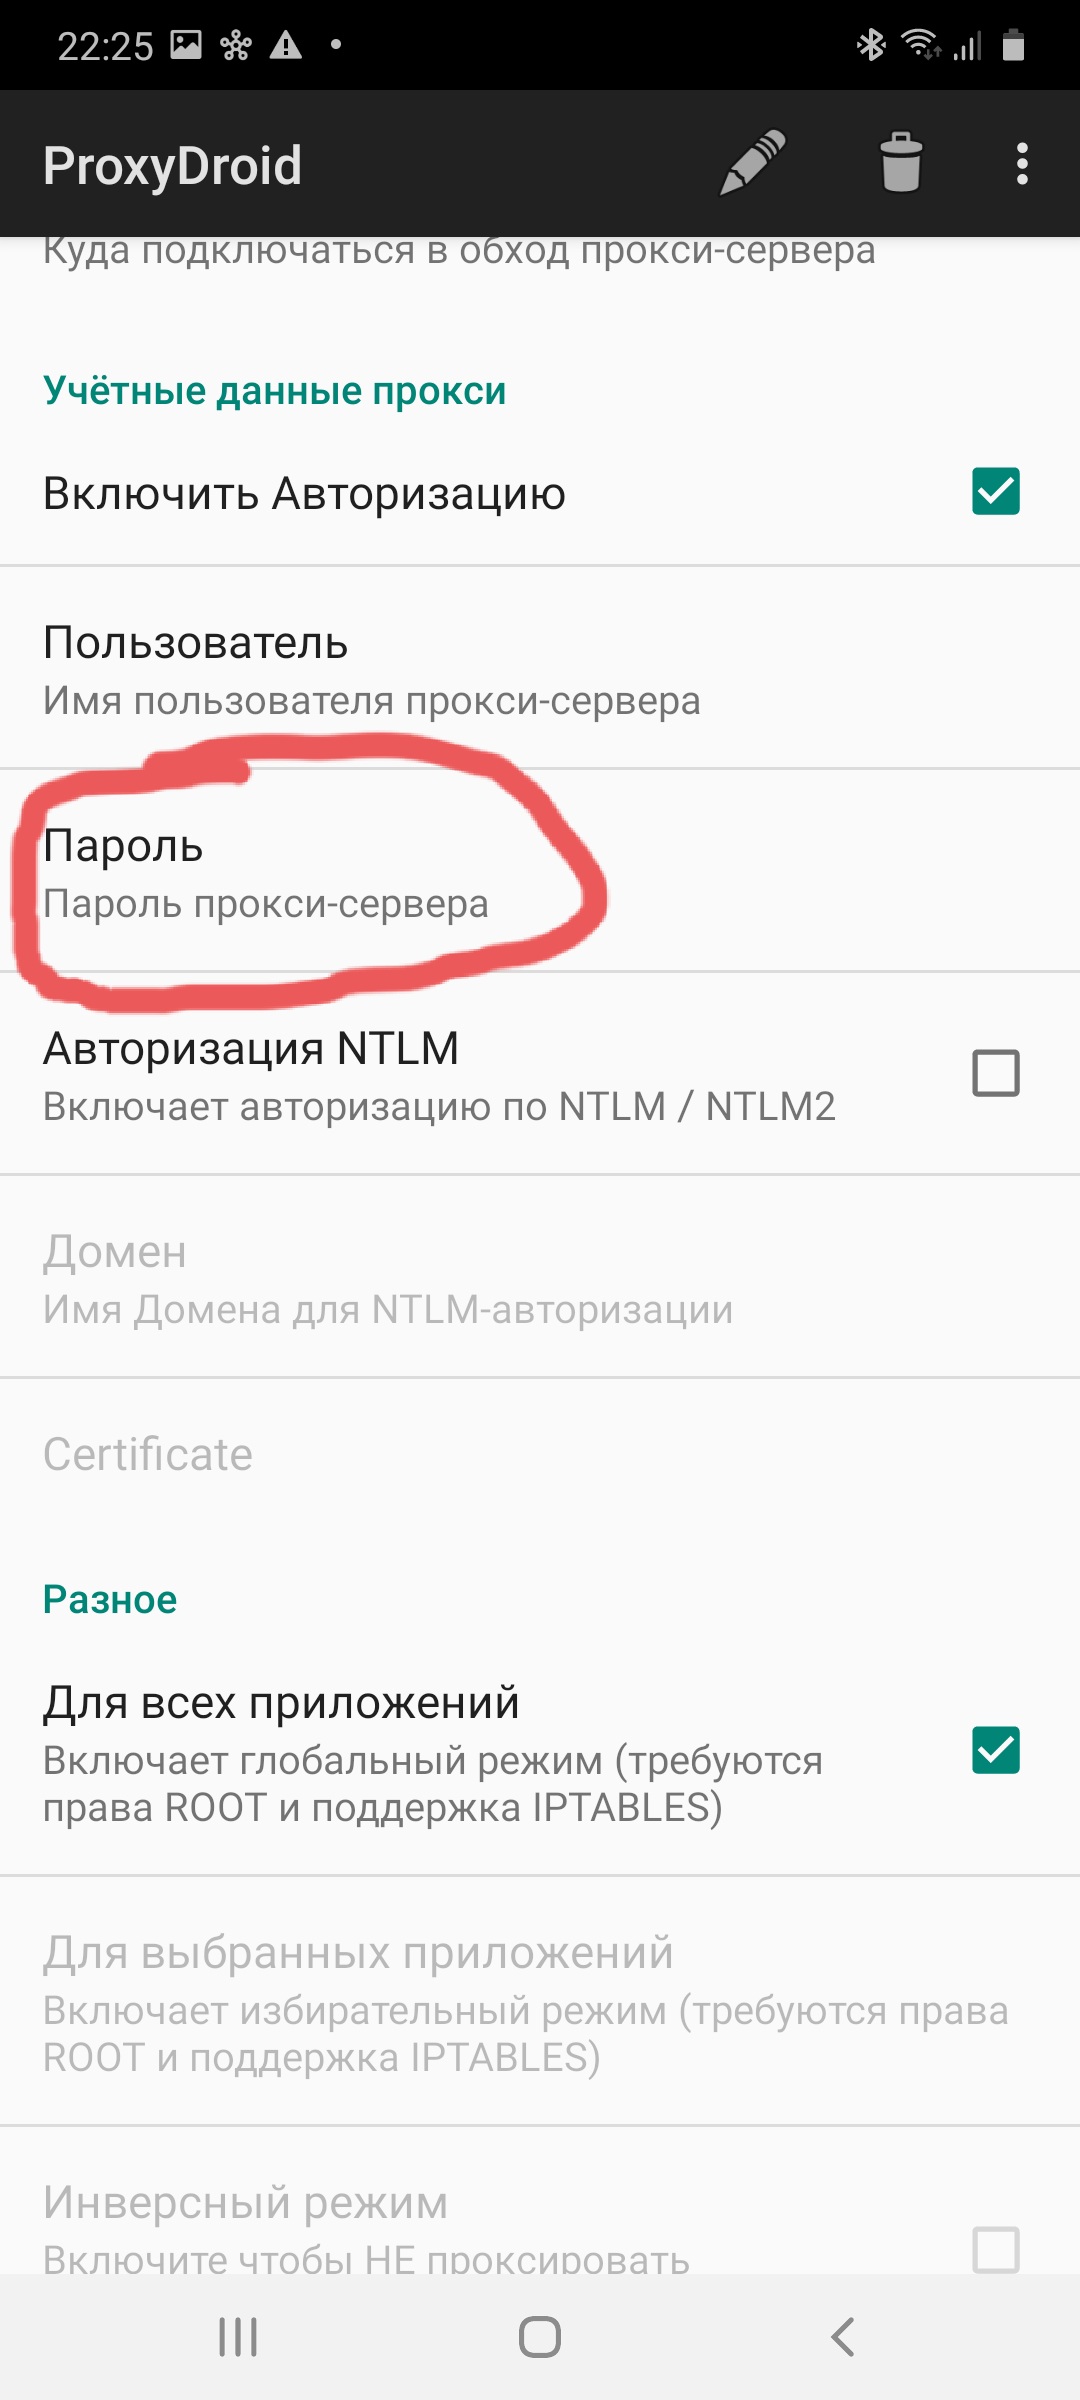
- Вписываем пароль.
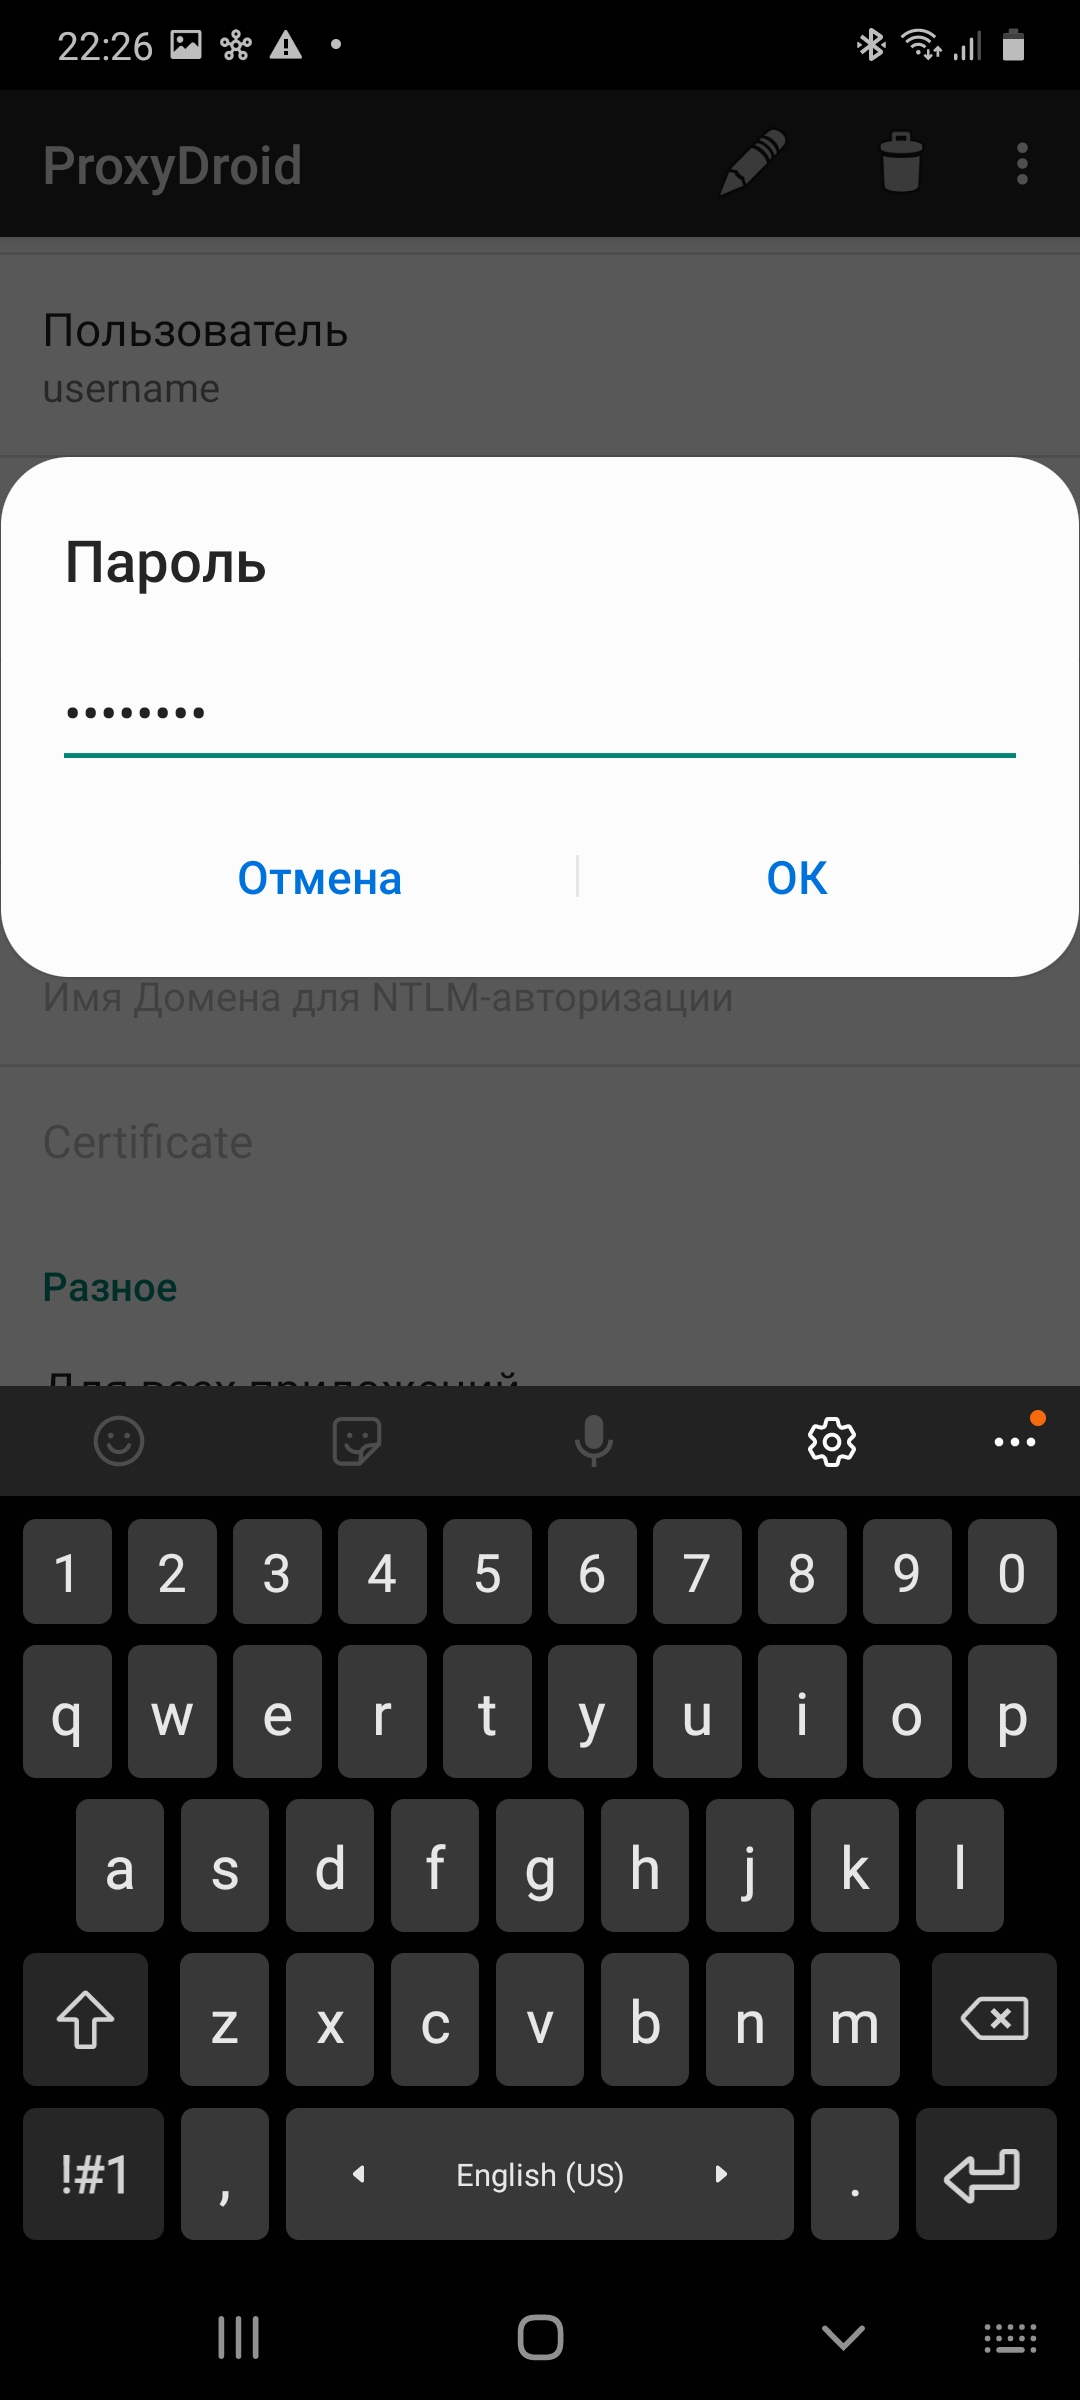
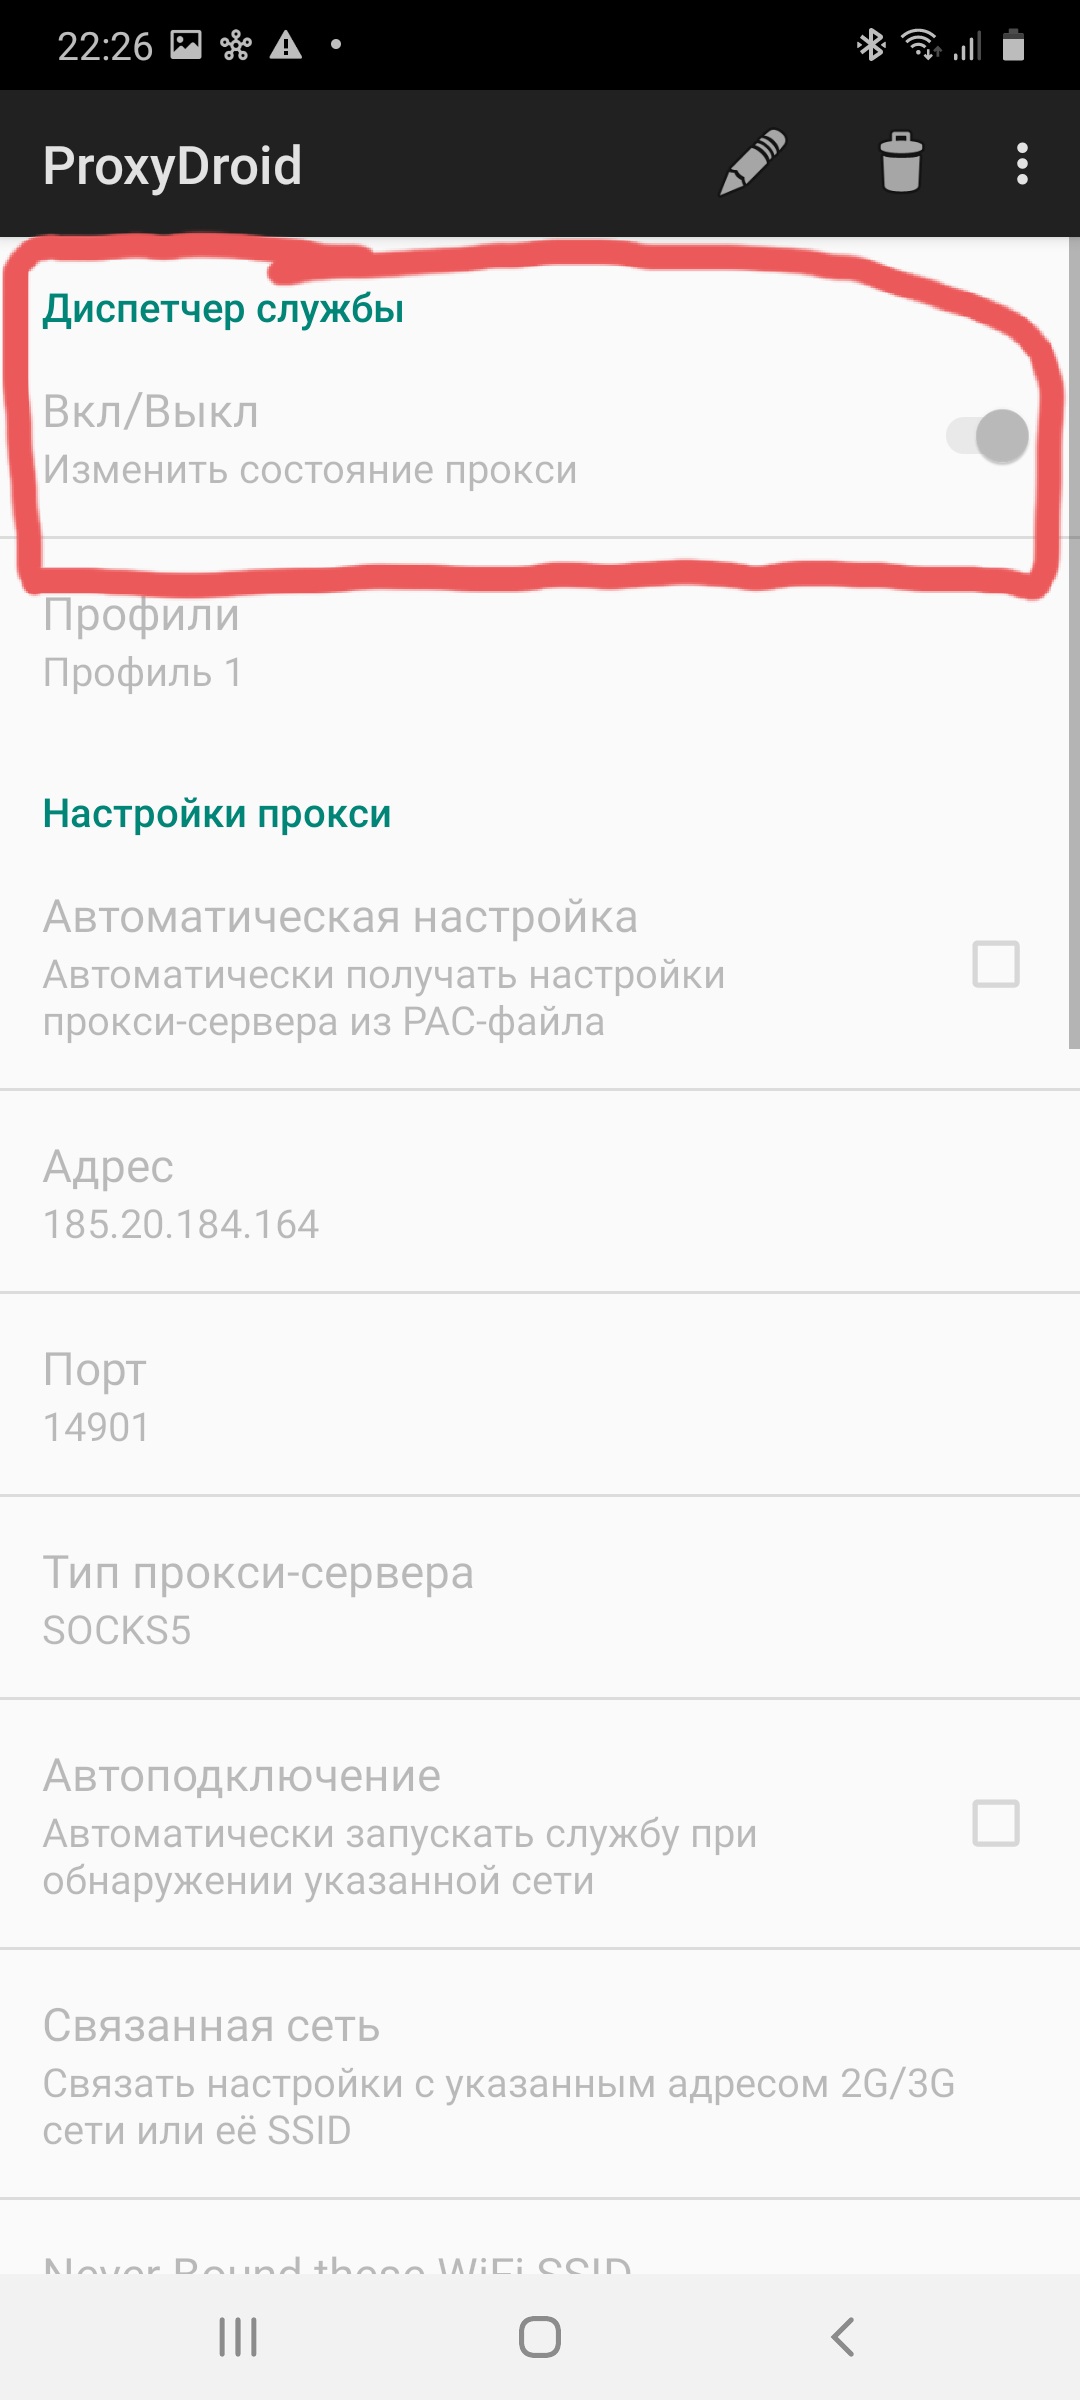
- Проматываем вверх и тапаем “Вкл/Выкл.”. У нас всё стало серым, потому что нет рут-прав.
Drony
В этом приложении для настройки прокси на “Андроиде” root-права не нужны. Устанавливаете программу и подключаете айпи.
На русский Drony перевели очень криво, но софт всё равно работает отлично.
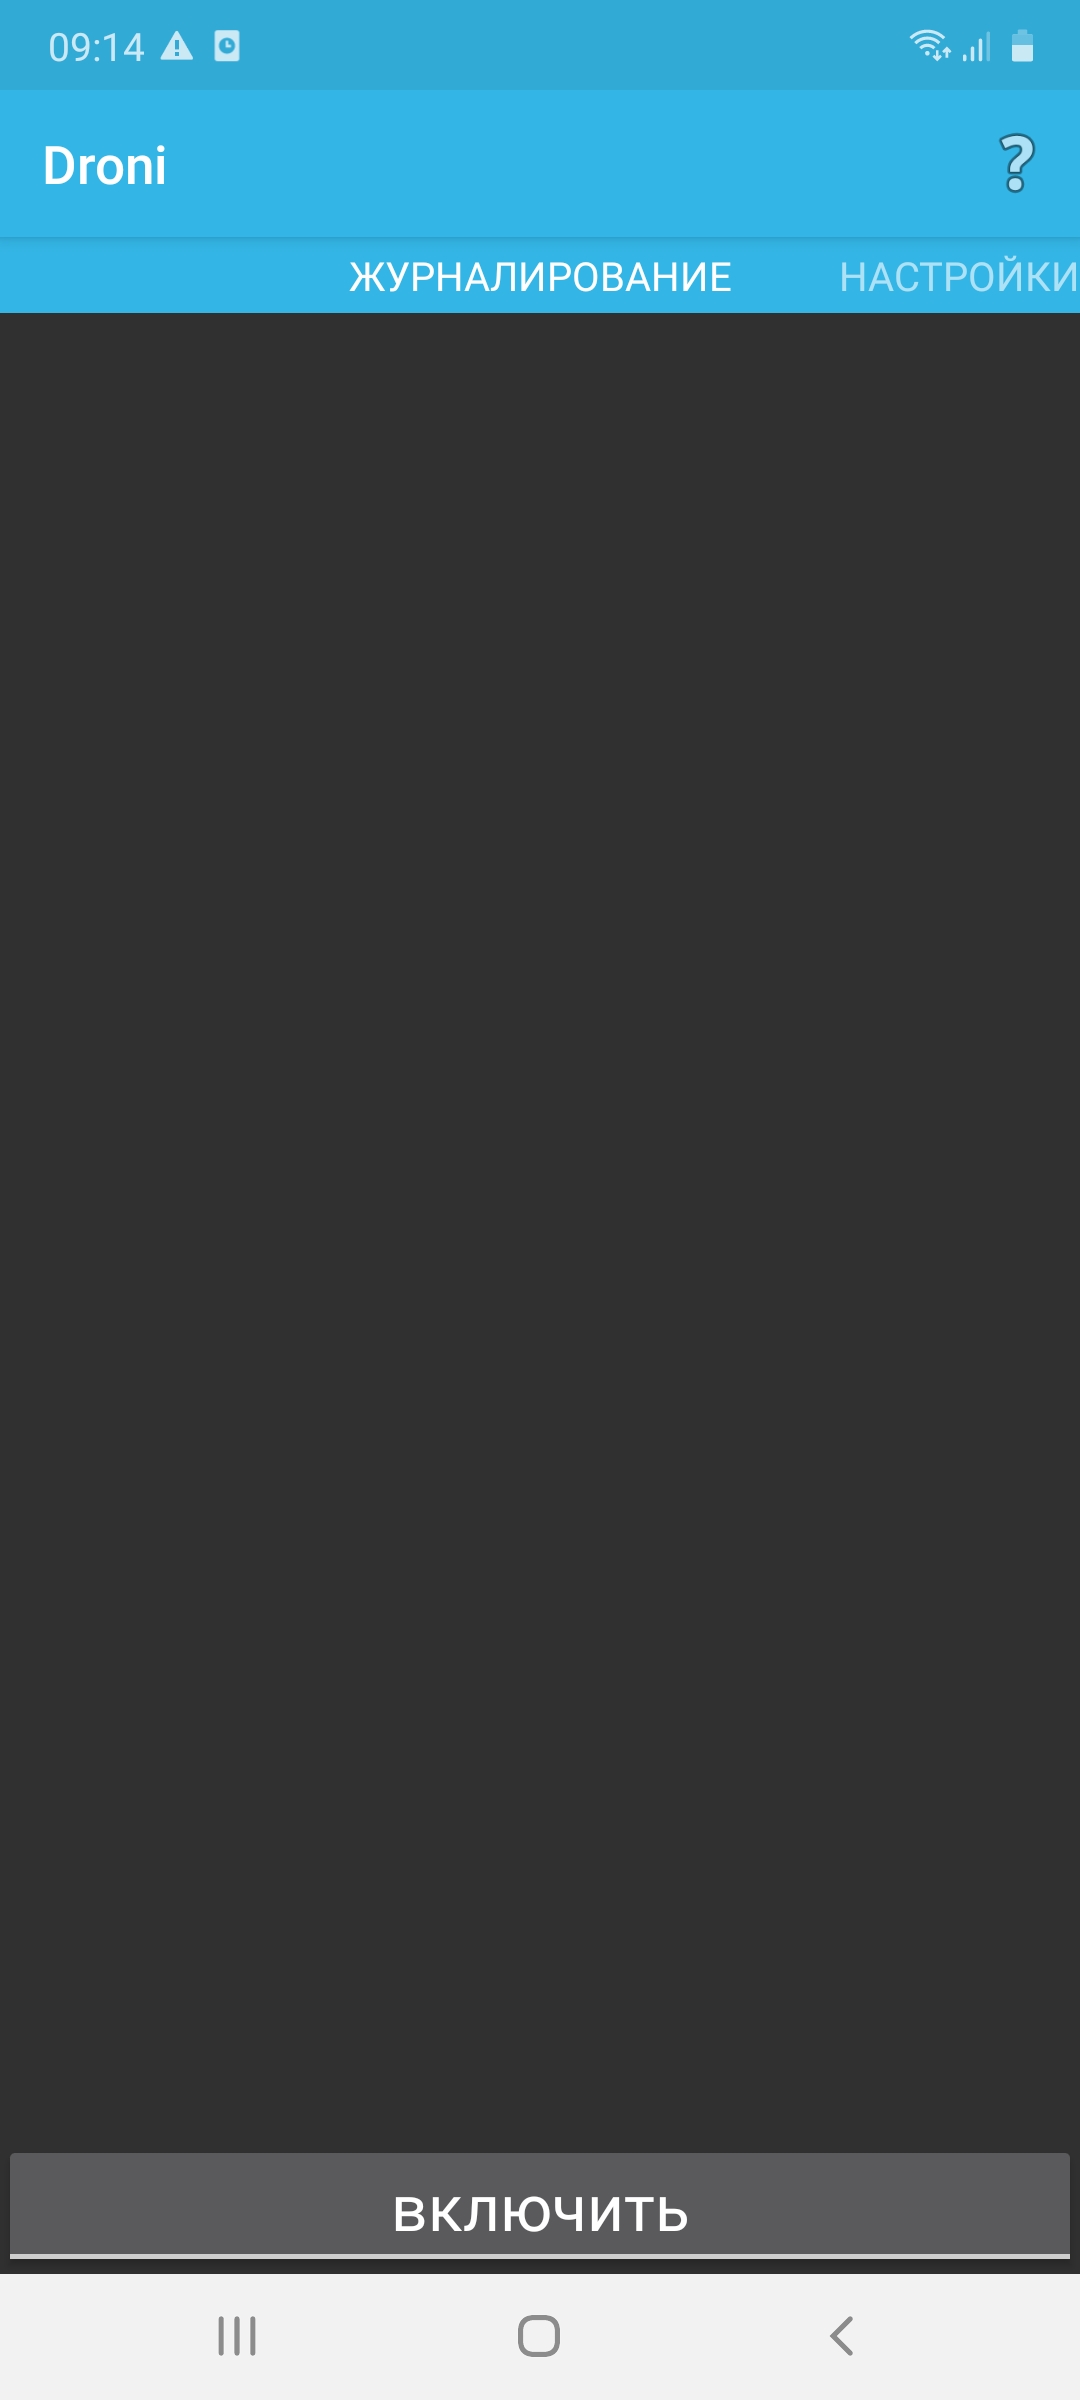
- Открываем “Дрони”. В программе появится раздел “Журналирование”. Свайпаем влево. Увидим раздел “Настройки”.
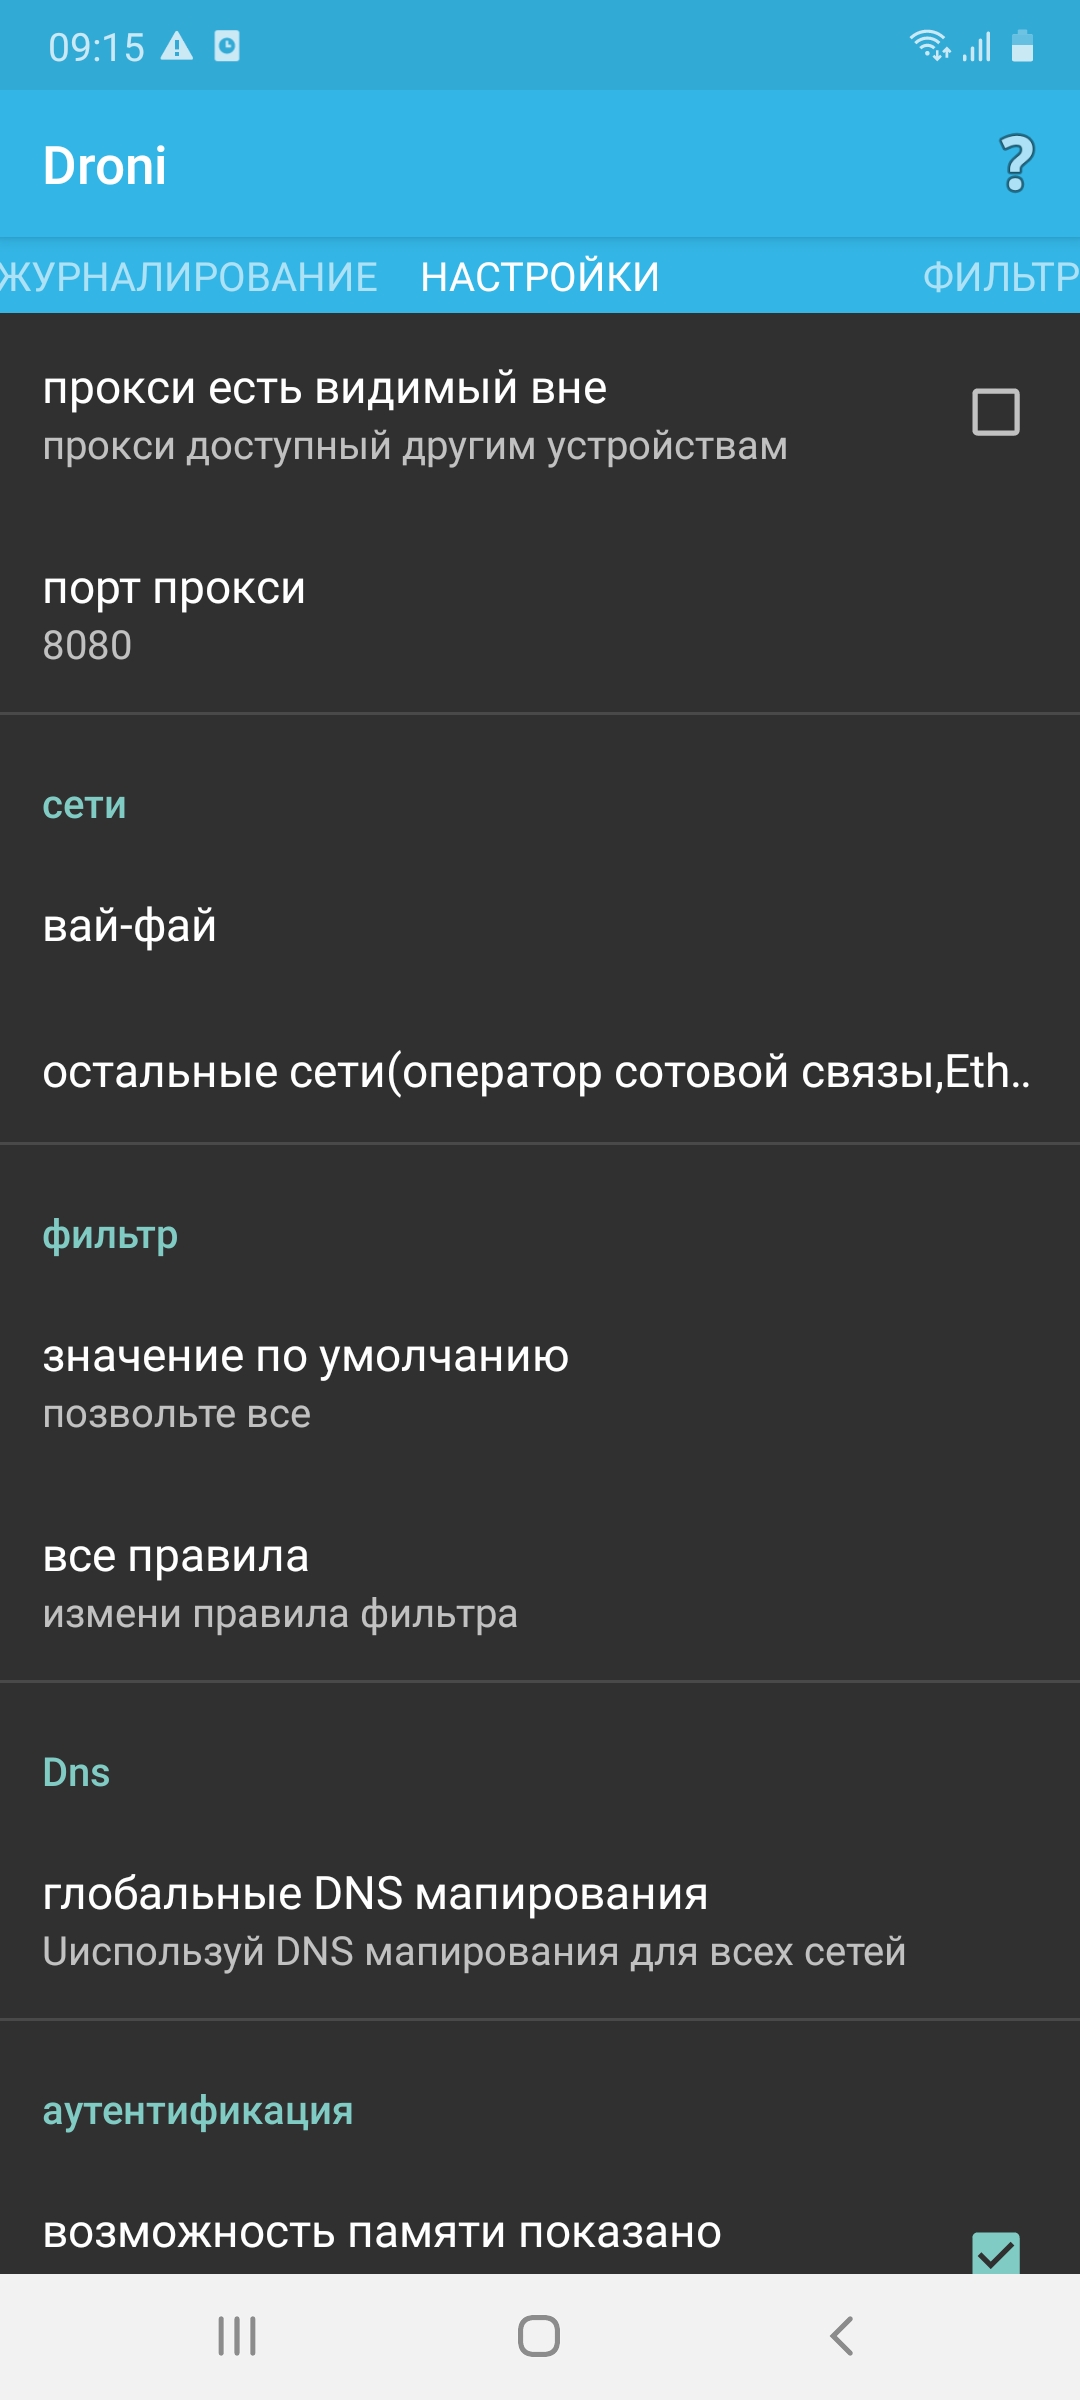
- Выбираем “Остальные сети”.
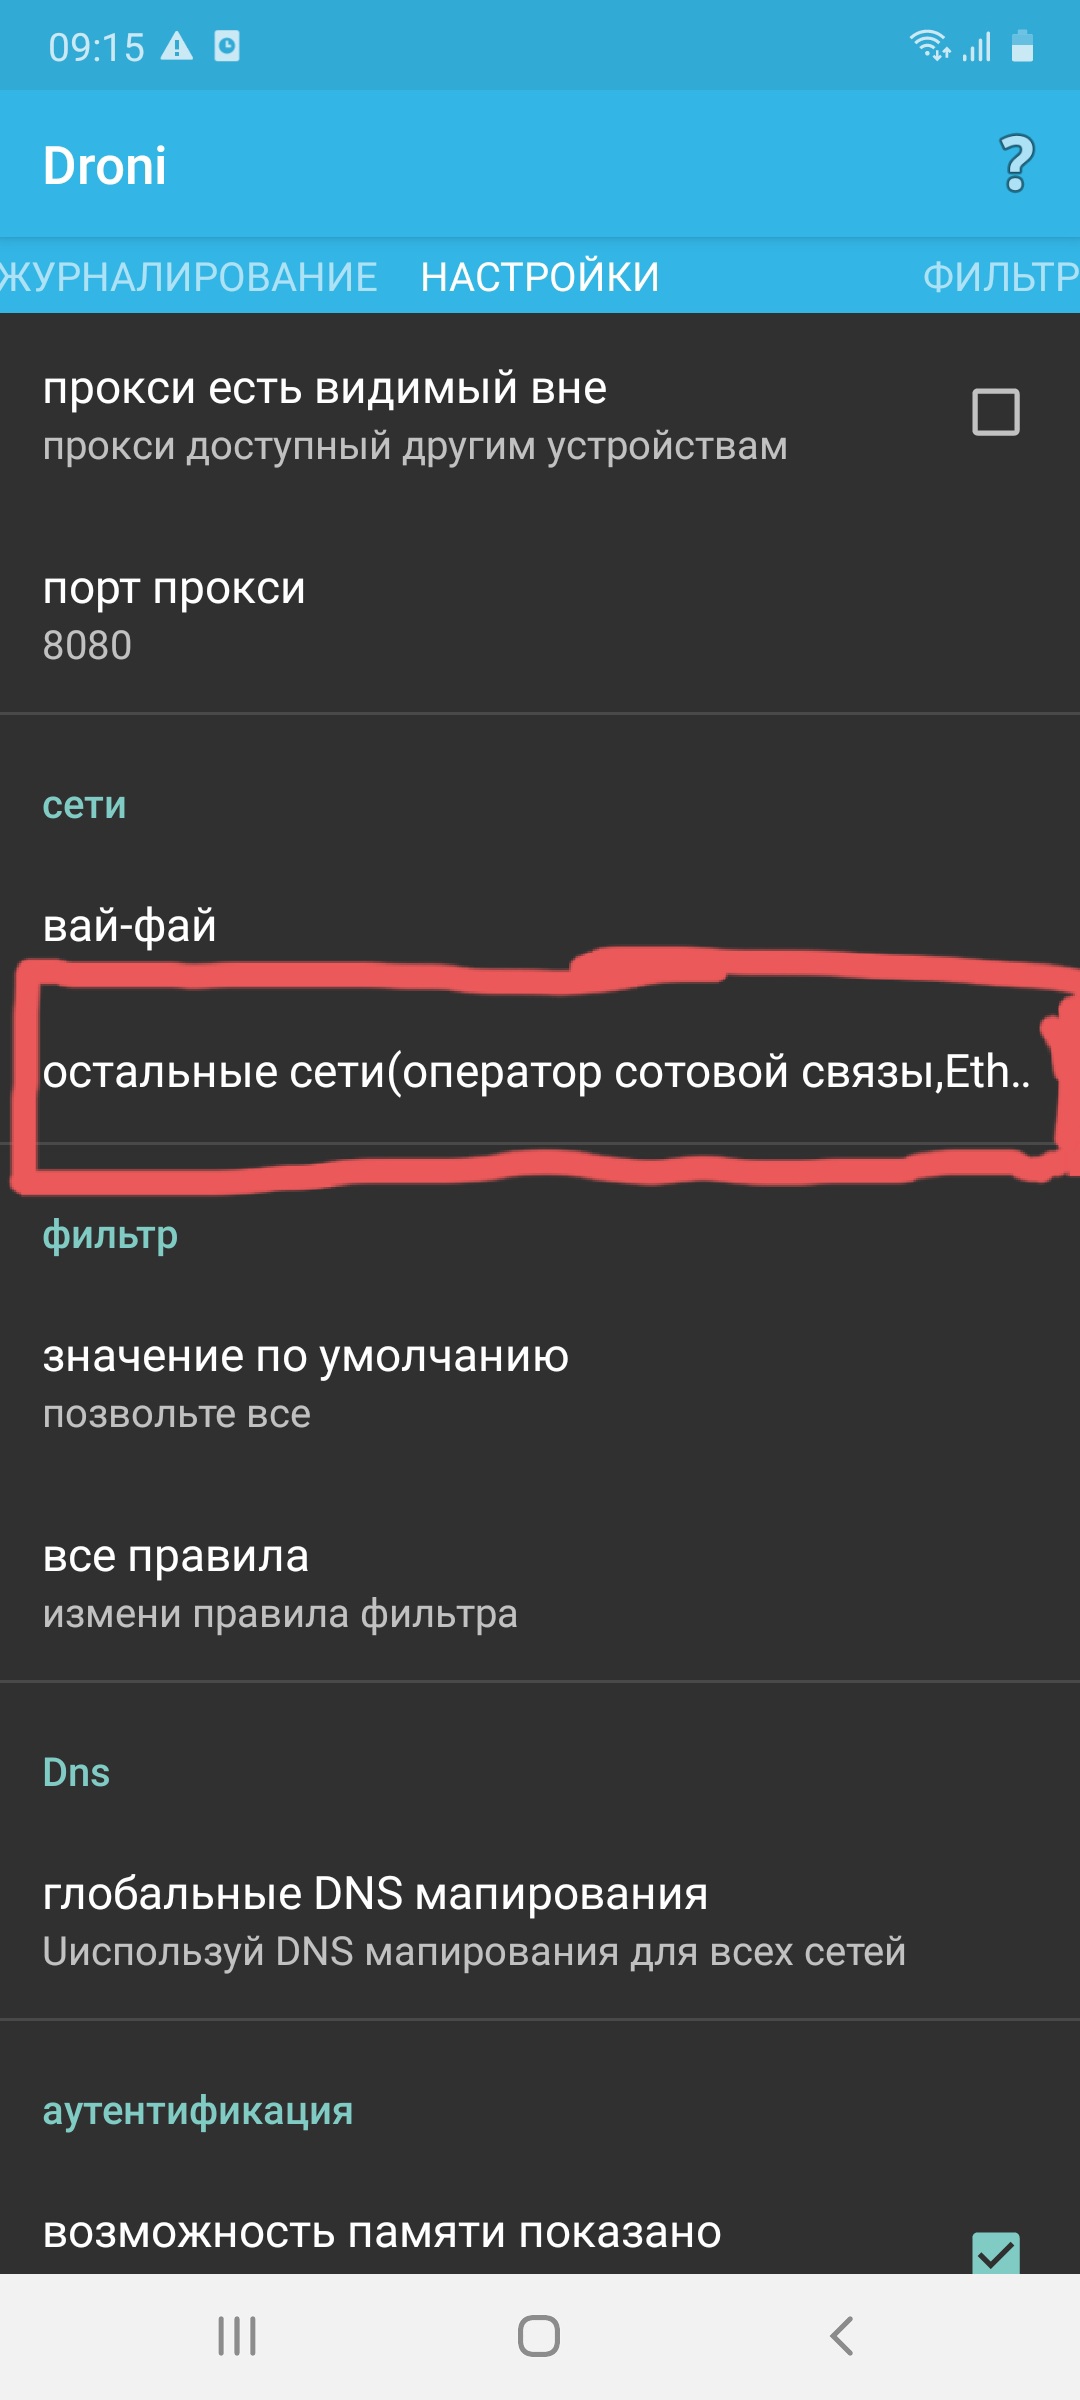
- Нажимаем “Имя сервера” и вписываем IP-адрес прокси.
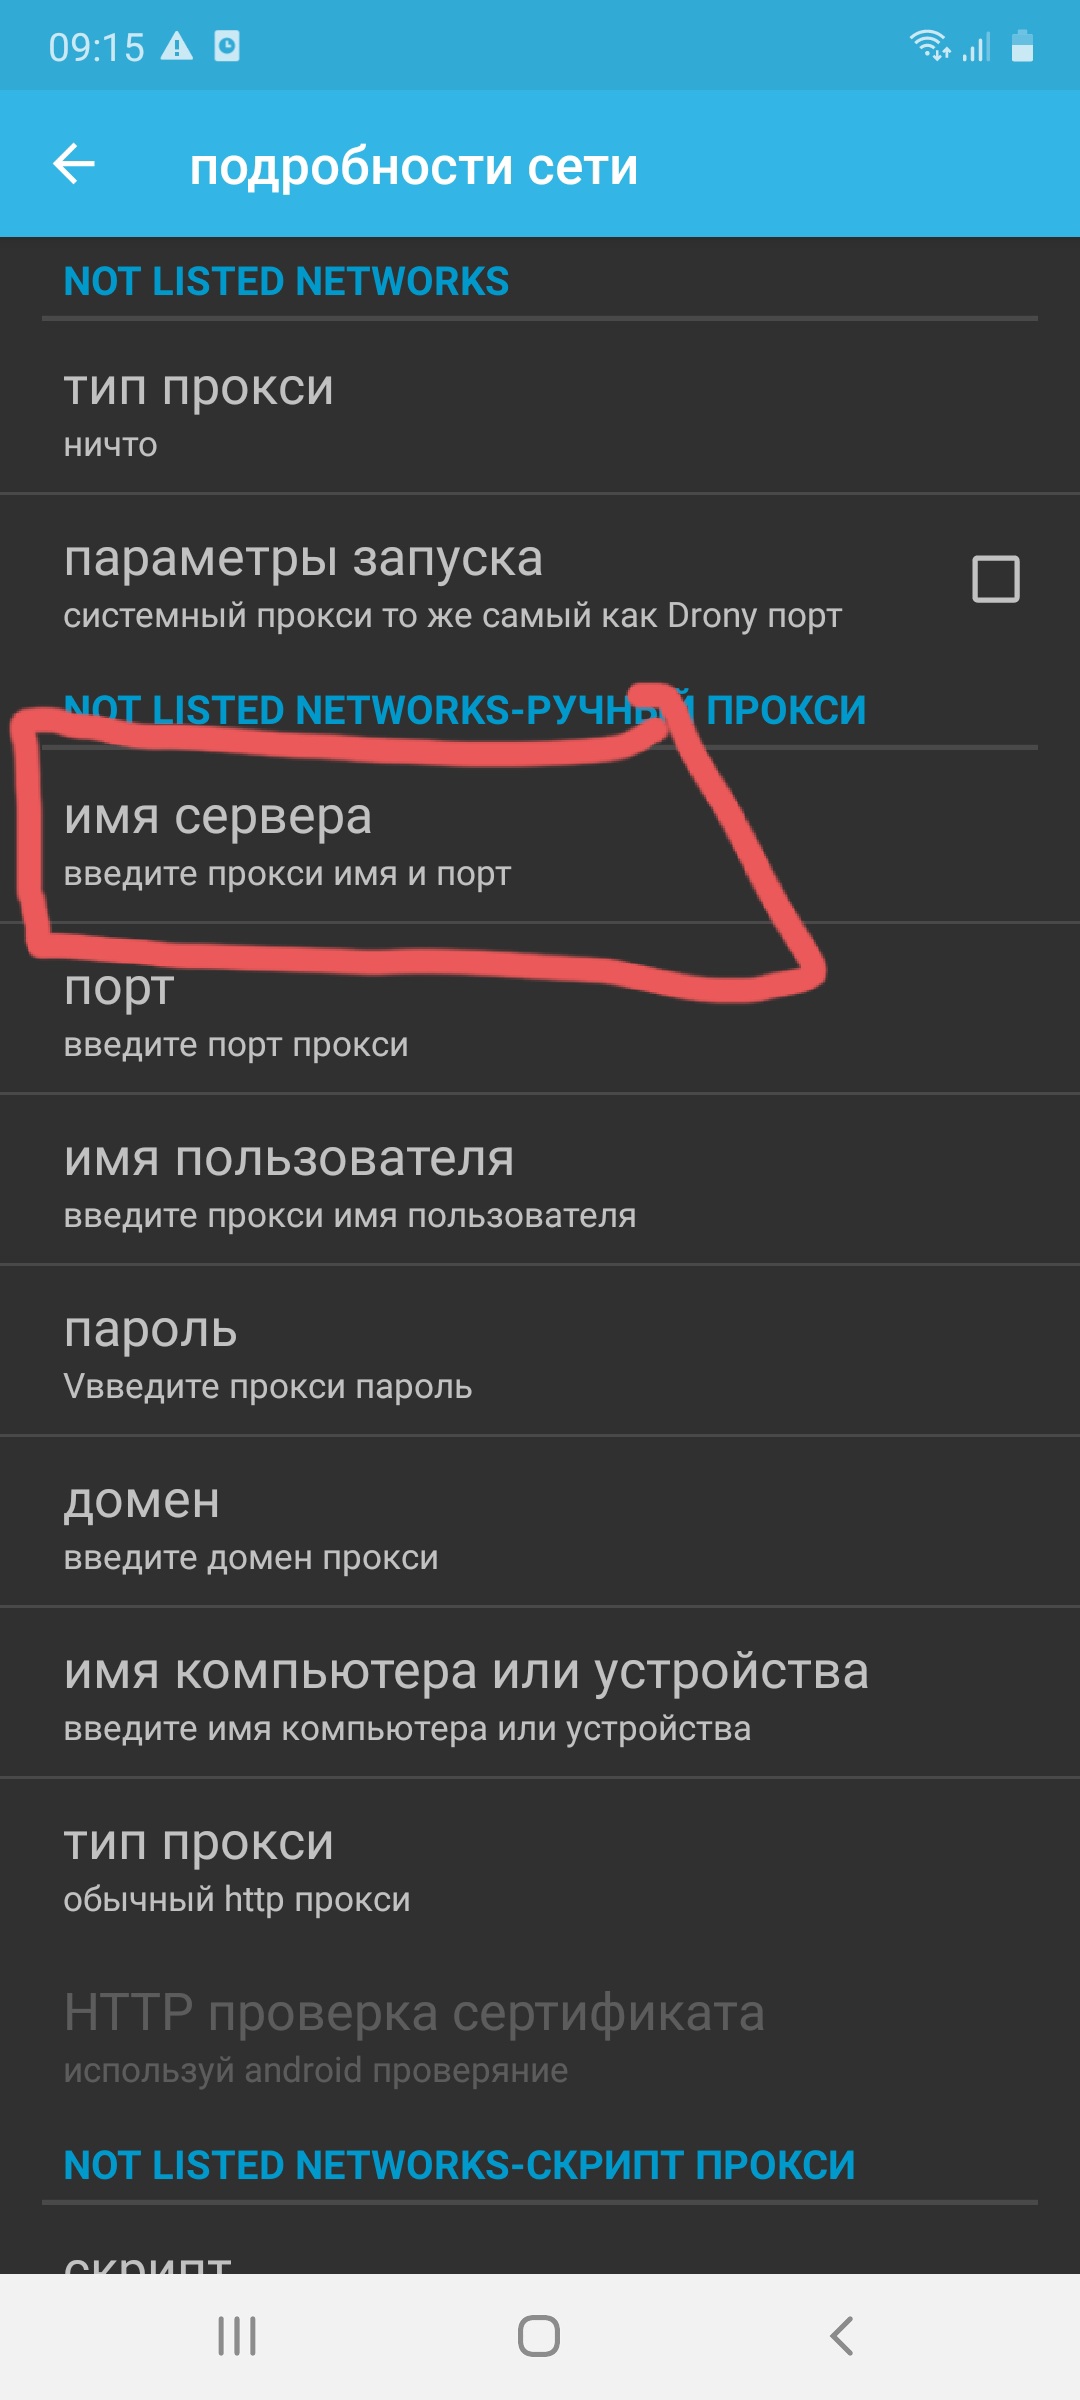

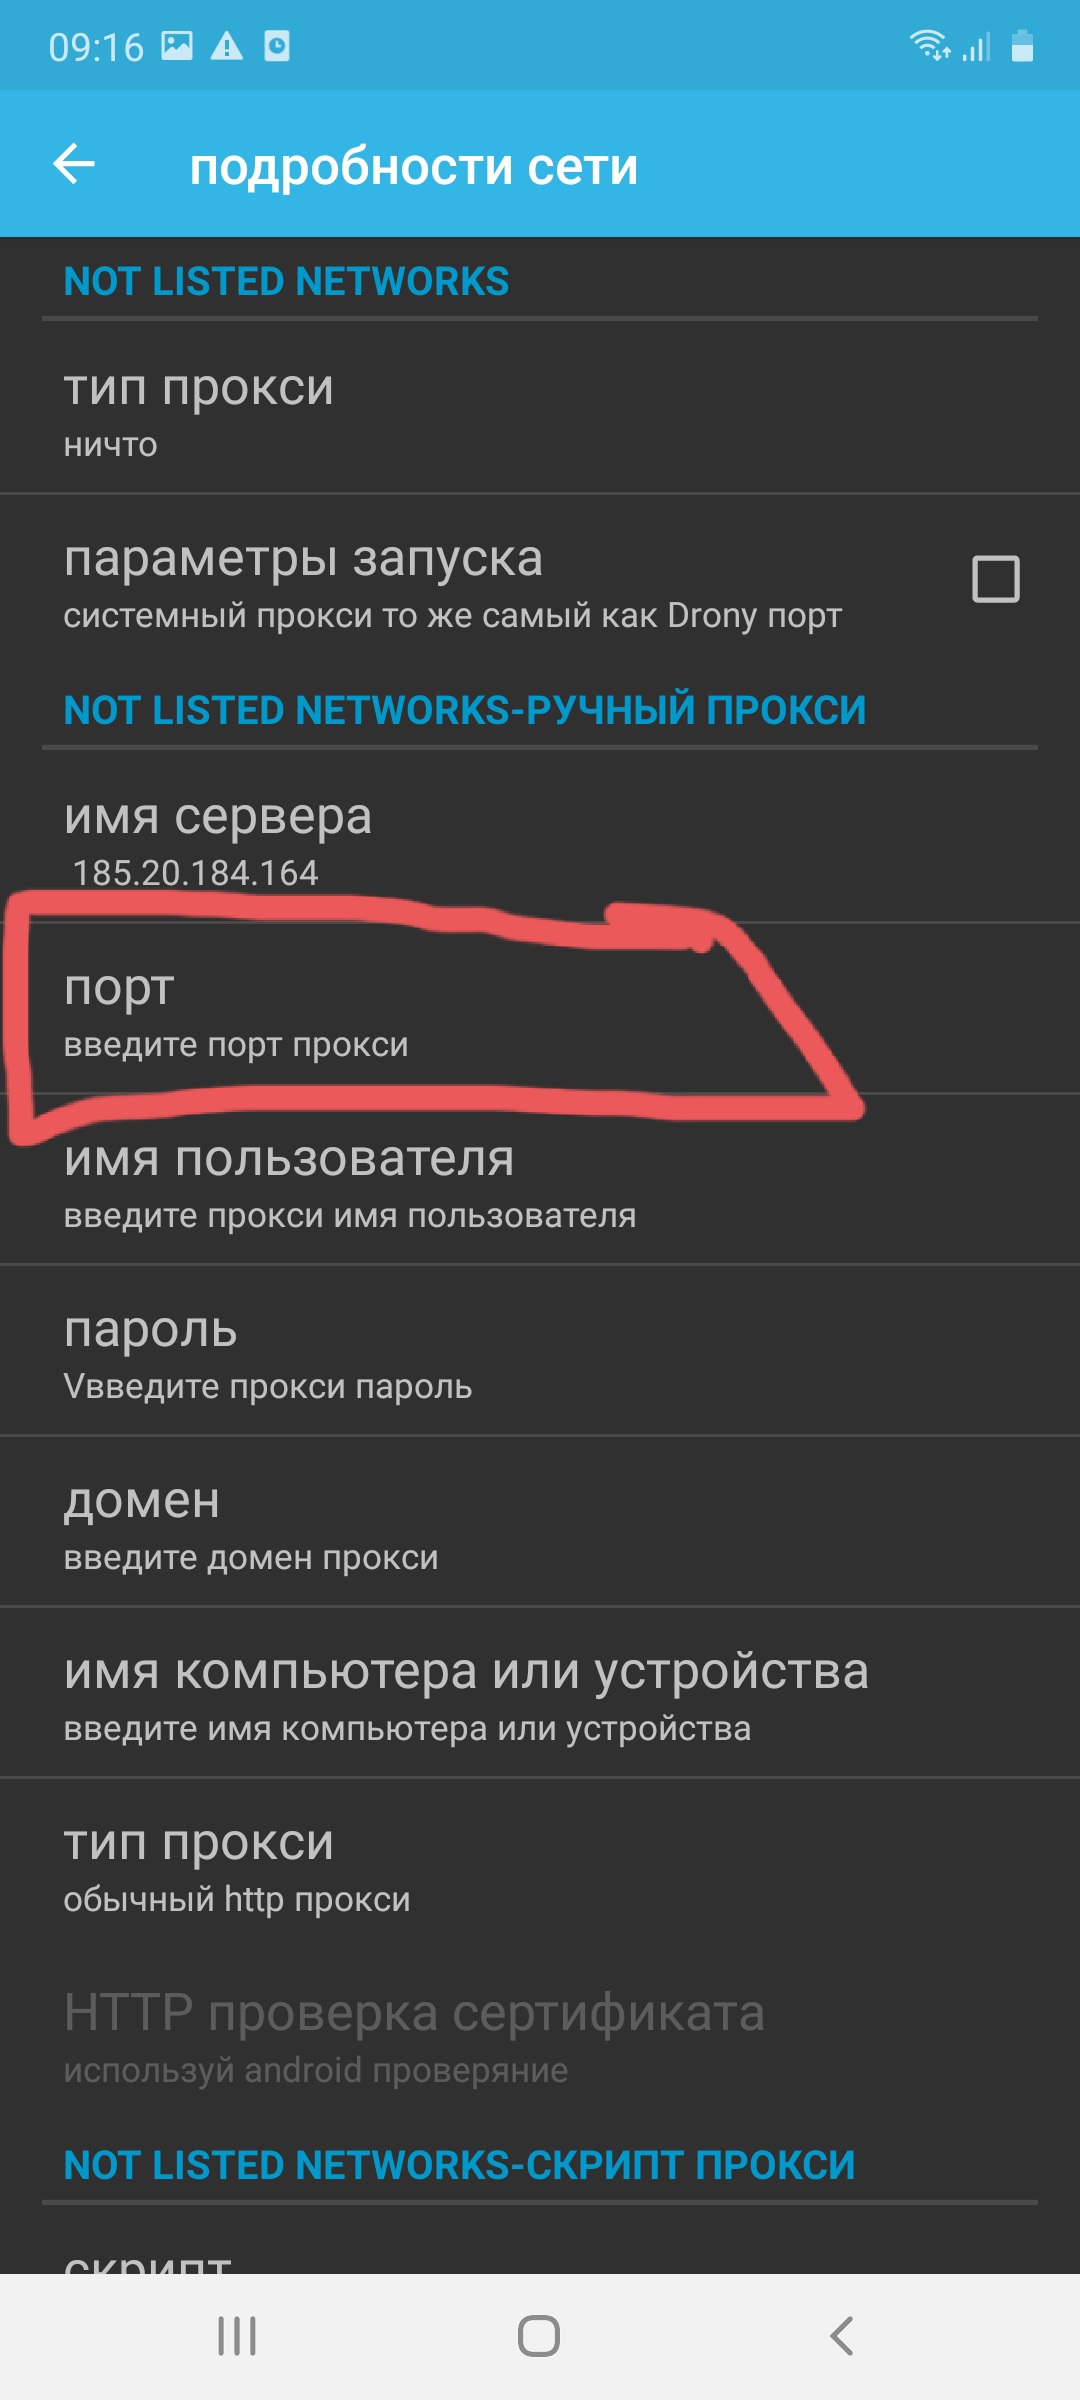
- Выбираем “Порт” и вписываем его.
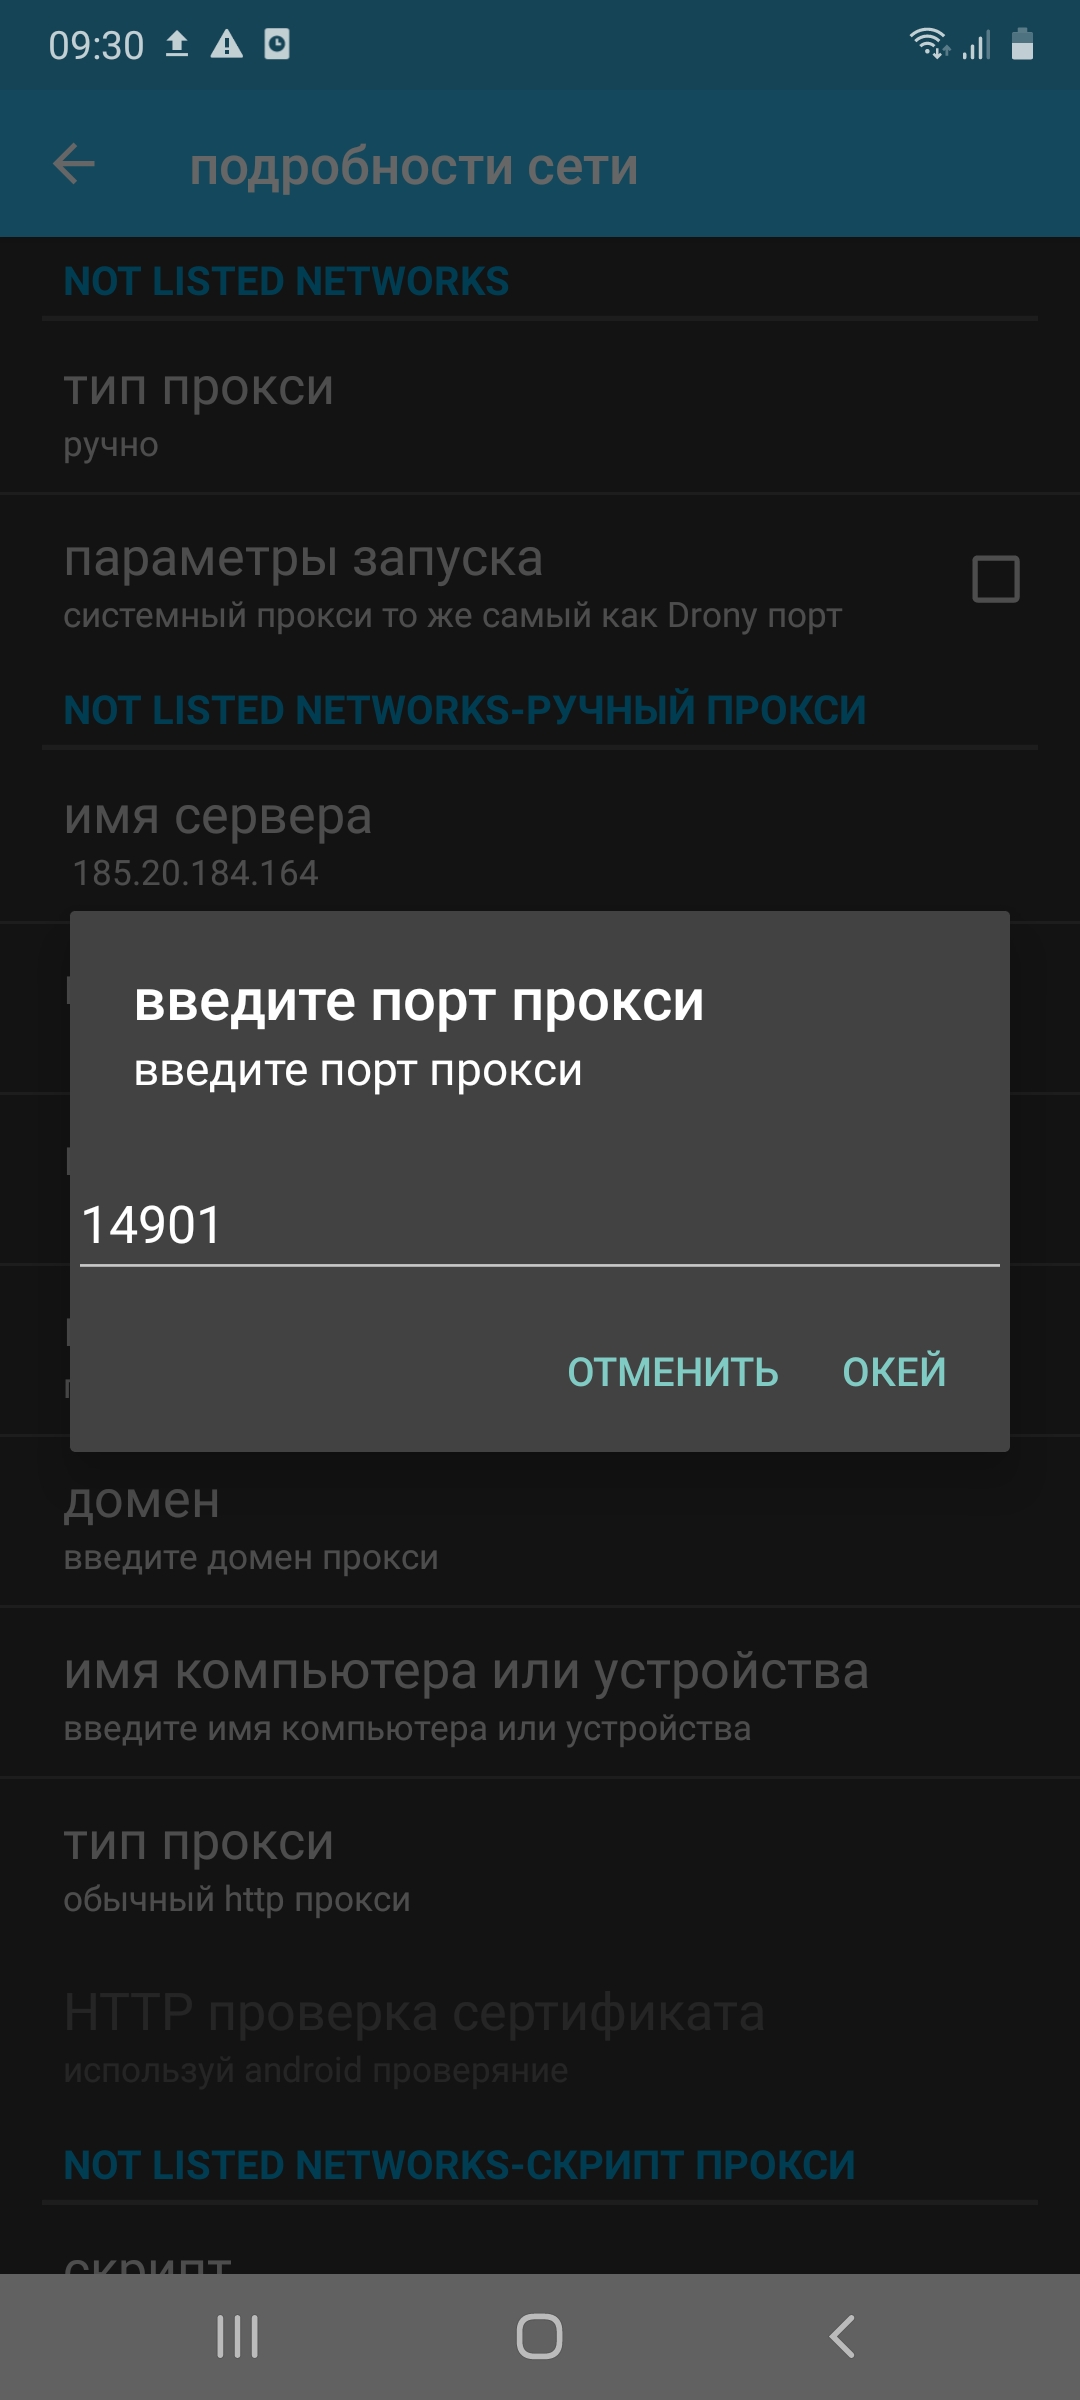
- Выбираем “Имя пользователя” и вводим логин промежуточного сервера.
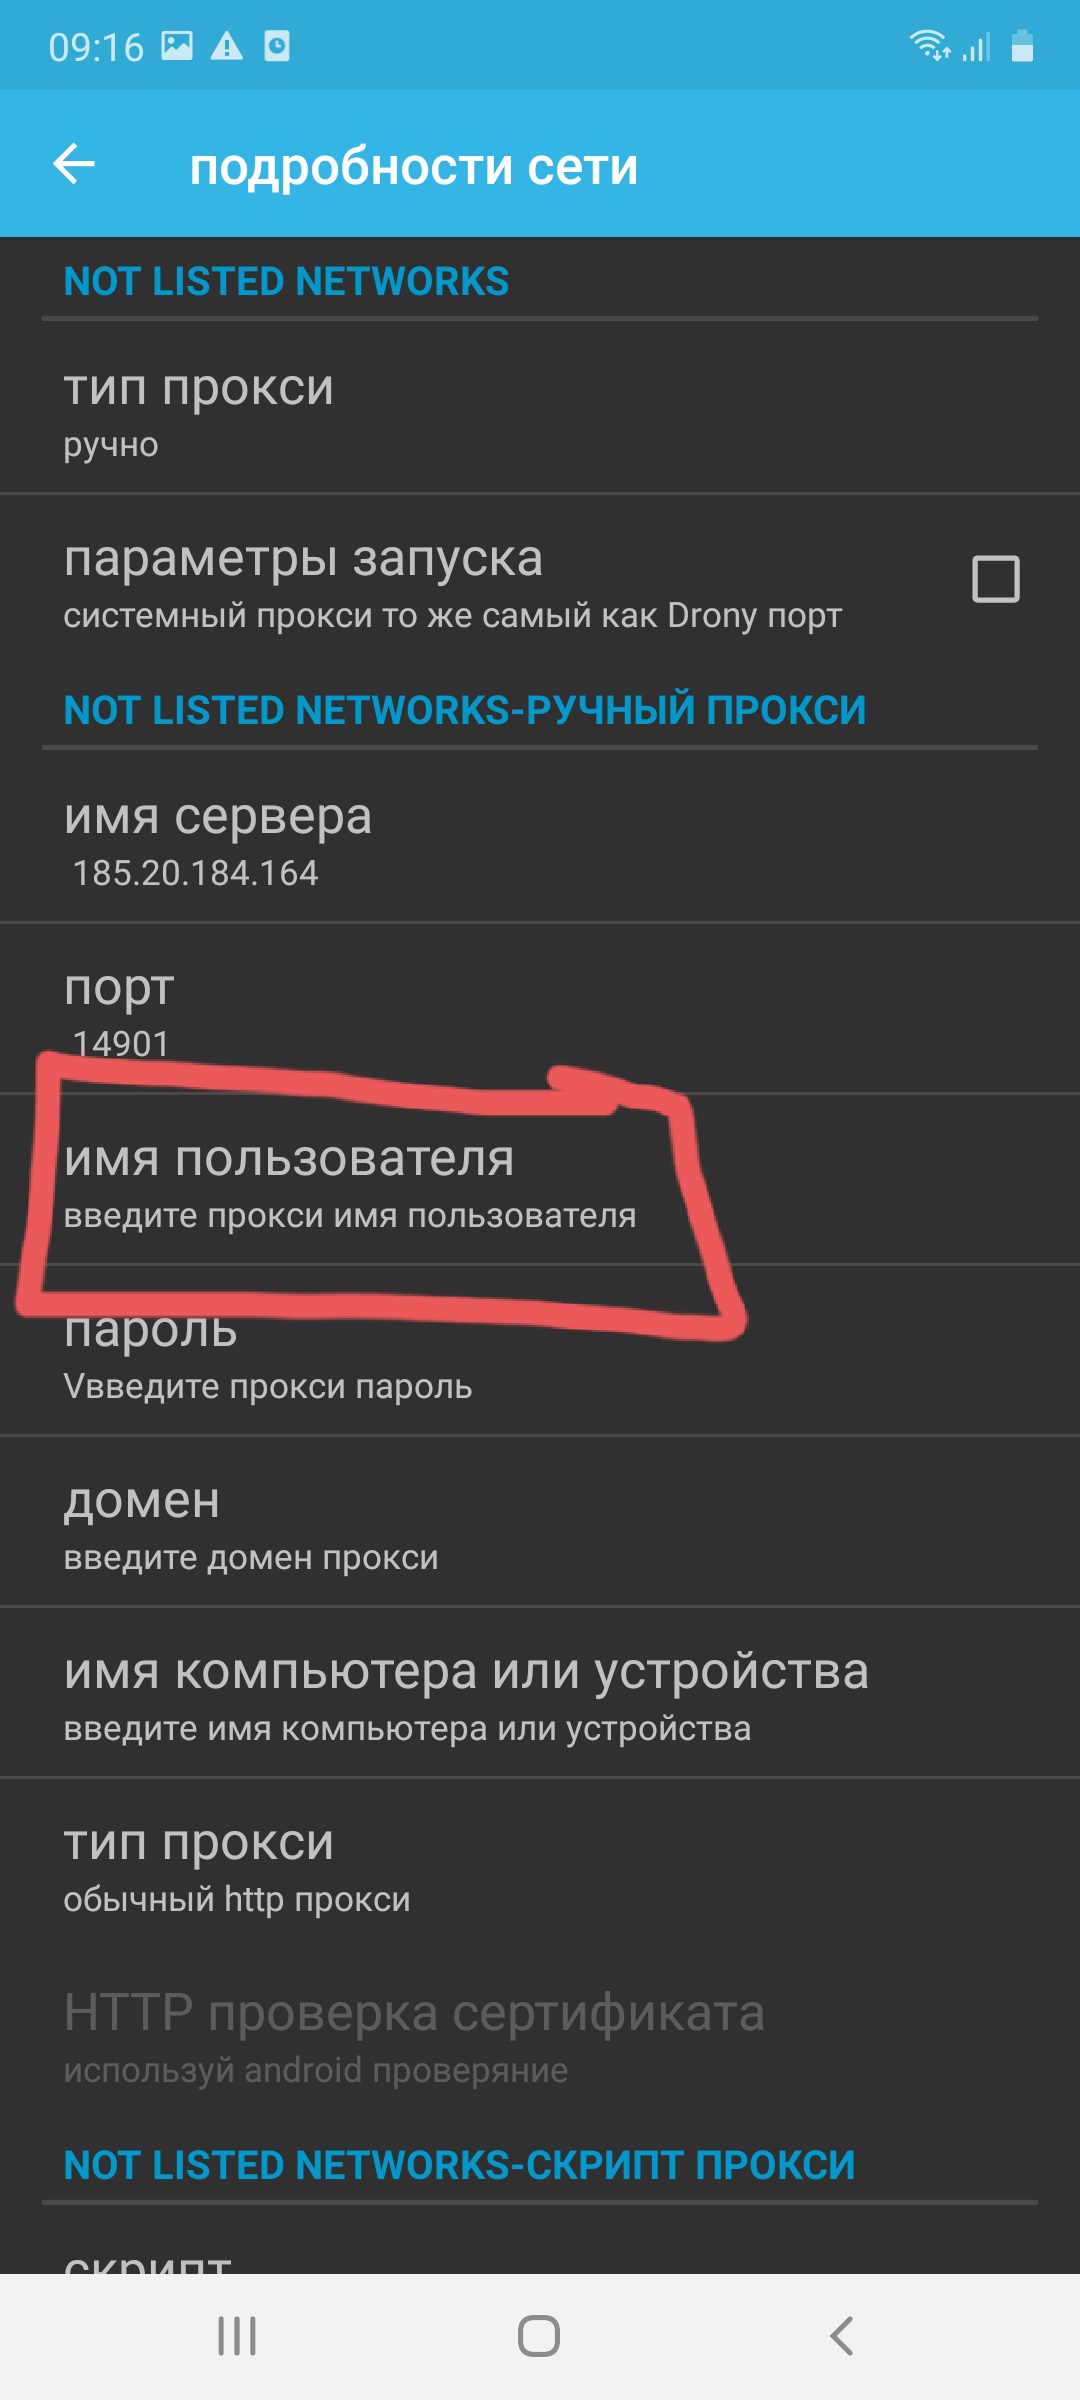
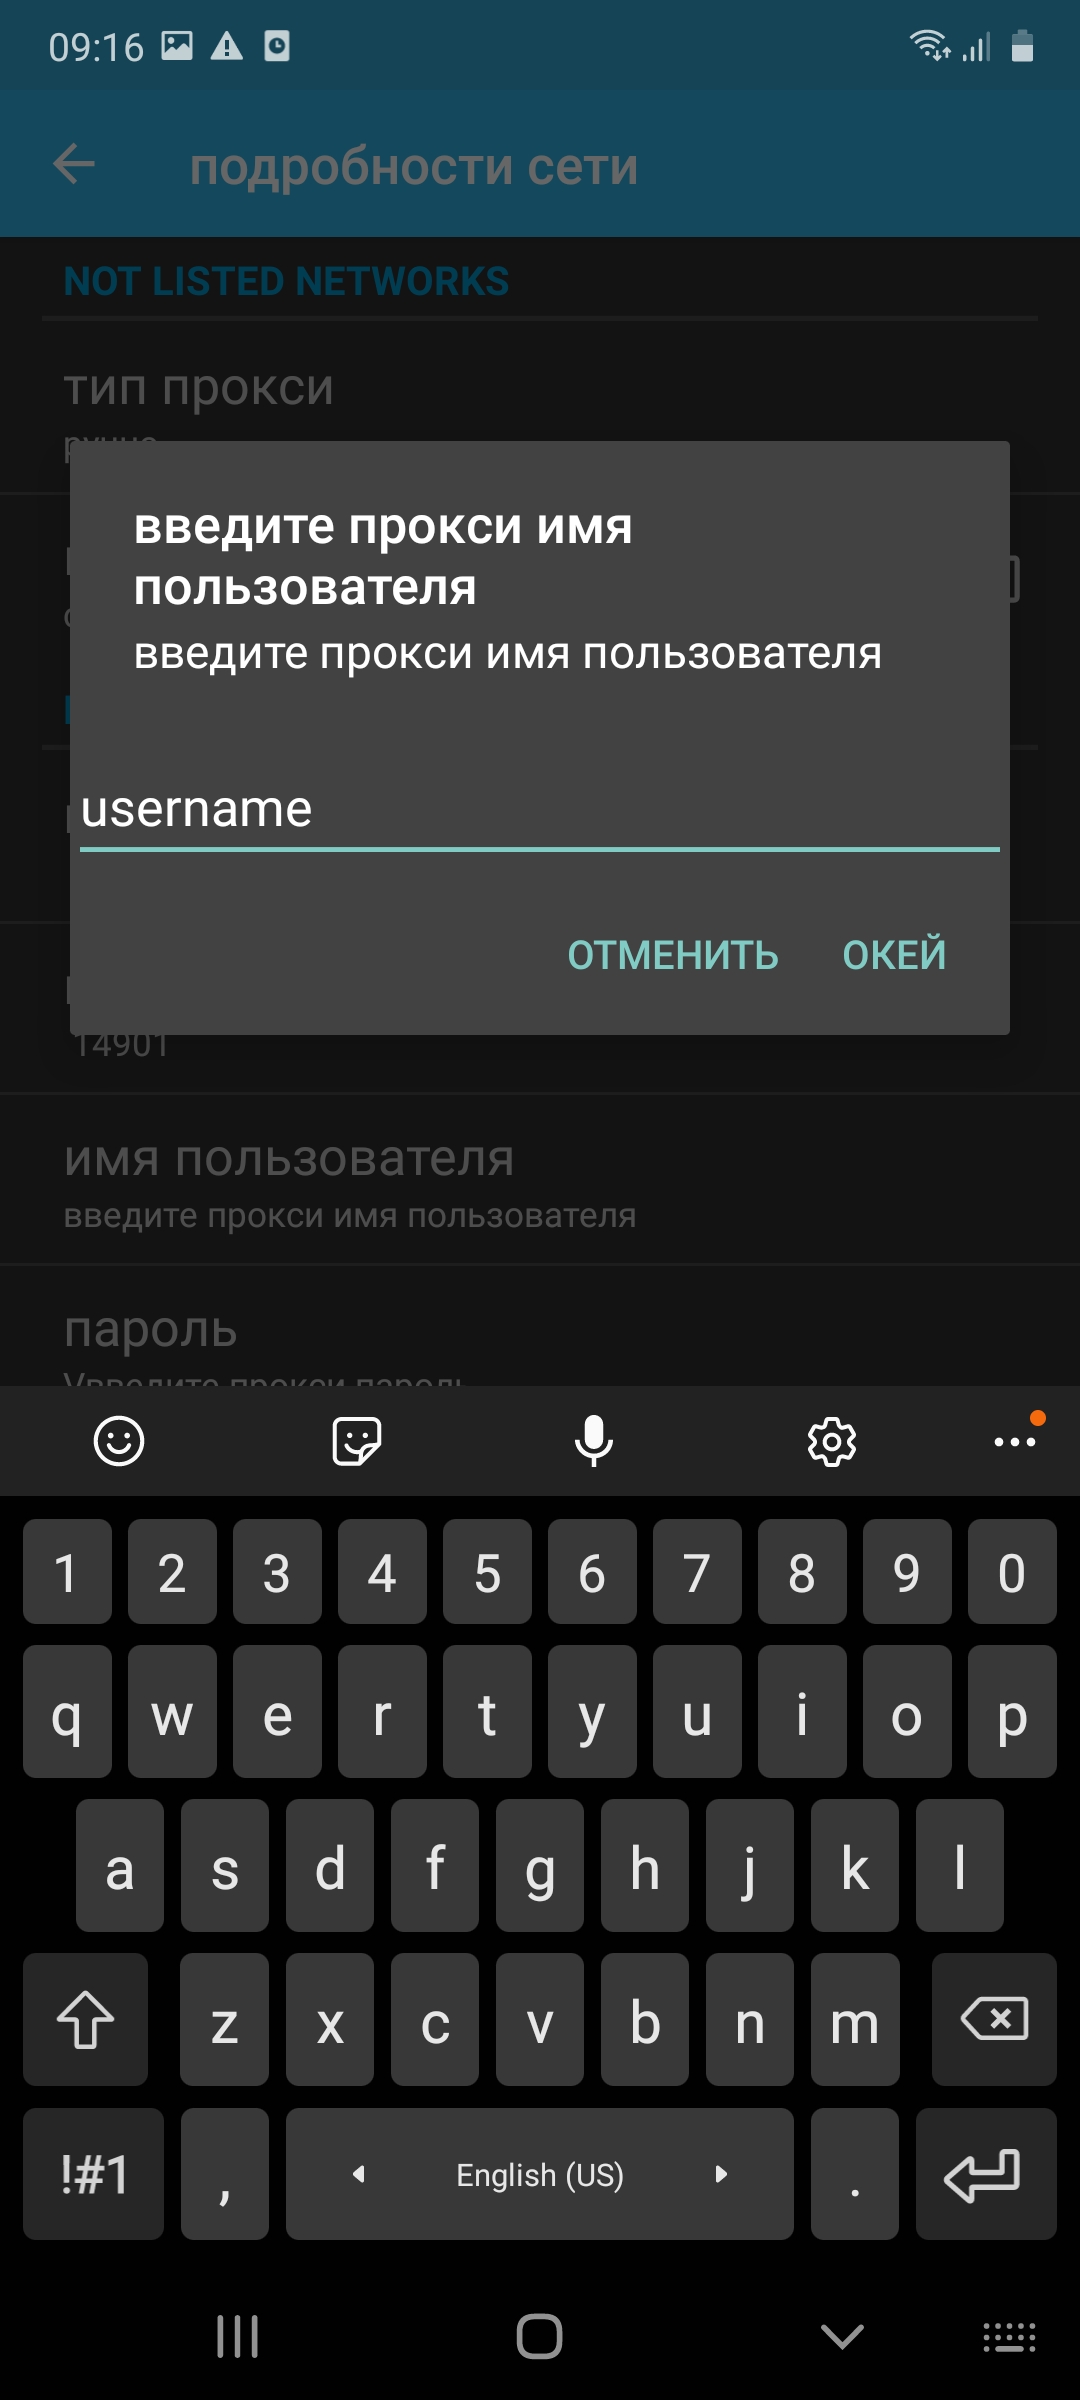
- Нажимаем “Пароль” и вводим его.
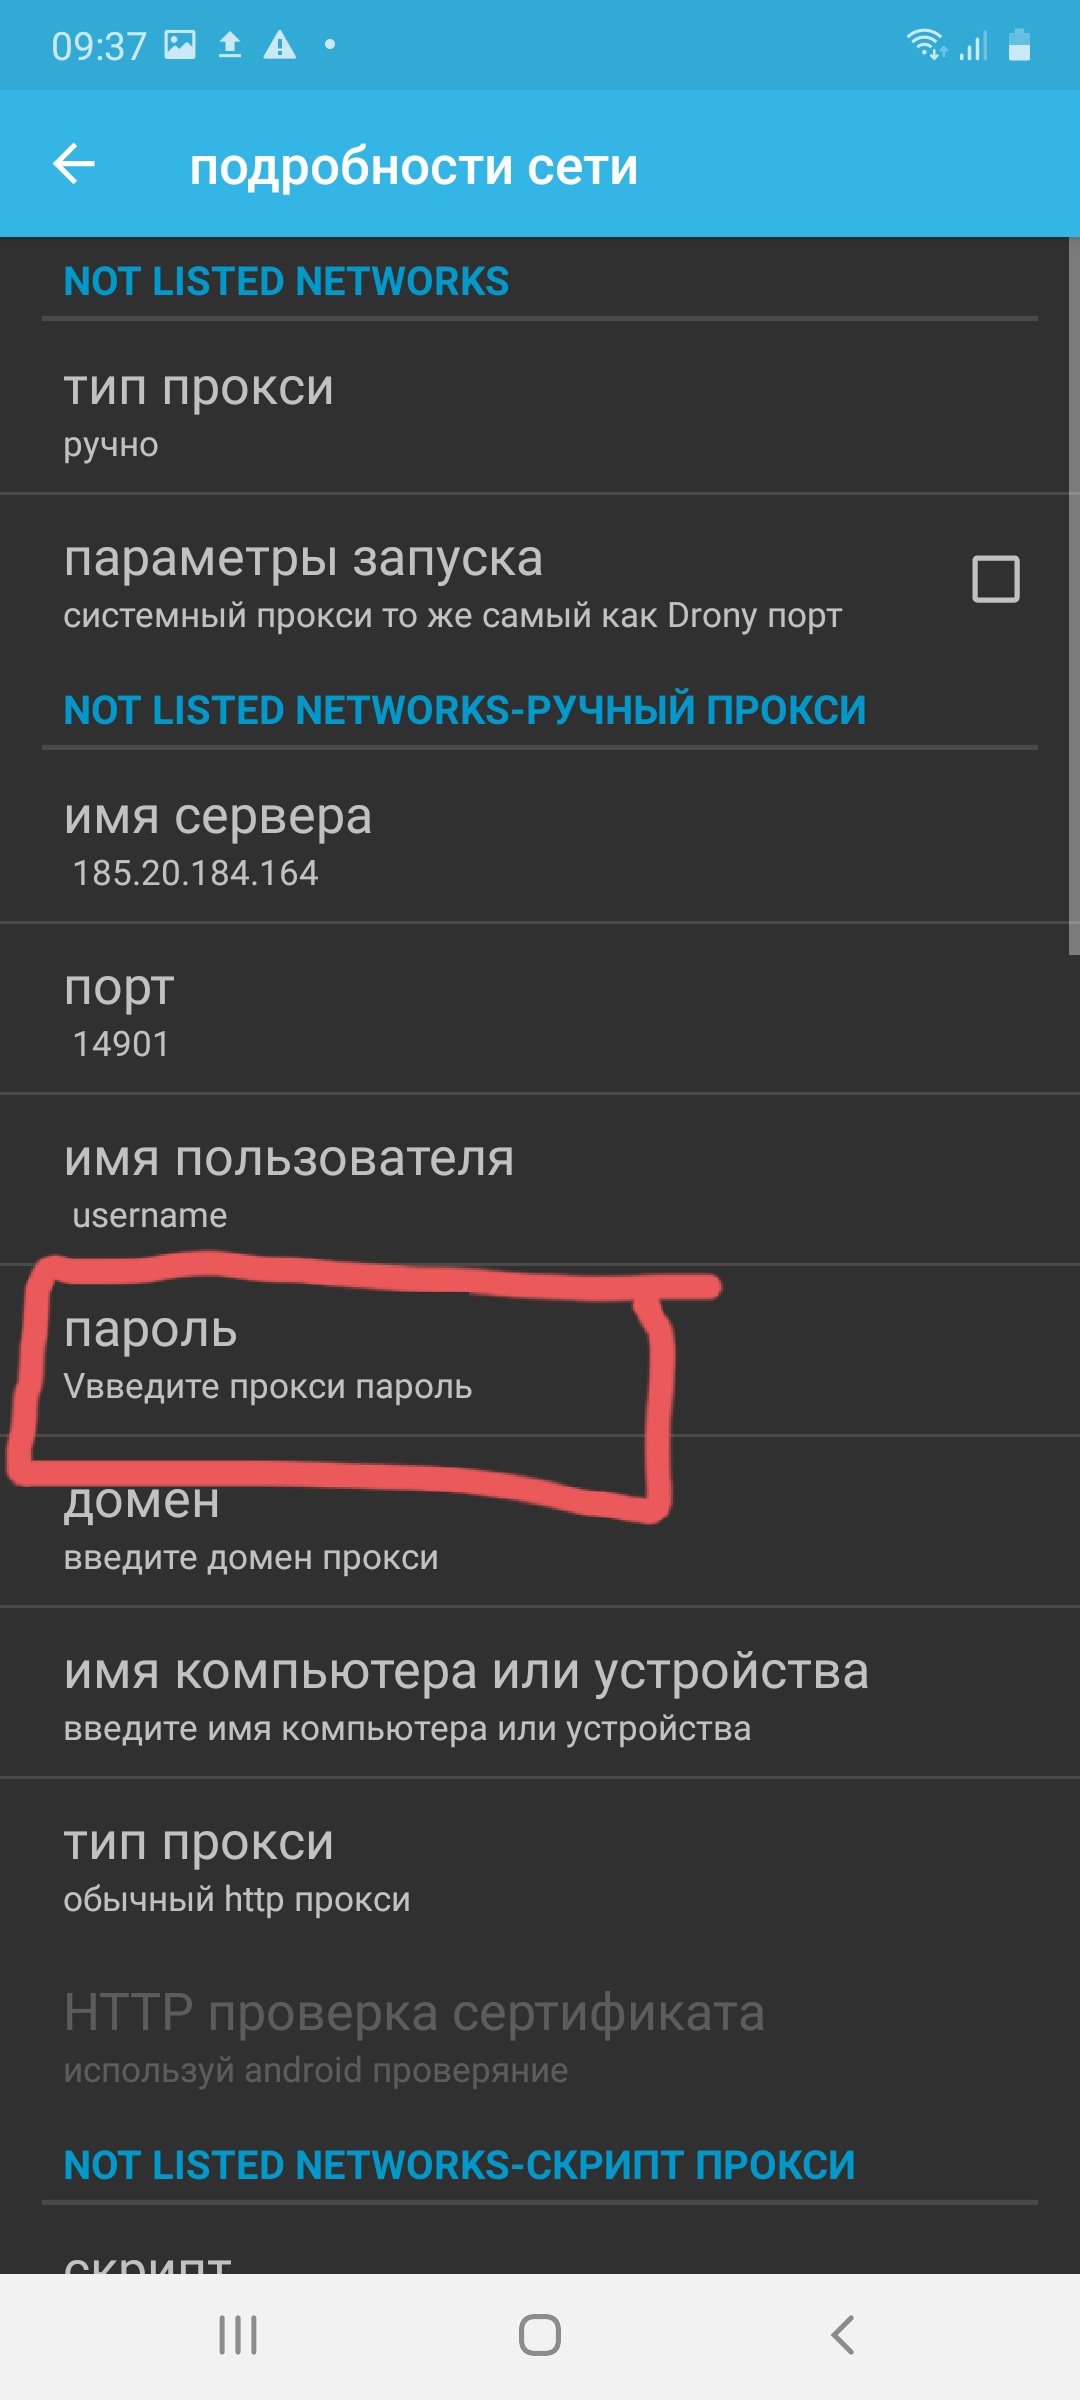
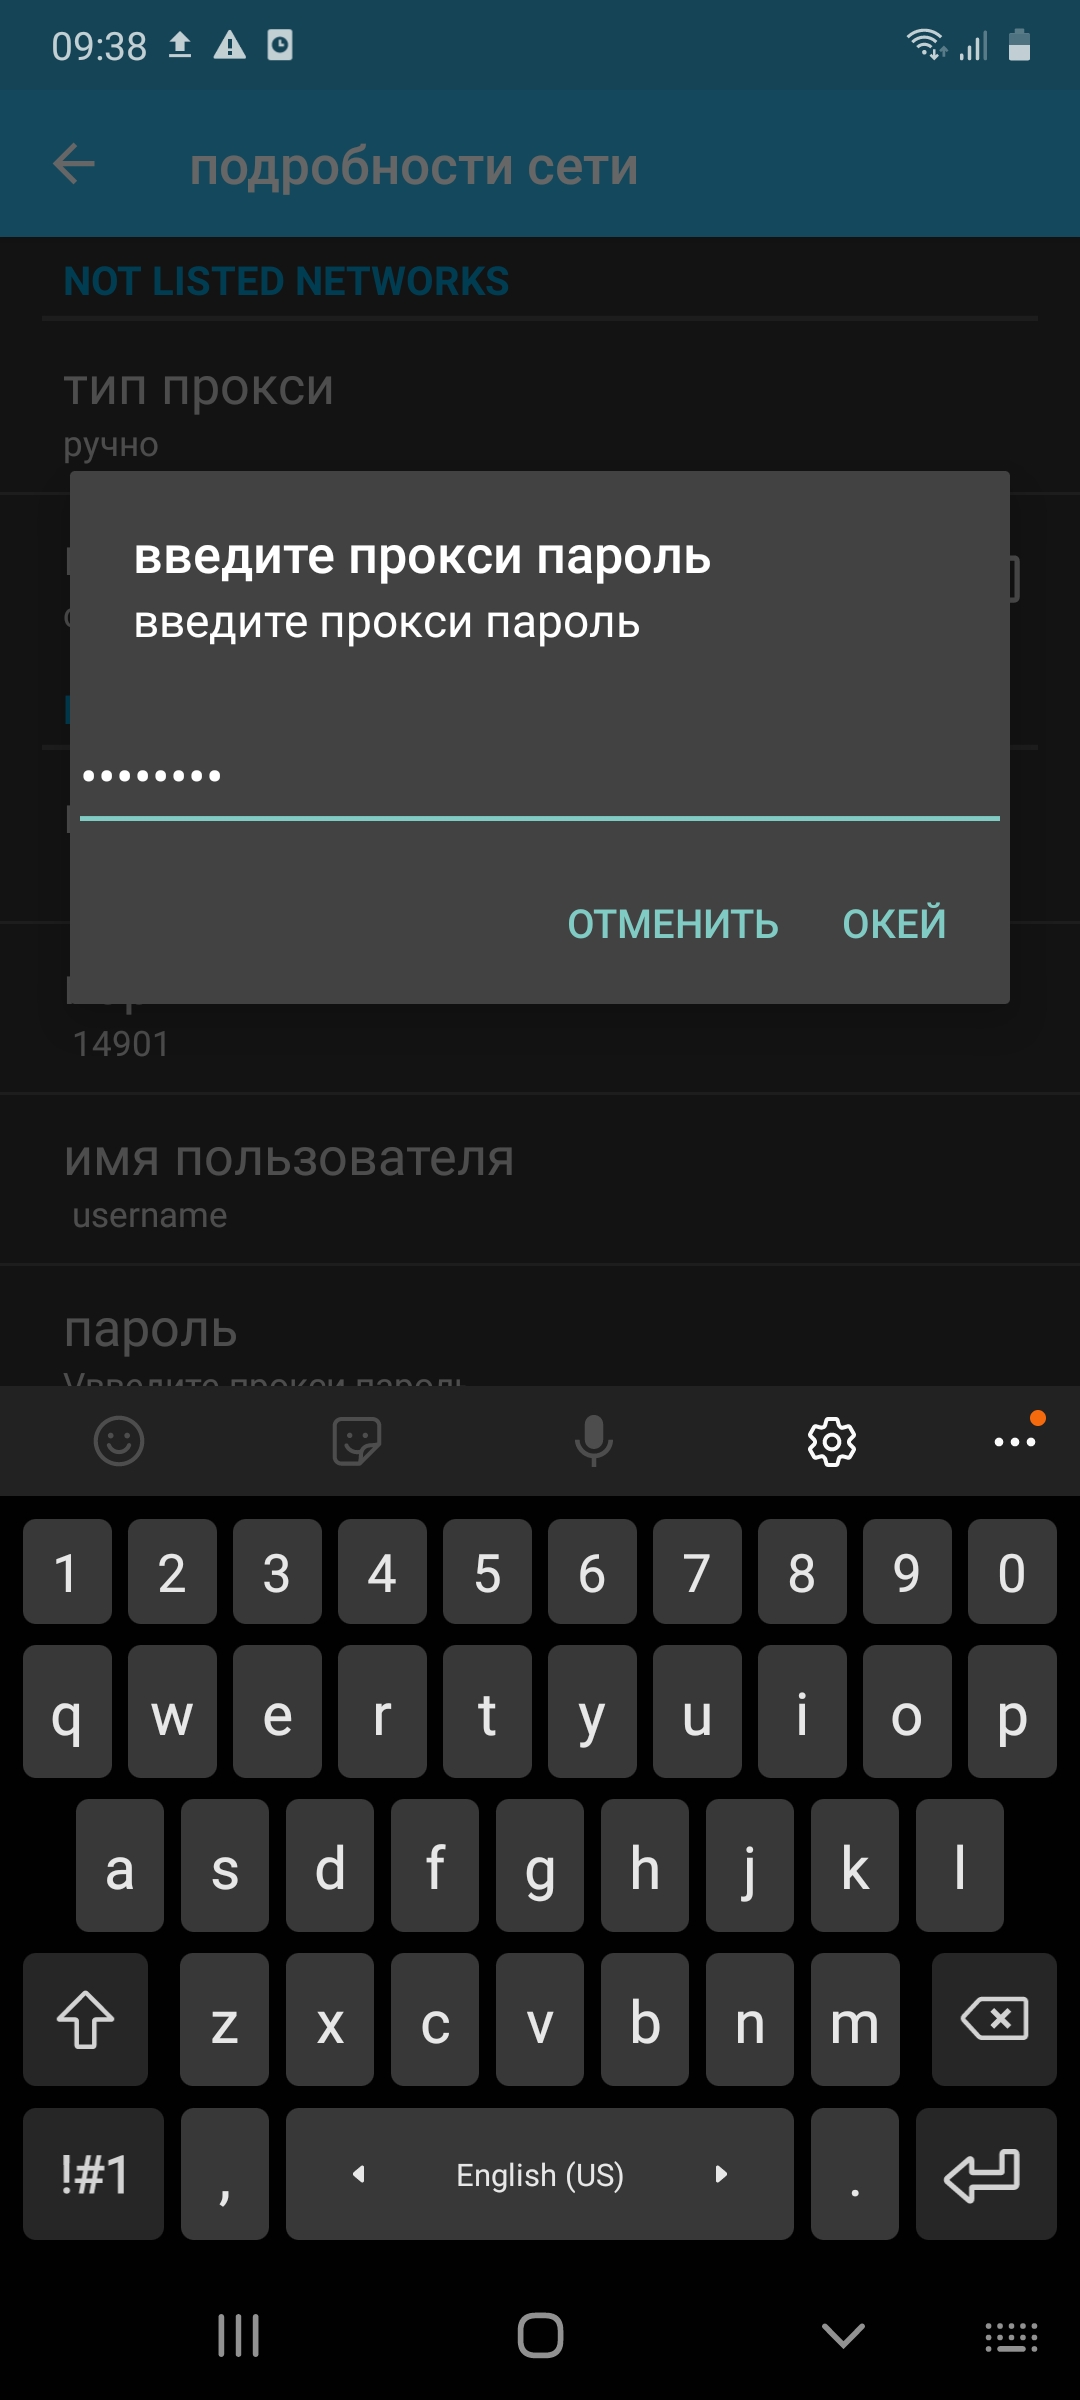
- Тапаем “Тип прокси” и выбираем тип айпи-адреса.
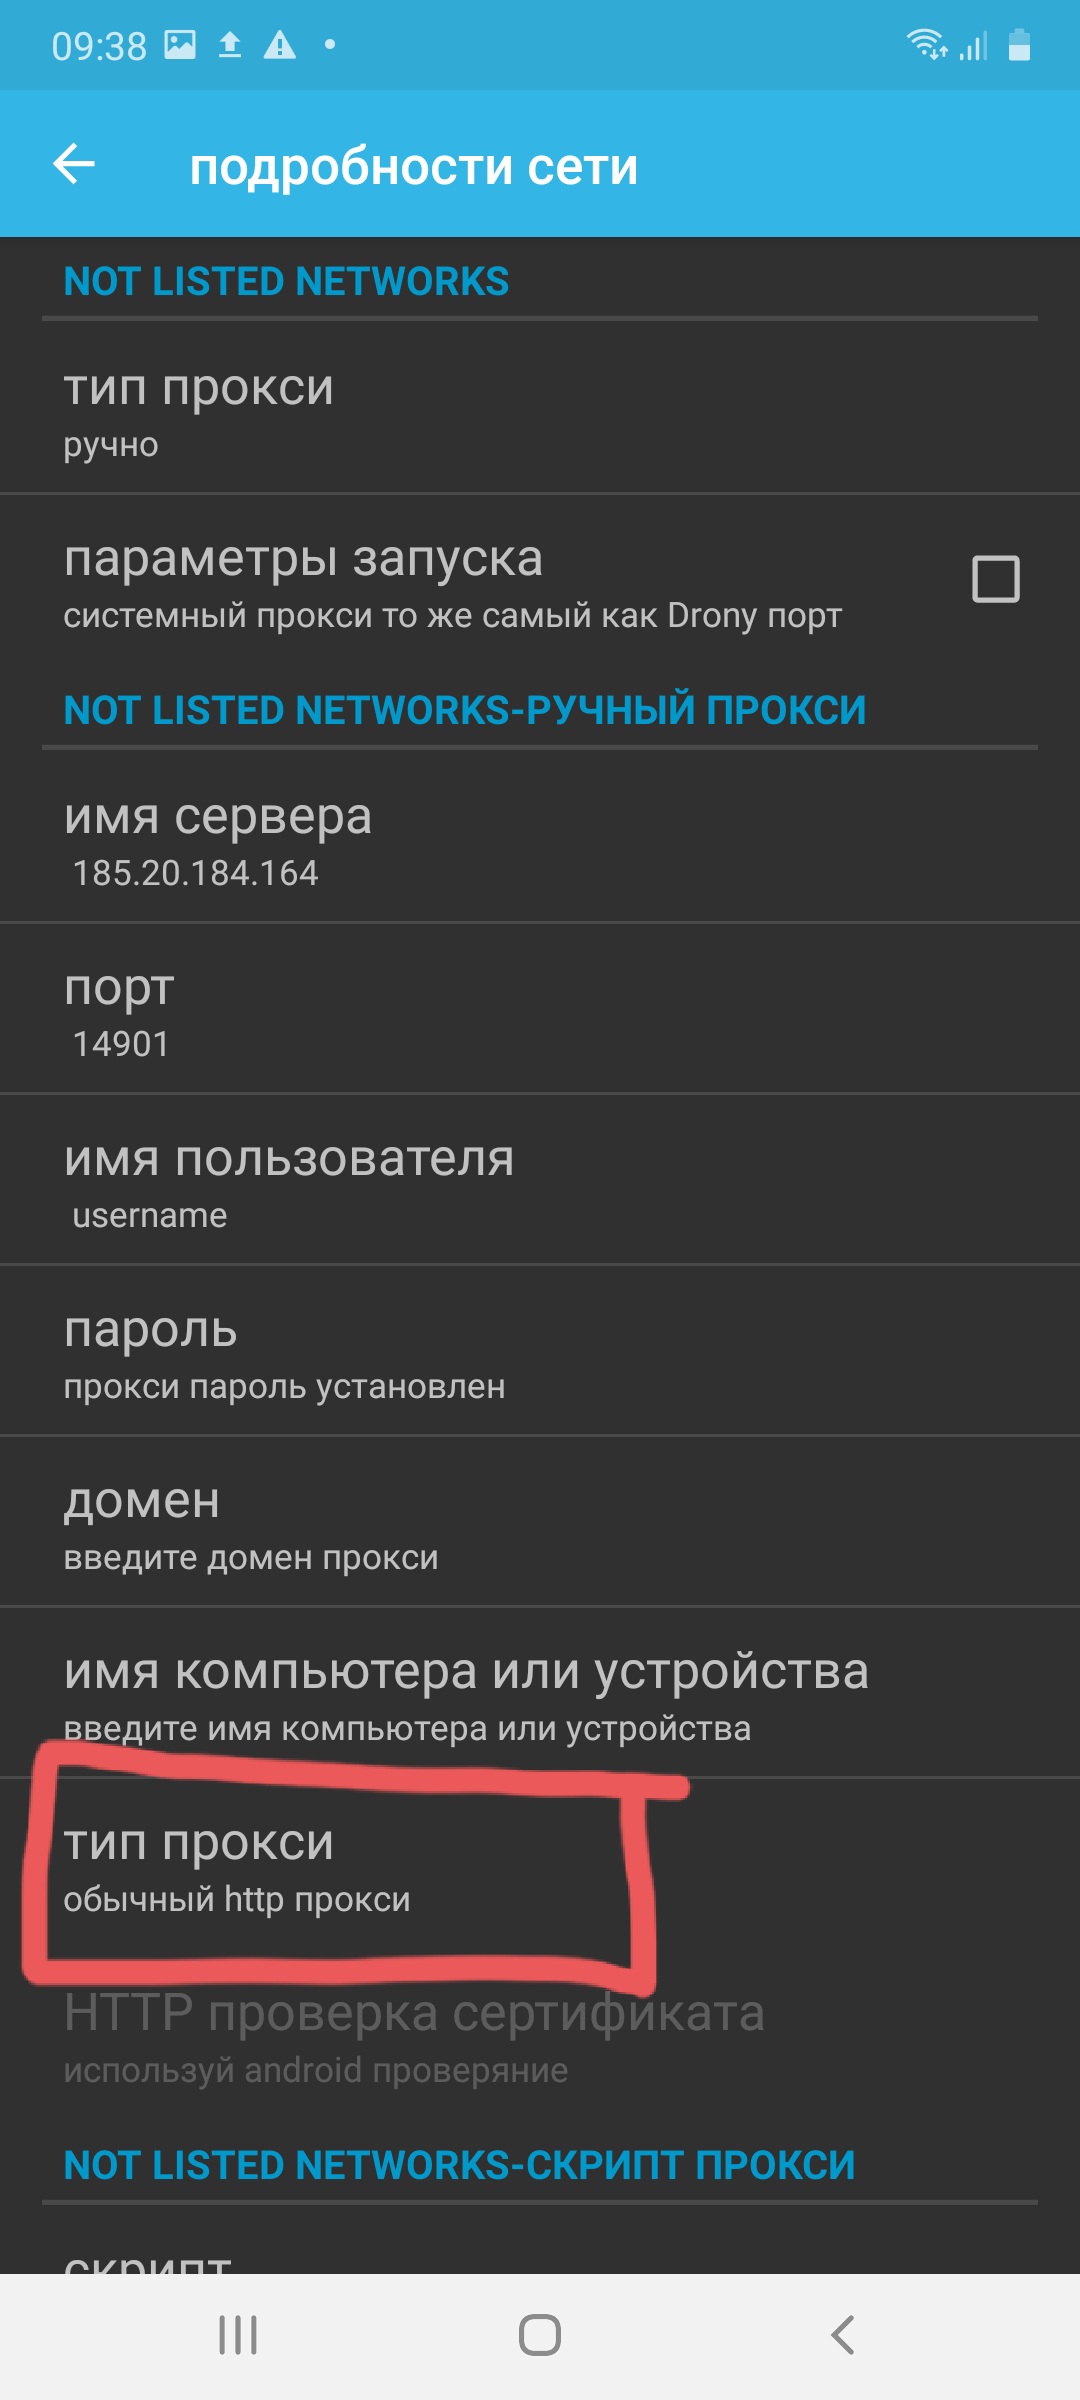
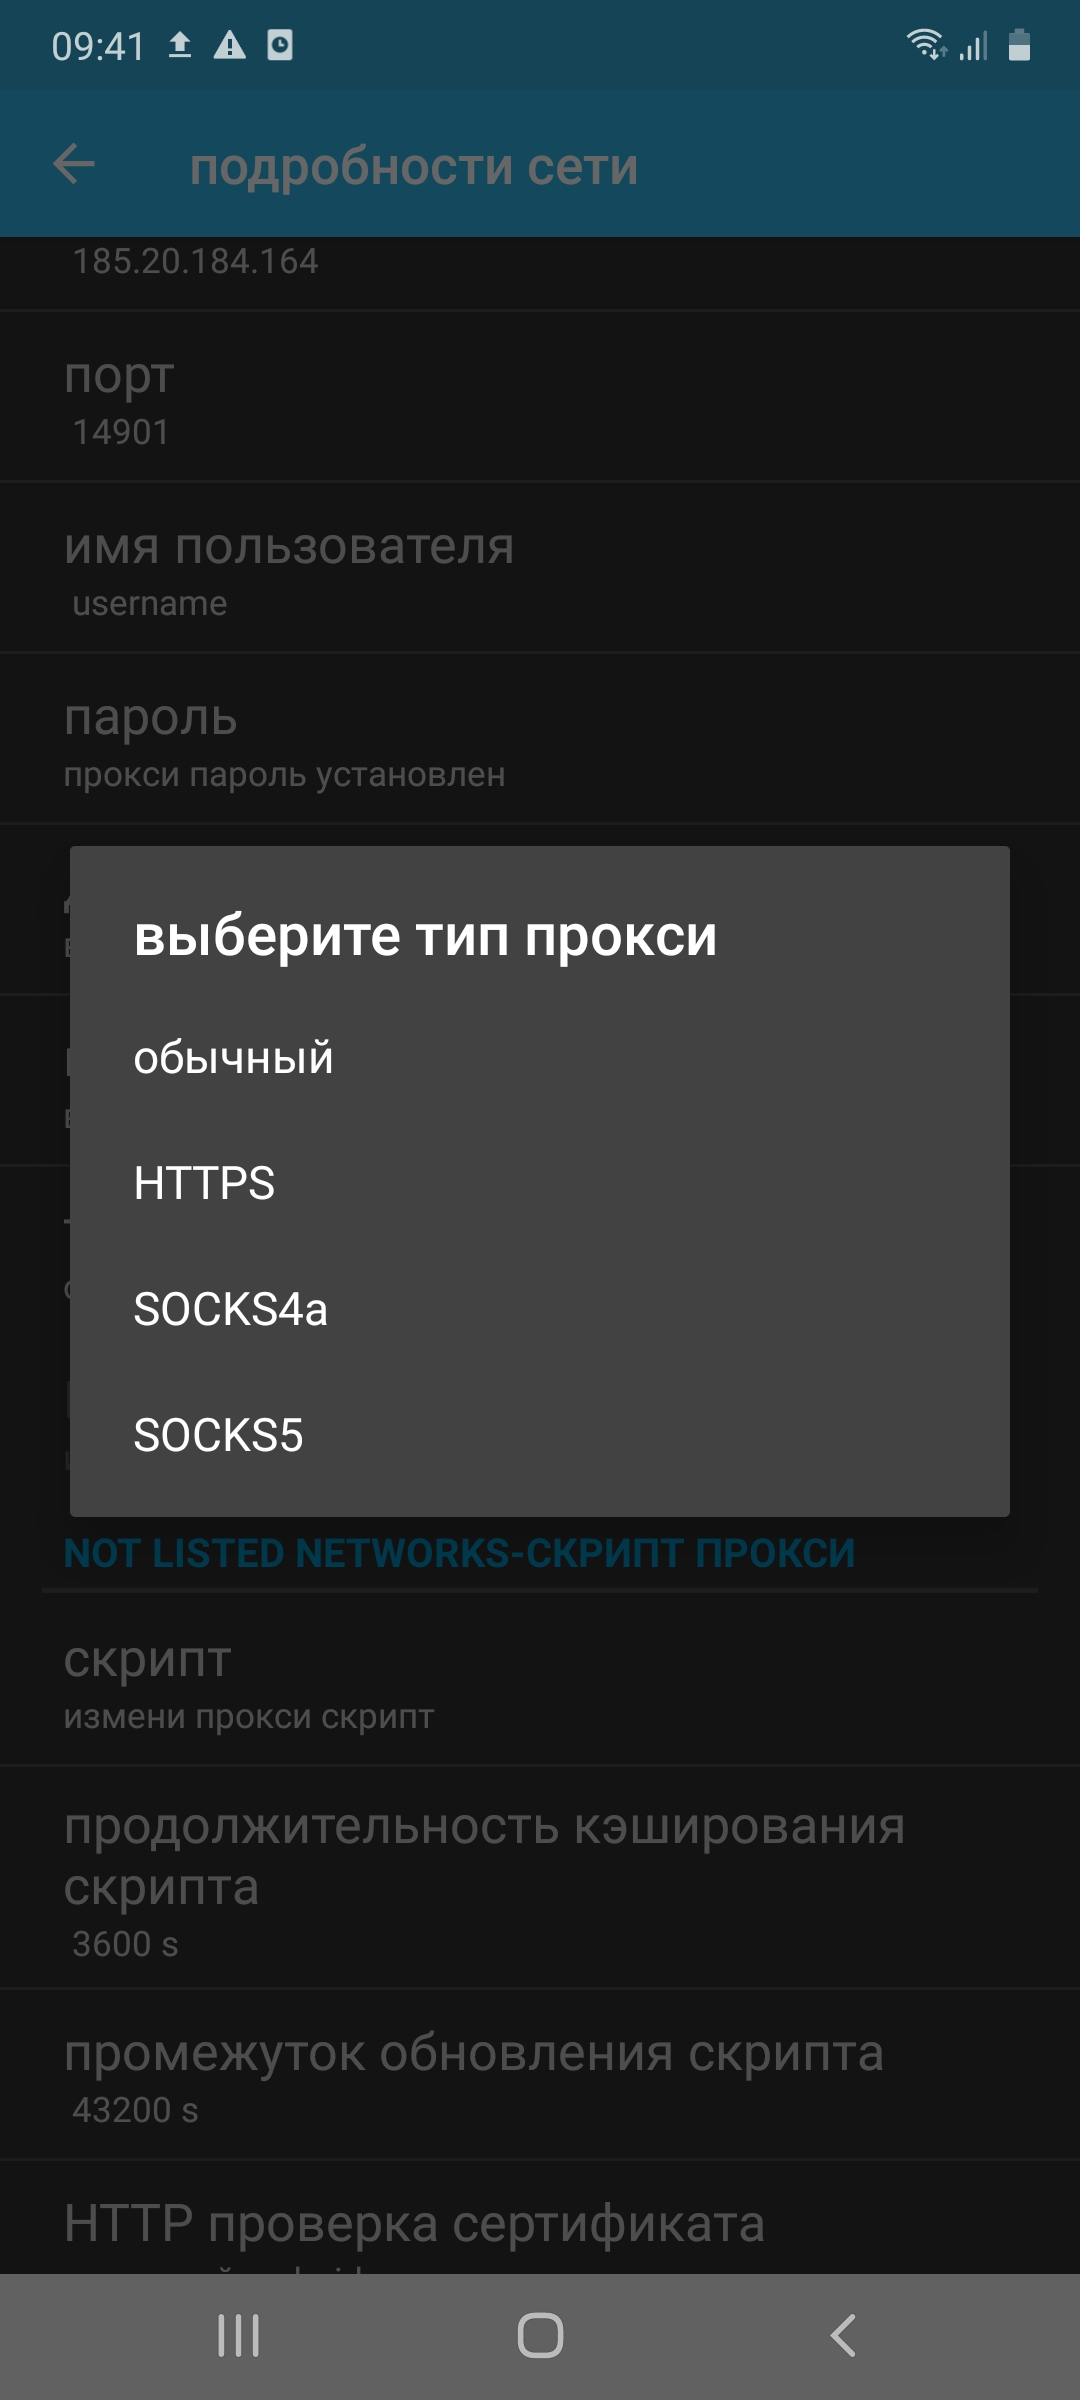
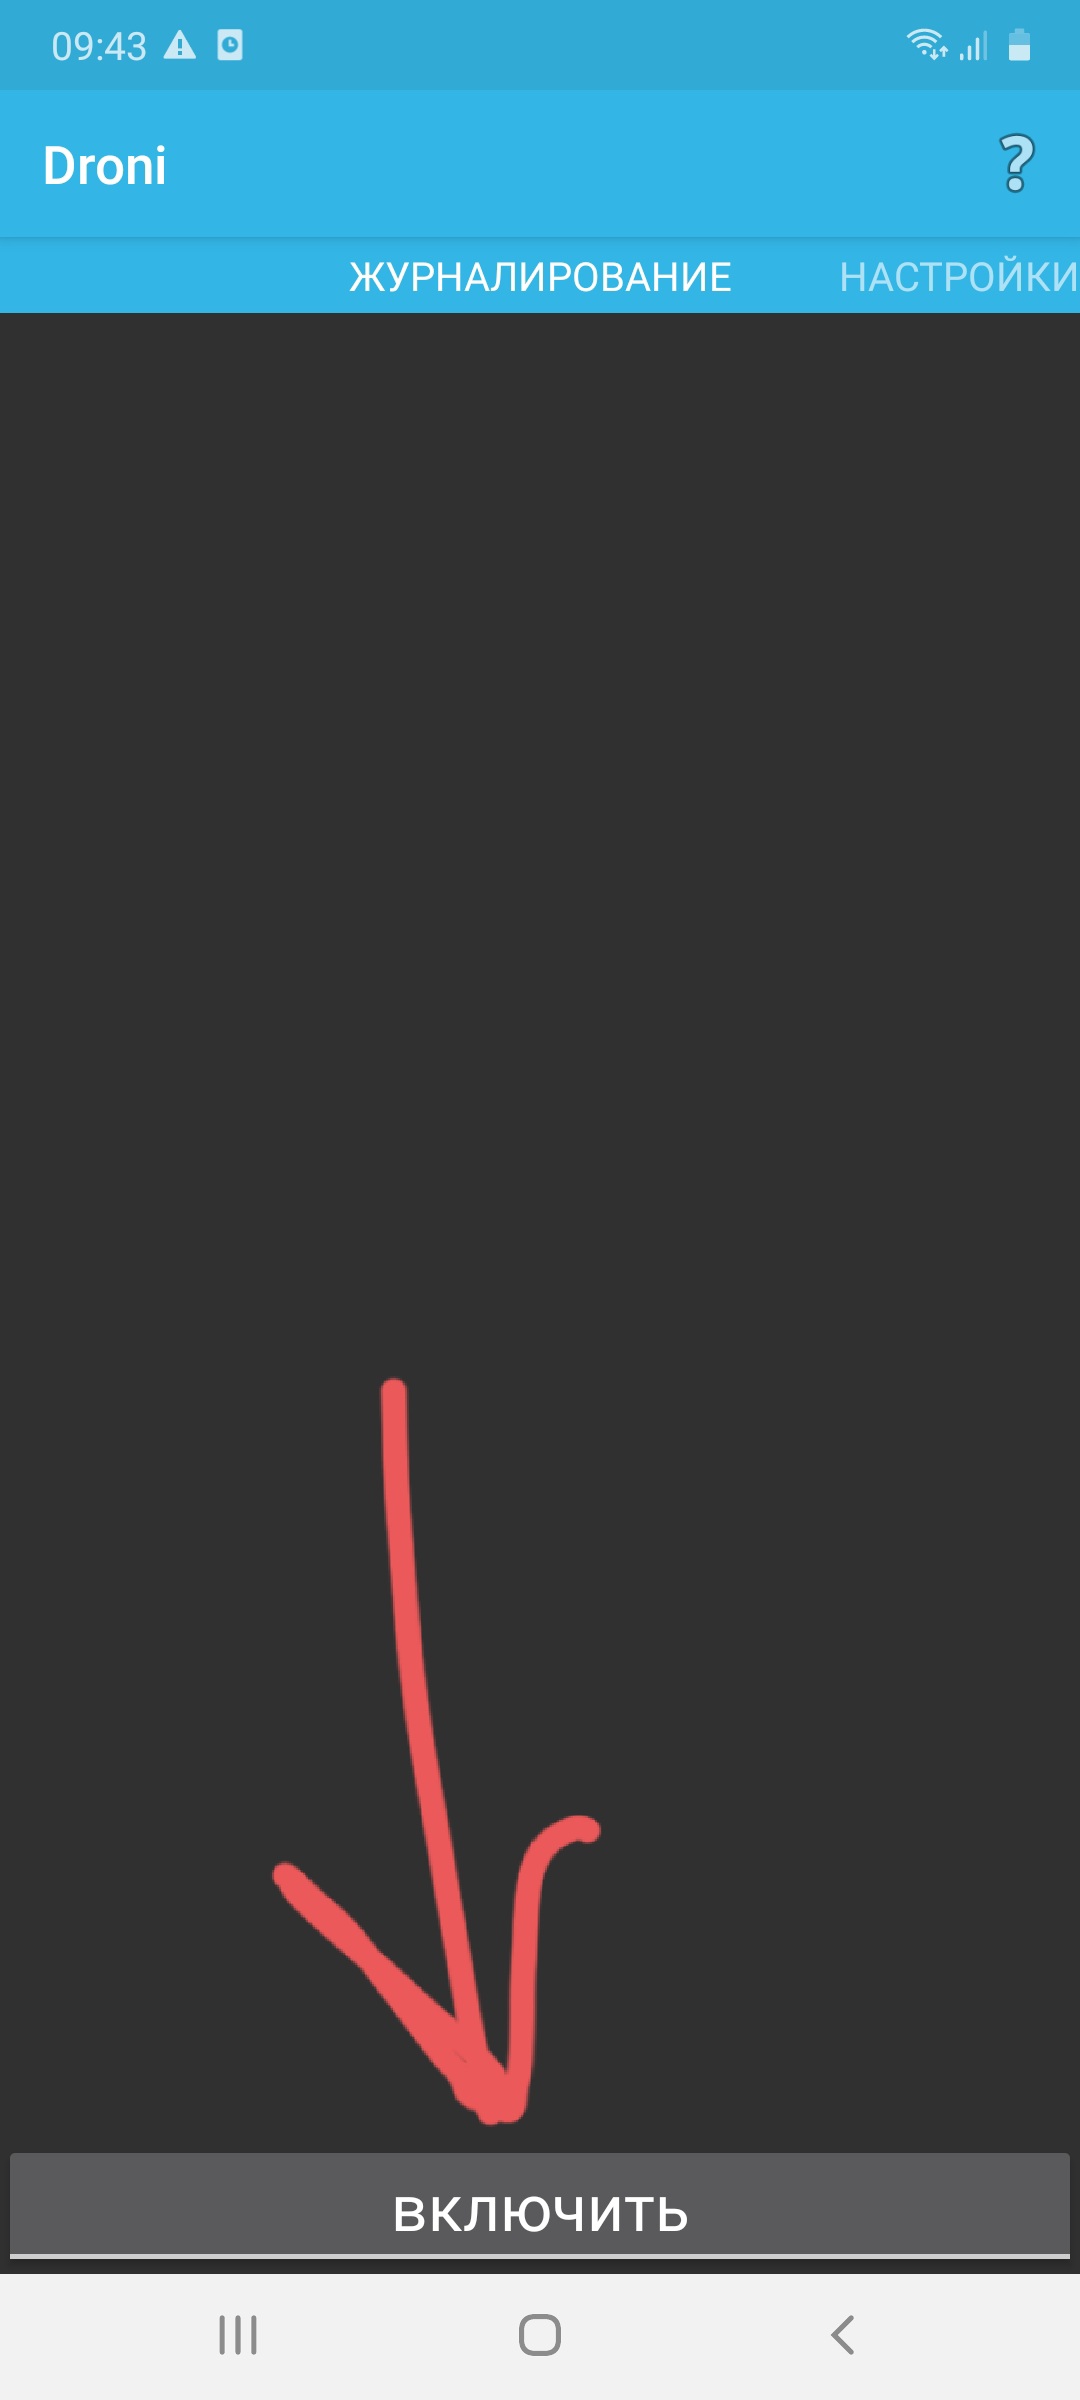
- Переходим во вкладку “Журналирование” и нажимаем “Включить”.
- Видим, что прокси заработал.
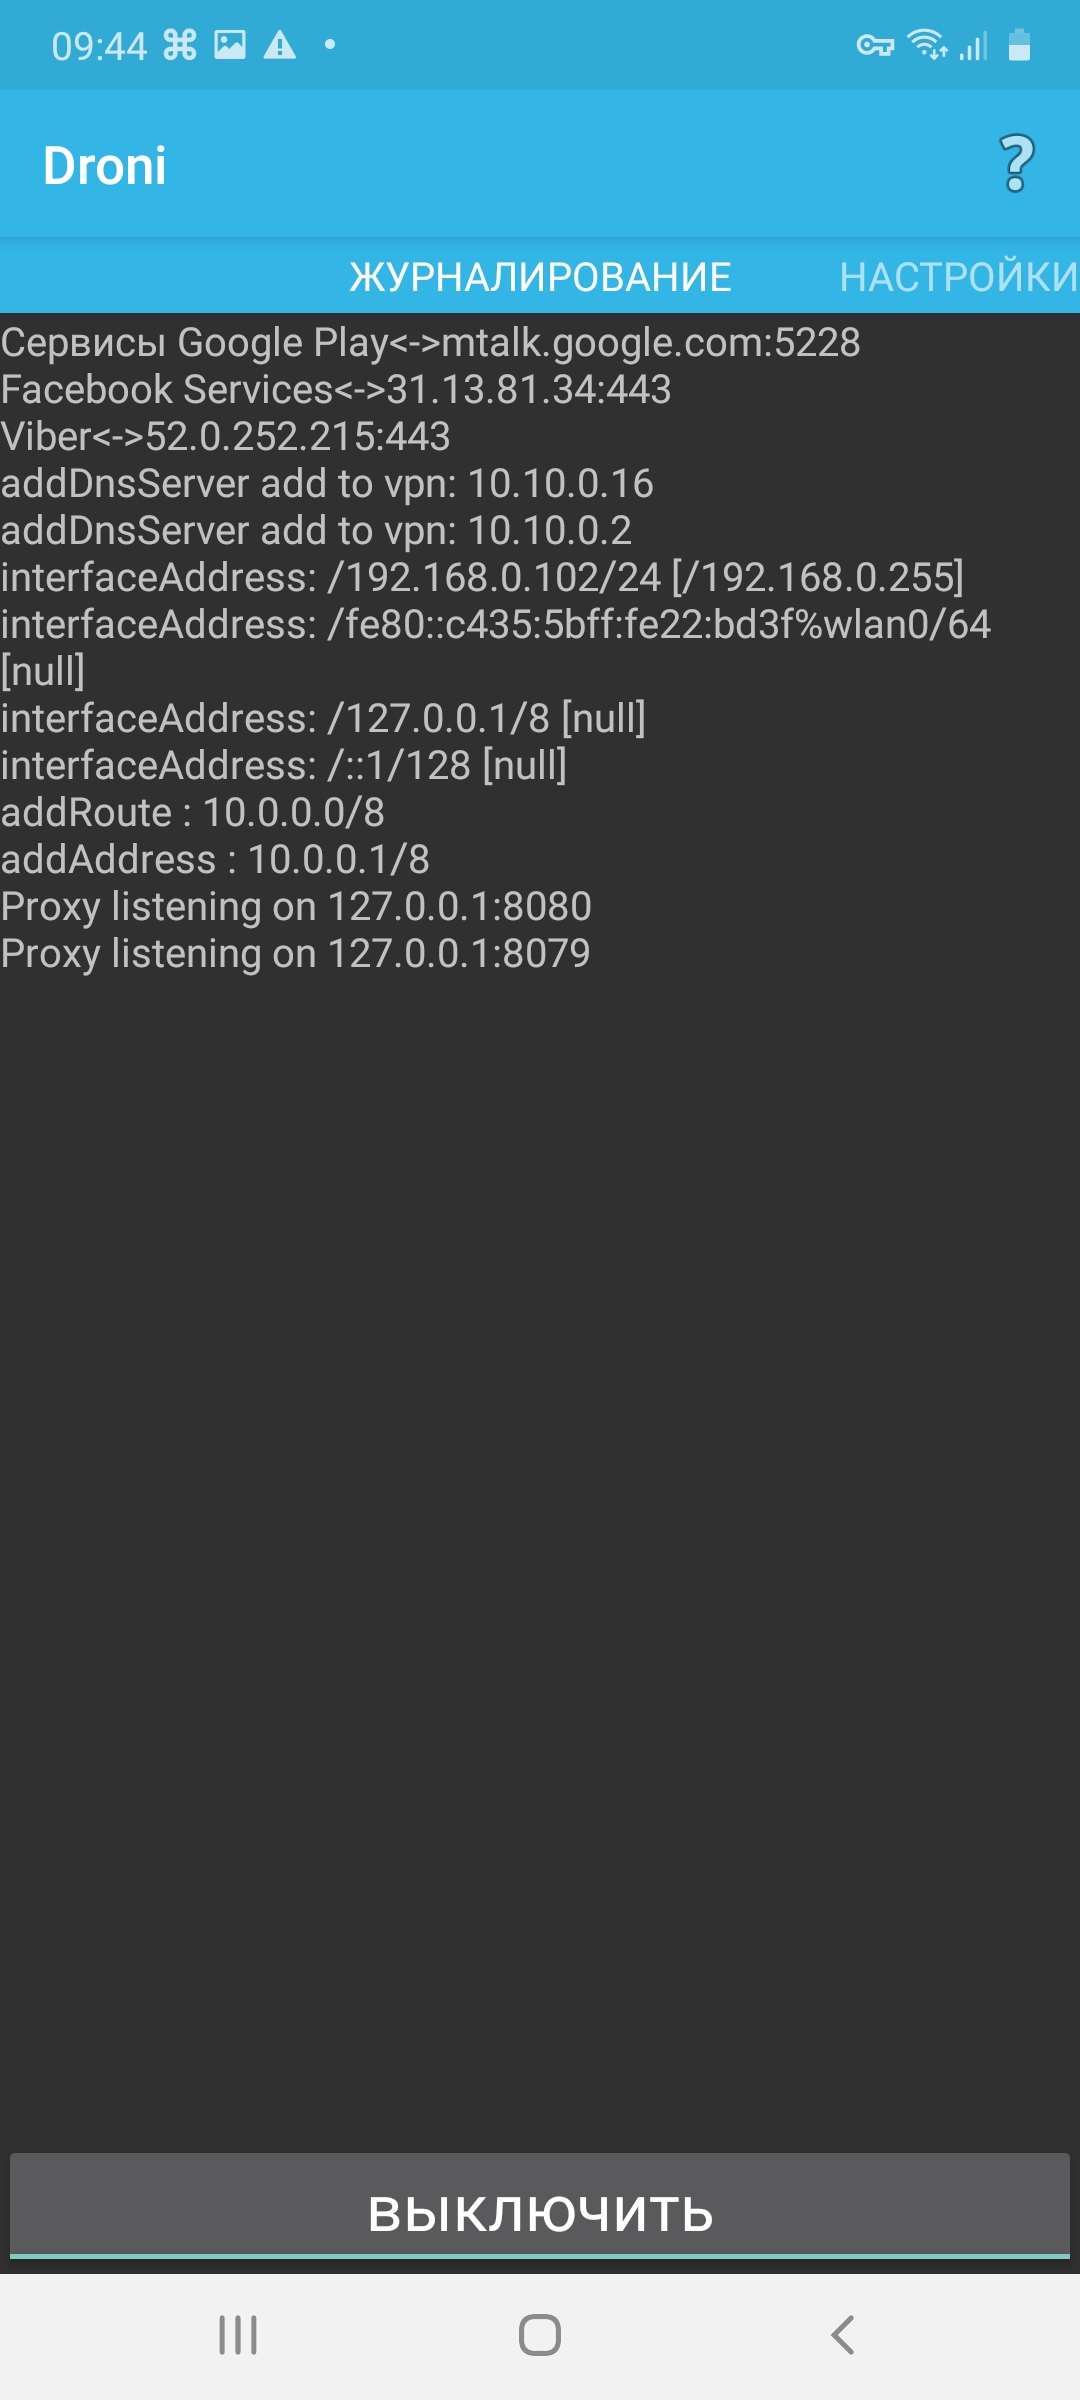
Если захотите отключить айпи-адрес, нажмите “Выключить”.
Настраиваем прокси через стандартные настройки
С помощью данного метода добавляется только прокси протокола HTTPS. Если подключить Socks 4 или 5, не будет интернета.
Чтобы настроить прокси сервер на “Андроид”, делаем следующее:
- Открываем “Настройки”.
- Выбираем “Подключения”.
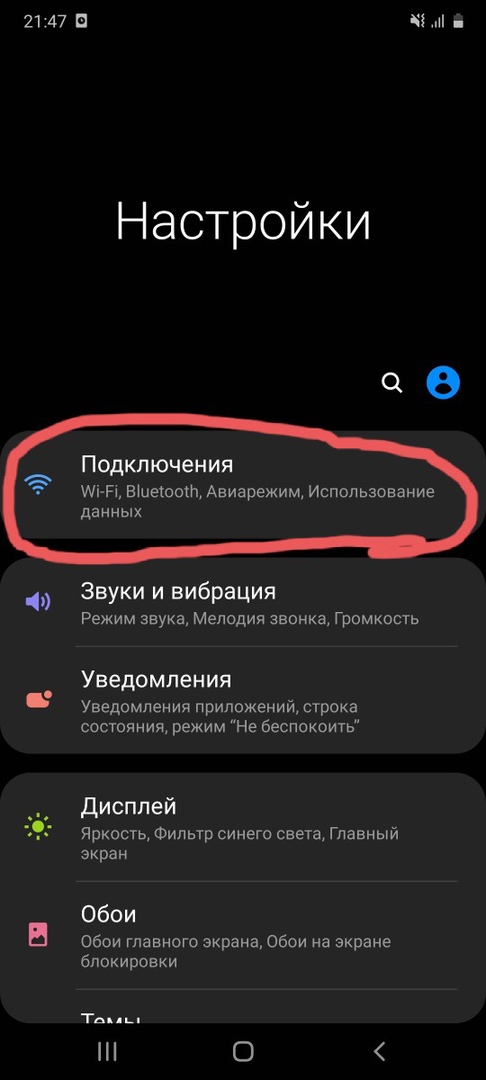
- Выбираем “Wi-Fi”.
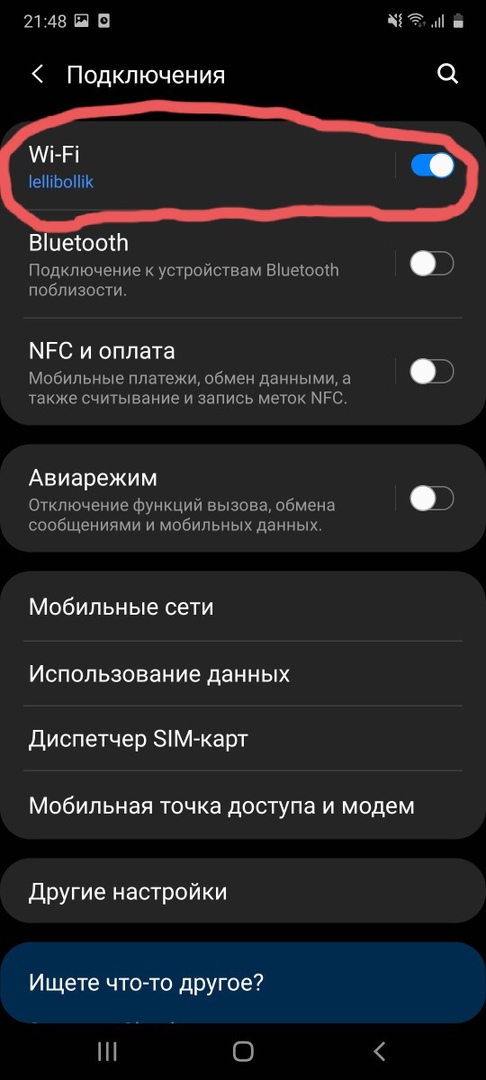
- Нажимаем на значок шестерёнки рядом с названием сети.
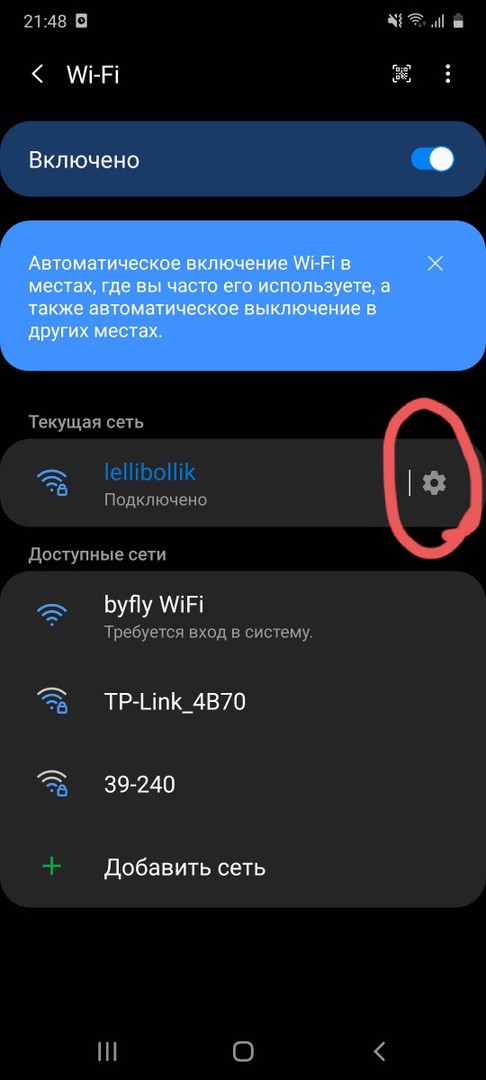
- Выбираем “Дополнительно”.
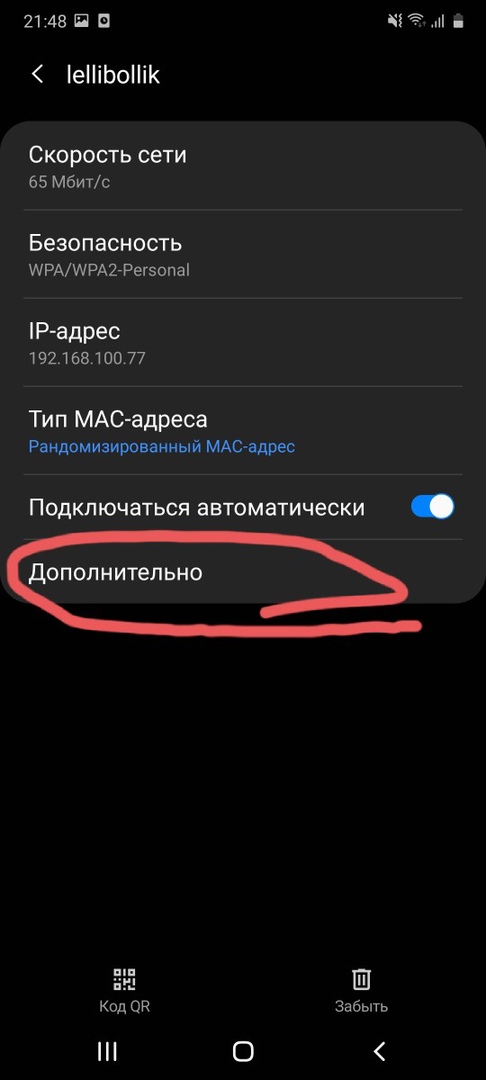
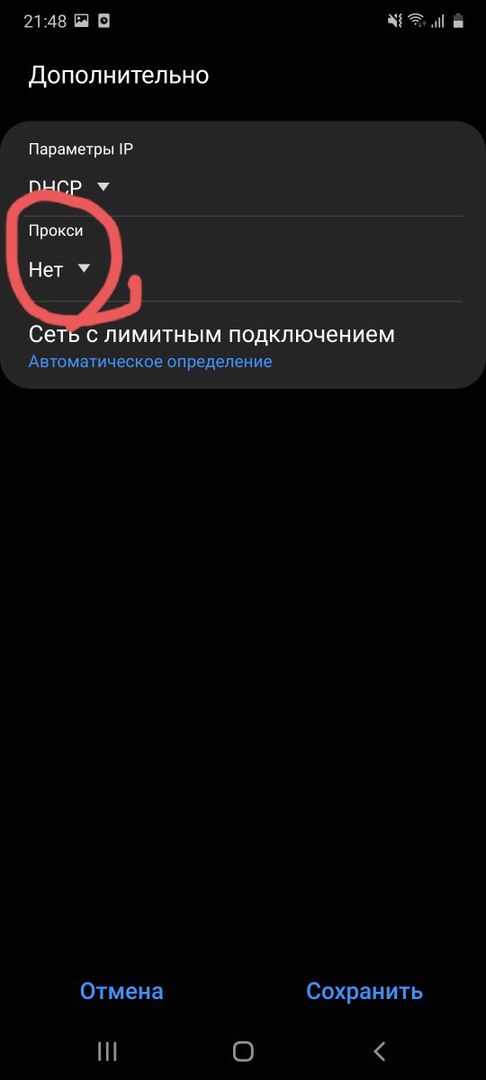
- Нажимаем “Нет” под надписью “Прокси”.
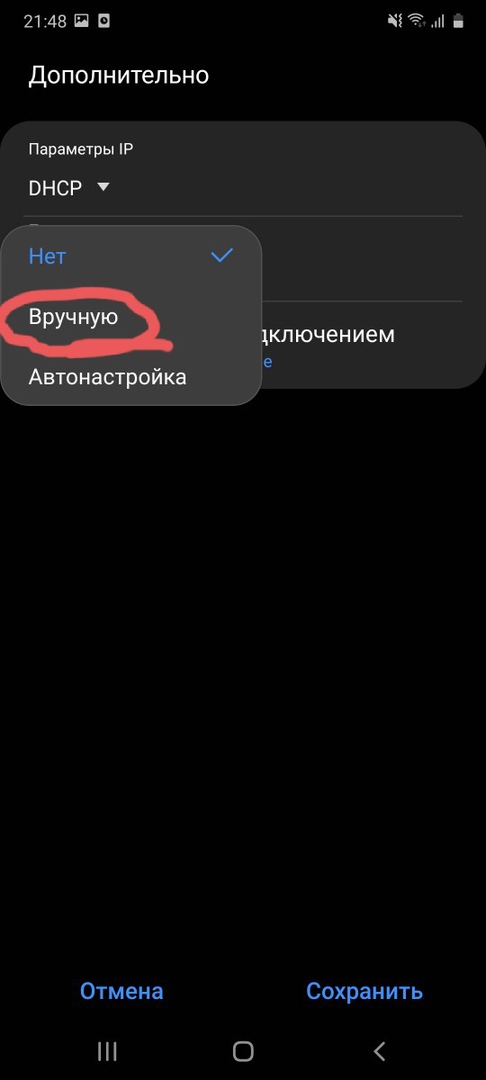
- В выпадающем меню выбираем “Вручную”.
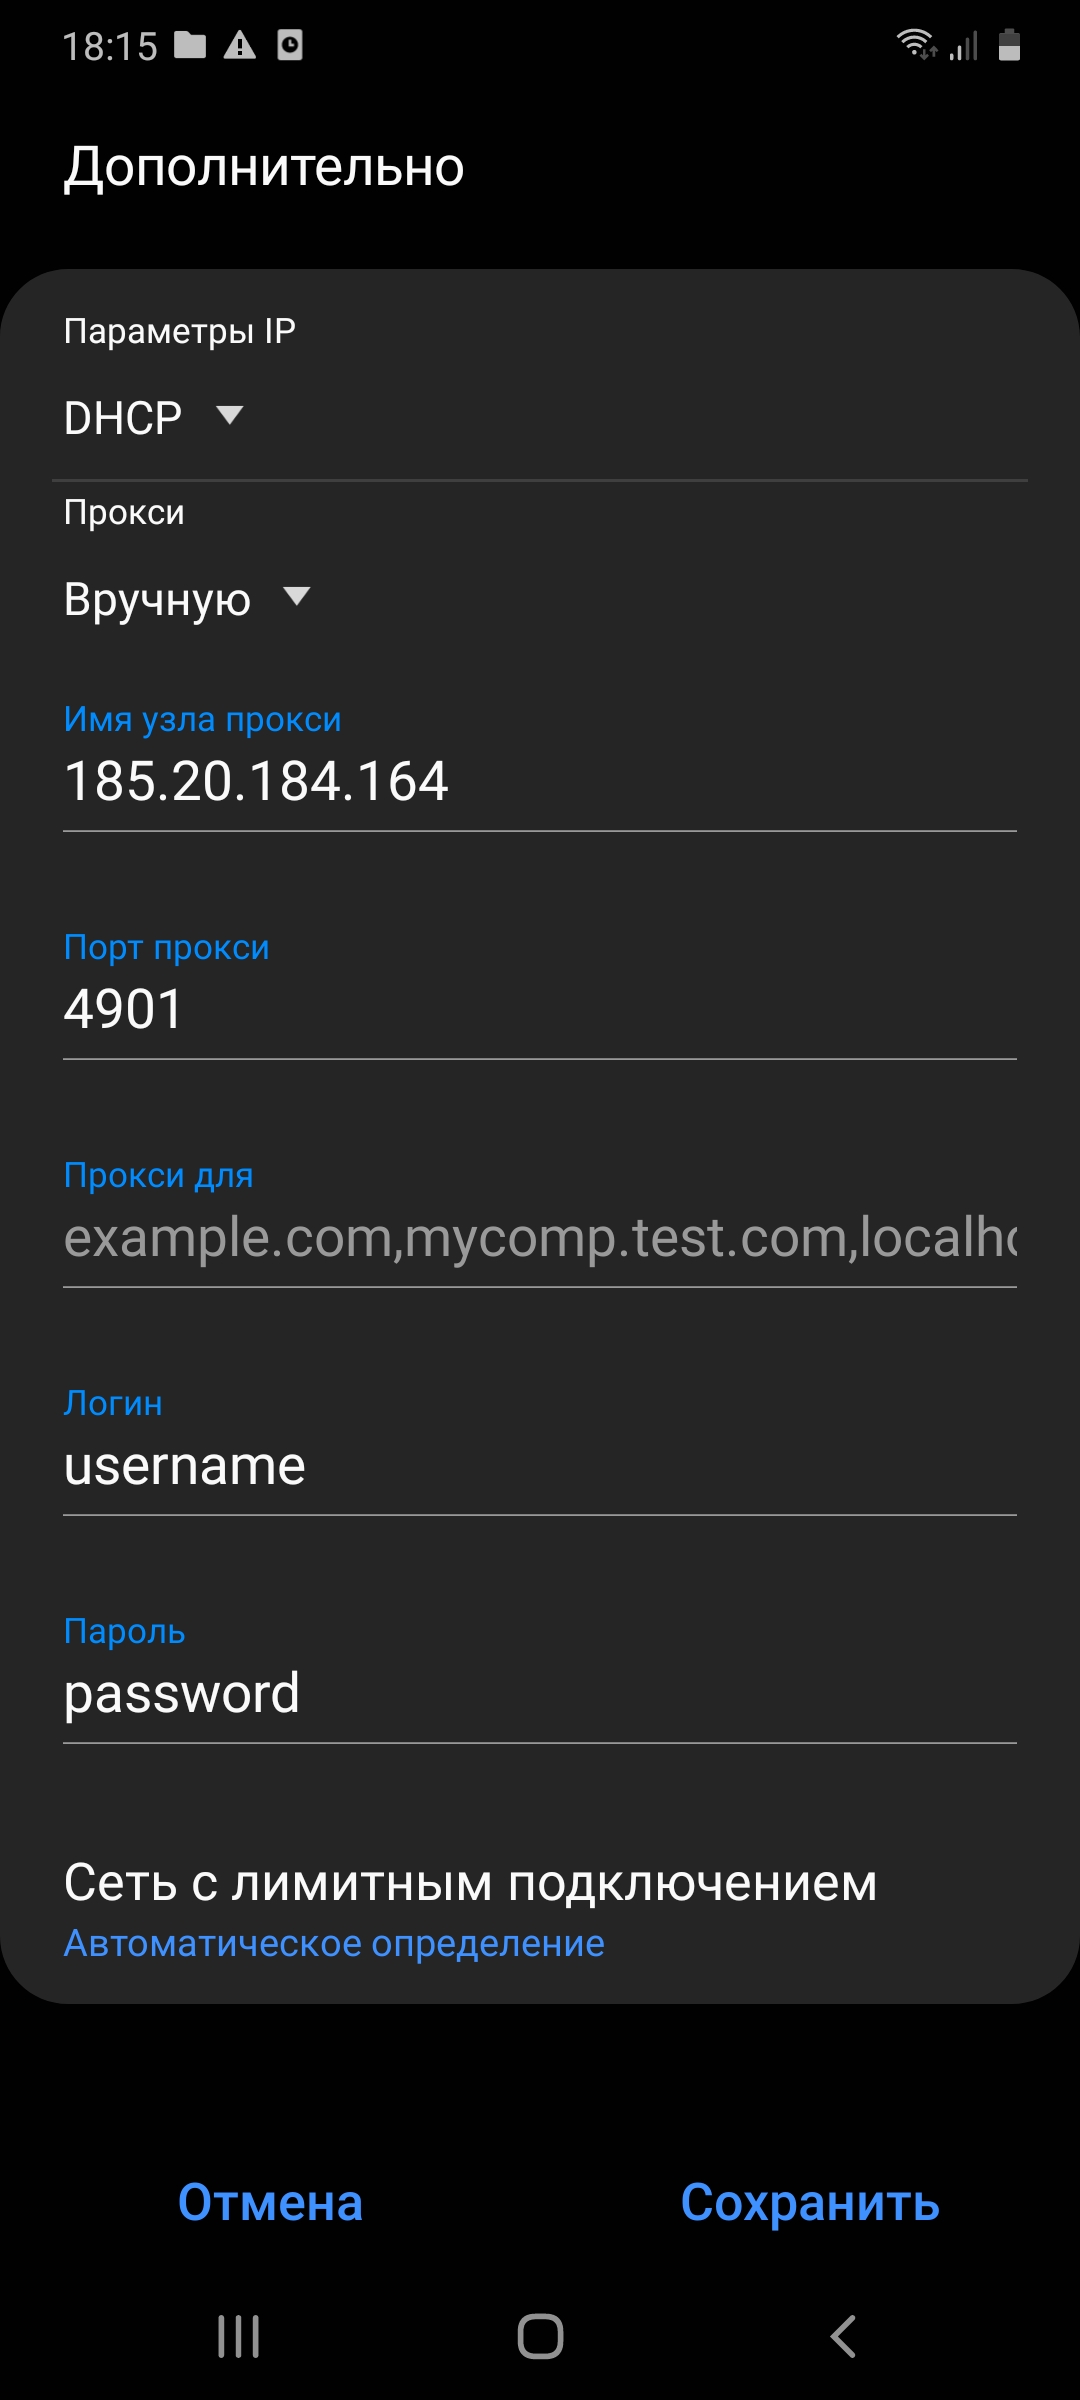
- Вписываем IP-адрес, порт, логин и пароль промежуточного сервера.
- Жмём “Сохранить”.
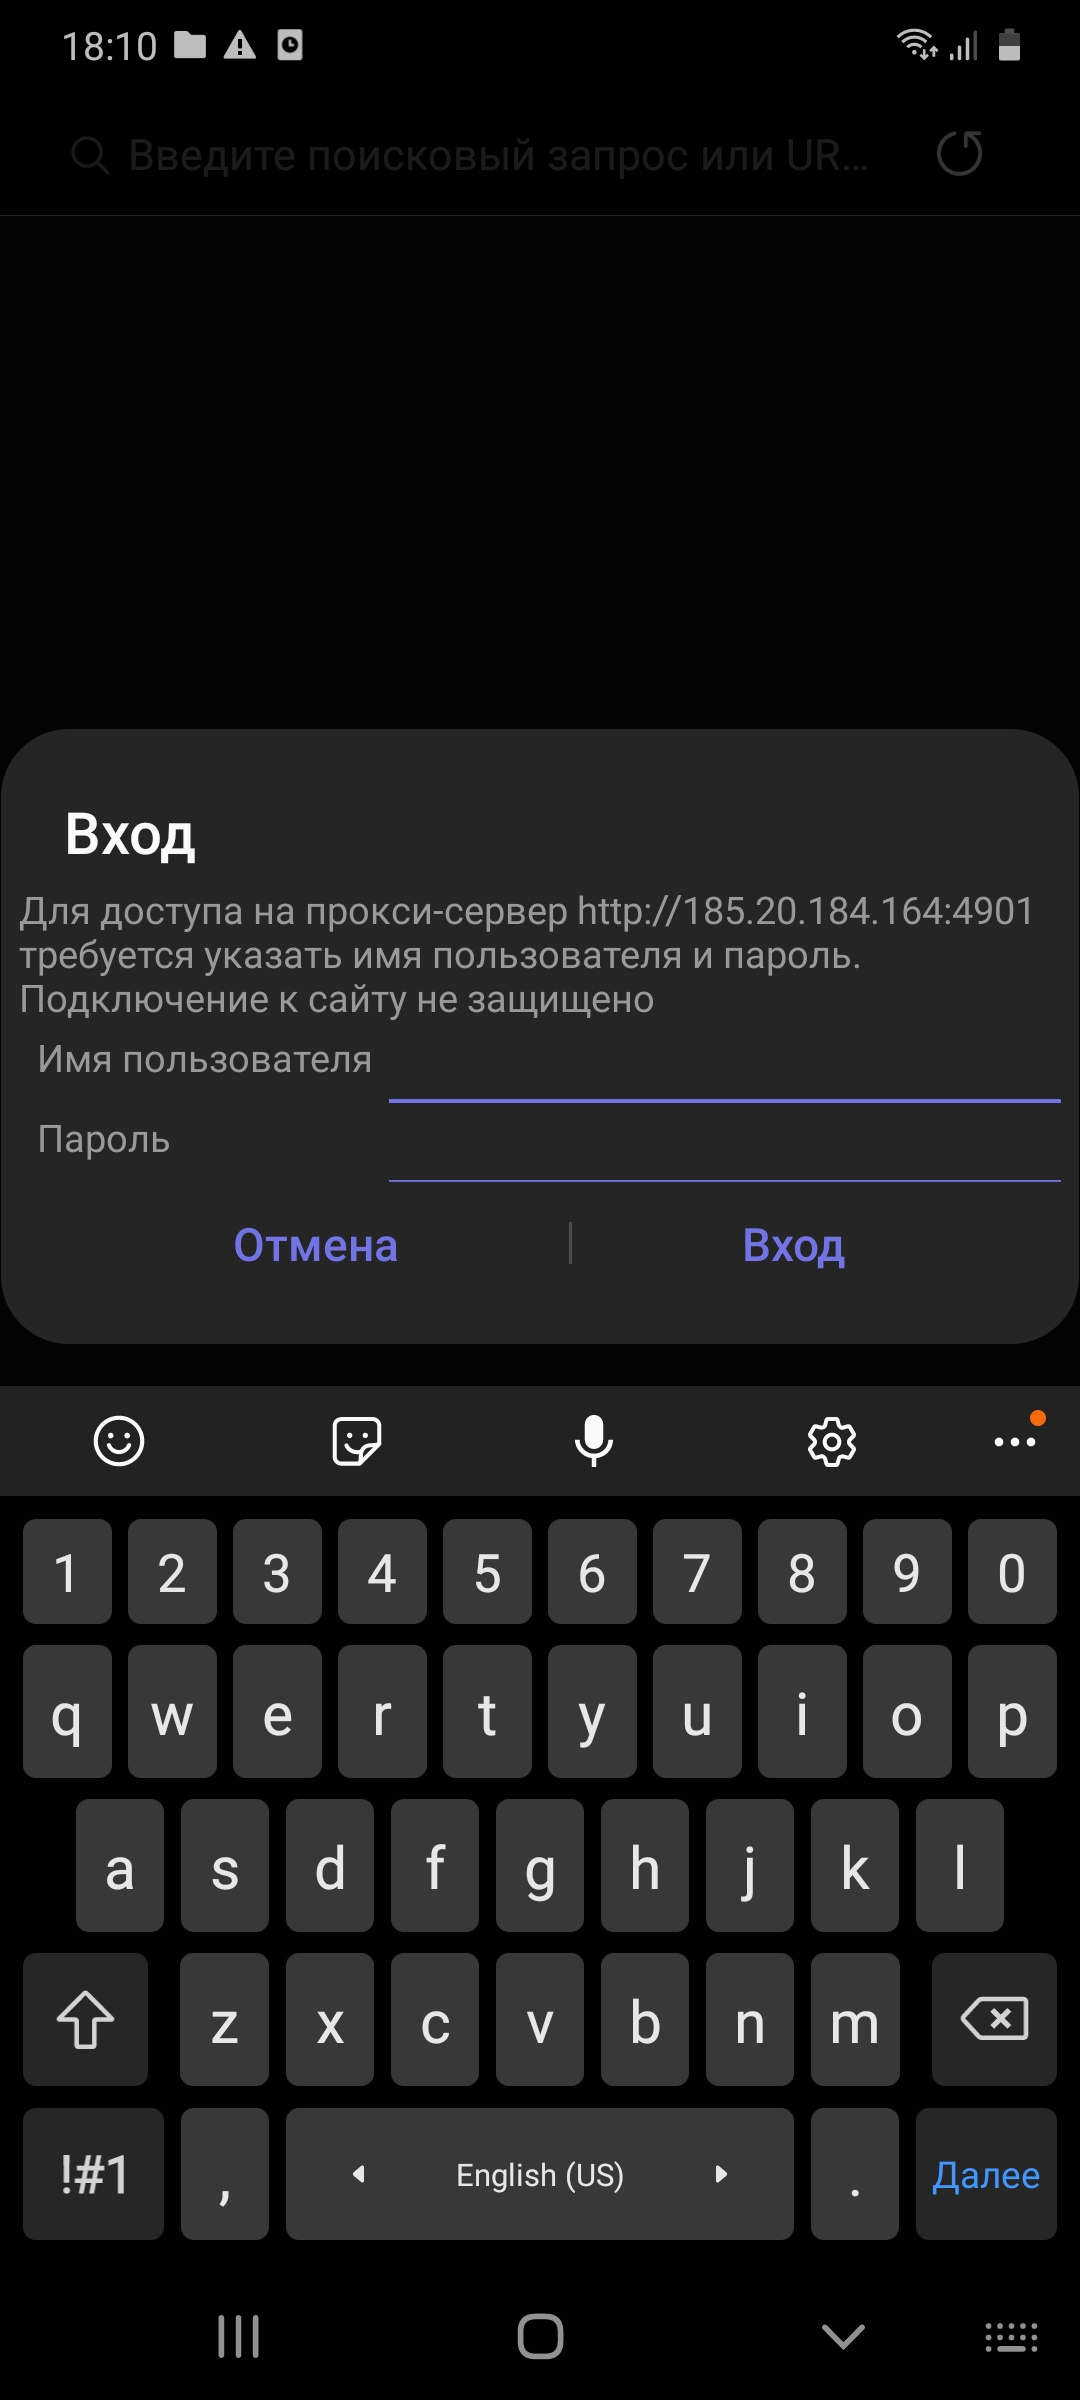
Когда откроете браузер, он попросит ещё раз ввести логин и пароль айпи-адреса.
Как видите, процесс добавления айпи занимает меньше минуты. Купить резидентские прокси для Андроида вы можете у нас на сайте. Поможем выбрать нужный протокол и тип IP. Для этого пишите техподдержке – она работает 24/7 и отвечает максимум за 5 минут. Если остались вопросы, задавайте их в комментариях.
Готовим конфигурацию Android-приложения с помощью Dynamic Proxy и рефлексии

Android-разработчик RuStore Анатолий Гусев расскажет, как приготовить систему «холодных» конфигов для большого Android-приложения, построенного на многомодульной архитектуре. Под «холодными» конфигами здесь подразумеваются настройки приложения, которые нужно делать локально на девайсе без необходимости загружать их из сети.
Зачем нужна конфигурация
В первую очередь для TBD (trunk-based development — магистральная разработка), когда требуется поставлять фичу под «холодным» переключателем (toggle) не целиком, а быстро и небольшими частями.
Также пригодится для тестирования. С помощью конфигурации удобно задавать интервалы и длительность фоновых процессов. Например, сократить период синхронизации данных приложения с 24 часов до 15 минут, или задать приложению кастомный endpoint, на котором можно тестировать фичу в разработке.
Конфигурация в многомодульном проекте
Определившись, для чего нужна такая система, перейдём к тому, как она должна быть устроена и вписана в многомодульный проект. Многомодульность в нашем случае стандартная: все фичи распределены по Gradle-модулям. В то же время каждая фича разделена на модули api и implementation . В первом из них минимум интерфейсов для взаимодействия с фичей из вызывающего кода. Вся реализация фичи находится в модуле implementation , который не может зависеть от других implementation -модулей.
Обычно в такой модели многомодульности к созданию системы конфигов подходят прямолинейно. Добавляется отдельный модуль для конфигурации. Он поставляет фичам доступ к сущности, где собраны все конфиги, и подключается к фичам, которые нужно сконфигурировать. Конкретные настройки считываются из полей этой сущности.
data class Configuration( val loggerEnabled: Boolean, val syncInterval: Long, val someFeatureEnabled: Boolean . )У этого подхода есть серьёзные минусы:
- Бизнес-контекст фич в виде отдельных полей конфига «протекает» в модуль с конфигурацией.
- Ситуация, когда все поля конфига содержатся в одной сущности, приводит к тому, что в большом проекте происходит много мелких, но неприятных конфликтов слияния (merge conflict). Это отнимает время и повышает вероятность ошибок.
- При удалении фичи легко забыть про удаление связанных с этой фичей полей конфига.
На первый взгляд, от всех перечисленных недостатков легко избавиться, выделив интерфейс с конфигом конкретной фичи и перенеся его в API-модуль.

Но взамен мы получим две новые проблемы:
Проблема 1. Так как конфиг задан интерфейсом, у него должна быть реализация. Конфиги для релиза и отладки отличаются, поэтому нужны две реализации. Это увеличивает количество строк кода и усложняет работу.
Проблема 2. Возникает неприятная дилемма с отладочной реализацией. Реализация для отладки не должна попадать в релизную сборку. Чтобы этого не произошло, можно:
- Разложить реализацию по типам сборки внутри модуля implementation , что замедлит сборку.
- Делать дополнительный Gradle-модуль с отладочной реализацией и подключать его только в отладке. Это увеличит количество шаблонного кода (boilerplate) и приведёт к необходимости создания множества модулей с единственным файлом внутри.
Конфигурация с помощью Dynamic Proxy
Начнём с того, что немного сократим количество нужных реализаций конфига с помощью Java Dynamic Proxy. Это механизм, позволяющий «на лету» создать экземпляр переданного интерфейса (и не только интерфейса). С его помощью создадим релизные реализации конфигов.
Если мы делаем экземпляр конфига «на лету», то откуда взять значения полей конфига? Зададим значения с помощью аннотаций над полями конфига.
interface GreetingConfig : ConfigMarker
Можно обойтись и без аннотаций, так как Kotlin позволяет задавать поля интерфейсов с дефолтными значениями. С другой стороны, аннотации гарантируют, что мы не получим релизные значения конфигов в отладочной сборке.
Принцип работы Dynamic Proxy определяет, каким будет интерфейс провайдера конфигов. Мы отдадим провайдеру тип конфига и получим экземпляр класса, его реализующего. Поскольку система предназначена только для конфигов, ограничим типы, с которыми она может работать, маркерным интерфейсом ConfigMarker .
interface Configs < operator fun get(configType: Class): T >class ConfigsImpl @Inject constructor(): Configs < override operator fun get(configType: Class): T < val types = arrayOf(configType) val invocationHandler = ConfigProxyInvocationHandler() return Proxy.newProxyInstance(javaClass.classLoader, types, invocationHandler) as T >>internal class ConfigProxyInvocationHandler: InvocationHandler< override fun invoke(instance: Any, method: Method, args: Array?): Any < var valueFromAnnotation:Any? = null when < method.isAnnotationPresent(ConfigStringValue::class.java) -> < valueFromAnnotation = method.getAnnotation(ConfigStringValue::class.java)?.releaseValue >. > return valueFromAnnotation ?: error("All config properties must be annotated") > >InvocationHandler — это класс, который обрабатывает вызовы всех методов и полей созданного прокси. При обращении к геттерам конфига нужно проверить наличие аннотации с релизным значением, и, вытащив из аннотации это значение, вернуть его. Если было обращение к не аннотированному свойству, то выкидываем исключение.
Подготовка реализации
Теперь наша система работоспособна. Для релизной сборки этого достаточно. Подготовим реализацию для отладочной сборки с более сложной логикой.
Сначала определим, как будут храниться отладочные конфиги. Наиболее приемлемый компромисс: собрать отладочные реализации конфигов в отдельном Gradle-модуле, но только в одном — чтобы не плодить сущности. Это будет тот же модуль, где лежит реализация отладочной части системы конфигов.
Отладочные конфиги сделаем в виде написанного вручную data -класса.
data class GreetingDebugConfig( override val target: String = "Test", ) : GreetingConДля хранения конфигов в отладке используем память в Map . Ключом будет класс интерфейса конфига, а значением — отладочная реализация.
class ConfigInMemoryDataSource @Inject constructor() < private val configs: MutableMap, ConfigMarker> = mutableMapOf() fun get(configType: Class): T = configs[configType] as? T ?: error("No debug config") . >Нужно учесть, что набор конфигов, с которым работает приложение, создаётся на самых ранних этапах инициализации приложения и в процессе работы не меняется. Любые правки конфигов должны сопровождаться рестартом.
После подготовки базовой части системы, дополним её более сложными фичами. Сделаем отладочный экран для редактирования конфигов. Для этого определим, как будет выглядеть State экрана.
data class ConfigState( val configValues: Map, val expanded: Boolean = false, ) open class ConfigProperty( val displayName: String, val fullName: String, )Для каждого типа, поддерживаемого системой конфигов, выберем отдельный подкласс ConfigProperty .
class ConfigBoolProperty(displayName: String, fullName: String, val value: Boolean) :ConfigProperty(displayName, fullName) class ConfigIntProperty(displayName: String, fullName: String, val value: Int) :ConfigProperty(displayName, fullName) class ConfigLongProperty(displayName: String, fullName: String, val value: Long) : ConfigProperty(displayName, fullName) class ConfigStringProperty(displayName: String, fullName: String, val value: String) : ConfigProperty(displayName, fullName)Это упростит редактирование на экране. А чтобы не вынуждать разработчика при изменениях конфигов лезть ещё и в UI отладочного экрана, сгенерируем State с помощью рефлексии на основе всех конфигов приложения.
Вот так выглядит маппинг в State .
class ConfigStateMapper @Inject constructor() < fun map(configType: Class, config: ConfigMarker): ConfigState < val properties = config.javaClass.kotlin.memberProperties val propertiesData = properties.associate < property ->val propertyValue = property.getter.call(config) val fullName = "$.$" fullName to toPropertyModel(fullName, property, propertyValue) > return ConfigState(propertiesData) > private fun toPropertyModel(fullName: String, property: KProperty1, propertyValue: Any?): ConfigProperty = when < isPropertyAssignableFrom(property, Boolean::class.java) ->ConfigBoolProperty(property.name, fullName, propertyValue as Boolean) isPropertyAssignableFrom(property, Int::class.java) -> ConfigIntProperty(property.name, fullName, propertyValue as Int) isPropertyAssignableFrom(property, Long::class.java) -> ConfigLongProperty(property.name, fullName, propertyValue as Long) else -> ConfigStringProperty(property.name, fullName, propertyValue.toString()) > private fun isPropertyAssignableFrom(property: KProperty1, type: Class, ): Boolean = property.javaField?.type?.isAssignableFrom(type) ?: false >В ходе работы с экраном пользователь модифицирует State . Чтобы отредактированный конфиг применился, нужно как-то хранить изменения. Это касается только изменённых полей конфига, которые состоят из пар «ключ-значение». Ключом считается полное имя класса конфига и имя поля, а значением — отредактированное значение.
Сохраним пары в preferences . В этом формате проще понять, как именно настроено приложение, если возникнут проблемы с конфигурацией.
Чтобы найти все изменения по сравнению с дефолтной конфигурацией, возьмём список конфигов с дефолтными значениями и сверим с текущим State экрана.

Применим сохранённые поля конфига при запуске. Для этого в процессе инициализации нужно получить список дефолтных конфигов, пройтись по нему и с помощью рефлексии изменить значения отредактированных полей.
private fun applyToConfig(configKey: Class, config: ConfigMarker, changed: Map) < val properties = config.javaClass.kotlin.memberProperties properties.forEach < property ->val fullName = "$.$" if (changed.contains(fullName)) < property.javaField?.isAccessible = true when < isPropertiesAssignableFrom(property, Boolean::class.java) -> < property.javaField?.set(config, changed[fullName]?.toBoolean()) >. > > > >Основные моменты реализации отладочного экрана готовы. Чтобы не задумываться о том, где можно использовать конфиги, а где нет, используем библиотеку androidx.startup и вынесем инициализацию конфигов на этап до старта приложения.
internal class ConfigInitializer : Initializer < @Inject internal lateinit var initConfigsUseCase: InitConfigsUseCase override fun create(context: Context) < //inject dependency initConfigsUseCase() >>Так как в момент, когда инициализатор отработает графы зависимостей, основного приложения ещё нет, сделаем ConfigInMemoryDataSource синглтоном. Это позволит воспользоваться инициализированными конфигами уже в приложении.

Перечисленные выше шаги помогут в создании простой, но достаточно гибкой и богатой на фичи системы «холодных» конфигов. В статье приведены только ключевые фрагменты кода — с примером целостной системы можно познакомиться тут.
Что такое прокси-сервер и как его настроить
Разбираемся, что такое прокси-сервер и какие его классификации существуют.
Прокси-сервер — это промежуточное звено между пользователем и сайтом. Если прокси-сервер не используется, веб-сайт может определить пользователя по IP-адресу, который способен раскрыть, например, его местоположение.
Как работает прокси-сервер
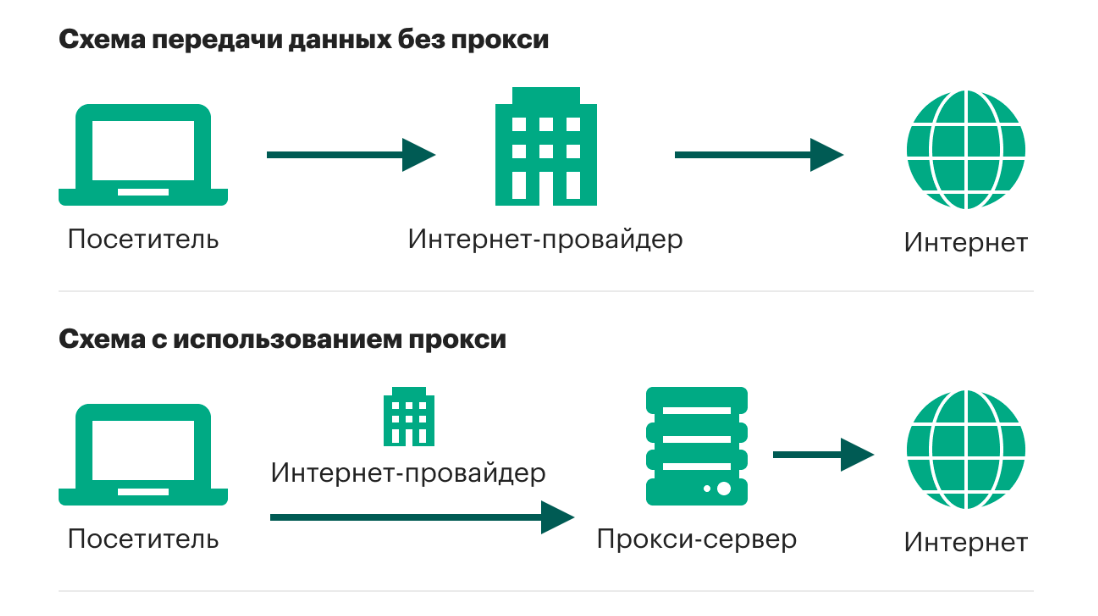
На картинке выше описан примерный порядок работы. Когда вы используете прокси-сервер, вы добавляете дополнительный уровень между вашим устройством и веб-сайтом:
- Сначала компьютер устанавливает соединение с прокси-сервером и отправляет запрос о подключении к желаемому сайту.
- Прокси-сервер принимает запрос, после чего модифицирует его, заменяя данные клиента своими.
- Далее он отправляет запрос на сайт и получает ответ, который отображает клиенту.
Термины «прокси-сервер» и «IP-адрес прокси» имеют разное значение, хотя они часто используются как взаимозаменяемые.
Прокси-сервер — это машина, которая содержит прокси IP-адреса.
IP-адрес прокси — это индивидуальный IP-адрес, который используется для сокрытия вашего реального «айпишника».
Прокси-сервер обрабатывает ваши запросы, но скрывает множество идентифицирующей информации: в ее числе исходный IP-адрес, геолокация, откуда пришел запрос, данные операционной системы (ОС) и многое другое. В общем, он помогает предотвратить легкое отслеживание вас третьими лицами, или так называемое «вычисление по IP». Работа прокси-сервера осуществляется на уровне приложений модели OSI (L7).
Типы прокси-серверов
На данный момент существует множество типов прокси-серверов. Выделим основные.
Публичный прокси
Эти типы прокси известны как открытые прокси. Это бесплатные прокси, которыми одновременно пользуются много людей. Обычно их можно найти на сайтах, публикующих обновленные списки прокси-серверов. Очевидным преимуществом открытых прокси является то, что они бесплатны. Но недостатки перевешивают: эти прокси-серверы медленные, небезопасные и ненадежные.
Приватный прокси
Такие прокси более быстры и безопасны, чем предыдущие. Компании, предоставляющие частные прокси, могут предлагать и другие функции, услуги, такие как WAF (web application firewall), VPN и прочие, а также техподдержку клиентов. Частный прокси может быть выделенным и общим.
Выделенный прокси
Такой вид предоставляется через высокопроизводительные серверы с выделенными ресурсами. Эти прокси позволяют подключаться и отправлять запросы только одному клиенту, решая проблему «шумных соседей» или черного списка. Последнее актуально для бесплатных прокси, когда один из ранее использовавших его пользователей допустил попадание IP-адреса в блок-лист сайта.
Прозрачный прокси
Вид прокси-сервера, который позволяет подключаться к нему без дополнительных настроек. Принцип его работы заключается в том, что весь трафик с порта клиента перенаправляется на порт прокси-сервера, посредством статических маршрутов на самом устройстве или на маршрутизаторе.
Есть и более специфические разновидности прокси.
HTTP-прокси
Это тип прокси-сервера, который действует как сервер-посредник между клиентом и веб-сервером. Если вы используете HTTP-прокси, то при отправке запроса на веб-сайт происходит следующее: запрос попадает не на сайт, а на прокси-сервер в виде обычного текста. После этого прокси-сервер анализирует его и посылает новый запрос на сайт, используя данные из запроса, но изменяя ваш IP-адрес (по желанию). Веб-сайт получает его и отправляет ответ на прокси-сервер, после чего сервер пересылает ответ пользователю.
Прокси с использованием SSL
При использовании SSL-прокси создается только одно TCP-соединение. Это отличает его от HTTP-прокси, который создает два соединения: одно от клиента к прокси, другое от прокси к веб-серверу.
Когда пользователь инициирует веб-запрос, он посылает запрос CONNECT на веб-сервер и создает TCP-канал, по которому проходит запрос. Одним из преимуществ SSL-прокси перед HTTP-прокси является то, что их можно использовать для доступа к ресурсам как HTTPS-, так и HTTP-серверов. Этого нельзя сделать с HTTP-прокси, который можно использовать только для доступа к ресурсам HTTP-сайтов. Если пользователь попытается получить доступ к HTTPS-сайту с помощью HTTP-прокси, соединение с сайтом не будет считаться безопасным.
CGI-прокси
Прокси Common Gateway Interface (CGI) извлекает веб-контент из интернета от имени клиента. CGI-прокси используется через веб-браузер и выглядит как обычный веб-сайт. Чтобы воспользоваться им, достаточно ввести URL-адрес назначения, и CGI отобразит результаты, как если бы он был отправителем запроса. CGI-прокси работает через зашифрованную веб-форму, встроенную в другую веб-страницу с использованием SSL. CGI-прокси используются для анонимного просмотра веб-страниц и разблокировки сайтов с региональными ограничениями.
SOCKS-прокси (SOCKets Secure)
SOCKS — это еще один интернет-протокол. Он расшифровывается как SOCKet Secure и обычно используется для задач с интенсивным трафиком, таких как потоковая передача контента или обмен P2P.
SOCKS использует соединение TCP, которое предназначено для отправки и получения пакетов данных через интернет, а также для гарантии успешной доставки ресурсов по сети. При использовании SOCKS-прокси интернет-трафик направляется через прокси-сервер по TCP-соединению от имени клиента. Как и большинство других типов прокси, SOCKS скрывают IP-адрес клиента и работают в обход географических ограничений.
Для чего нужен прокси сервер
Ответим на вопрос, зачем нужен прокси. Помимо анонимизации в интернете, с помощью прокси-серверов решаются следующие задачи:
- Фильтрация доступных ресурсов. Эта опция позволяет отсечь доступ к некоторым ресурсам — например, закрыть сотрудникам доступ к соцсетям в рабочее время. При такой работе часть запросов отбрасывается и не транслируется. Также в сочетании с SWG (Secure Web Gateway), который может включать в себя, например, антивирусы, программы для обеспечения безопасности электронной почты, прокси-сервер может обеспечить дополнительную защиту ИБ.
- Ускорение работы интернета. Загрузка сайтов может производиться при помощи кэша на прокси-сервере. Кэширование и сжатие данных — эта технологическая возможность прокси-сервера схожа с режимом «Турбо» в браузерах. При ее работе загрузка ресурсов с сайта производится не напрямую на компьютер пользователя, а сначала на сервер, где она сжимается. После в уменьшенном объеме ресурсы передаются пользователю. Функция будет полезна, если вы используете тариф с ограничением трафика или при медленном соединении.
- Безопасность. При помощи прокси-сервера есть возможность настроить блокировку запросов с потенциально вредоносных сайтов.
- SEO-мониторинг. SEO-прокси используются для обхода фильтров и ограничений, наложенных поисковыми системами.
- Доступ к запрещенному контенту. Обход блокировок на государственном уровне. Иногда сайты блокируют доступ по geoIP — такие блокировки также помогает обойти proxy-сервер.
Proxy или VPN?
Вопрос неоднозначный. Данные технологии предоставляют схожие возможности по анонимизации пользователя в сети, но имеют ряд различий.
Во-первых, они работают на разных уровнях модели OSI — это существенное различие между proxy-сервером и VPN.
Популярные протоколы VPN, такие как PPTP, L2TPv3 и IPsec, работают на уровне 3 (сетевой уровень). Конечно, VPN использует уровень 4 для установления связи. Например, PPTP использует TCP (уровень 4), а L2TP и IPsec используют TCP и UDP (уровень 4) для создания туннеля. Но, как только туннель VPN создан, его протоколы работают так же, как сетевые интерфейсы. Работа на L3 означает, что VPN принимает весь ваш трафик (DNS, HTTP, P2P, VoIP и т.д.), независимо от номера порта или приложения, и шифрует его. Прокси же работает на 5-7 уровне.
Во-вторых, в их основе лежат разные технологии, обеспечивающие безопасность соединения.
Уровень конфиденциальности в VPN зависит от криптографической мощности механизма шифрования. Существуют различные алгоритмы шифрования — 3DES, AES и RSA. Они определяют, как данные скрываются в сообщении. Эти механизмы используют набор ключей и шифров (128 или 256 бит) для сокрытия информации и находят применение в различных протоколах безопасности. Примерами протоколов шифрования VPN являются PPTP, L2TP, SSTP, IKEv2, OpenVPN, IPSec, WireGuard и другие.
Прокси-серверы, с другой стороны, не предназначены для шифрования данных. По своей концепции прокси-серверы маскируют ваш IP-адрес своим, но не шифруют данные. Для компенсации отсутствия шифрования можно использовать прокси-серверы с SSL, но этот обходной путь требует технических знаний. У прокси-серверов нет накладных расходов на шифрование, поэтому они обычно быстрее VPN. Хотя серфинг интернета с VPN едва ли повлияет на ваш пользовательский опыт. Задержки касаются трафика с самой высокой нагрузкой, такого как потоковое видео, передача файлов P2P или игры.
Наконец, отличается стоимость реализации VPN и прокси.
Найти дешевые VPN для общих ресурсов и даже бесплатные (в некоторых случаях) можно, но цена на VPN для бизнеса может увеличиваться в долгосрочной перспективе. Поддержка VPN для крупного предприятия потребует большей инфраструктуры, поддержки, обслуживания и мониторинга. Локальный прокси-сервер, как правило, обходится более дешево для компаний, однако сложно представить компанию, которая пользуется ими в чистом виде.
Риски использования прокси
При использовании прокси-серверов существуют определенные риски. Так, важно тщательно относится к выбору поставщика услуг. При использовании, например, общедоступных прокси не вводить пароли от учетных сетей, так как это будет равносильно передаче данных «прямо в руки» злоумышленникам.
Стоит учитывать, что могут происходить «сливы» данных пользователей владельцами прокси, которые могут попасть в руки мошенников или контролирующих органов. Поэтому важно не вводить личные данные, логины пароли от сайтов при использовании сторонних, а тем более бесплатных прокси.
Как и где выбрать сервер
Существует множество поставщиков прокси-серверов. Единого рецепта для выбора самого безопасного и лучшего нет. Стоит следовать стандартным рекомендациям: прочесть отзывы, поискать статьи в интернете и удостовериться, что с поставщиком не связано громких скандалов, сравнить цену с рыночной (если прокси дешевле рынка, тут что-то нечисто).
Если вы хотите максимально безопасный вариант, лучше настроить прокси-сервер самостоятельно. Для этого нужно арендовать сервер, подготовить инфраструктуру и ПО, произвести установку и настройку прокси-сервера. Подробнее про то, как это сделать, читайте тут.
Десятки готовых конфигураций со скидкой
Выберите дешевый сервер для самостоятельной настройки прокси.
Подключение к прокси-серверу: инструкции
Настройка для операционных систем
Первым шагом мы рассмотрим настройку прокси на ОС Windows, Linux и Mac.
Прокси-сервер на Windows
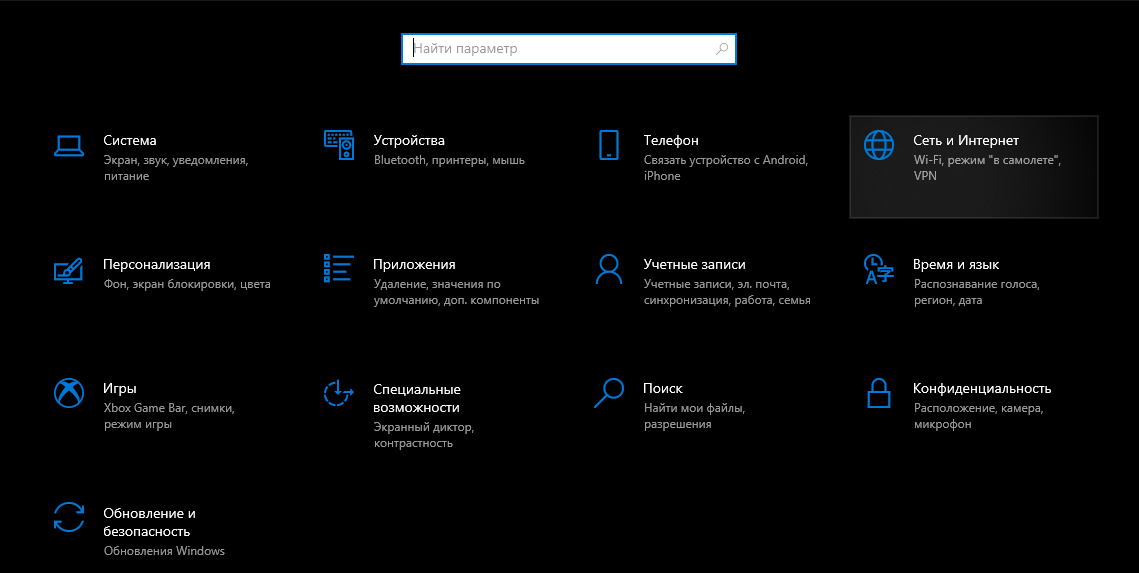
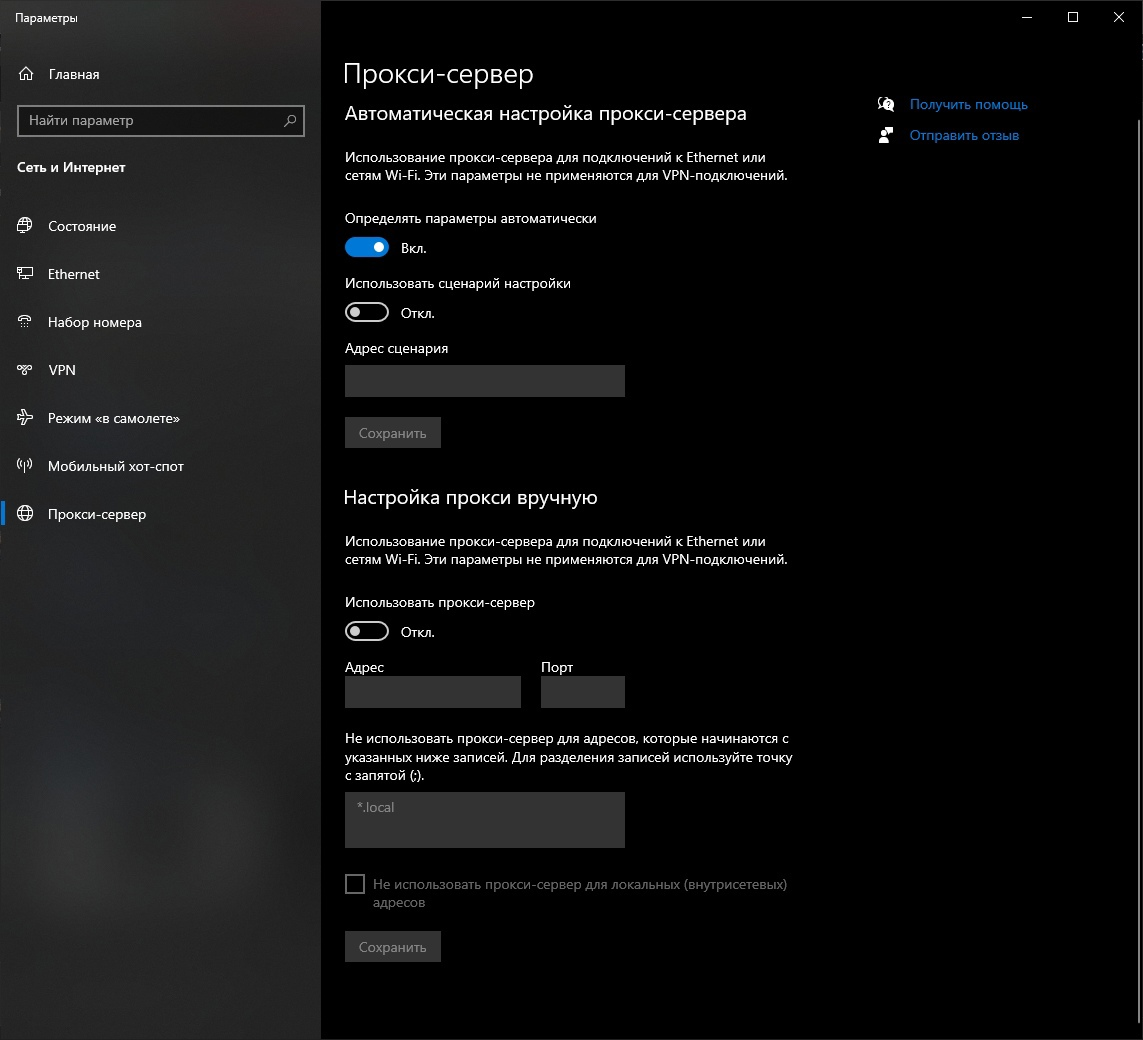
Для настройки на Windows вам потребуется зайти в поиск и написать Прокси либо перейти в Параметры → Сеть и интернет → Прокси-сервер.
Для Linux
Для настройки прокси на Linux вам понадобится зайти в Настройки, после чего нажать на шестеренку напротив пункта Сетевой прокси.
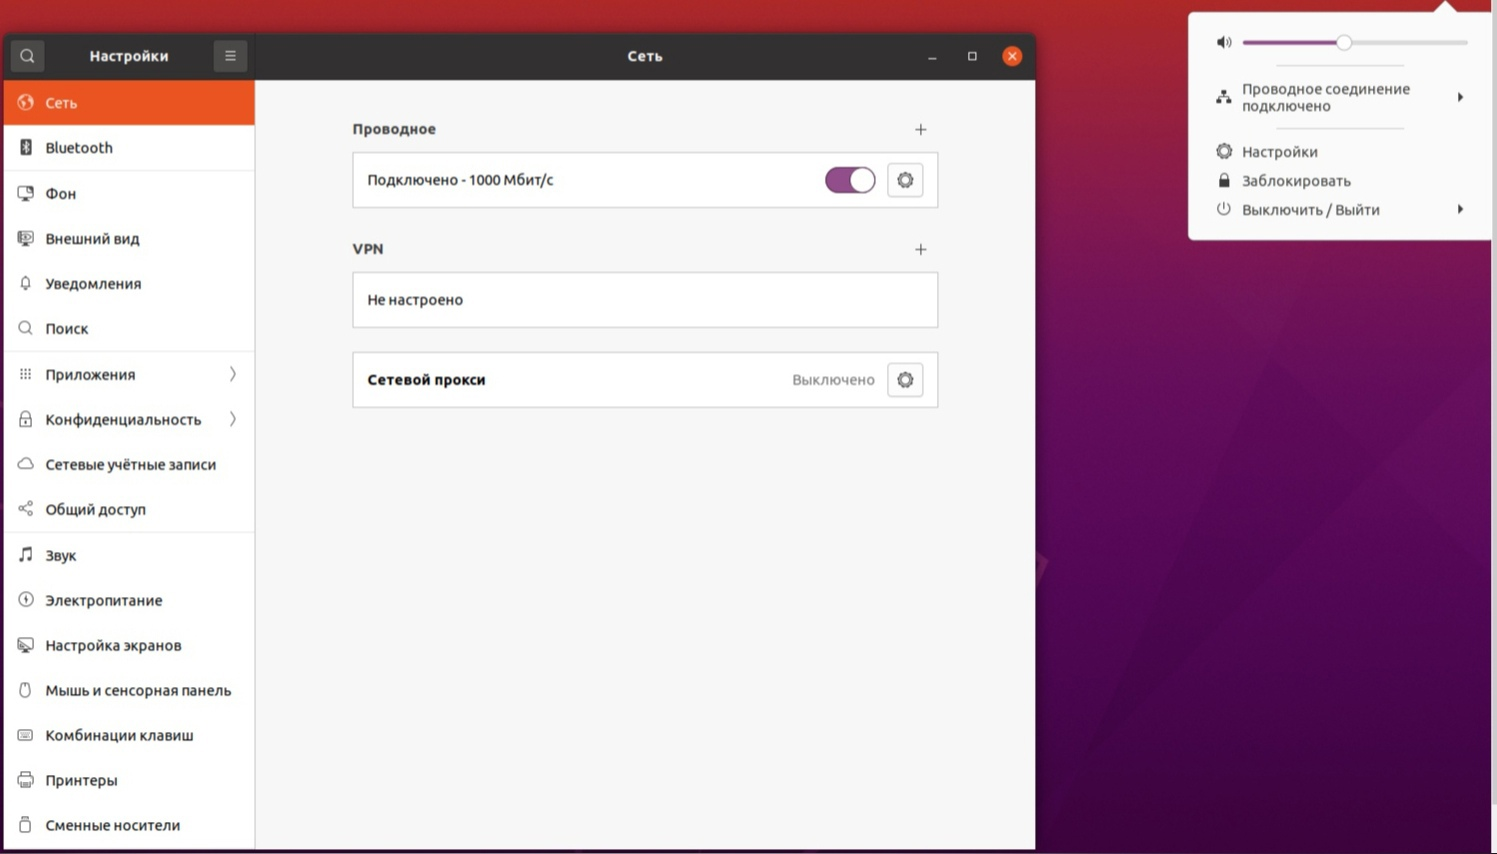

Стоит учитывать, что задать логин и пароль для подключения так просто не получится. Для этого следует выполнить следующие шаги:
- Открыть для редактирования файл /etc/environment, введя команду sudo nano /etc/environment.
- Перейти в конец файла и добавить строки типа:
Название протокола_proxy=”Название протокола://user:pass@proxy:port/”.
- Перезагрузить систему.
Для MacOS
Для настройки прокси на MacOS вам потребуется открыть Safari, после чего зайти в пункт Preferences (или Настройки).
После этого перейти в пункт Дополнения и нажать кнопку Изменить настройки.
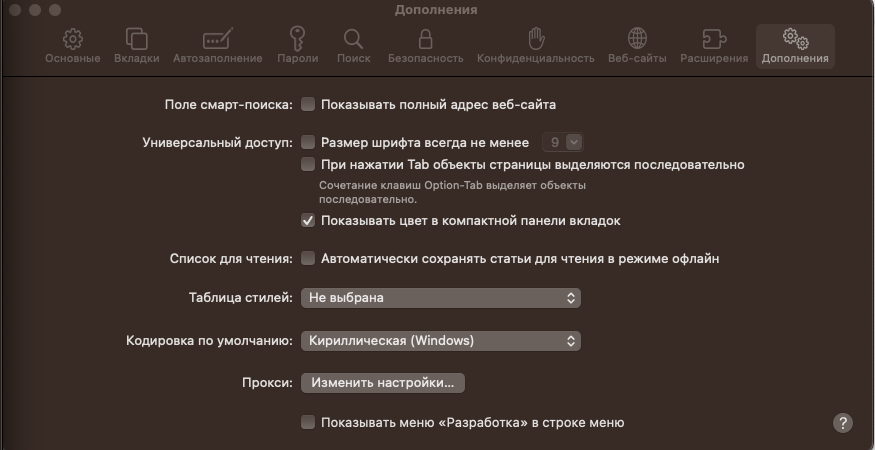
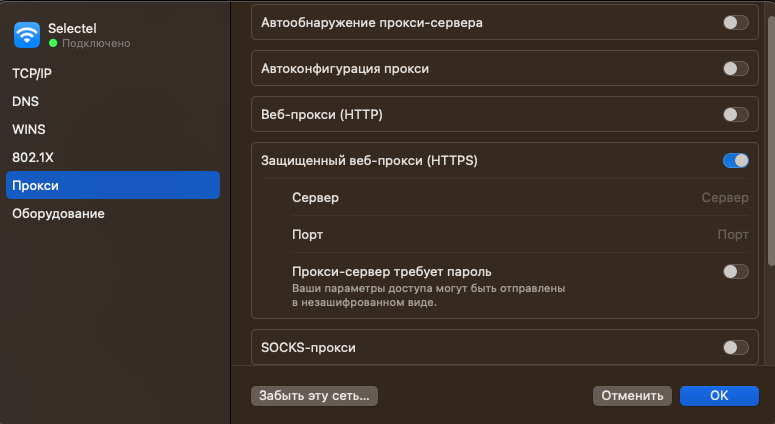
Можно также перейти в окно настройки прокси другим способом. Нажмите на значок Wi-Fi или интернета и выберите Настройки → Wi-Fi.
Выбрать подключенную сеть и нажать Подробнее.
Далее перейдем во вкладку Прокси. Здесь следует выбрать нужный тип прокси-сервера, указать IP и порт. При необходимости — ввести логин и пароль для доступа.
Настройка сервера прокси в браузере
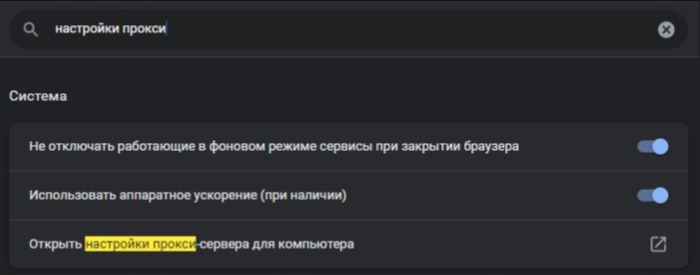
Для настройки прокси в браузере механизм будет схожим. Например, для браузера Google Chrome будет достаточно зайти в настройки и написать в строке поиска Прокси, выбрать пункт открыть настройки прокси сервера для компьютера После этого браузер переадресует вас в настройки прокси-сервера Windows или другой операционной системы.
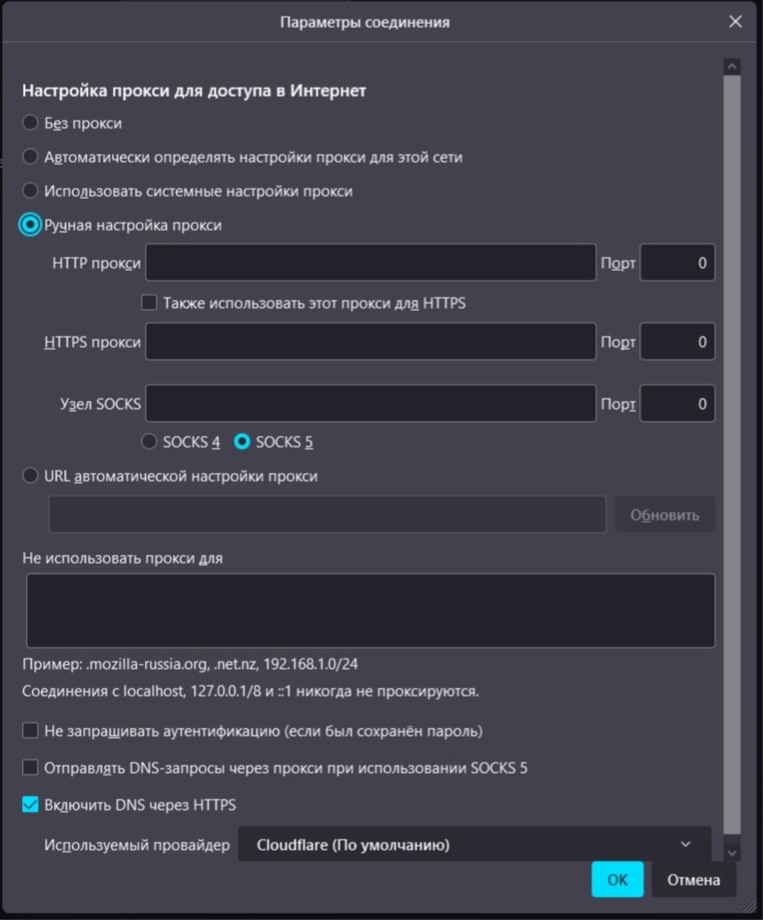
Для браузер Mozilla Firefox следует также перейти в настройки и в строке поиска написать Настройки сети. После выбора этого пункта вам станут доступны настройки соединения.
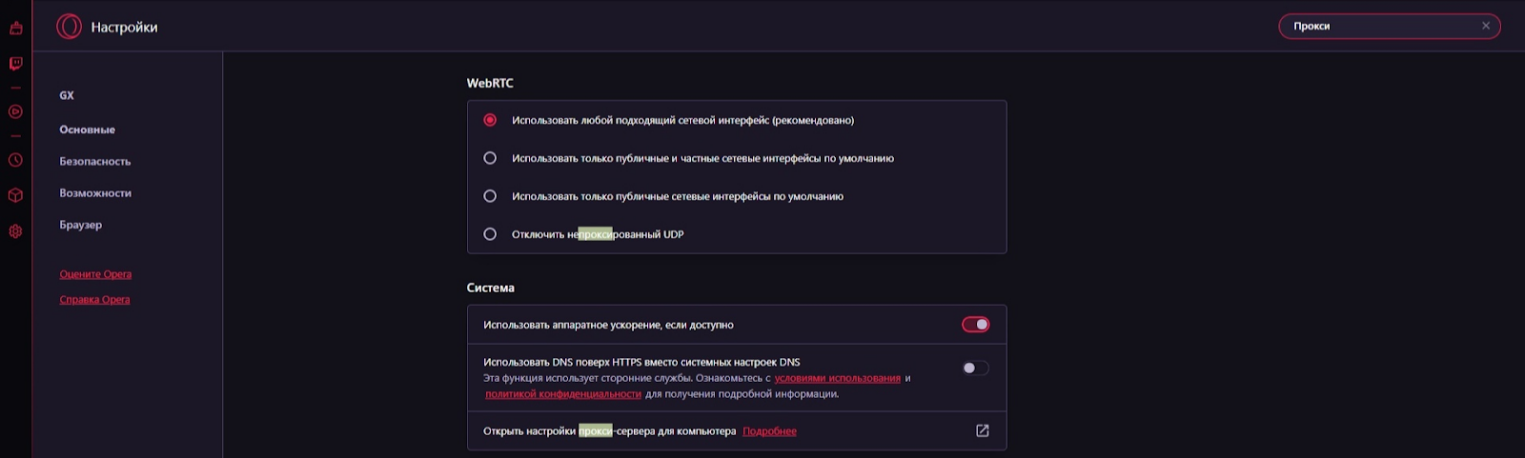
Схожая настройка происходит и в браузере Opera. Вам следует написать в поле поиска Прокси, после чего выбрать пункт Открыть настройки прокси-сервера для компьютера.
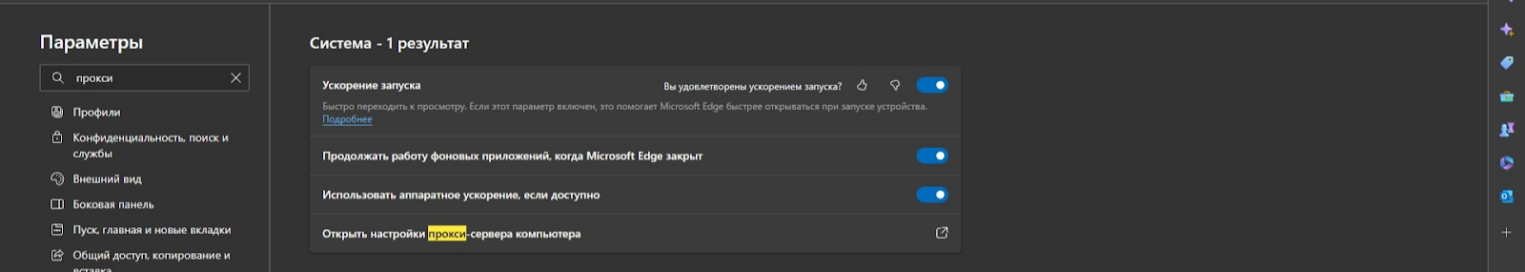
Аналогичный процесс и для браузера Microsoft Edge:
Настройка прокси-сервера для телефонов или планшетов на Android и iOS
Для настройки прокси-сервера в ОС Android и iOS перейдите в меню настроек. Далее выберите подключения: для Android раздел может называться по-разному, в зависимости от оболочки, на IOS это Wi-Fi. Затем зайдите в настройки сети и включите ручную настройку прокси.

Чтобы отключить прокси, следует выполнить шаги в обратном порядке. То есть зайти либо в настройки браузера, либо в настройки системы. Если вы хотите настроить прокси на роутере, то однозначного решения нет. Все будет зависеть от конкретной модели устройства. Сам же алгоритм будет выглядеть аналогично настройке на других системах.
Заключение
Прокси-сервер будет полезен при желании пользователя частично анонимизировать себя или получить доступ к контенту, по каким-то причинам закрытому на территории государства. Также с его помощью компании могут блокировать доступ к социальным сетям для своих сотрудников, отфильтровывать нежелательный трафик и защищать периметр сети.
Но при использовании бесплатных или непроверенных решений стоит соблюдать правила безопасности и быть готовым к тому, что ваши запросы и всю содержащуюся в них информацию могут обнародовать.