Записки IT специалиста
Используем режим ARP reply-only для повышения безопасности сети на оборудовании Mikrotik
- Автор: Уваров А.С.
- 19.11.2021
Безопасность небольших сетей — больная тема для большинства администраторов, особенно если это сети небольших филиалов, торговых точек и т.д. и т.п. Обычно ситуация усугубляется ограниченными бюджетами на оборудование и отсутствием самого понятия информационной безопасности у пользователей таких сетей. Вполне распространённой практикой является свободный доступ к сетевому оборудованию и гуляющий по рукам пароль Wi-Fi. Что можно сделать в такой ситуации? Довольно многое, если у вас на руках оборудование Mikrotik, а как — расскажем в данной статье.
Научиться настраивать MikroTik с нуля или систематизировать уже имеющиеся знания можно на углубленном курсе по администрированию MikroTik. Автор курса, сертифицированный тренер MikroTik Дмитрий Скоромнов, лично проверяет лабораторные работы и контролирует прогресс каждого своего студента. В три раза больше информации, чем в вендорской программе MTCNA, более 20 часов практики и доступ навсегда.
Прежде всего сформулируем задачу. Основную проблему небольших сетей можно выразить одной фразой — «проходной двор». Сетевое оборудование часто располагается, где придется и физический доступ к нему никем не контролируется, также плохо все и с политиками безопасности, очень часто сотрудники просто не понимают, что плохого в том, если они «поделятся» Wi-Fi с соседями по офисному центру.
Поэтому у многих администраторов есть запрос на то, чтобы нормально функционировать в пределах сети могли только доверенные устройства, а остальные, даже физически подключившись к ней, были бы крайне ограничены в сетевых возможностях. Аналогичная потребность есть и в учебных заведениях, но там несколько иная подоплека, заключающаяся в защите детей от информации, причиняющей вред их здоровью и развитию. Если перевести это с официального на русский, то ни при каких обстоятельствах устройство, подключенное в сеть учебного заведения не должно получить выход в интернет без многочисленной фильтрации запрашиваемого контента.
В общем задача понятна — построить сеть, в которой смогут работать только те устройства, которые будут явно одобрены администратором. Теперь посмотрим, какими средствами мы можем ее решить. Для этого снова вспомним как работают сети. Когда мы говорим о небольшой локальной сети, то подразумеваем IP-сеть поверх Ethernet. Вот об Ethernet сейчас и поговорим.
Протокол IP, являясь протоколом сетевого уровня (L3), решает вопросы доставки пакетов между сетями, внутри же сети взаимодействие между узлами происходит на канальном уровне — L2. Для того, чтобы отправить кадр, а сети Ethernet оперируют именно кадрами, необходимо знать физический адрес (MAC) узла назначения. Но заголовки IP-пакета содержат только IP-адреса, как быть? Использовать протокол ARP, позволяющий получить MAC-адрес зная IP-адрес узла.
Протокол достаточно прост, узел, который хочет узнать MAC-адрес другого узла отправляет широковещательный запрос «у кого адрес 192.168.0.х ответьте 192.168.0.y«, этот запрос получают все узлы, но отвечает только обладатель адреса «я 192.168.0.х, мой адрес 00:11:22:33:44:55«.
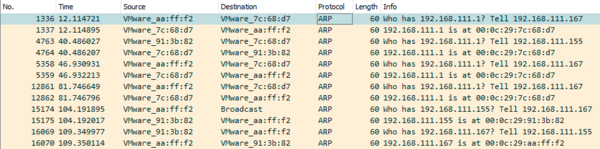
Получив ответ на ARP-запрос узел помещает его в специальную таблицу, чтобы повторно не запрашивать при каждом обращении и формирует Ethernet-кадр для указанного MAC-адреса.
Как это может нам помочь? У Mikrotik есть несколько режимов работы с протоколом ARP, один из них — reply-only — подразумевает что устройство не делает ARP-запросов, а отвечает только тем узлам, данные о которых занесены в ARP-таблицу вручную. Проще говоря, с данной настройкой роутер будет взаимодействовать только с теми устройствами, которые явно укажет администратор.
Кроме того, DHCP-сервер Mikrotik имеет режим, в котором адреса будут выдаваться только тем узлам, для которых включено резервирование, т.е. прописано явное соответствие между MAC-адресом и выдаваемым IP. Сочетание этих двух возможностей позволяет значительно повысить безопасность небольших сетей, не теряя при этом удобства администрирования.
Но начнем мы с того, что просто настроим сеть обычным образом. Теперь, если заглянуть в IP — DHCP Server — Leases — то мы увидим выданные узлам сети IP-адреса, а в IP — ARP можем увидеть ARP-таблицу.
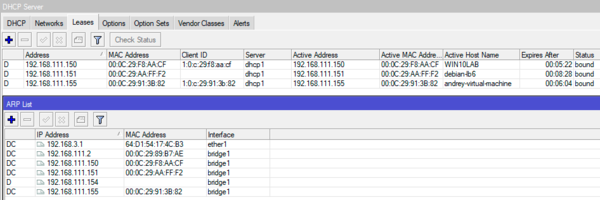
Обратите внимание, что содержимое ARP-таблицы отличается от списка выданных адресов, к примеру в ней присутствует адрес 192.168.111.2 — это устройство со статически настроенным адресом, но так как оно взаимодействовало с роутером записи о нем попали в ARP-таблицу.
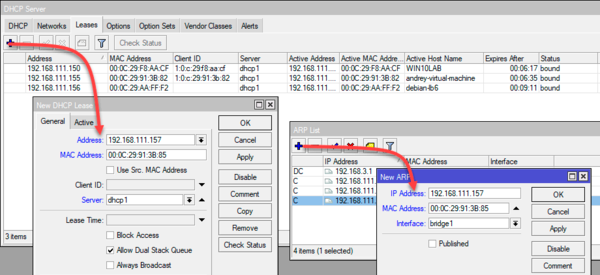
Итак, сеть настроена, подключенные устройства отображаются в указанных выше таблицах. Это хорошо. Для чего мы так поступили? Чтобы не заполнять руками данные для привязки устройств к DHCP-серверу и таблице ARP. Начнем с DHCP, выбираем нужный нам узел и в меню правой кнопки мыши нажимаем Make Static.
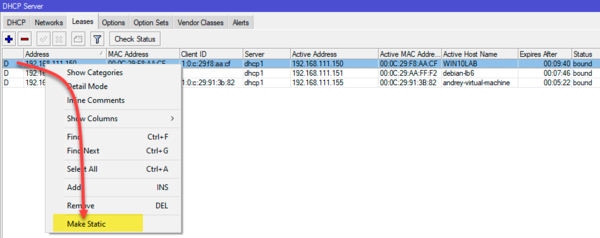
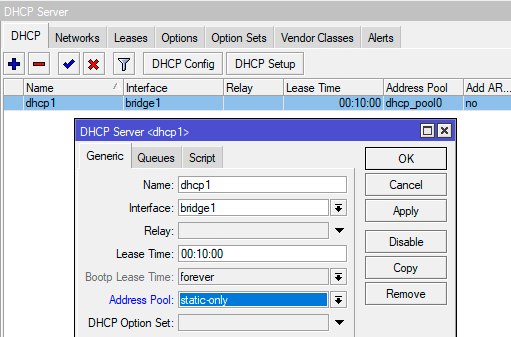
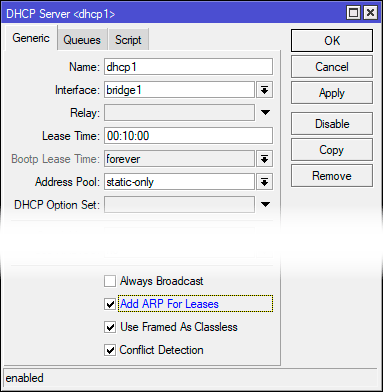
Выполнив данное действие для всех известных узлов переведем DHCP-сервер в режим статического пула, т.е. выдачи адресов только указанным узлам. Для этого перейдем в IP — DHCP Server — DHCP и откроем настройки экземпляра сервера, в нем изменим настройку Address Pool на static-only.
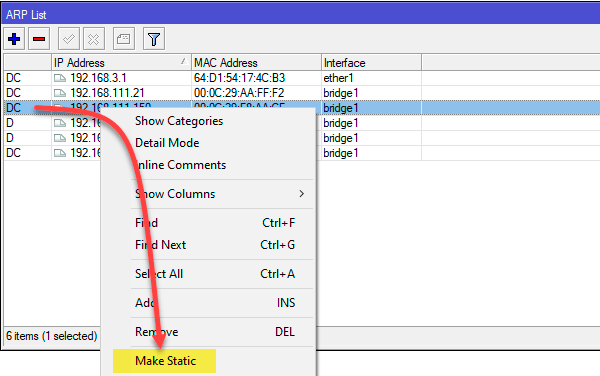
Половина дела сделана, теперь идем в IP — ARP и выполняем аналогичную операцию для записей известных узлов, точно также делаем для них Make Static, при этом не забываем про записи узлов со статическими адресами.
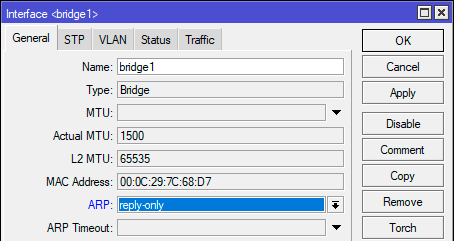
Выполнив эти действия, перейдем в свойства интерфейса, смотрящего в локальную сеть, скорее всего это будет сетевой мост (bridge), и изменим опцию ARP на reply-only.
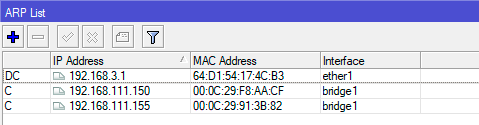
Обратите внимание, как изменилась после этого ARP-таблица, из нее пропали все динамические записи для данного интерфейса.
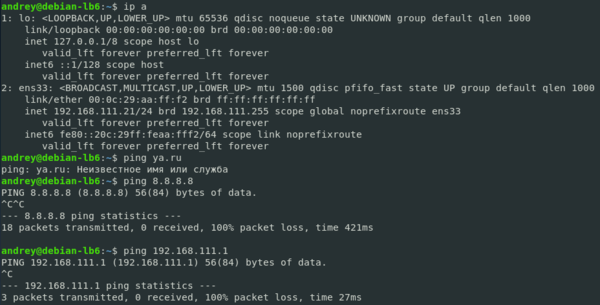
Как на это отреагирует сеть? Для тех устройств, которые мы прописали, не изменится ничего, а вот все остальные теперь просто не смогут получить IP-адрес, но это полбеды, а если кто-то введет его вручную? Да пусть вводит, так как запись об этом узле отсутствует в ARP-таблице, то роутер не будет ему отвечать, даже пропинговать его не удастся.
Как видим, достаточно простые настройки позволили нам существенно поднять безопасность сети, но как быть, если появится новый узел? Вам придется вручную добавить записи для него на DHCP-сервер и в ARP-таблицу.
Либо можно включить опцию Add ARP For Leases в настройках DHCP-сервера и тогда ARP-таблица будет заполняться автоматически для выданных адресов.
Как видим — это несложно, но требует постоянной ручной работы, поэтому данный метод подходит только для небольших сетей. В тоже время он показывает всю гибкость RouterOS, которая позволяет решать достаточно сложные сетевые задачи даже на самом недорогом оборудовании.
Научиться настраивать MikroTik с нуля или систематизировать уже имеющиеся знания можно на углубленном курсе по администрированию MikroTik. Автор курса, сертифицированный тренер MikroTik Дмитрий Скоромнов, лично проверяет лабораторные работы и контролирует прогресс каждого своего студента. В три раза больше информации, чем в вендорской программе MTCNA, более 20 часов практики и доступ навсегда.
Дополнительные материалы:
Mikrotik
- Оборудование MikroTik класса SOHO. Общий обзор и сравнение возможностей
- Производительность младших моделей Mikrotik hEX и hAP. Экспресс-тестирование
- Базовая настройка роутера MikroTik
- Расширенная настройка DNS и DHCP в роутерах Mikrotik
- Автоматическое резервное копирование настроек Mikrotik на FTP
- Проброс портов и Hairpin NAT в роутерах Mikrotik
- Настройка IPTV в роутерах Mikrotik на примере Ростелеком
- Настройка VPN-подключения в роутерах Mikrotik
- Настройка черного и белого списков в роутерах Mikrotik
- Настройка выборочного доступа к сайтам через VPN на роутерах Mikrotik
- Настройка OpenVPN-сервера на роутерах Mikrotik
- Безопасный режим в Mikrotik или как всегда оставаться на связи
- Настройка Proxy ARP для VPN-подключений на роутерах Mikrotik
- Настраиваем Port Knocking в Mikrotik
- Резервирование каналов в Mikrotik при помощи рекурсивной маршрутизации
- Настраиваем родительский контроль на роутерах Mikrotik
- Настраиваем IKEv2 VPN-сервер на роутерах Mikrotik с аутентификацией по сертификатам
- Расширенная настройка Wi-Fi на роутерах Mikrotik. Режим точки доступа
- Mikrotik CHR — виртуальный облачный роутер
- Настройка контроллера CAPsMAN (бесшовный Wi-Fi роуминг) на Mikrotik
- Настройка VPN-подключения на роутерах Mikrotik если подсети клиента и офиса совпадают
- Настраиваем использование DNS over HTTPS (DoH) на роутерах Mikrotik
- Настройка PPTP или L2TP VPN-сервера на роутерах Mikrotik
- Установка Mikrotik CHR на виртуальную машину Proxmox
- Защита RDP от перебора паролей при помощи оборудования Mikrotik
- Настройка SSTP VPN-сервера на роутерах Mikrotik
- Настройка выборочного доступа к сайтам через VPN с автоматическим получением маршрутов по BGP на роутерах Mikrotik
- Особенности эксплуатации CA на роутерах Mikrotik: резервное копирование, экспорт и импорт сертификатов
- Настройка туннелей GRE и IPIP на роутерах Mikrotik
- Правильное использование Fast Path и FastTrack в Mikrotik
- DHCP Snooping — настройка защиты от неавторизованных DHCP-серверов на оборудовании Mikrotik
- Работа оборудования Mikrotik в режиме беспроводной станции (клиента)
- Используем режим ARP reply-only для повышения безопасности сети на оборудовании Mikrotik
The Dude
- The Dude. Установка и быстрое начало работы
- Централизованное управление обновлением RouterOS при помощи The Dude
- Централизованный сбор логов Mikrotik на сервер The Dude
Помогла статья? Поддержи автора и новые статьи будут выходить чаще:

Или подпишись на наш Телеграм-канал:
Add arp for leases mikrotik что это
Обнаружена блокировка рекламы: Наш сайт существует благодаря показу онлайн-рекламы нашим посетителям. Пожалуйста, подумайте о поддержке нас, отключив блокировщик рекламы на нашем веб-сайте.
Работа с ARP.
Раздел для тех, кто начинает знакомиться с MikroTik
Правила форума
Как правильно оформить вопрос.
Прежде чем начать настройку роутера, представьте, как это работает. Попробуйте почитать статьи об устройстве интернет-сетей. Убедитесь, что всё, что Вы задумали выполнимо вообще и на данном оборудовании в частности.
Не нужно изначально строить Наполеоновских планов. Попробуйте настроить простейшую конфигурацию, а усложнения добавлять в случае успеха постепенно.
Пожалуйста, не игнорируйте правила русского языка. Отсутствие знаков препинания и неграмотность автора топика для многих гуру достаточный повод проигнорировать топик вообще.
1. Назовите технологию подключения (динамический DHCP, L2TP, PPTP или что-то иное)
2. Изучите темку «Действия до настройки роутера».
viewtopic.php?f=15&t=2083
3. Настройте согласно выбранного Вами мануала
4. Дочитайте мануал до конца и без пропусков, в 70% случаев люди просто не до конца читают статью и пропускают важные моменты.
5. Если не получается, в Winbox открываем терминал и вбиваем там /export hide-sensitive. Результат в топик под кат, интимные подробности типа личных IP изменить на другие, пароль забить звездочками.
6. Нарисуйте Вашу сеть, рисунок (схему) сюда. На словах может быть одно, в действительности другое.
9 сообщений • Страница 1 из 1
Anzorrr Сообщения: 19 Зарегистрирован: 16 ноя 2020, 12:34
Добрый день! Честно, очень много перегуглил и перечитал статей, но не могу понять как все-таки работает ARP. В настройке DHCP указано «Add ARP for leases», на интерфейсе «reply-only». Я так понимаю, с такой конфигурацией микротик блокирует статичные записи, и вроде бы все. Так вот, с такими настройками в логах часто появляется конфликт мак-адресов. Убираю галку с Add ARP for lease в DHCP, в интерфейсе отключаю ARP ( или перевожу просто в enabled), трафик перестает ходить. Подскажите правильную настройку всего этого, если адреса должны раздаваться DHCP, блокировка статичной записи ip НЕ нужна.
Anzorrr Сообщения: 19 Зарегистрирован: 16 ноя 2020, 12:34
На одном форуме пишут, что один из вариантов постоянным конфликтов MAC — устройство при подключении вместо продления старого адреса берет в аренду новый, в итоге в ARP таблице появляется две записи с одним MAC-адресом. Может ситуация такая. Как с ней бороться ?
Как настроить DHCP сервер на маршрутизаторе Mikrotik
Для того что бы устройства подключенные в локальную сеть могли получать ip адреса автоматически, необходимо настроить DHCP сервер.
Быстрая настройка
Подключаемся к маршрутизатору через winbox. Открываем вкладку IP->DHCP Server. В появившемся окне, во вкладке DHCP нажимаем кнопку DHCP Setup.
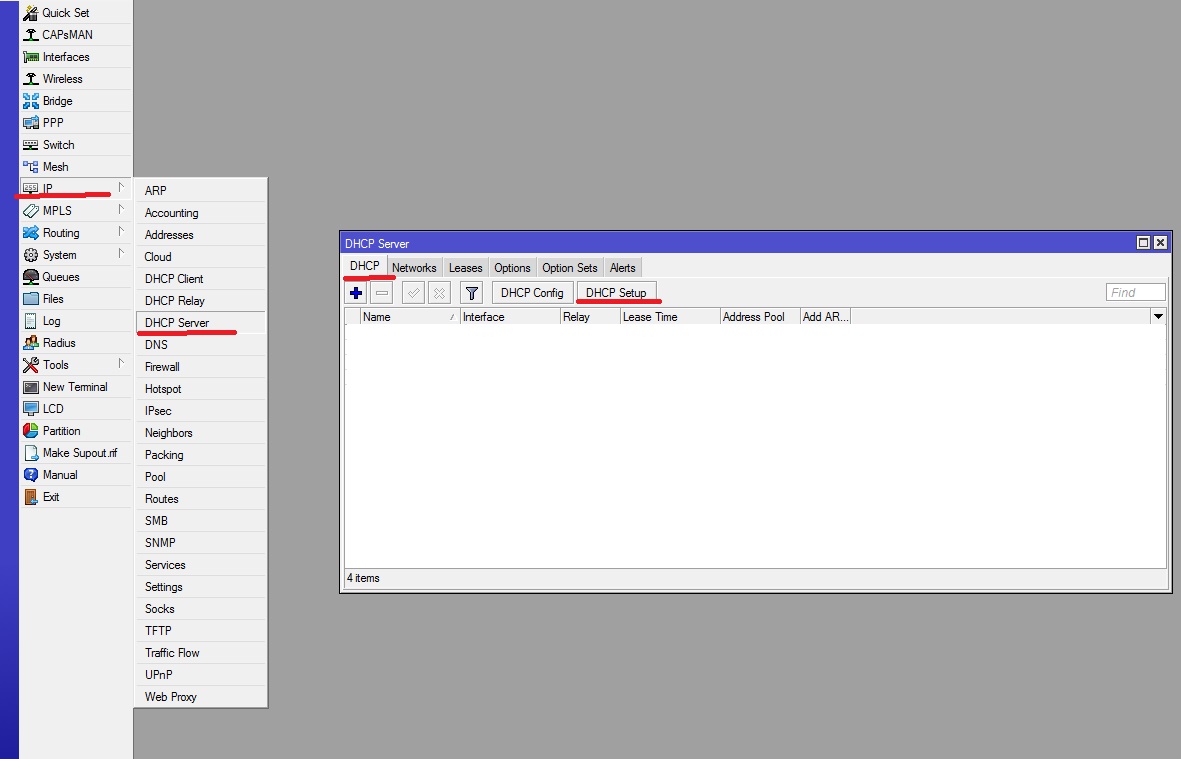
Откроется следующее окошко
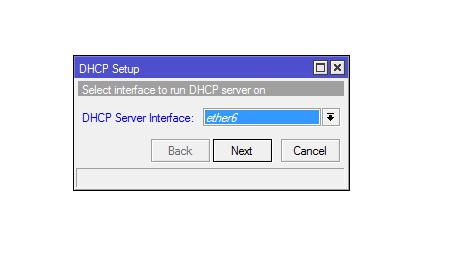
Здесь мы выбираем локальный интерфейс, на котором будет работать ЛВС, если интерфейсы объединены в bridg то выбираем этот бридж.
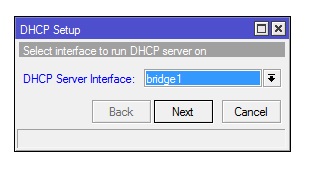
Также если необходимо настроить сервер на vlan, то выбираем нужный vlan. После выбора интерфейса нажимаем Next. В следующем окне вводим нашу локальную сеть.

Прописываем шлюз по умолчанию который будет выдаваться клиентам.

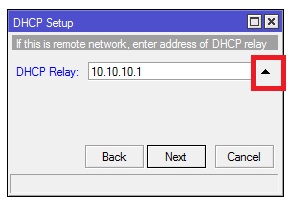
На следующей странице прописываем DHCP Relay. Relay-это ip DHCP сервера, если бы у нас в качестве сервера выступал бы другой Микротик или отдельный компьютер, то здесь нужно было бы прописать его ip. У нас маршрутизатор Mikrotik является server, поэтому Relay нам не нужен и мы просто нажимаем стрелку вверх справа от окошка ввода.
Выбираем пул диапазона range ip адресов, которые будут выдаваться клиентам.
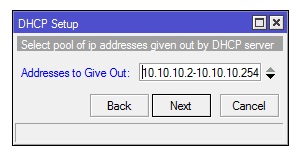
Здесь будут выдаваться ip с 10.10.10.2 по 10.10.10.254
В следующем окне вводим DNS сервера, если в Микротике настроено кэширование ДНС, то вводим ip роутера.
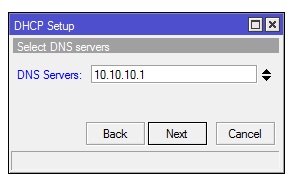
Или другие ДНС, для добавления ДНС нажмите стрелку вниз с левой стороны от окна ввода.
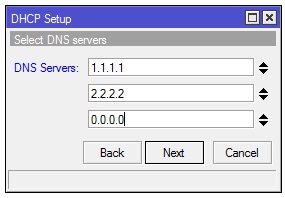
Нажимаем Next. Осталось указать время аренды ip адресов Lease Time.

В примере ip будут выдаваться на один день, т.е. 24 часа. Можно сделать аренду 72 часа, для этого введите строку 3d 00:00:00.
Нажимаем Next. Если все сделали правильно, то появится окошко.
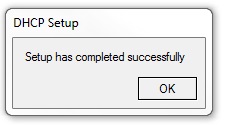
После нажатия кнопки в списке DHCP появится созданный сервер, Если что, то настроено не правильно, строка будет гореть красным цветом.
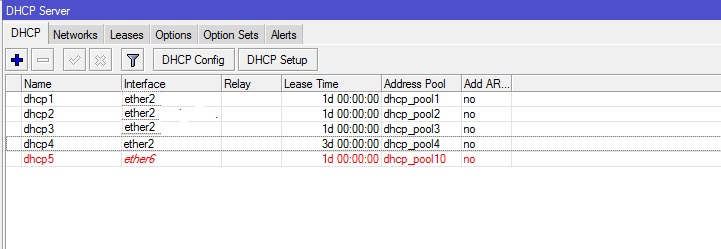
Например, если на порту не настроен ip адрес.
На этом быстрая настройка сервера Микротик закончена. Таким образом, можно настроить несколько серверов для разных пулов. Например, настроить два DHCP, один будет выдавать адреса для пользователей, а другой для локальных ресурсов внутри сети.
Дополнительные настройки DHCP сервера.
Для дополнительных настроек кликните два раза по созданному серверу, в результате откроется окно где можно изменить или добавить дополнительные настройки.
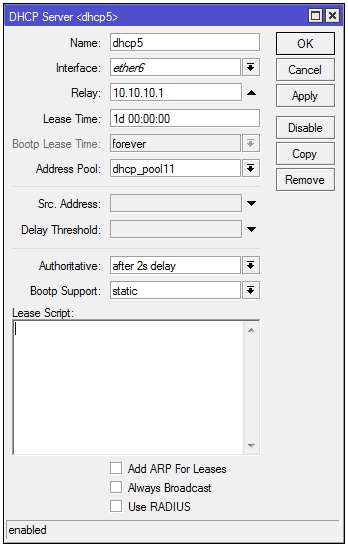
Рассмотрим настраиваемые здесь опции.
Name-Любое имя
Interface – сетевой интерфейс на котором настроен сервер, может быть как физическим так и vlan или bridge.
Lease Time – Время аренды ip, по истечении которого сетевому устройству будет выдан новый.
Address Pool — диапазон из которого будут выдаваться ip для сетевых устройств, настраивается в IP->Pool.
Src.Address – используется если на интерфейсе настроено несколько ip, здесь прописываем рабочий DHCP.
authoritative принимает следующие параметры
yes — если клиент запросит IP, Микротик ему сразу же ответит. Причём если устройство ранее получало IP другого DHCP в сети, то Микротик пошлёт ему пакет DHCPNAK заставляющий обновить ему свой IP
No — если клиент ранее получавший IP с другого DHCP запросит адрес у Микротика то он его проигнорирует
After 2s delay — если клиент запросит IP недоступный на Mikrotik он будет его игнорировать 2 секунды, а далее пошлёт DHCPNAK и присвоит IP из своего диапазона. Своим клиентам Микротик отвечает мгновенно.
After 10s delay — если клиент запросит IP адрес недоступный на Mikrotik он будет его игнорировать 10 секунд, а далее пошлёт DHCPNAK и присвоит IP адрес из своего диапазона. Своим клиентам Микротик отвечает мгновенно.
Bootp Support – принимает значения
none — не реагировать на запросы BOOTP
static — предлагать только статические лизинг для BOOTP
dynamic — предлагать статическую и динамическую аренду для BOOTP
lease—script – в этом окне можно добавить исполняемый скрипт, например при подключении компьютера заносить всю информацию в лог.
add arp for leases — автоматически заполняет ARP таблицу, соответствием MAC — IP.
always broadcast — Всегда отправляйте широковещательные пакеты, даже если IP-адрес назначения известен. При включении этой опции возможна дополнительная нагрузка на сеть L2.
Use Radius — Указывает использовать ли RADIUS server для аккаунтинга и аренды адресов.
На Вкладке Networks, кликаем два раза по созданному серверу и рассмотрим опции.
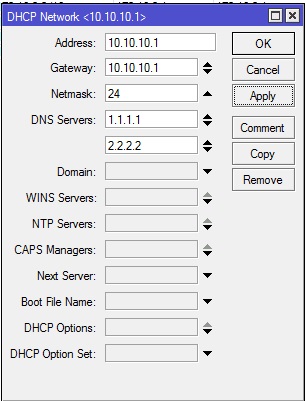
Address – здесь все понятно, ip Микротика
Gateway – шлюз выдаваемый сетевым устройствам
Netmask – маска сети
DNS Servers – ДНС выдаваемые сетевым устройствам
Domain – Имя домена сети
Boot File Name – имя загрузочного файла, используется если включена загрузка по сети через tftp.
Options – дополнительные опции, как настроить рассмотрим ниже.
Привязка клиентов по MAC адресу
Если необходимо что бы клиент получал всегда один и тот же ip, то можно зарезервировать ip адрес за MAC адресом, для этого переходим во вкладку IP->DHCP Server, в открывшемся окне выбираем вкладку Leases, у нас откроется список клиентов.
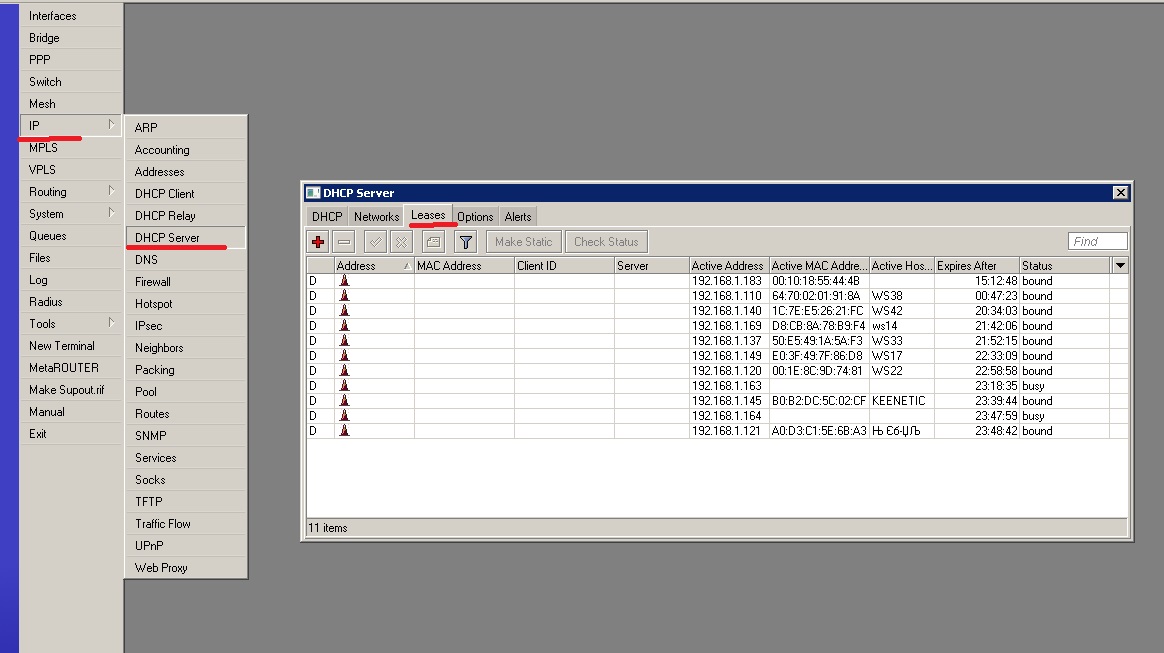
Кликаем левой кнопкой мыши по нужной записи и нажимаем кнопку Make Static.
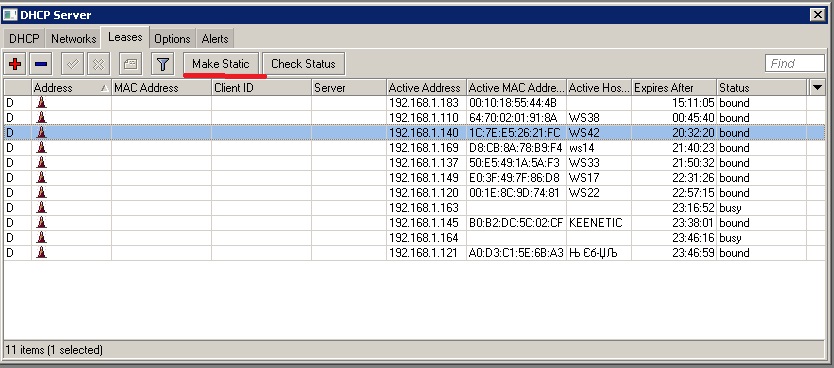
После этого буква D напротив этого клиента должна исчезнуть.
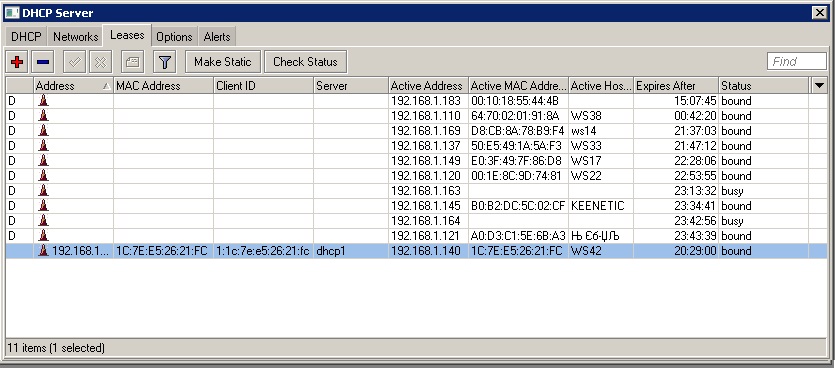
Теперь MAC клиента будет привязан к постоянному ip.
На этой вкладке также можно узнать и о статусе подключенных пользователей
waiting — пользователь не в сети, ожидается подключение.
testing — проверка использования этого адреса или нет (только для динамической аренды) путем опроса его с тайм-аутом 0,5 с
authorizing — ожидание ответа от сервера радиуса
busy — этот адрес назначается статически клиенту или уже существует в сети, поэтому он не может быть арендован, например если на компьютере настроить ip вручную.
offered — сервер предложил адрес пользователю, но не получил подтверждение от пользователя.
bound — адрес назначен пользователю и используется, будет освобожден по истечении времени аренды.
Настройка options
Если необходимо настроить опции, например option 82 использующаяся для привязки IP к порту, или option 66 указывающая ip tftp сервера.
Для настройки переходим на вкладку «Options» и жмем кнопку добавить (красный крест)
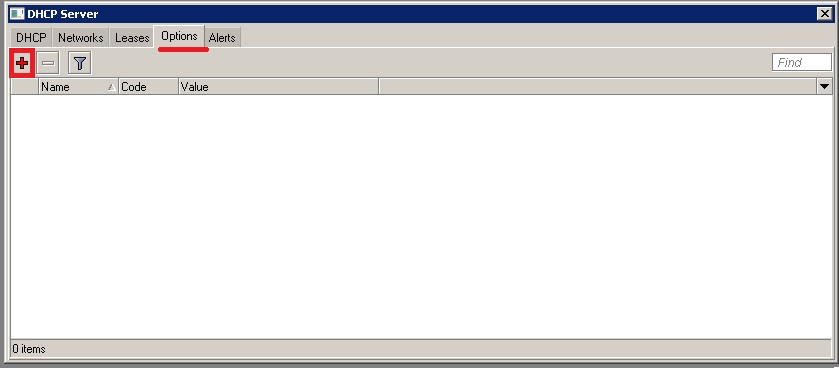
Заполняем поля открывшегося окошка.

Name-название, вводим любое имя
Code – код опции, 66, 82 и т.д.
Value – адрес ресурса, например tftp сервера
Важно: проверьте версию RouterOS, от этого будет зависеть синтаксис данной настройки.
Для версий с 6.0 -6.7, значение IP нужно вводить, используя одинарные ковычки — ’10.10.10.10’
Для версий от 6.8, значение IP нужно вводить, используя следующий синтаксис — s’10.10.10.10’
После нажатия кнопки Apply поле Raw Value заполнится автоматически, жмем OK, должна появится строчка нашей опции
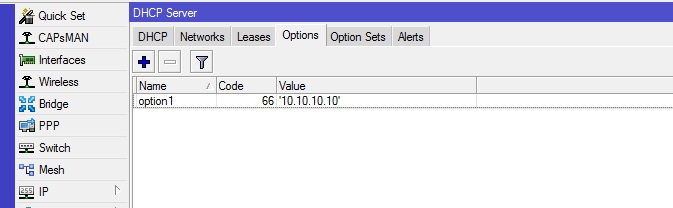
Теперь переходим вкладку «Networks» и два раза кликаем по нужному серверу.
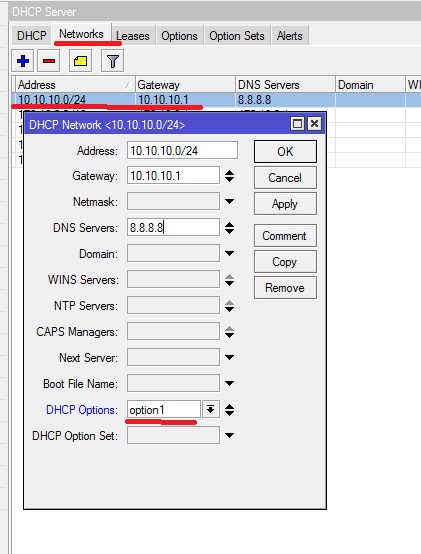
В открывшемся окне, в пункте Options, выбираем нужную нам опцию, созданную на первом шаге. После чего нажимаем кнопку ОК и настройка опции на этом закончена.
Обучающий курс по настройке MikroTik
Нужно разобраться с MikroTik, но не определились с чего начать? В курсе «Настройка оборудования MikroTik» все по порядку. Подойдет и для начала работы с этим оборудованием, и для того, чтобы систематизировать знания. Это видеокурс из 162 уроков и 45 лабораторных работ, построен на официальной программе MTCNA. Проходить можно, когда удобно и пересматривать по необходимости – материалы курса выдаются бессрочно. Также есть 30 дней на личные консультации с автором. На пробу выдают 25 уроков бесплатно, заказать их можно на странице курса.
Если вы нашли ошибку, пожалуйста, выделите фрагмент текста и нажмите Ctrl+Enter.
Похожие записи:
- Настройка BGP на маршрутизаторах Микротик
- Настройка агрегации каналов(bonding) на Mikrotik
- Микротик ограничение скорости. Настройка приоритета трафика (QoS)
- Быстрая настройка маршрутизатора MikroTik с нуля за 5 минут
Mikrotik DHCP server?
Здравствуйте, вот настраиваю маленькую сеть используя Mikrotik, настроил DHCP сервер, все нормально работает, с помощью make static кнопки резервирую IP адреса в DHCP leases, но Ворос токой вот юсер получивший свой резервировоный IP адрес, может прописать на компе в ручную любой другой IP который не резервировался админом. Как отклюить доступ локальной и глобальной сети если кто то вводит другого IP вручную?
- Вопрос задан более трёх лет назад
- 2497 просмотров
1 комментарий
Средний 1 комментарий

Решения вопроса 1
Ovsiannikov @Ovsiannikov
1. в настройках dhcp-server включить «add arp for leases»
2. в настройках интерфейса к которому подключены юсеры настроить arp — «reply-only»
как результат — работать смогут либо пользователи получившие адрес по дхцп, либо для которых прописана статическая АРП запись.
Ответ написан более трёх лет назад
Комментировать
Нравится 6 Комментировать
Ответы на вопрос 3

web-программист
Жестко привязвать IP к mac адресу и через ACL это все разруливать (если это касается wifi) пример
Если по проводу — Как сделать свой DHCP-сервер единственным? тема не 1в1, но суть должны уловить
Ответ написан более трёх лет назад
Комментировать
Нравится Комментировать

Для правильного вопроса надо знать половину ответа
Слегка вас огорчу. Если у пользователя есть права сменить IP-адрес на компьютере, то с тем же успехом он может сменить и MAC-адрес.
Ответ написан более трёх лет назад

Осталось узнать на накой MAC менять.
Sanes, Это вообще не проблема. Пара команд и адрес в кармане.
ping | arp |
Остаётся дождаться, пока соседский компьютер будет выключен и поменять свой MAC.
Помню раньше пользовался частной сетью, спокойно менял MAC адрес и мне перелетал ip привязанный к нему (бывают нюансы, когда 2 компа включены происходит конфликт ip адресов и у кого то не работает сеть). Маки через сканер находил, потом прикрыли эту фичу, сканер не работал (никакой, даже включенные компы не находил по заданному диапазону ip адресов ), наверное можно как то закрыть порты. ну или ещё лучше настроить как то свитчи, если захочет поменять ip, то ему надо будет залезть в начале в него.
Готовые решения — не подаю, но.
В энтерпрайзе IEEE 802.1X позволяет решить все проблемы. Дома\soho — не уверен что будет посильным по технико-финансовым соображениям.
Тем более что стоит начинать с малого — организационных мер. Например, как уже отметили, с реализации организационной части в плане «не может юзер/клиент шалить с проводами и настройками оборудования».
Ну и еще можно поиграться с каждый порт — отдельный vlan или столь любимому раньше (да и сейчас) провайдерами PPTP (выкатив серый пул 10.0.0.0/8) -)