4648(S): предпринята попытка входа с использованием явных учетных данных.

—>
Описание события:
Это событие создается, когда процесс пытается выполнить вход в учетную запись путем явного указания учетных данных этой учетной записи.
Чаще всего это происходит в конфигурациях пакетного типа, таких как запланированные задачи, или при использовании команды RUNAS.
Это также обычное событие, которое периодически происходит во время обычной активности операционной системы.
Примечание. Рекомендации приведены в разделе Рекомендации по мониторингу безопасности для этого события.
XML события:
- - " /> 4648 0 0 12544 0 0x8020000000000000 233200 Security DC01.contoso.local - S-1-5-21-3457937927-2839227994-823803824-1104 dadmin CONTOSO 0x31844 ladmin CONTOSO localhost localhost 0x368 C:\\Windows\\System32\\svchost.exe ::1 0 Необходимые роли сервера: нет.
Минимальная версия ОС: Windows Server 2008, Windows Vista.
Версии события: 0.
Описания полей:
Тема:
- Идентификатор безопасности [Type = SID]: идентификатор безопасности учетной записи, запрашивающей новый сеанс входа с явными учетными данными. Средство просмотра событий автоматически пытается разрешить идентификатор безопасности SID и отобразить имя учетной записи. Если идентификатор безопасности разрешить не удается, в событии будут отображены исходные данные.
Примечание. . Идентификатор безопасности (SID) представляет собой строковое значение переменной длины, которое используется для идентификации доверенного лица (субъекта безопасности). Каждая учетная запись имеет уникальный идентификатор безопасности, выданный центром сертификации, таким как контроллер домена Active Directory, который хранится в базе данных безопасности. Каждый раз, когда пользователь входит в систему, система получает идентификатор безопасности этого пользователя из базы данных и помещает ее в маркер доступа этого пользователя. Система использует идентификатор безопасности в маркере доступа для идентификации пользователя во всех последующих операциях с Безопасностью Windows. Если идентификатор SID использовался как уникальный идентификатор для пользователя или группы, он не может использоваться повторно для идентификации другого пользователя или группы. Дополнительные сведения о SID см. в разделе Идентификаторы безопасности.
- Имя учетной записи [Type = UnicodeString]: имя учетной записи, запрашивающей новый сеанс входа с явными учетными данными.
- Account Domain [Type = UnicodeString]: домен субъекта или имя компьютера. Форматы различаются и включают в себя следующее:
- Пример имени домена NETBIOS: CONTOSO
- Полное имя домена в нижнем регистре: contoso.local
- Полное имя домена в верхнем регистре: CONTOSO.LOCAL
- Для некоторых известных субъектов безопасности, таких как LOCAL SERVICE или ANONYMOUS LOGON, значение этого поля равно «NT AUTHORITY».
- Для учетных записей локальных пользователей это поле будет содержать имя компьютера или устройства, к которым принадлежит эта учетная запись, например: «Win81».
Примечание GUID — это аббревиатура от «Глобальный уникальный идентификатор». Это 128-разрядное целое число, используемое для идентификации ресурсов, действий или экземпляров.
Учетная запись, учетные данные которой использовались:
- Имя учетной записи [Type = UnicodeString]: имя учетной записи, учетные данные которой использовались.
- Account Domain [Type = UnicodeString]: домен субъекта или имя компьютера. Форматы различаются и включают в себя следующее:
- Пример имени домена NETBIOS: CONTOSO
- Полное имя домена в нижнем регистре: contoso.local
- Полное имя домена в верхнем регистре: CONTOSO.LOCAL
- Для некоторых известных субъектов безопасности, таких как LOCAL SERVICE или ANONYMOUS LOGON, значение этого поля равно «NT AUTHORITY».
- Для учетных записей локальных пользователей это поле будет содержать имя компьютера или устройства, к которым принадлежит эта учетная запись, например: «Win81».
Примечание GUID — это аббревиатура от «Глобальный уникальный идентификатор». Это 128-разрядное целое число, используемое для идентификации ресурсов, действий или экземпляров.
Целевой сервер:
- Имя целевого сервера [Type = UnicodeString]: имя сервера, на котором был запущен новый процесс. Имеет значение «localhost«, если процесс был запущен локально.
- Дополнительные сведения [Type = UnicodeString]: подробные сведения об этом поле в этом документе отсутствуют.
Сведения о процессе:
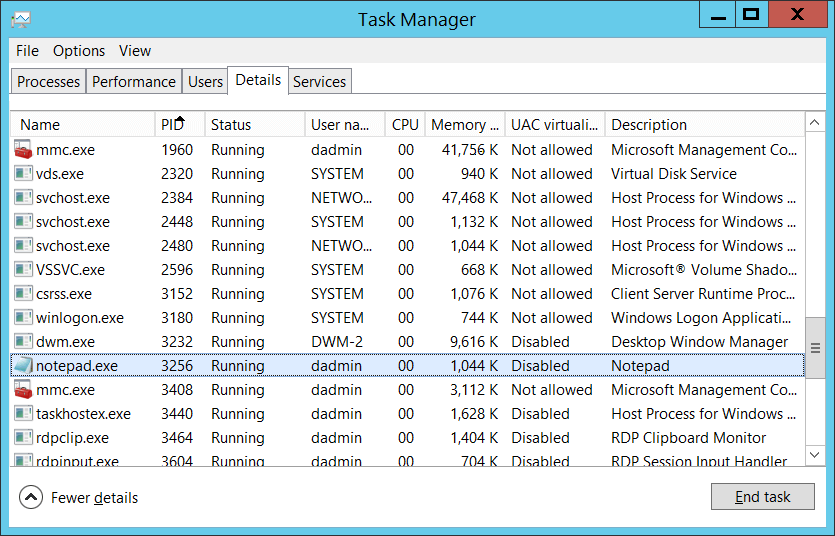
- Идентификатор процесса [Type = Указатель]: шестнадцатеричный идентификатор процесса, который был запущен с использованием явных учетных данных. ИД процесса (PID) — это число, которое операционная система использует для идентификации активного процесса уникальным образом. Узнать значение PID для определенного процесса можно, например, в диспетчере задач (вкладка «Подробности», столбец «ИД процесса»): Если преобразовать шестнадцатеричное значение в десятичное, можно сравнить его со значениями в диспетчере задач. Кроме того, можно сопоставить этот ИД процесса с ИД процесса в других событиях, например в событии «4688: создан процесс» Информация о процессе\ ИД нового процесса.
- Имя процесса [Type = UnicodeString]: полный путь и имя исполняемого файла для процесса.
Сведения о сети:
- Сетевой адрес [Type = UnicodeString]: IP-адрес компьютера, с которого была выполнена попытка входа.
- IPv6-адрес или ::ffff:IPv4-адрес клиента.
- ::1 или 127.0.0.1 означает localhost.
- 0 для интерактивных входов.
Рекомендации по контролю безопасности
Для 4648(S): была предпринята попытка входа с использованием явных учетных данных.
Следующая таблица аналогична таблице в приложении A. Рекомендации по мониторингу безопасности для многих событий аудита, но также описывает способы мониторинга, использующие «Учетная запись, чьи учетные данные были использованы\Идентификатор безопасности».
Тип требуемого мониторинга Рекомендации Учетные записи с высокими значениями. У вас могут быть высокоценные доменные или локальные учетные записи, для которых необходимо отслеживать каждое действие.
Примерами высокоценных учетных записей являются администраторы баз данных, встроенная учетная запись локального администратора, администраторы домена, учетные записи служб, учетные записи контроллеров домена и т. д.Отслеживайте это событие с помощью «Subject\Security ID» или «Account чьи учетные данные были использованы\Security ID«, которые соответствуют учетной записи или учетным записям с высоким значением. Аномалии и вредоносные действия: у вас могут быть особые требования касательно обнаружения аномалий или отслеживания потенциально вредоносных действий. Например, вам может потребоваться отслеживать использование учетной записи во внерабочее время. При мониторинге аномалий или вредоносных действий используйте «Subject\Security ID» и «Account чьи учетные данные были использованы\Security ID» (с другими сведениями), чтобы отслеживать, как и когда используется определенная учетная запись. Неактивные учетные записи: у вас, возможно, есть неактивные, отключенные или гостевые учетные записи, а также другие учетные записи, которые не должны использоваться. Отслеживайте это событие с помощью «Subject\Security ID» или «Account чьи учетные данные были использованы\Security ID«, которые соответствуют учетным записям, которые никогда не должны использоваться. Список разрешенных учетных записей. У вас может быть определенный список разрешений учетных записей, которым разрешено выполнять действия, соответствующие определенным событиям. Если это событие соответствует действию «только список разрешенных», просмотрите «Subject\Security ID» и «Account чьи учетные данные были использованы\Security ID» для учетных записей, которые находятся за пределами списка разрешений. Внешние учетные записи. Вы можете отслеживать учетные записи из другого домена или «внешние» учетные записи, которым запрещено выполнять действие, соответствующее этому событию. Отслеживайте «Subject\Account Domain» или «Account чьи учетные данные были использованы\Security ID«, соответствующие учетным записям из другого домена или «внешних» учетных записей. Ограничение использования компьютеров или устройств: у вас могут быть определенные компьютеры или устройства, на которых определенные люди (учетные записи) обычно не должны выполнять никаких действий. Отслеживайте целевой компьютер (или другое целевое устройство) на наличие действий, выполняемых «Subject\Security ID» или «Account чьи учетные данные были использованы\Security ID«, о которых вас беспокоит.
Например, можно отслеживать, чтобы убедиться, что «Учетная запись, чьи учетные данные были использованы\Идентификатор безопасности«, не используется для входа на определенный компьютер.Соглашения об именовании учетных записей: в вашей организации могут быть определенные соглашения об именовании учетных записей. Отслеживайте «Имя субъекта\учетная запись» и «Учетная запись, учетные данные которой использовались\Идентификатор безопасности» для имен, которые не соответствуют соглашениям об именовании. - Если у вас есть предварительно определенное «Имя процесса» для процесса, сообщаемого в этом событии, отслеживайте все события с именем процесса, не равным заданному значению.
- Вы можете отслеживать, находится ли «Имя процесса» не в стандартной папке (например, не в System32 или Program Files) или в папке с ограниченным доступом (например, Временные файлы Интернета).
- Если у вас есть предопределенный список ограниченных подстрок или слов в именах процессов (например, «mimikatz» или «cain.exe«), проверьте наличие этих подстрок в разделе «Имя процесса«.
- Если subject\Security ID не должен знать или использовать учетные данные для учетной записи, чьи учетные данные использовались\Имя учетной записи, отслеживайте это событие.
- Если учетные данные для учетной записи, учетные данные которой были использованы\Имя учетной записи не следует использовать из сведений о сети\Сетевой адрес, отслеживайте это событие.
- Убедитесь, что сведения о сети\Сетевой адрес находится в списке внутренних IP-адресов. Например, если известно, что определенная учетная запись (например, учетная запись службы) должна использоваться только с определенных IP-адресов, можно отслеживать все события, в которых network Information\Network Address не является одним из разрешенных IP-адресов.
Обратная связь
Отправить и просмотреть отзыв по
Anonymous: Touch ID отсылает отпечатки пальцев спецслужбам
Когда Apple представила iPhone 5s со встроенным сканером отпечатков пальцев Touch ID, это вызвало панику среди поборников защиты личных данных и сторонников теории заговоров. Хотя в Купертино утверждают, что биометрическая информация пользователей хранится локально, некоторые наблюдатели уверены в том, что это не соответствует действительности. Недавно к этому хору сомневающихся присоединилось сообщество хакеров Anonymous, которое утверждает, что результаты сканирования благополучно оседают на серверах печально известного Агентства национальной безопасности США.

«Анонимусы» выложили на YouTube видео, в котором делятся сенсационными подробностями компании AuthenTec, которую Apple купила из-за ее разработок, связанных со считывателями отпечатков пальцев. Хакеры утверждают, что эта компания тесно связана с американскими спецслужбами, а именно АНБ.
Разумеется, виртуальное теневое государство без правительства не стоит рассматривать как источник достоверной информации. Однако если вы особенно щепетильно относитесь к защите своих личных данных, то советуем воздержаться от использования функции iPhone, которая потенциально способна сделать вас еще более незащищенными от шпионажа спецслужб.
По материалам TechnoBuffalo.com
Что такое UUID?
Объясните пожалуйста русским языком, что такое uuid , читал и википедию и другие источники, все равно не особо понимаю. Например при переходе по url posts/1 мы получим саму статью. А с использованием uuid идентификатор поста будет что-то вроде этого posts/ac5fb2c6-e43a-48e3-a116-47fc719a69c5 Зачем это нужно и почему лучше использовать с uuid , а не без него (по умолчанию posts/1 )?
Отслеживать
13.7k 12 12 золотых знаков 43 43 серебряных знака 75 75 бронзовых знаков
задан 30 авг 2018 в 14:30
user290664 user2906642 ответа 2
Сортировка: Сброс на вариант по умолчанию
Зачем это нужно и почему лучше использовать с uuid , а не без него (по умолчанию posts/1 )?
Чтобы нельзя было получать сущности (в данном смысле посты) по их номеру. Т.е. перебором от 1 до n .
Это защита от получения произвольных данных всякими парсерами.
Например, захотел я собрать все посты с другого сайта, пишу:
for i in 1..1000: html = get("https://example.ru/posts/" + i)И через пару секунд получаю содержимое 1000 постов с того сайта.
Если бы там каждый пост имел uuid , то пришлось бы другим способом получать их:
- Через разделы: главное меню, категории, и т.п.
- Через поиск на сайте (можно даже через поисковики)
Отслеживать
ответ дан 30 авг 2018 в 14:34
77k 6 6 золотых знаков 56 56 серебряных знаков 123 123 бронзовых знака
Понял наконец) спасибо большое!
– user290664
30 авг 2018 в 14:42
@karaname, если Вам помог ответ — примите его как правильный.
30 авг 2018 в 14:44
@isnullxbh понятное дело) там определенное время стоит потому что
– user290664
30 авг 2018 в 14:48Основное назначение UUID — это позволить распределённым системам уникально идентифицировать информацию без центра координации. Таким образом, любой может создать UUID и использовать его для идентификации чего-либо с приемлемым уровнем уверенности, что данный идентификатор непреднамеренно никогда не будет использован для чего-то ещё. Поэтому информация, помеченная с помощью UUID, может быть помещена позже в общую базу данных, без необходимости разрешения конфликта имен.
Например у вас работают две копии сайта. В каждом из них идет автоинкрементное добавление id++. И вот вдруг к вам поступила задача слить эти две базы в одну. Вы столкнетесь с тем, что и в одной и в другой базе есть одинаковые id. А вот с uuid таких проблем не возникнет
Или у вас большая высоконагруженная система. Для распределения нагрузки вы создаете кластер из нескольких серверов. На каждом из серверов идет интенсивное добавление информации, а синхронизация между ними идет не сразу, а с опозданием. С uuid не возникнет проблем с дублированием ключей при синхронизации
В чем виноват Anonymous: хакеры разместили в сети более миллиона ID пользователей Apple после взлома ресурса ФБР
Анонимно действующие хакеры взломали доступ к более чем 1 миллиону ID-номеров Apple iPhone and iPad, сделав это якобы с официального ресурса ФБР.
В понедельник активист хакерской группы Antisec сообщил, что их группа взломала 1 миллион и 1 уникальный идентификационный номер (UDIDs), используемый компанией Apple, разработчиками приложений и рекламных сетей, для того, чтобы вычислить iPhone и iPad пользователей. Согласно данным, предоставленным журналом Forbes, данные были якобы украдены непосредственно из ФБР.
Хакеры разместили длинное сообщение на Pastebin вместе со ссылками на данные, взятые из крупной базы данных персональной информации более 12 миллионов пользователей, сообщается в статье Forbes.
Сотрудник Forbes Энди Гринберг загрузил и расшифровал зашифрованные файлы. Так как не существует способа подтвердить подлинность или определить источник информации, ему лишь удалось обнаружить огромный список строк по 40 символов в каждой, состоящий из номеров и букв от А до F, привычное обозначения для UDID-номеров компании Apple.
По словам хакера-Анонима, каждая строка содержит своего рода обозначение каждого пользователя, равно как и имя пользователя, а также заметку, информирующую о дополнительных устройствах, используемых пользователем.
В своем сообщении хакеры Antisec говорят: «Мы решили, что хотим поспособствовать созданию системы Интернет-безопасности, в первую очередь проверив качество работы ФБР».
Хакеры не размещали персональную информацию о пользователях, такую как полные имена, номера мобильных телефонов, адреса и ZIP-коды. Однако они оставили одну основную колонку, в которой размещена лишь часть информации, достаточная для того, чтобы пользователи смогли определить, попали ли они в список, — сообщает группа.
Antisec сообщают, что в этой ситуации они повели себя как Робин Гуды, имея те же мотивы: взять у государства и помочь гражданам.
«Нам удалось совершенно точно узнать, что никто просто не обратит на тебя внимания, если ты просто придешь и скажешь: эй, с какой стати ФБР использует личную информацию с моего телефона? Я понятия не имею, в каких целях она используется. К сожалению, никому до этого нет дела» — говорят хакеры.
По словам Antisec, данные были украдены благодаря несовершенству защиты в Java, что, к слову, наблюдалось и в недавней истории с WikiLeaks и их редактором, Джулианом Ассанжем, который недавно таки получил политическое убежище в Эквадоре.
В своем заявлении представитель хакерской группы сказал, что сейчас самый подходящий момент для того, чтобы опубликовать данные, потому что как раз сейчас компания Apple занимается поисков альтернатив для системы UDID.
«Нам с самого начала не нравилась концепция UDID», — добавляют Antisec. «Это действительно очень плохая идея для Apple. Грязная штука».
Аноним отказался давать какие-либо интервью прессе, заявив, что на данный момент единственным их комментарием касательно произошедшего является их официальное сообщение.
В июне 2010 года, из-за нарушений правил безопасности AT&T security было взломано и выложено в сеть около 114 тысяч email адресов и ICC-ID номеров владельцев Apple iPad. В прошлом году за это преступление были арестованы двое мужчин.
Обновление: Сегодня PCMag’s Security Watch официально сообщили, что ФБР отрицает данный инцидент, в то время как эксперты по безопасности имеют вопрос касательно того, что данная утечка информации может просто являться пиар-ходом Анонимов.