Самый быстрый DNS-сервер России: сравниваем и выбираем лучший из них

Список лучших ДНС-серверов можно еще продолжать и продолжать, при этом для России в большинстве регионов самый быстрый DNS-сервер — это все-таки DNS от Яндекс. Хотя и тут не все так однозначно.
Качество DNS-сервера во многом будет завис е ть от вашего местоположения, то есть в каждой точке планеты будет свой самый быстрый ДНС-сервер. Именно поэтому мы привели список «Лучшие DNS-сервер ы для и нтернета», чтобы вам было из чего выбрать и с чем поэкспериментировать.
Мы будем очень благодарны
если под понравившемся материалом Вы нажмёте одну из кнопок социальных сетей и поделитесь с друзьями.
DNS-сервер простыми словами
DNS (Domain Name System) — это система, которая преобразует удобочитаемые доменные имена в числовые IP-адреса, используемые компьютерами для идентификации друг друга в сети Интернет.
Когда вы вводите веб-адрес (URL) в свой браузер, он отправляет запрос на сервер DNS для получения соответствующего IP-адреса. DNS-сервера находятся по всему миру и работают вместе, чтобы обеспечить быстрое и надежное преобразование доменных имен в IP-адреса.
DNS также поддерживает другие типы записей, такие как MX-записи для электронной почты, SRV-записи для служб и др. Эти записи могут указывать на другие сервера, которые обрабатывают различные запросы в Интернете.
Как работает DNS
DNS работает по принципу распределенной базы данных, которая содержит информацию о доменных именах и соответствующих им IP-адресах. Все доменные имена разделены на иерархические уровни, начиная с корневого домена, затем первого уровня (например, .com, .org, .net) и так далее.
Когда пользователь вводит веб-адрес в свой браузер, он отправляет запрос на DNS-сервер для получения IP-адреса, связанного с этим доменным именем. Если DNS-сервер, на который был отправлен запрос, не имеет этой информации в своей кэшированной базе данных, он будет обращаться к другим DNS-серверам, начиная с корневого сервера и двигаясь вниз по иерархии доменов, пока не найдет DNS-сервер, который содержит нужную информацию.
Когда сервер DNS находит соответствующую запись в своей базе данных, он возвращает IP-адрес обратно браузеру, который затем может установить соединение с соответствующим веб-сервером, используя этот IP-адрес.
DNS использует кэширование для ускорения процесса поиска соответствующих IP-адресов. Когда DNS-сервер получает запрос, он сначала проверяет свою кэшированную базу данных на предмет соответствующей записи. Если DNS-сервер находит нужную информацию в своей кэшированной базе данных, он может вернуть IP-адрес немедленно, не обращаясь к другим DNS-серверам.
DNS-сервера также могут использовать различные методы для балансировки нагрузки, чтобы обеспечить быстрое и надежное обслуживание запросов. Например, DNS-сервера могут использовать кластеризацию или репликацию данных для обеспечения доступности и устойчивости к отказам.
Где находятся DNS-серверы
DNS-сервера располагаются по всему миру и управляются различными организациями. Эти сервера могут быть как публичными, так и частными, и каждый сервер содержит часть информации о доменных именах и соответствующих им IP-адресах.
Корневые DNS-сервера, которые находятся на вершине иерархии доменов, управляются организацией ICANN (Internet Corporation for Assigned Names and Numbers) и расположены в разных частях мира. Каждый корневой DNS-сервер отвечает за определенный список доменных зон верхнего уровня (.com, .org, .net и т.д.), а также за домены верхнего уровня стран (например, .ru, .de, .jp и т.д.).
Другие DNS-сервера располагаются на уровнях, более близких к конечному пользователю, и могут быть управляемыми компаниями-хостинг-провайдерами или интернет-провайдерами. DNS-сервера также могут быть настроены в локальных сетях, таких как домашние сети или офисные сети.
Все DNS-сервера работают вместе, чтобы обеспечить быстрое и надежное преобразование доменных имен в IP-адреса. Когда DNS-сервер не может найти нужную информацию в своей базе данных, он может обратиться к другим DNS-серверам, чтобы найти соответствующую запись. В этом случае, маршрутизация запросов может проходить через множество DNS-серверов по всему миру, пока не будет найдена нужная информация.
Anycast DNS / Unicast DNS
Unicast DNS — это традиционный метод использования DNS-серверов, при котором каждый сервер имеет уникальный IP-адрес. Когда клиент делает запрос DNS-записи, он отправляет запрос на конкретный IP-адрес DNS-сервера, который обслуживает этот домен.
В Unicast DNS каждый DNS-сервер имеет свой собственный IP-адрес и используется только этим сервером для обработки запросов на DNS-записи. Клиенты, запрашивающие DNS-записи, должны знать IP-адрес конкретного DNS-сервера, который обслуживает домен.
Unicast DNS является наиболее распространенным методом использования DNS-серверов. Этот метод обеспечивает высокую точность в обработке запросов DNS-записей, но при этом может быть менее эффективным, чем метод Anycast DNS, когда речь идет о масштабировании и отказоустойчивости. Если DNS-сервер, на который отправлен запрос DNS-записи, становится недоступен, то клиенту необходимо делать запрос на другой DNS-сервер вручную.
Anycast DNS — это метод использования технологии Anycast для доставки DNS-сервисов. В этом методе группа DNS-серверов использует один и тот же IP-адрес для своего доступа в Интернет. Таким образом, при запросе DNS-записи клиент будет обращаться к DNS-серверу, который находится в его ближайшей географической локации.
Преимущества Anycast DNS заключаются в том, что он повышает скорость и надежность доставки DNS-запросов. Это происходит за счет того, что при использовании Anycast DNS запросы обрабатываются на ближайшем к клиенту DNS-сервере. Это уменьшает время ответа DNS-сервера и обеспечивает более быстрый доступ к сайтам и другим ресурсам в Интернете.
Также стоит отметить, что Anycast DNS обеспечивает более высокую отказоустойчивость, так как при недоступности одного из DNS-серверов, запросы будут автоматически перенаправляться на другой ближайший DNS-сервер, который имеет тот же IP-адрес.
Anycast DNS часто используется провайдерами хостинга и CDN-сервисами, чтобы обеспечить своим клиентам более быстрый и надежный доступ к их веб-ресурсам.
Что будет если заблокируют корневые DNS серверы?
Корневые DNS-сервера играют важную роль в функционировании Интернета, так как они предоставляют информацию о доменных именах и направляют запросы к соответствующим DNS-серверам для получения IP-адресов. Если корневые DNS-сервера будут заблокированы, это может привести к серьезным проблемам с доступностью Интернета.
При блокировке корневых DNS-серверов пользователи могут столкнуться с трудностями в доступе к веб-сайтам и другим онлайн-сервисам. Это происходит потому, что без доступа к корневым DNS-серверам, DNS-серверы не смогут преобразовывать доменные имена в соответствующие IP-адреса, что затруднит доступ к веб-сайтам.
Однако, существуют возможные способы обойти локальную блокировку корневых DNS-серверов, например, с использованием альтернативных DNS-серверов, VPN или других технологий обхода цензуры. Также возможна реорганизация доменной системы, которая может уменьшить зависимость от корневых DNS-серверов.
Уже давно происходит процесс осуверенивания российского сегмента сети. Роскомнадзор строит свой аналог базы RIPE для российских провайдеров и пользователей интернета и национальную систему доменных имен (НСДИ). В сети есть инструкции по подключению операторов связи и владельцев автономных систем к НСДИ в которых приводятся несколько вариантов использования НСДИ, в том числе с возможной подменой корневых DNS. С большой вероятностью настройки DNS, которые выдает провайдер вашему устройству, уже используют НСДИ.
Тем не менее, блокировка корневых DNS-серверов является серьезным нарушением свободы доступа к информации и может вызвать многочисленные проблемы с доступностью Интернета и функционированием онлайн-сервисов. Поэтому блокировка корневых DNS-серверов крайне не желательна.
Какие бывают типы записей DNS?
Существует несколько типов записей DNS, каждая из которых содержит различную информацию о доменном имени и связанном с ним IP-адресе. Некоторые из наиболее распространенных типов записей DNS включают:
A запись (Address record) — этот тип записи содержит соответствие между доменным именем и IPv4-адресом.
AAAA запись (IPv6 Address record) — этот тип записи содержит соответствие между доменным именем и IPv6-адресом.
CNAME запись (Canonical Name record) — этот тип записи позволяет установить альтернативное имя для существующего доменного имени. Такая запись может быть использована для перенаправления запросов на другой сервер или доменное имя.
MX запись (Mail Exchange record) — этот тип записи содержит информацию о почтовом сервере, который обрабатывает электронную почту для домена.
TXT запись (Text record) — этот тип записи используется для хранения произвольного текстового описания для домена, которое может использоваться для различных целей, например, для проверки доменной подлинности или для хранения других дополнительных данных.
SRV запись (Service record) — этот тип записи используется для определения сервера, который предоставляет определенный сервис для домена, такой как сервер голосовой связи, LDAP-сервер, и другие.
NS запись (Name Server record) — этот тип записи содержит информацию о DNS-серверах, которые отвечают за домен.
Каждая запись DNS содержит информацию о доменном имени и соответствующем ему IP-адресе или другой информации, которая используется для настройки различных сервисов и функций в Интернете.
Список лучших DNS-серверов
Существует множество DNS-серверов, которые можно использовать для получения быстрого и надежного доступа к Интернету. Некоторые из наиболее популярных и рекомендуемых DNS-серверов включают:
| Google Public DNS | 8.8.8.8, 8.8.4.4 |
| Cloudflare DNS | 1.1.1.1, 1.0.0.1 |
| OpenDNS | 208.67.222.222, 208.67.220.220 |
| Quad9 DNS | 9.9.9.9, 149.112.112.112 |
| Comodo Secure DNS | 8.26.56.26, 8.20.247.20 |
| CleanBrowsing | 185.228.168.9, 185.228.169.9 |
| AdGuard DNS | 176.103.130.130, 176.103.130.131 |
Эти DNS-серверы обеспечивают высокую скорость и защиту от различных типов киберугроз. Однако, рекомендуется использовать DNS-серверы, которые находятся ближе к вашему географическому расположению, чтобы получить максимально возможную производительность.
Как настроить DNS-сервер
Настройка DNS-сервера зависит от того, какой DNS-сервер вы используете и на каком устройстве вы его настраиваете. Однако, общие шаги для настройки DNS-сервера могут быть следующими:
Определите, какой DNS-сервер вы хотите использовать. Вы можете выбрать один из популярных общедоступных DNS-серверов, таких как Google Public DNS или OpenDNS, или использовать DNS-сервер, предоставляемый вашим интернет-провайдером.
Настройте DNS-сервер на своем маршрутизаторе. Это позволит установить DNS-сервер по умолчанию для всех устройств, подключенных к вашей сети. Обычно это делается через веб-интерфейс маршрутизатора. При этом требуется указать IP-адрес DNS-сервера, который вы хотите использовать.
Если вы не можете настроить DNS-сервер на своем маршрутизаторе, то можете настроить его на отдельном устройстве. Например, на ПК с ОС Windows вы можете настроить DNS-сервер в разделе «Сеть и Интернет» в настройках соединения.
Если вы используете DNS-сервер на маршрутизаторе и на отдельном устройстве, то DNS-сервер, настроенный на отдельном устройстве, будет иметь приоритет. В этом случае вам нужно настроить DNS-сервер на каждом устройстве отдельно.
После настройки DNS-сервера можно проверить его работу, например, с помощью онлайн-сервисов, таких как «DNS Leak Test». Также стоит проверить, работает ли DNS-сервер на всех устройствах в вашей сети.
Важно отметить, что настройка DNS-сервера может отличаться в зависимости от устройства и операционной системы, которые вы используете. Поэтому перед началом настройки рекомендуется изучить документацию на устройстве и обратиться к руководству пользователя.
Настройка DNS сервера на Ubuntu
Настройка своего DNS-сервера на Ubuntu может быть достаточно сложной, но следуя этим шагам, вы можете установить и настроить DNS-сервер на своем Ubuntu-сервере:
- Установите DNS-сервер BIND с помощью команды в терминале:
sudo apt-get update sudo apt-get install bind9 bind9utils bind9-doc- Отредактируйте файл конфигурации DNS-сервера /etc/bind/named.conf.local, чтобы добавить зону, которую вы хотите настроить, например, если вы хотите настроить зону example.com, то в файле named.conf.local нужно добавить следующие строки:
zone "example.com" < type master; file "/etc/bind/db.example.com"; >;- Создайте файл зоны /etc/bind/db.example.com и определите в нем настройки для вашей зоны. Файл может выглядеть примерно так:
$TTL 86400 @ IN SOA ns1.example.com. admin.example.com. ( 2022101201 ; Serial 3600 ; Refresh 180 ; Retry 60480 ; Expire 86400 ; Minimum TTL ); @ IN NS ns1.example.com. @ IN NS ns2.example.com. ns1 IN A 192.168.1.10 ns2 IN A 192.168.1.11 www IN A 192.168.1.12- Отредактируйте файл /etc/bind/named.conf.options для настройки опций DNS-сервера. Некоторые из наиболее распространенных параметров настройки DNS-сервера, которые могут быть заданы в файле named.conf.options, включают следующие:
options < directory "/var/cache/bind"; recursion yes; allow-query < any; >; >;В этом примере опция recursion включена, что позволяет вашему DNS-серверу запрашивать другие DNS-серверы, чтобы получить запрашиваемую информацию.
- После того, как вы настроили DNS-сервер, запустите его, используя команду:
sudo systemctl start bind9- Наконец, убедитесь, что ваш DNS-сервер запускается при загрузке системы:
sudo systemctl enable bind9Теперь ваш DNS-сервер должен быть настроен и работать на Ubuntu-сервере.
Получите 300 руб на заказ
за подписку на нашу рассылку
Быстрые анонимные DNS серверы
В эту часть обзора мы включили сразу три сервиса: OpenDNS, GoogleDNS и Level3DNS, поскольку все они имеют сходные характеристики и среди них сложно выбрать лучшего. Важно отметить, что перечисленные публичные службы DNS не используют шифрование. Напомним также, что ваш провайдер Интернета получает ваши персональные данные, и использование публичных DNS Вас от этого не спасет.
OpenDNS ( 208.67.222.222 и 208.67.220.220)
Сервис OpenDNS, также известный под названием Cisco Umbrella, является очень популярной службой DNS и умеет фильтровать контент по множеству параметров, в том числе блокирует сайты для взрослых, а также предоставляет защиту от кражи персональных данных. У OpenDNS есть бесплатные и премиум тарифы, отличающиеся лишь в скорости соединения и в наличии функции добавления исключений, предназначенной для создания «заблокированной сетевой среды» (как ее называют в OpenDNS). Наиболее привлекательной опцией у сервиса OpenDNS является возможность создания настраиваемых фильтров, которая позволяет самостоятельно фильтровать контент. Так что, если Вы хотите внедрить родительский контроль на уровне DNS, используйте OpenDNS.
Публичный Google DNS (8.8.8.8 и 8.8.4.4)
Google Public DNS пользуется большой популярностью. Хотя этот сервис работает достаточно быстро и располагает хорошей службой поддержки, у Google Public DNS есть один минус, и заключается он в сборе пользовательской статистики. Ни для кого уже не секрет, что Google зарабатывает на рекламе и сборе данных пользователей, которые затем используются для выдачи соответствующих результатов по поисковым запросам. Нельзя утверждать, что это является серьезным нарушением безопасности, поскольку GoogleDNS все же не имеет доступа к персональным данным пользователя, но все равно необходимо иметь в виду, что сбор данных ведется, а это потенциально может привести к раскрытию конфиденциальной информации. На информационном сайте Гугл ДНС размещена документация, более подробно освещающая услуги и функции этого сервиса.
Level3DNS (4.2.2.1 и 4.2.2.2)
Level3DNS предоставляет широкую линейку продуктов, которые подойдут как для личных целей, так и для корпоративного сегмента. Компания Level3 – это один из крупнейших провайдеров услуг Интернет, а значит, почти весь трафик проходит через их сервера. Level3 не берет плату за услуги DNS (просто потому, что это их работа), и, как следствие, этот сервис добрался до третьего места популярности в мире. Как и в случае с ранее упомянутыми DNS-серверами, имейте в виду, что Level3 регистрирует все запросы, исходящие с вашего компьютера.
Самые конфиденциальные DNS сервера
По критерию анонимности мы отобрали DNS-сервисы, которые не проводят регистрацию запросов и при этом предлагают дополнительную защиту (блокировка рекламы, вредоносных программ) соединения.
DNS.Watch (84.200.69.80 и 84.200.70.40)
DNS.Watch – публичный DNS-сервис, который получил известность благодаря тому, что для его использования не требуется регистрация. DNS.Watch предоставляет и IPV4, и IPv6 DNS-серверы общего пользования и поддерживает DNSSEC (обратите внимание, что в данном случае DNSSEC не означает «шифрование DNS», DNS запросы на этом сайте по-прежнему не зашифрованы). На наш взгляд недостатки DNS.Watch кроются в скорости – при тестировании из России мы выявили длительную задержку (более 100 мс).
DNSCrypt
DNSCrypt предлагает поддержку шифрованных запросов DNS, но работает этот сервис только через собственное программное обеспечение, так что налету, просто настроив DNS-серверы на сетевой карте, начать работу не получится. И вот почему: DNSCrypt, в отличие от прочих сервисов, шифрует сделанные вами DNS-запросы, а не оставляет их в виде читаемого текста, который легко перехватить. DNSCrypt поддерживает основные операционные системы, а также предоставляет прошивку для роутера. Инструкции по установке и настройке приведены на их сайте, прямо на главной странице. Нельзя обойти вниманием еще одну интересную функцию, которая позволяет пользователю запустить собственный DNS-сервер – для кого-то она может оказаться полезной.
Comodo Secure DNS (8.26.56.26 и 8.20.247.20)
Comodo Secure DNS предоставляет за плату довольно много услуг, однако непосредственно сама служба DNS является бесплатной и, как утверждает сама компания, ее можно рекомендовать любому, особенно тем пользователям, которым нужен надежный, быстрый и безопасный интернет-серфинг. Выбирайте DNS из перечисленных нами, но не забывайте, что разные сервисы предлагают разный функционал, и в своем обзоре мы не ранжировали сервисы по местам, не называли самый лучший DNS, однако все эти сервисы рекомендуются нами к использованию.
ТОП-8 безопасных DNS-серверов

DNS-серверы могут использоваться не только для того, чтобы переводить доменные имена в IP-адреса. Часто они применяются для фильтрации сайтов по спискам, для противодействия вредоносным сайтам, а иногда — и для обхода некоторых ограничений. Ниже расскажем о том, что такое безопасные DNS-серверы и какие функциональные возможности они предлагают.
- Введение
- Что такое DNS?
- Обзор популярных безопасных DNS-серверов
- 3.1. Cisco Umbrella
- 3.2. Cloudflare
- 3.3. DNSFilter
- 3.4. Google Public DNS
- 3.5. Neustar UltraDNS Public
- 3.6. Quad9
- 3.7. SkyDNS
- 3.8. Яндекс.DNS
Введение
Каждый день мы для различных целей посещаем большое количество сайтов в интернете, будь то профессиональные, обучающие, развлекательные или другие ресурсы. При этом следует проявлять бдительность, потому что одной из самых распространённых угроз безопасности, с которой может столкнуться любой человек, являются вредоносные сайты. Ежедневно злоумышленники создают большое количество таких сайтов для заражения вирусами, краж, вымогательства и прочего.
На вредоносных сайтах могут размещаться баннеры, при нажатии на которые загружается опасное содержимое. Поэтому, например, поиск в интернете нужного «софта» может закончиться загрузкой и установкой вредоносной или заражённой программы, начиная от простых вирусов и заканчивая шифровальщиками. Большую «популярность» имеют фишинговые сайты, выдающие себя за легитимные с целью заполучить пароли от различных ресурсов, данные банковских карт и др. Серьёзную опасность представляют сайты, не требующие никакого взаимодействия с пользователем кроме самого факта обращения к ним. Такие сайты содержат сценарии (скрипты), которые автоматически исполняются на стороне клиента, то есть на вашем компьютере или мобильном телефоне, и результатом их выполнения является установка шпионских программ, ботов, шифровальщиков. Угрозу также представляют сайты с запрещённым контентом: порнография, наркотики, терроризм. Стоит отметить, что они тоже нередко могут нанести вред всё теми же вирусами.
Одной из простых и доступных мер для защиты от вредоносных сайтов является использование безопасных DNS-серверов.
Что такое DNS?
Служба DNS (Domain Name System) является одной из основных для работы в интернете, она сопоставляет цифровой IP-адрес каждого ресурса, сложно воспринимаемый и плохо запоминаемый человеком, удобному буквенному доменному имени (173.194.73.139 → google.com). Часто её сравнивают со справочником телефонных номеров. Служба DNS работает по принципу иерархии: за каждую зону в интернете отвечает свой DNS-сервер (причём не один), который знает все имена в своей зоне, и если у него запрашивается неизвестный ресурс, он перенаправляет запрос на вышестоящий сервер. Каждый раз, когда вы ищете в любом поисковике интересующий вас ресурс, запрос направляется к вашему DNS-серверу. Он найдёт нужный сайт, в какой бы точке интернета тот ни находился.
Оградить вас от вредоносных ресурсов и ваших детей от нежелательного контента призваны безопасные DNS-серверы. Основной идеей здесь является постоянное отслеживание вредоносных и нежелательных сайтов, составление чёрных списков и ограничение доступа. Использование безопасных DNS-серверов увеличивает конфиденциальность ваших запросов (данные хранятся определённый промежуток времени, а затем удаляются); кроме того, некоторые сервисы осуществляют блокировку рекламы. Такие DNS-серверы могут стать хорошей заменой серверов вашего провайдера.
Обзор популярных безопасных DNS-серверов
Cisco Umbrella
В 2015 году компания Cisco купила безопасный DNS-сервис OpenDNS, создав на его базе решение Cisco Umbrella. Это — не просто безопасный DNS, а комплекс для защиты от угроз из интернета, включающий в себя также межсетевой экран, веб-прокси с возможностью анализа файлов в изолированной виртуальной среде, инструменты для проведения расследований. Сервис располагается в облаке и ориентирован на корпоративных клиентов. Управление им осуществляется на веб-странице Cisco Umbrella. На корпоративном DNS-сервере настраивается перенаправление DNS на IP-адреса 208.67.222.222 и 208.67.220.220, и далее на странице Cisco Umbrella добавляется сеть компании-клиента. Политики для клиентов содержат большое количество настроек: выбор категорий сайтов и контента на них для блокировки, блокировка в зависимости от используемого приложения, а также блокировка по конкретным именам доменов. Остальные функции в рамках нашей темы описывать не будем. Cisco Umbrella занимает 3-е место по производительности в рейтинге независимого сервиса по мониторингу DNS-серверов DNSPerf.
Cloudflare
Сервис создан в 2018 году одноимённой компанией, является полностью бесплатным. Есть несколько режимов работы, которые определяются в зависимости от установленного вами IP-адреса, принадлежащего компании Cloudflare. Адрес 1.1.1.1 — основной, DNS-фильтрация не выполняется, вы получаете надёжный и быстрый сервис. Второй режим работы — семейный: при указании в качестве DNS-серверов IP-адресов 1.1.1.2 / 1.0.0.2 осуществляется блокировка вредоносных ресурсов. Если вы хотите ещё и ограничить контент для взрослых, то установите адреса 1.1.1.3 / 1.0.0.3. Сервис поддерживает DNSSEC, а значит, злоумышленники не смогут перенаправить вас на поддельные веб-страницы. На сайте сервиса прописано, что компания Cloudflare не продаёт пользовательские данные рекламным компаниям; ваши запросы будут храниться на сервере в течение 24 часов. DNSPerf оценивает Cloudflare как самый быстрый публичный DNS-сервис в мире.
DNSFilter
Компания DNSFilter создавала свой сервис с 2015 года на протяжении трёх лет. DNSFilter — полностью платная служба с поддержкой различных функций безопасности. Среди основных — DNSSEC, DNS over TLS (шифрование запросов), классификация сайтов в режиме реального времени, защита от ботнетов и фишинга. Можно пользоваться сервисом дома или на базе своего предприятия с возможностью хранить журналы запросов клиентов и настраивать политики. Адреса серверов DNSFilter — 102.247.36.36 и 103.247.37.37. Цена подписки — от 216 до 1069 долларов США в год, в зависимости от набора функций и вариантов использования. В рейтинге сервиса DNSPerf он занимает 2-е место по скорости.
Google Public DNS
Сервис от всем известной американской корпорации работает с 2009 года. Является бесплатным общедоступным сервисом. Предоставляет ускоренную загрузку веб-страниц благодаря кешированию данных, а также защиту запросов за счёт использования технологий DNS over TLS и DNS over HTTPS. Адреса серверов — 8.8.8.8 и 8.8.4.4. Google прописывает в своих условиях, что данные пользователей будут удаляться в течение 48 часов, а данные о провайдере и местоположении — в течение двух недель. Заявляется о конфиденциальности ваших данных, однако время от времени появляются поводы в этом усомниться. Сервис занимает 6-е место по скорости в рейтинге DNSPerf.
Neustar UltraDNS Public
Бесплатный DNS-сервис от американской компании Neustar. Сервис предлагает несколько серверов с различной степенью фильтрации. Серверы с адресами 64.6.64.6 и 64.6.65.6 предоставляют быстрый и надёжный поиск запрашиваемых ресурсов без блокировок. Блокировка вредоносных, фишинговых, шпионских сайтов выполняется при указании адресов 156.154.70.2 и 156.154.71.2. Если вы хотите ограничить сайты содержащие контент с порнографией, насилием, азартными играми, то установите в качестве DNS-серверов IP-адреса 156.154.70.3 и 156.154.71.3. Сервис находится на пятом месте в рейтинге DNSPerf.
Quad9
Ещё один хороший бесплатный сервис. Внимание здесь уделено не только фильтрации вредоносных ресурсов, но и вашей конфиденциальности. На сайте Quad9 указано, что при использовании этого сервиса ваш IP-адрес никогда не регистрируется на его серверах. Сервис использует как коммерческие, так и общедоступные источники данных по угрозам безопасности. Контентная фильтрация при его работе, впрочем, не осуществляется. Для использования Quad9 нужно задать в настройках DNS IP-адреса 9.9.9.9 и 149.112.112.112. Сервис размещается на 7-й строчке рейтинга DNSPerf.
SkyDNS
Российский облачный сервис контентной фильтрации. Персональные продукты компании направлены на защиту детей в интернете, также они внедрены в большом количестве школ. DNS-сервер блокирует вредоносные ресурсы, а также сайты с платными подписками, порнографией, онлайн-играми и любой другой тематикой, которую вы зададите в настройках (60 категорий). Осуществляется блокировка рекламных баннеров, всплывающих окон и другой рекламы. Можно настроить перенаправление на безопасный поиск, где пользователи найдут информацию, которая не несет вреда (то есть ничего о бомбах, наркотиках и т. д.). Настройка выполняется на сайте SkyDNS, там же можно отслеживать запросы пользователей. IP-адрес этого DNS-сервиса — 193.258.251.251. Стоимость — от 495 рублей в год. Также компания SkyDNS предлагает линейку продуктов для корпоративных заказчиков, они рассчитаны на решение задач предприятий любого масштаба.
Яндекс.DNS
Сервис от всем известной российской компании работает с 2013 года. Полностью бесплатен, имеет три режима работы. Базовый вариант — IP-адреса 77.88.8.8 и 77.88.8.1 — не осуществляет фильтрацию при запросах. Безопасный режим — 77.88.8.88 и 77.88.8.2 — блокирует вредоносные сайты. Третий набор серверов — 77.88.8.7 и 77.88.8.3 — осуществляет контентную фильтрацию материалов для взрослых. Яндекс.DNS замыкает первую десятку рейтинга DNSPerf, но поскольку существует огромное количество сервисов, это в целом говорит о хорошей производительности.
Как выбрать DNS-сервер?
Для выбора DNS-сервиса можно воспользоваться уже упомянутым сервисом DNSPerf.
Рисунок 1. Рейтинг DNSPerf
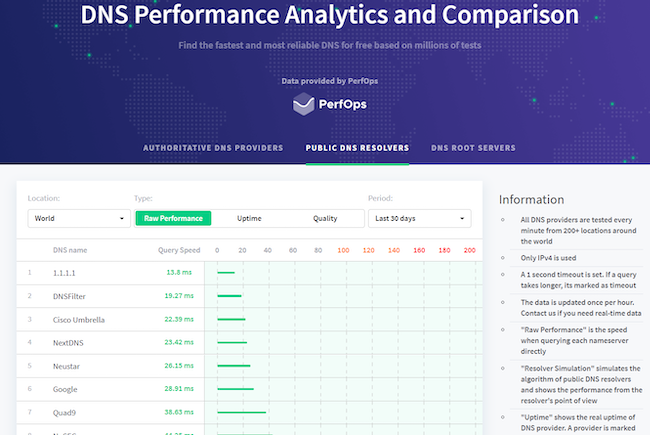
Выберите регион, в котором вы находитесь, или общие значения по миру, и сервис покажет время отклика DNS-сервисов на запросы, время безотказной работы и качество обслуживания. Качество DNS-сервиса зависит от доступности и количества серверов: например, если сервис имеет четыре сервера и один из них недоступен, то качество будет равно 75 %.
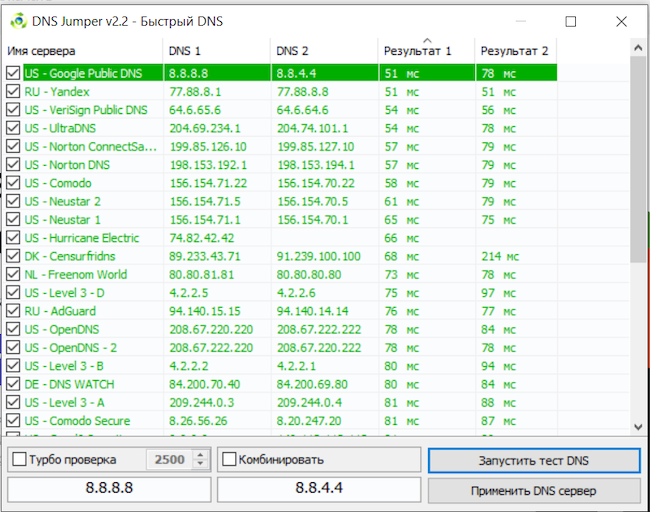
Для определения самого быстрого DNS-сервера конкретно для вашего компьютера можно воспользоваться программой DNS Jumper. При запуске теста «Быстрый DNS» она опросит все доступные серверы и покажет время их отклика.
Рисунок 2. Быстрый тест DNS Jumper
Как установить адреса DNS-серверов
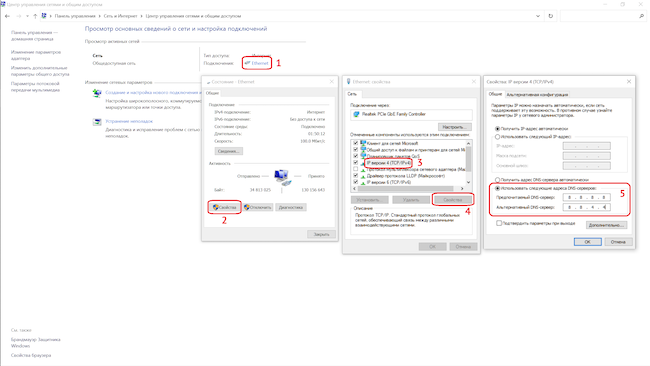
Рассказ о безопасных DNS-серверах был бы неполным без краткой инструкции по настройке для домашних пользователей. Мы покажем нужные действия на примере Windows 10.
В Панели управления Windows, в категории «Сеть и Интернет» понадобится нажать на «Центр управления сетями и общим доступом». В правой верхней части страницы будет доступна ссылка на состояние активного подключения (см. рис. 3, где оно называется «Ethernet»). В окне состояния, которое открывается при нажатии на ссылку, присутствует кнопка «Свойства»; обратите внимание, что для изменения свойств нужны права администратора. В перечне свойств выделите щелчком пункт «IP версии 4 (TCP/IPv4)», нажмите на кнопку «Свойства» и в открывшемся окне установите переключатель «Использовать следующие адреса DNS-серверов». Введите основной и запасной адреса от того поставщика услуг, который вас заинтересовал, и нажмите кнопку «ОК» в этом и предыдущем окнах.
Рисунок 3. Настройка DNS-серверов для домашнего пользователя в Windows 10
Выводы
Попробовать пользоваться безопасными DNS однозначно стоит. Вы укрепите свою защиту в интернете и при этом вряд ли почувствуете какую-то разницу в скорости. При выборе сервисов Cloudflare, Яндекс.DNS, Google, Neustar, Quad9 вы бесплатно оградите себя от фальшивых сайтов и в некоторых случаях сможете закрыть доступ к нежелательному контенту. Для защиты организаций больше подойдут решения от Cisco и DNSFilter с большим разнообразием возможностей и настроек. Если стоит задача по защите детей в интернете, то целесообразно рассмотреть сервис SkyDNS, который предоставляет интересные функциональные возможности за небольшую цену.