Экспорт сертификата корневого центра сертификации
В этой статье описывается экспорт сертификата корневого центра сертификации.
Применяется к: Windows Server 2003
Исходный номер базы знаний: 555252
Советы
- Запрос сертификата корневого центра сертификации с помощью командной строки:
- Войдите на сервер центра корневой сертификации с учетной записью администратора.
- Перейдите к начальному запуску>. Введите текст CMD и нажмите клавишу ВВОД.
- Чтобы экспортировать сервер корневого центра сертификации в новое имя файла ca_name.cer, введите:
certutil -ca.cert ca_name.cer- Войдите на веб-сайт регистрации корневого центра сертификации. Обычно сайт веб-регистрации находится по следующим ссылкам: /certsrv или /certsrv ip_address = IP-адрес сервера корневого центра сертификации. fqdn = полное доменное имя сервера корневого центра сертификации.
- Выберите «Скачать сертификат ЦС», цепочку сертификатов или список отзыва сертификатов.
- Выберите » Скачать сертификат ЦС».
- Сохраните файл certnew.cer в локальном хранилище дисков.
Отказ от ответственности за содержимое общедоступных решений
Корпорация Майкрософт и/или ее поставщики не делают никаких заявлений относительно пригодности, надежности или точности сведений и соответствующих изображений, приведенных в настоящем документе. Все эти сведения и соответствующие изображения предоставлены «как есть» без каких-либо гарантий. Корпорация Майкрософт и/или ее поставщики настоящим отказываются от каких-либо гарантийных обязательств и условий в отношении этих сведений и соответствующих изображений, включая все подразумеваемые гарантии и условия товарной пригодности, применимости для конкретных целей, качества исполнения, прав собственности и отсутствия нарушений прав интеллектуальной собственности. В частности, вы подтверждаете свое согласие с тем, что корпорация Майкрософт и/или ее поставщики ни при каких обстоятельствах не несут ответственности за прямой или косвенный ущерб, штрафные санкции, случайные, фактические, косвенные или иные убытки, включая, в частности, убытки от утраты эксплуатационных качеств, от потери данных или прибылей в связи с использованием или невозможностью использовать эти сведения и соответствующие изображения, содержащиеся в настоящем документе, возникшие вследствие соглашения, гражданского правонарушения, халатности, объективной ответственности или иным образом, даже если корпорация Майкрософт или ее поставщики заранее были извещены о возможности такого ущерба.
Обратная связь
Были ли сведения на этой странице полезными?
Пользователям ранних версий 1С необходимо обновить сертификат удостоверяющего центра
Пользователям 1С:Бухгалтерия КОРП 2.0, Зарплата и кадры КОРП 2.5, Управление производственных предприятием 1.3 и других «старых» версия 1С:Предприятия 8 необходимо обновить сертификат удостоверяющего центра
В связи с изменением сертификата удостоверяющего центра пользователям версий конфигураций 1С:Бухгалтерия 2.0 КОРП, Зарплата и кадры КОРП 2.5, Управление производственным предприятием 1.3 и всех конфигураций, работающих на платформе 1С:Предприятие 8.2 или на платформе 8.3 в режиме совместимости с со старыми версиями платформы необходимо обновить сертификат.
Обновление сертификата не влияет на работу пользователей последних редакций типовых конфигураций:
- «Бухгалтерия предприятия» редакции 3.0;
- «Управление торговлей» редакции 11.4;
- «Зарплата и управление персоналом» редакции 3.1;
- «Розница» редакции 2.0;
- «Управление нашей фирмой» редакции 1.6;
- «1C:ERP Управление предприятием 2» редакции 2.4;
- «Комплексная автоматизация» редакции 2.4;
- «Управление холдингом» редакции 1.3;
- «Бухгалтерия государственного учреждения» редакции 2.0;
- «Зарплата и кадры государственного учреждения» редакции 3.1.
Также обновление сертификата не влияет на работу абонентов облачного сервиса «1С:Предприятие 8 через Интернет» 1cfresh.com.
У пользователей более ранних редакций или типовых решений, использующих платформу версии 8.3.7 и ниже (или режим совместимости с версией 8.3.7 и ниже), часть сервисов могут возникать проблемы при отправке 1С-Отчетности, о чем программа будет выдавать соответствующие сообщения. Так, может появиться сообщение об ошибке: «Удаленный узел не прошел проверку».
Для обновления сертификата необходимо выполнить следующие действия:
- закрыть все работающие сеансы 1С:Предприятие
- сделать копию старого сертификата
- заменить файл со старым сертификатом в каталоге, в котором установлена платформа, например C:\Program Files (x86)\1cv8\8.3.20.1769\bin\cacert.pem
Замена возможна тремя способами:
- Заменить файл cacert.pem на другой, уже содержащий новый сертификат ISRG Root X1. Если вы ранее не редактировали cacert.pem, то этот вариант предпочтителен. Архив файла cacert.pem для замены доступен по ссылке https://its.1c.ru/db/files/1CITS/EXE/cacert/cacert.zip.
- Добавить текст сертификата ISRG Root X1 при помощи обработки, выполняющей поиск и редактирование файла cacert.pem на компьютере пользователя в автоматическом режиме. Архив обработки доступен по ссылке https://its.1c.ru/db/files/1CITS/EXE/digicert_epf/digicert_epf.zip. Обработка обновляет сертификат только на клиентском компьютере, поэтому такой способ подойдет только для файлового варианта информационной базы.
- Добавить текст сертификата ISRG Root X1 вручную в конец файла cacert.pem в любом текстовом редакторе. Архив с текстом сертификата доступен по ссылке https://its.1c.ru/db/files/1CITS/EXE/digicert/digicert.zip.
Подпишитесь на новости
Не пропускайте последние новости — подпишитесь
на бесплатную рассылку сайта:- десятки экспертов ежедневно мониторят изменения законодательства и судебную практику;
- рассылка бесплатная, независимо от наличия договора 1С:ИТС;
- ваш e-mail не передается третьим лицам;
1С 8.2 HTTPS: добавление сертификатов в cacert.pem
В 1С 8.2, при попытке установить HTTPS соединение с сайтом, можно получить такую ошибку: «Peer certificate cannot be authenticated with known CA certificates«. В то же время, при соединении с тем же адресом в 1С 8.3, всё работает. В чём дело, и как это исправить?
Дело в том, что 8.3 пользуется системным хранилищем сертификатов. А в 8.2 в качестве такого хранилища выступает файл cacert.pem, расположенный в каталоге 1С (например: C:\Program Files\1cv82t\8.2.17.169\bin\cacert.pem). И там есть не все современные корневые сертификаты. Надо добавить недостающее, и всё должно заработать.
План такой:
1. Получить сертификаты с сайта
2. Преобразовать сертификаты в текстовый вид
3. Добавить тексты сертификатов в cacert.pemПоскольку я не знаю, каким веб-браузером вы пользуетесь, то рассмотрю разные варианты. Из-за этого первый пункт плана получился самым обширным. Полное содержание этой статьи выглядит так:
1. Получить сертификаты с сайта
1.1 Открыть адрес в браузере
1.2 Открыть окно просмотра сертификата
1.2.1 Internet Explorer 11
1.2.2 Google Chrome 68
1.2.3 Opera 54
1.2.4 Firefox 61
1.3 сохранить нужные сертификаты в файл
1.3.1 выбор нужных сертификатов
1.3.2 Экспорт сертификата в стандартном просмотрщике
1.3.3 экспорт сертификата в Firefox:
2. Подготовка текста сертификата
3. Добавление сертификата в cacert.pem1. Получить сертификаты с сайта
Чтобы получить сертификаты, можно открыть нужный адрес в браузере, затем попросить браузер показать дополнительную информацию или свойства, среди них выбрать просмотр сертификата, и сохранить нужные сертификаты в файле.
1.1 Открыть адрес в браузере
Первый пункт (открыть нужный адрес) затруднений не вызывает: надо просто ввести нужный адрес (не забывая префикс https:// в начале) в адресную строку. Для примера я возьму свой сайт для демо-магазина https://demo.sync1c.ru:

Кстати, на момент написания статьи, я так и не привёл этот сайт в порядок в плане HTTPS. поэтому браузеры ругаются, что на странице присутствует небезопасное содержимое. Если посмотреть исходный код страницы, то видно, что адреса всех картинок, скриптов, и т.д. начинаются на «http://». Надо поменять на «https://» или «//», но пока руки не доходят. Впрочем, это сделает наш пример даже интереснее. Поскольку я точно знаю, что сайт безопасен, знаю, чем вызваны предупреждения, и не собираюсь вводить сюда данные кредитки, то могу не обращать внимание на опасения браузера.
1.2 Открыть окно просмотра сертификата
Итак, надо добраться до сертификата сайта. В разных браузерах это выглядит по-разному:
1.2.1 Internet Explorer 11
В главном меню выбрать Файл / Свойства. Либо нажать правой кнопкой на пустом месте страницы (где нет ничего: ни картинок, ни надписей, ни кнопок, и т.д.) и выбрать «Свойства» — обычно это самый нижний пункт меню. Откроется окно свойств страницы:

Нажмём кнопку «Сертификаты» — откроется окно «Сертификат»:

1.2.2 Google Chrome 68
Слева от адреса кликнуть иконку «сведения о сайте». Она может выглядеть как буква «i» в кружочке, или надпись «Защищено», и т.д. Появится окошко сведений:

Нажмём «Сертификат» — откроется окно «Сертификат», практически такое же, как в IE:

1.2.3 Opera 54
Слева от адреса кликнуть иконку «сведения о сайте». Она может выглядеть как замочек, или земной шар, и т.д. Появится окошко сведений:

Нажмем «Подробнее» — появятся подробности:

Кликнем на сертификат — откроется стандартное окно «Сертификат», как в Google Chrome:

1.2.4 Firefox 61

Слева от адреса кликнуть иконку «Show site information». Появится окошко сведений:

Нажать уголок «Show connection details». Появится окошко «Site security»:

Нажать «More Information». Появится «Page Info»:

Нажать «View Certificate». И вот тут, наконец-то, появится «Certificate Viewer»:

В отличие от остальных браузеров, Firefox использует свой собственный просмотрщик сертификатов.
1.3 сохранить нужные сертификаты в файл
1.3.1 выбор нужных сертификатов
Цепочка сертификатов для demo.sync1c.ru выглядит так:

Здесь мы видим, что сертификат для сайта «demo.sync1c.ru» выпущен издателем «cPanel, Inc. Certification Authority». В свою очередь, его сертификат выпущен издателем «COMODO SECURE ™». Т.е., грубо говоря, COMODO ручается за cPanel, а cPanel ручается за demo.sync1c.ru. У всех браузеров есть списки сертификатов, которым можно доверять, и этот сертификат COMODO туда входит. Поэтому браузеры доверяют COMODO, с его подачи они доверяют cPanel, и, уже с её подачи — сайту demo.sync1c.ru. Примерно так это работает, если грубо и упрощённо.
Чтобы 1С 8.2 стала работать с нашим сайтом по HTTPS, надо добавить соответствующие сертификаты в её список доверенных. Можно пойти двумя путями:
— добавить сертификаты COMODO и cPanel.
— добавить сразу сертификат demo.sync1c.ruЯ в своё время пошёл первым путём, т.е. добавил сертификаты COMODO и cPanel, после этого доступ к demo.sync1c.ru заработал. Затем ещё добавил сертификат для localhost, т.е. это я уже сделал вторым путём. Тоже работает. Сейчас я хотел поэкспериментировать, удаляя/добавляя сертификаты, и обнаружил, что старая версия cacert.pem почему-то стала позволять работать с demo.sync1c.ru. Вероятно, что-то как-то изменилось в родительских сертификатах цепочки. Мир сертификатов, он не является статичным: выпускаются новые, старые отзываются, либо прекращается срок действия, и т.д. Соответственно, не факт, что тот или иной рецепт однозначно сработает — возможно, вам придётся попробовать несколько вариантов.
1.3.2 Экспорт сертификата в стандартном просмотрщике
Напомню: IE, Chrome и Opera используют одинаковые окна для просмотра сертификата (видимо, это стандартное системное окно), а Firefox пользуется своим.
1. На вкладке «Путь сертификации» выбираем нужный сертификат, нажимаем «Просмотр сертификата». Это, если нужен какой-то из родительских сертификатов. Если сам конечный сертификат — этот шаг пропускаем, мы и так уже его просматриваем.
2. Переходим на вкладку «Состав», и видим кнопку «Копировать в файл»:

В браузере Internet Explorer эта кнопка почему-то всегда неактивная, но в Chrome и Opera она работает. Для тех же самых сертификатов. Поэтому, если к вас Internet Explorer, и тоже кнопка неактивная — закройте браузер, и скачайте другой.
После нажатия «Копировать в файл» появляется окно «Мастер экспорта сертификатов»:

Нажмём «Далее», попадаем на выбор формата:

Оставляем первый пункт (Файлы X.509 (.CER) в кодировке DER):
Далее выбираем папку и имя файла:

Ещё одно окно с подтверждением:


1.3.3 экспорт сертификата в Firefox:
На вкладке Details выбираем нужный сертификат, нажимаем «Export. «:

Для типа файла выбираем «X.509 Certificate (DER) (*.der)»:

И нажимаем «Сохранить». Готово!
2. Подготовка текста сертификата
Теперь надо подготовить текст сертификата для вставки в файл cacert.pem. Он выглядит примерно так:
Название
========

MD5 Fingerprint=.
Certificate:
.
-----BEGIN CERTIFICATE-----
.
-----END CERTIFICATE-----
Название сертификата надо написать вручную, остальное можно получить с помощью консольного приложения openssl.
Проект OpenSSL — это бесплатный набор инструментов с открытым исходным кодом, он широко используется в криптографических задачах подобного рода. Но на официальном сайте можно скачать только исходные тексты. Однако официальная Wiki предлагает несколько ссылок на хранилища OpenSSL в откомпилированном (готовом к использованию) виде:
https://wiki.openssl.org/index.php/BinariesЗдесь предлагается скачать OpenSSL в виде программы-инсталлятора для Windows. Если вы владеете английским, то чтение раздела «System Requirements» наверняка вас развлечёт 🙂 Не знаю, зачем нужен инсталлятор для консольной программы. хотя, возможно, он прописывает путь в системную переменную PATH — это как бы удобно. В общем, надеюсь, вы сумеете найти и скачать OpenSSL из надёжного источника, либо собрать её самостоятельно.
Чтобы получить текст сертификата для cacert.pem, выполните такую команду:
openssl.exe x509 -inform der -in -fingerprint -md5 -text > text.txt
Вместо подставьте имя файла, куда вы скачали/экспортировали сертификат. Обратите внимание, что выход (результат работы) программы перенаправляется в файл text.txt — после выполнения этой команды там будет готовая часть текста для cacert.pem (без названия). Если вы обрабатываете несколько сертификатов, то не забывайте менять имя выходного файла.
Надеюсь, вы сумеете справиться с запуском консольной программы и получением результатов. Иначе надо писать про это отдельную статью. Попробуйте погуглить «работа в командной строке Windows», например.
3. Добавление сертификата в cacert.pem
Добавьте название и текст сертификата, полученный на шаге 2, в конец cacert.pem с помощью любого хорошего текстового редактора (блокнот Windows не рекомендуется). Поскольку cacert.pem находится внутри каталога «Program Files», надо запускать редактор от имени администратора. Либо перенести cacert.pem в другое место, исправить, а потом перенести обратно — проводник Windows будет запрашивать разрешение администратора.
Если у вас нет хорошего текстового редактора — скачайте Notepad++.
Информация
- Пользовательское соглашение
- Политика конфиденциальности
Что такое корневой сертификат?
Корневой сертификат SSL, CA certificate — это электронный документ, которым центры сертификации подписывают SSL-сертификаты при выдаче.
Корневые сертификаты Sectigo, Thawte, Digisert, GeotTrust и RapidSSL установлены во всех популярных браузерах. Браузеры доверяют этим центрам и всем выданным ими сертификатам.
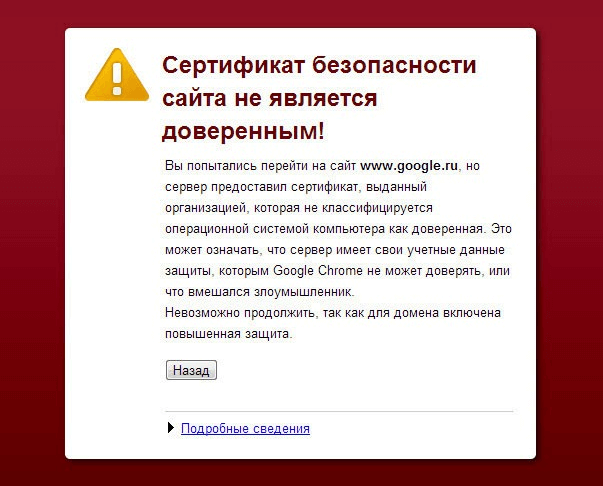
Если корневой сертификат центра не установлен в браузере — он будет распознаваться как недостоверный. Это относится и к самоподписанным сертификатам. Посетители таких ресурсов видят предупреждение:
В части случаев конечный сертификат выдает не основной центр, а посредник. Создается цепочка доверия: корневым сертификатом подписывается промежуточный, промежуточным — сертификат сайта.
Покупая SSL-сертификат, владелец сайта получает все промежуточные сертификаты. Каждый из них нужно установить на сервер. При соединении с сервером браузер посетителя получит информацию о цепочке сертификатов. Проверит, чтобы каждый из них был подписан предыдущим. Дойдет до корневого сертификата и поймет, что сайт надёжен.
Другие вопросы из категории