Обзор журналов Azure Monitor
Журналы Azure Monitor — это функция Azure Monitor, которая собирает и упорядочивает данные журналов и производительности из отслеживаемых ресурсов. Некоторые функции Azure Monitor хранят данные в журналах и представляют эти данные различными способами, чтобы помочь в мониторинге производительности и доступности облачных и гибридных приложений и их вспомогательных компонентов.
Наряду с использованием существующих функций Azure Monitor можно анализировать данные журналов с помощью сложного языка запросов, который способен быстро анализировать миллионы записей. Можно выполнить простой запрос, который извлекает конкретный набор записей, или выполнить сложный анализ данных для обнаружения критически важных закономерностей в данных мониторинга. С запросами журналов и их результатами можно работать в интерактивном режиме с помощью Log Analytics, используйте запросы в правилах генерации оповещений для упреждающего уведомления о проблемах или визуализации результатов в книге или на панели мониторинга.
Журналы Azure Monitor — это одна половина платформы данных, поддерживающей Azure Monitor. Другая — это метрики Azure Monitor, которые сохраняют числовые данные в базе данных временных рядов. Числовые данные занимают меньше пространства, чем данные в журналах Azure Monitor. Метрики Azure Monitor могут поддерживать сценарии практически в реальном времени, поэтому это полезно для оповещения и быстрого обнаружения проблем.
Метрики Azure Monitor могут хранить только числовые данные в определенной структуре, тогда как журналы Azure Monitor могут хранить различные типы данных с собственными структурами. Можно также выполнять комплексный анализ данных журналов Azure Monitor с помощью запросов к журналам, которые невозможно использовать для анализа данных метрик Azure Monitor.
Что можно делать с журналами Azure Monitor?
В следующей таблице описаны некоторые способы использования журналов Azure Monitor.

сбор данных
После создания рабочей области Log Analytics необходимо настроить источники для отправки данных из них. Собираемые автоматически данные отсутствуют.
Эта конфигурация будет отличаться в зависимости от источника данных. Например:
- Создайте параметры диагностики для отправки журналов ресурсов из ресурсов Azure в рабочую область.
- Включите аналитику виртуальной машины для получения данных из виртуальных машин.
- Настройте источники данных в рабочей области, чтобы получать дополнительные события и данные о производительности.
Большинство сбор данных в журналах будет нести расходы на прием и хранение. Прежде чем включить сбор данных, ознакомьтесь с ценами на Azure Monitor.
Полный список источников данных, которые можно настроить для передачи данных в журналы Azure Monitor, см. в статье Что отслеживает Azure Monitor?
Рабочие области Log Analytics
Данные, собранные в журналах Azure Monitor, сохраняются в одной или нескольких рабочих областях Log Analytics. Чтобы использовать журналы Azure Monitor, необходимо создать хотя бы одну рабочую область. Описание рабочих областей Log Analytics см. в обзоре рабочей области Log Analytics.
Служба Log Analytics
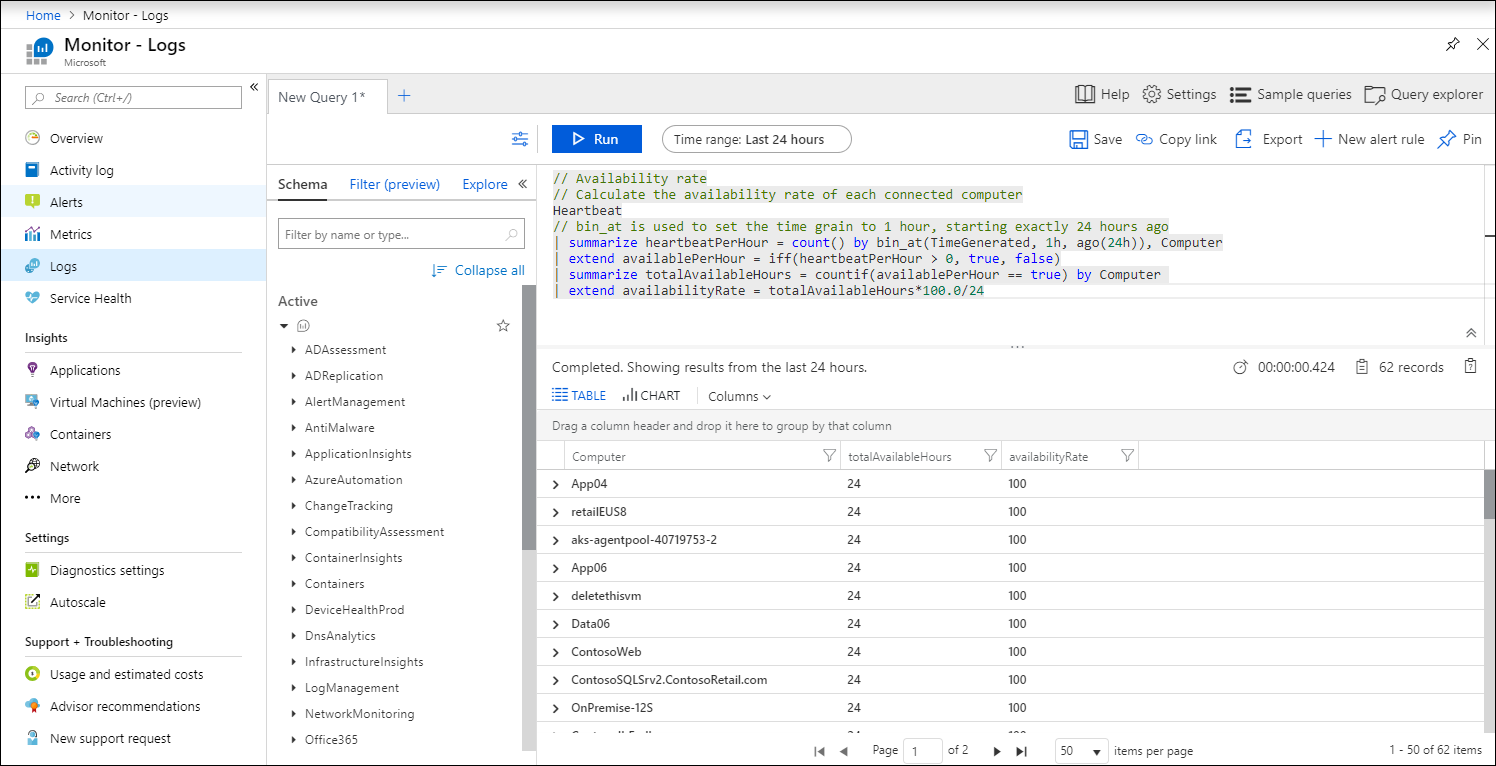
Log Analytics — это инструмент на портале Azure. Он используется для изменения и выполнения запросов к журналам и интерактивного анализа результатов запросов. Затем можно использовать эти запросы для поддержки других функций в Azure Monitor, таких как оповещения и книги запросов к журналам. Доступ к Log Analytics можно получить с помощью пункта Журналы в меню Azure Monitor или из большинства других служб на портале Azure.
Описание Log Analytics см. в статье Обзор Log Analytics в Azure Monitor. Дополнительные сведения об использовании функций Log Analytics для создания простого запроса журналов и анализа результатов запросов см. в руководстве по Log Analytics.
Запросы журнала
Данные извлекаются из рабочей области Log Analytics с помощью запроса к журналу, который является запросом только для чтения для обработки данных и возврата результатов. Эти запросы создаются на языке запросов Kusto (KQL). KQL — это тот же язык запросов, который используется в обозревателе данных Azure.
- Создание запросов журнала в Log Analytics для интерактивного анализа результатов.
- Используйте их в правилах генерации оповещений, чтобы заранее получать уведомления о проблемах.
- Включите результаты в книги или панели мониторинга.
Аналитические сведения включают готовые запросы для поддержки представлений запросов и книг.
Список областей применения запросов журналов и ссылки на руководства и другую документацию для начала работы см. в статье Запросы журналов в Azure Monitor.
Связь с обозревателем данных Azure Data Explorer
Журналы Azure Monitor основаны на Azure Data Explorer. Рабочая область Log Analytics — это, условно говоря, эквивалент базы данных в Azure Data Explorer. Таблицы структурированы так же и используют KQL. Дополнительные сведения о KQL см. в обзоре язык запросов Kusto (KQL).
Использование Log Analytics для работы с запросами Azure Monitor на портале Azure аналогично работе с пользовательским веб-интерфейсом Azure Data Explorer. В запрос Azure Data Explorer можно даже включить данные из рабочей области Log Analytics.
Связь с Azure Sentinel и Microsoft Defender для облака
Эти службы хранят свои данные в журналах Azure Monitor, чтобы их можно было анализировать с другими данными журнала, собранными Azure Monitor. Дополнительные сведения см. в разделе «Интеграция продуктов» и «Другие службы».
Подробнее
- Где хранятся данные Microsoft Sentinel
- Проектирование архитектуры рабочей области Microsoft Sentinel
- Проектирование архитектуры рабочей области Log Analytics
- Подготовка к нескольким рабочим областям и клиентам в Microsoft Sentinel
- Включите Microsoft Sentinel в рабочей области Log Analytics.
- Управление журналами в Microsoft Sentinel
- Цены на Microsoft Sentinel
- Плата за рабочие области с помощью Microsoft Sentinel
- Непрерывный экспорт данных Microsoft Defender для облака
- Использование данных
- Часто задаваемые вопросы о рабочих областях Log Analytics, используемых с Microsoft Defender для облака
- Цены на Microsoft Defender для облака
- Плата за рабочие области с Microsoft Defender для облака
Следующие шаги
- Изучите статью о запросах к журналу для извлечения и анализа данных из рабочей области Log Analytics.
- Прочитайте статью о метриках в Azure Monitor.
- Узнайте о доступных данных мониторинга для различных источников в Azure.
Платформа данных Azure Monitor
В современных сложных вычислительных средах работают распределенные приложения, использующие как облачные, так и локальные службы. Чтобы обеспечить наблюдаемость, операционные данные должны собираться из каждого слоя и компонента распределенной системы. Требуется реализовать возможность глубокого анализа этих данных и объединения их с разными подходами, чтобы обеспечить поддержку нескольких заинтересованных лиц в организации.
Azure Monitor собирает и объединяет данные из различных источников в рамках общей платформы данных, где их можно использовать для анализа, визуализации и отправки оповещений. Он обеспечивает согласованный интерфейс на основе данных, полученных из нескольких источников. Вы сможете получить подробную информацию по всем отслеживаемым ресурсам и даже по данным из других служб, которые хранят данные в Azure Monitor.
Данные наблюдаемости в Azure Monitor
Метрики, журналы и распределенные трассировки обычно являются тремя основополагающими элементами наблюдаемости. Средства мониторинга должны собирать и анализировать эти три различных типа данных, чтобы обеспечить достаточную наблюдаемость отслеживаемой системы. Наблюдаемость можно обеспечить путем сопоставления данных из нескольких основополагающих элементов и статистической обработки данных по всему набору отслеживаемых ресурсов. Поскольку Azure Monitor хранит данные из нескольких источников, их можно сопоставлять и анализировать с помощью общего набора инструментов. Платформа также сопоставляет данные по нескольким подпискам и клиентам Azure в дополнение к размещению данных для других служб.
Ресурсы Azure создают значительный объем данных мониторинга. Azure Monitor объединяет эти данные вместе с данными мониторинга из других источников в рамках платформы метрик или журналов. Каждый из них оптимизирован для конкретных сценариев мониторинга, и каждый поддерживает различные функции Azure Monitor. Такие функции, как анализ данных, визуализации или оповещения, требуют понимания различий между ними, чтобы можно было реализовать необходимый сценарий наиболее эффективным и экономичным способом. Аналитические сведения в Azure Monitor, такие как Application Insights или Аналитика контейнеров, включают средства анализа, позволяющие сосредоточиться на конкретном сценарии мониторинга, не вдаваясь в подробности при изучении различий между двумя типами данных.
Метрики
Метрики — это числовые значения, описывающие конкретный аспект системы в определенный момент времени. Данные собираются через регулярные интервалы времени и маркируются с помощью метки времени, имени, значения и одной или нескольких определяющих меток. Метрики можно агрегировать с помощью различных алгоритмов. Их можно сравнивать с другими метриками и анализировать на предмет тенденций в течение некоторого времени.
Метрики в Azure Monitor хранятся в базе данных временных рядов, которая оптимизирована для анализа данных с отметками времени. Благодаря отметкам времени метрики оптимально подходят для предупреждений и быстрого обнаружения проблем. С помощью метрик можно определить состояние работоспособности системы, однако обычно их необходимо рассматривать в контексте сведений из журналов, чтобы определить основную причину проблем.
Метрики Azure Monitor включают два типа метрик — собственные метрики и метрики Prometheus. Ознакомьтесь с сравнением двух и дополнительных сведений о метриках Azure Monitor, включая их источники данных, на странице метрик в Azure Monitor.
Журналы
Журналы — это зарегистрированные события, произошедшие в системе. Они могут содержать различные виды данных или иметь вид структурированных или произвольных текстов с меткой времени. Они могут создаваться нерегулярно в результате событий в среде. В системе, работающей под высокой нагрузкой, обычно создается больший объем данных журнала.
Журналы в Azure Monitor хранятся в рабочей области Log Analytics обозревателя данных Azure Data Explorer, которая предоставляет эффективный модуль анализа и полнофункциональный язык запросов. В журналах, как правило, содержится достаточно сведений для предоставления полного контекста обнаруженной проблемы и выявления основной причины проблем.
Важно различать журналы Azure Monitor и источники данных журналов в Azure. Например, события уровня подписки в Azure записываются в журнал действий, который можно просмотреть в меню Azure Monitor. Большинство ресурсов записывают информацию о своей работе в журнал ресурсов, который можно пересылать в разные расположения.
Журналы Azure Monitor — это платформа данных журналов, которая собирает журналы действий и журналы ресурсов вместе с другими данными мониторинга для обеспечения детального анализа по всему набору ресурсов.
Вы можете работать с запросами журналов в интерактивном режиме с помощью Log Analytics на портале Azure. Вы также можете добавить результаты на панель мониторинга Azure для визуализации совместно с другими данными. Можно создавать оповещения журнала, которые будут активировать оповещение на основе результатов запланированного запроса.
Подробнее о журналах Azure Monitor, включая их источники данных, см. в статье Журналы в Azure Monitor.
Распределенные трассировки
Трассировки — это последовательности связанных событий, которые следуют за запросом пользователя через распределенную систему. Они могут использоваться для определения поведения кода приложения и производительности различных транзакций. Несмотря на то, что журналы часто создаются отдельными компонентами распределенной системы, трассировка измеряет работу и производительность приложения по всему набору компонентов.
Распределенная трассировка включена с помощью пакета SDK Application Insights. Данные трассировки хранятся вместе с другими данными журнала приложений, собранными приложением Application Insights. Это делает ее доступной для тех же средств анализа, что и для других данных журнала, включая запросы журналов, панели мониторинга и оповещения.
Дополнительные сведения о распределенной трассировке см. в статье Что такое распределенная трассировка?.
Изменения
Изменения — это ряд событий, происходящих в приложении Azure, от уровня инфраструктуры до развертывания приложения. Изменения отслеживаются на уровне подписки с помощью средства анализа изменений. Средство анализа изменений повышает наблюдаемость, опираясь на возможности Azure Resource Graph, чтобы получить подробные сведения об изменениях приложения.
После включения анализа изменений поставщик ресурсов Microsoft.ChangeAnalysis регистрируется в подписке Azure Resource Manager, чтобы сделать доступными свойства ресурса и данные изменений конфигурации. Анализ изменений предоставляет данные для различных сценариев управления и устранения неполадок, которые помогают пользователям понять, какие изменения могли вызвать проблемы:
- Устранение неполадок приложения с помощью средства диагностики и решения проблем.
- Выполните общее управление и мониторинг с помощью портала обзора «Анализ изменений» и журнала действий.
- Узнайте больше о том, как просмотреть результаты данных для других сценариев.
Дополнительные сведения об анализе изменений, включая источники данных, читайте в статье Использование анализа изменений в Azure Monitor.
Сбор данных мониторинга
Различные источники данных для Azure Monitor будут записываться либо в рабочую область Log Analytics (журналы), либо в базу данных метрик Azure Monitor (метрики), либо и в рабочую область, и в базу данных. Некоторые источники будут записывать данные непосредственно в эти хранилища данных, а другие могут записывать данные в другое расположение, например в хранилище Azure, и требуется определенная конфигурация для заполнения журналов или метрик.
Список различных источников данных, заполняющих каждый тип, см. в статьях Метрики в Azure Monitor и Журналы Azure Monitor.
Потоковая передача данных во внешние системы
Помимо анализа данных мониторинга с помощью средств Azure вам может потребоваться перенаправлять их во внешнее средство, например продукт для управления информационной безопасностью и событиями безопасности. Такое перенаправление обычно выполняют непосредственно из отслеживаемых ресурсов через Центры событий Azure.
Некоторые источники можно настроить для отправки данных непосредственно в концентратор событий, а для получения необходимых данных можно использовать другой процесс, такой как приложение логики. Подробнее см. в разделе Потоковая передача данных мониторинга Azure в концентратор событий для потребления внешним инструментом.
Следующие шаги
- Узнайте подробнее о метриках в Azure Monitor.
- Узнайте подробнее о журналах в Azure Monitor.
- Узнайте о доступных данных мониторинга для различных источников в Azure.
Функции Azure Monitor для мониторинга Kubernetes
Управляемая служба Azure Monitor для Prometheus и Аналитика контейнеров работают вместе для полного мониторинга среды Kubernetes. В этой статье описываются как функции, так и собираемые данные.
- Управляемая служба Azure Monitor для Prometheus — это полностью управляемая служба на основе проекта Prometheus из Cloud Native Computing Foundation. Он позволяет собирать и анализировать метрики из кластера Kubernetes в масштабе и анализировать их с помощью предварительно созданных панелей мониторинга в Grafana.
- Аналитика контейнеров — это функция Azure Monitor, которая собирает и анализирует журналы контейнеров из кластеров Azure Kubernetes или кластеров Kubernetes с поддержкой Azure Arc и их компонентов. Собранные данные можно проанализировать для различных компонентов в кластере с помощью коллекции представлений и предварительно созданных книг.
Аналитика контейнеров собирает данные метрик из кластера в дополнение к журналам. Эта функция заменена управляемой службой Azure Monitor для Prometheus. Вы можете проанализировать эти данные с помощью встроенных панелей мониторинга в Управляемой Grafana и оповещений на них с помощью предварительно созданных правил генерации оповещений Prometheus.
Аналитика контейнеров может продолжать собирать данные метрик, чтобы использовать возможности мониторинга аналитики контейнеров. Вы также можете сэкономить затраты, отключив эту коллекцию и используя Grafana для анализа метрик. См. статью «Настройка сбора данных в аналитике контейнеров» с помощью правила сбора данных для параметров конфигурации.
Собираемые данные
Аналитика контейнеров отправляет данные в рабочую область Log Analytics, где ее можно проанализировать с помощью различных функций Azure Monitor. Управляемый Prometheus отправляет данные в рабочую область Azure Monitor, к которой он может получить доступ с помощью Управляемой Grafana. Дополнительные сведения об этих данных см. в разделе «Мониторинг данных».

Поддерживаемые конфигурации
Container insights поддерживает следующие среды:
- Служба Azure Kubernetes (AKS)
- Следующие дистрибутивы кластеров Kubernetes с поддержкой Azure Arc:
- AKS в Azure Stack HCI
- AKS Edge Essentials
- Canonical
- Поставщик API кластеров в службе Azure
- K8s в Azure Stack Edge
- Red Hat OpenShift версии 4.х.
- SUSE Rancher (подсистема Rancher Kubernetes)
- SUSE Rancher K3s
- VMware (TKG)
Аналитика контейнеров поддерживает узлы ARM64 в AKS. Дополнительные сведения о кластерах с поддержкой Azure Arc см. в разделе «Требования к кластеру», поддерживающие узлы ARM64.
Поддержка аналитики контейнеров для операционной системы Windows Server 2022 сейчас находится на этапе общедоступной предварительной версии.
Доступ к аналитике контейнеров
Доступ к аналитике контейнеров в портал Azure из контейнеров в меню «Монитор» или непосредственно из выбранного кластера AKS, выбрав Аналитика. Меню Azure Monitor дает глобальное представление обо всех развернутых и отслеживаемых контейнеров. Эта информация позволяет выполнять поиск и фильтрацию в подписках и группах ресурсов. Затем вы можете открыть подробные сведения в Аналитике контейнеров из выбранного контейнера. Доступ к аналитике контейнеров для конкретного кластера с страницы в портал Azure.

Агент
Аналитика контейнеров и Управляемый Prometheus используют контейнеризованный агент Azure Monitor для Linux. Этот специализированный агент собирает данные о производительности и событиях со всех узлов в кластере. Агент развертывается и регистрируется в указанных рабочих областях во время развертывания. При включении аналитики контейнеров в кластере создается правило сбора данных (DCR) с именем MSCI— , содержащим определение данных, которые должны собираться агентом Azure Monitor.
С 1 марта 2023 г. аналитика контейнеров использует версию агента, совместимую с semver. Версия агента mcr.microsoft.com/azuremonitor/containerinsights/ciprod:3.1.4 или более поздней. Когда будет выпущена новая версия агента, она будет автоматически обновлена в управляемых кластерах Kubernetes, размещенных в AKS. Чтобы отслеживать выпуски версий, ознакомьтесь с объявлениями о выпуске агента.
Агент Log Analytics
Если аналитика контейнеров не использует проверку подлинности управляемого удостоверения, она использует контейнеризованный агент Log Analytics для Linux. Версия агента — microsoft/oms:ciprod04202018 или более поздней версии. При выпуске новой версии агента он автоматически обновляется в управляемых кластерах Kubernetes, размещенных в AKS. Чтобы отслеживать выпуски версий, ознакомьтесь с объявлениями о выпуске агента.
При общедоступной поддержке Windows Server для AKS кластер AKS с узлами Windows Server имеет агент предварительной версии, установленный в качестве управляющей программы pod на каждом отдельном узле Windows Server для сбора журналов и пересылки их в Log Analytics. Для метрик производительности узел Linux автоматически развертывается в кластере в рамках стандартного развертывания собирает и перенаправит данные в Azure Monitor для всех узлов Windows в кластере.
Часто задаваемые вопросы
В этом разделы приводятся ответы на часто задаваемые вопросы.
Поддерживается ли сбор журналов аудита Kubernetes для кластеров ARO? № Аналитика контейнеров не поддерживает сбор журналов аудита Kubernetes.
Поддерживает ли контейнер Аналитика песочницу pod? Да, контейнер Аналитика поддерживает песочницу pod через поддержку контейнеров Kata. См. раздел «Песочница Pod» (предварительная версия) с Служба Azure Kubernetes (AKS).
Следующие шаги
- Сведения о включении мониторинга для кластеров Kubernetes для включения аналитики управляемых объектов Prometheus и контейнеров в кластере.
Мониторинг ресурсов Azure с помощью Azure Monitor
При наличии критически важных приложений и бизнес-процессов, использующих ресурсы Azure, необходимо отслеживать эти ресурсы на предмет их доступности, производительности и функционирования. Azure Monitor — это универсальная служба мониторинга, которая предоставляет полный набор функций для мониторинга ресурсов Azure. Azure Monitor также можно использовать для мониторинга ресурсов в других облаках и локальной среде.
В этой статье раскрываются следующие темы:
- Что такое Azure Monitor и как эта служба интегрирована с порталом для других служб Azure
- Типы данных, собираемые Azure Monitor для ресурсов Azure.
- Средства Azure Monitor, используемые для сбора и анализа данных.
В этой статье описаны основные понятия Azure Monitor и описаны различные элементы меню. Чтобы перейти к использованию функций Azure Monitor, начните с анализа метрик для ресурса Azure.
Данные мониторинга
В этом разделе описано, как выполнять сбор и мониторинг данных.
Сбор данных в Azure Monitor
Как только вы создаете ресурс Azure, Azure Monitor включается и начинает собирать метрики и журналы действий. В некоторых конфигурациях можно собирать дополнительные данные мониторинга и включать другие функции. Платформа данных Azure Monitor состоит из метрик и журналов. Это позволяет собирать разные виды данных и включать разные функции Azure Monitor.
- Метрики Azure Monitor хранят количественные данные в отслеживаемых ресурсах в базе данных временных рядов. База данных метрик создается автоматически для каждой подписки Azure. Используйте обозреватель метрик для анализа данных из Метрик Azure Monitor.
- Журналы Azure Monitor собирают журналы и данные о производительности для извлечения и анализа разными способами с помощью запросов к журналам. Для сбора данных журнала необходимо создать рабочую область Log Analytics. Используйте Log Analytics для анализа данных из журналов Azure Monitor.
Мониторинг данных из ресурсов Azure
Хотя ресурсы из разных служб Azure имеют разные требования к мониторингу, они генерируют данные мониторинга в одинаковых форматах, поэтому вы можете использовать одни и те же инструменты Azure Monitor для анализа всех ресурсов Azure.
Параметры диагностики определяют, куда будут отправляться журналы ресурсов и метрики для определенного ресурса. Возможные места назначения
- Журнал действий — события уровня подписки, которые отслеживают операции для каждого ресурса Azure, например создание нового ресурса или запуск виртуальной машины. События журнала действий создаются автоматически и собираются для просмотра на портале Azure. Вы можете создать параметр диагностики для отправки журнала действий в журналы Azure Monitor.
- Метрики платформы — числовые значения, которые автоматически собираются через регулярные интервалы и описывают некоторый аспект ресурса в определенный момент времени. Метрики платформы генерируются автоматически и собираются в метриках Azure Monitor.
- Журналы ресурсов предоставляют аналитические сведения об операциях, выполненных с ресурсами Azure. Операции могут включать получение секрета из хранилища ключей или выполнение запроса к базе данных. Журналы ресурсов генерируются автоматически, но для их отправки в журналы Azure Monitor необходимо создать параметр диагностики.
- Метрики и журналы гостевой виртуальной машины — сведения о производительности и данные журнала из гостевой операционной системы виртуальных машин Azure. Необходимо установить агент на виртуальной машине, чтобы собирать эти данные и отправлять их в метрики Azure Monitor и журналы Azure Monitor.
Параметры меню
Функции Azure Monitor доступны в меню Монитор на портале Azure. Вы также можете получить доступ к функциям Azure Monitor непосредственно из меню разных служб Azure. Хотя разные службы Azure могут работать по-разному, они используют обще возможности мониторинга на портале Azure. Эти меню включают такие пункты, как Общие сведения и Журнал действий, а также несколько пунктов в разделе меню Мониторинг.


Страница обзора
Страница Обзор содержит сведения о ресурсе и часто о его текущем состоянии. Например, виртуальная машина отображает текущее состояние выполнения. Во многих службах Azure есть вкладка Мониторинг, где представлены диаграммы для набора ключевых метрик. Диаграммы — это быстрый способ просмотра операции ресурса. Вы можете выбрать любую диаграмму, чтобы открыть ее в обозревателе метрик для более подробного анализа.
Сведения об использовании метрик Обозреватель см. в статье «Анализ метрик для ресурса Azure».

Журнал действий
Элемент меню Журнал действий позволяет просматривать записи в журнале действий для текущего ресурса.

видны узлы
На странице Оповещения отображаются все недавние оповещения, которые сработали для ресурса. Оповещения заблаговременно уведомляют вас, когда в данных мониторинга обнаруживаются важные условия, и могут использовать данные из метрик или журналов.
Сведения о создании правил генерации оповещений и просмотре оповещений см. в статье «Создание оповещения метрик для ресурса Azure» или «Создание оповещений журнала» для ресурса Azure.

Метрики
В меню Метрики откроется обозреватель метрик. Вы можете использовать его для работы с отдельными метриками или объединения нескольких метрик для выявления корреляций и тенденций. Это тот же обозреватель метрик, который открывается при выборе одной из диаграмм на странице Обзор.
Сведения об использовании метрик Обозреватель см. в статье «Анализ метрик для ресурса Azure».

Параметры диагностики
На странице Параметры диагностики можно создать параметр диагностики для получения сведений о журналах ресурсов для ресурса. Вы можете отправить их в несколько расположений, но чаще всего это будет рабочая область Log Analytics, чтобы вы могли анализировать их с помощью Log Analytics.
Сведения о создании параметра диагностики см. в статье «Сбор и анализ журналов ресурсов» из ресурса Azure.

Аналитика
Элемент меню Аналитика открывает аналитические сведения о ресурсе, доступно в службе Azure. Аналитические сведения предоставляет настраиваемый интерфейс мониторинга, основанный на платформе данных и стандартных функциях Azure Monitor.
Список доступных аналитических сведений и ссылок на их документацию см. в Аналитика и основных решениях.

Следующие шаги
Теперь, когда у вас есть базовое представление об Azure Monitor, вы можете перейти к анализу некоторых метрик для ресурса Azure.