Формат файла PEM — описание, как открыть?
Файл формата PEM открывается специальными программами. Чтобы открыть данный формат, скачайте одну из предложенных программ.
Чем открыть файл в формате PEM
Файл с расширением PEM (полн. Privacy Enhanced Mail Certificate) – сертификат, зашифрованный в Base64, широко применяемый как формат категории интернет-файлов. Основное его практическое назначение – безопасная верификация пользователей на веб-ресурсе. Импорт PEM файла осуществляется непосредственно из сервера Apache на базе Unix. Формат также адаптирован к приложениям на основе OpenSSL.
Генерация PEM файлов производится в автоматическом режиме. Для поддержания политики безопасности и корректной работы операционной системы, пользователю не рекомендуется открывать и осуществлять редактирование такой категории файлов.
Однако в некоторых случаях, интернет-сайты могут требовать загрузку расширения PEM в целях проведения процедуры идентификации.
Программы для открытия PEM файлов
Как уже отмечалось, PEM формат не должен открываться для редактирования вручную.
Однако, в случае чрезвычайной необходимости, для воспроизведения сертификата PEM на платформе ОС Windows, можно воспользоваться интегрированным в ОС программным плагином Microsoft IIS.
Открыть и редактировать PEM формат в ОС Linux или ОС Mac, возможно с применением плагина Apache Web Server with OpenSSL или Apple Keychain Access.
Конвертация PEM в другие форматы
Конвертация или какие-либо другие преобразования формата PEM по определению невозможны.
Каждый сертификат, зашифрованный в Base64, уникален и должен обеспечивать безопасность сетевых ресурсов.
Попытки трансляции сертификата безопасности ОС могут привести к необратимым последствиям. Зачастую может быть прервана корректная работа сервисных служб и операционной системы в целом.
Почему именно PEM и в чем его достоинства?
Главное практическое назначение расширения PEM – обеспечение политики интернет-безопасности сети. Без интегрированных сертификатов ставится под угрозу безопасность сетевых ресурсов, серверов и доменов, электронной почты, конфиденциальность логинов и паролей пользователей.
Тип файла: Privacy Enhanced Mail Certificate Категория: Интернет, web файлы
Файл сертификата, закодированный в Base64, например, сертификат PEM X509. Применяется для безопасной идентификации на веб-сайте. Обычно импортируется из веб-сервера Apache на основе Unix и совместим с приложениями OpenSSL.
Файлы сертификата PEM создаются автоматически и не должны открываться или редактироваться вручную. Некоторые веб-сайты могут запрашивать у пользователя загрузку файла PEM (возможно посланного в электронном письме), чтобы провести идентификацию.
Чем открыть файл в формате PEM (Privacy Enhanced Mail Certificate)
Что такое файл .pem и как его использовать?
Формат файла .pem в основном используется для хранения криптографических ключей. Этот файл можно использовать для разных целей. Файл .pem определяет структуру и тип файла кодировки, который используется для хранения данных. Файл pem содержит стандартный продиктованный формат для начала и конца файла.
В этой статье мы расскажем вам о файле .pem и о том, как его использовать.
Базовый синтаксис
Файл PEM начинается с:
Base64 кодирует блоки данных
Данные кодируются с помощью base64 между этими тегами. Файл pem состоит из нескольких блоков. Назначение каждого блока или файла pem объясняется в заголовке, который сообщает вам, как используется данный блок. Например, вы видите следующий заголовок в начале pem-файла.
——BEGIN RSA PRIVATE KEY——
Приведенный выше заголовок означает все следующие строки данных, относящиеся к деталям закрытого ключа RSA.
Как использовать файл pem для SSL-сертификатов?
Используя файлы pem, вы можете хранить сертификаты SSL со связанными с ними закрытыми ключами. В полной цепочке SSL назначается более одного сертификата, и они работают в следующем порядке:
Во-первых, сертификат конечного пользователя, обычно присваиваемый доменному имени центром сертификации (ЦС). Этот файл сертификата используется в Nginx и Apache для шифрования HTTPS.
Есть необязательные до четырех промежуточных сертификатов, назначенных более мелким центрам сертификации вышестоящими органами.
В конце концов, самый высокий сертификат — это корневой сертификат, который самоподписан основным центром сертификации (ЦС).
Каждый сертификат в файле pem указан в отдельных блоках следующим образом:
——BEGIN CERTIFICATE——
// end-user
——END CERTIFICATE——
——BEGIN CERTIFICATE——
// intermediate Certificates
——END CERTIFICATE——
——BEGIN CERTIFICATE——
// root Certificate
——END CERTIFICATE——
Эти файлы будут предоставлены вам вашим провайдером SSL для использования на вашем веб-сервере.
Следующие сертификаты будут сгенерированы с помощью certbot LetsEncrypt.
cert.pem chain.pem fullchain.pem privkey.pem
Поместите все эти сертификаты в папку «/etc/letsencrypt/live/your-domain-name/».
Теперь используйте эти сертификаты, передайте их в качестве параметра для вашего веб-браузера в Nginx следующим образом:
ssl_certificate / etc / letsencrypt / live / domain-name / fullchain.pem;
ssl_certificate_key / etc / letsencrypt / live / domain-name / privkey.pem;
Для Apache можно использовать тот же метод, но используйте директивы SSLCertificateFile и SSLCertificatekeyFile следующим образом:
SSLCertificateFile / etc / letsencrypt / live / domain-name / fullchain.pem
SSLCertificateKeyFile / etc / letsencrypt / live / domain-name / privkey.pem
Как использовать файлы Pem для SSH?
Файлы Pem также можно использовать для SSH. Интересно отметить, что когда вы создаете новый экземпляр для веб-сервисов Amazon, он предоставляет вам pem-файл, содержащий закрытый ключ, и этот ключ используется для возможности подключения SSH к новым экземплярам.
Самый простой способ добавить закрытый ключ к вашему ssh-агенту с помощью команды ssh-add следующим образом:
ssh-add key file.pem
Запустите указанную выше команду при запуске. Это не сохраняется при перезагрузке системы.
Заключение
В этой статье мы дали краткий обзор файла pem. Мы объяснили основы введения и использования файлов pem для сертификатов SSL и служб SSH.
Все права защищены. © Linux-Console.net • 2019-2024
Как конвертировать SSL-сертификат в нужный формат
Чтобы вы могли без проблем пользоваться SSL-сертификатом на разных платформах и устройствах, иногда требуется изменить его формат. Дело в том, что некоторые форматы лучше подходят для работы с различными видами программного обеспечения. Далее мы расскажем о том, какие форматы бывают, в каких случаях используются и какими способами можно конвертировать один формат сертификата в другой.
Форматы сертификатов
Существует четыре основных формата сертификатов:
PEM — популярный формат используемый Центрами Сертификации для выписки SSL-сертификатов.
Основные расширения этого типа .pem, .crt, .cer, .key. В файлах содержатся строки вида
-----BEGIN CERTIFICATE----- -----END CERTIFICATE----- -----BEGIN PRIVATE KEY----- -----END PRIVATE KEY ------
Сертификаты PEM подходят для установки на веб-серверы nginx, apache2.
DER — это бинарная форма сертификата PEM.
Основные расширения этого типа сертификата .der .cer
Сертификаты DER подходят для установки на серверы Java.
P7B. Файлы P7B кодируются в формате Base64 и имеют расширение .p7b или .p7c.
В файлах содержатся строки вида
-----BEGIN PKCS7----- -----END PKCS7-----
Сертификаты P7B подходят для установки на серверы MS Windows, Java Tomcat
PFX — это сертификат в бинарном формате, выданный для домена, включающий в себя сертификат, цепочку сертификатов (корневые сертификаты) и приватный ключ. Имеют расширение .pfx или .p12.
Сертификаты PFX подходят для установки на серверы Windows, в частности Internet Information Services(IIS).
Способы конвертации
Существует несколько способов конвертации сертификатов, которые отличаются между собой только простотой конвертирования и уровнем безопасности. Мы расскажем о трех из них.
Конвертация SSl сертификатов посредством OpenSSL
OpenSSL — это надежный, коммерческий и полнофункциональный инструментарий для протоколов Transport Layer Security (TLS) и Secure Sockets Layer (SSL). А также библиотека криптографии общего назначения. Конвертация с использованием библиотеки OpenSSL считается одним из самых безопасных способов: все данные будет сохранены непосредственно на устройстве, на котором будут выполняться операции по конвертированию.
Для того чтобы воспользоваться им, вам необходимо перейти в командную строку и выполнить команды.
Предоставленные ниже примеры команд OpenSSL позволяют конвертировать сертификаты и ключи в нужный формат.
Конвертировать PEM в DER можно посредством команды:
openssl x509 -outform der -in site.crt -out site.der
Аналогично, для других типов:
PEM в P7B
openssl crl2pkcs7 -nocrl -certfile site.crt -out site.p7b -certfile site.ca-bundle
PEM в PFX
openssl pkcs12 -export -out site.pfx -inkey site.key -in site.crt -certfile site.ca-bundle
Обращаем ваше внимание, что после выполнения команды, будет запрошена установка пароля ключа.
DER в PEM
openssl x509 -inform der -in site.der -out site.crt
P7B в PEM
openssl pkcs7 -print_certs -in site.p7b -out site.cer
P7B в PFX
openssl pkcs7 -print_certs -in site.p7b -out certificate.ceropenssl pkcs12 -export -in site.cer -inkey site.key -out site.pfx -certfile site.ca-bundle
PFX в PEM
openssl pkcs12 -in site.pfx -out site.crt -nodes
Конвертация при помощи онлайн-сервисов
Для конвертации сертификатов самый удобный способ — использование специальных сайтов, например, https://ssl4less.ru/ssl-tools/convert-certificate.html
Этот способ считается наименее безопасным методом: никогда не знаешь, сохраняет ли автор сайта ваш приватный ключ при конвертации.
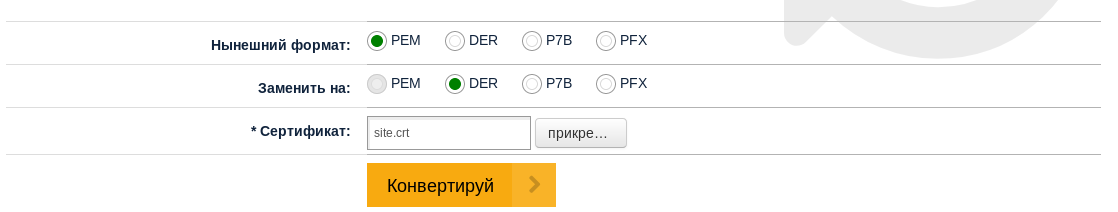
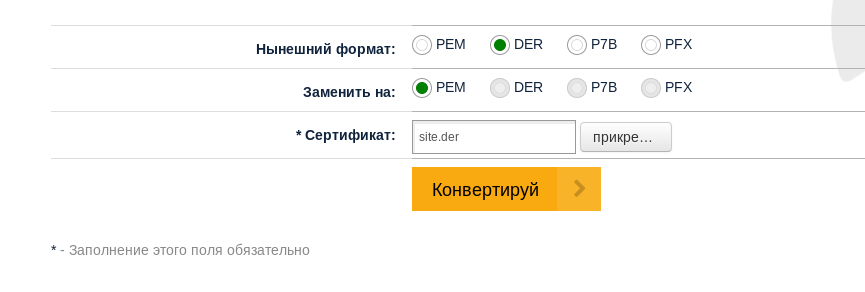
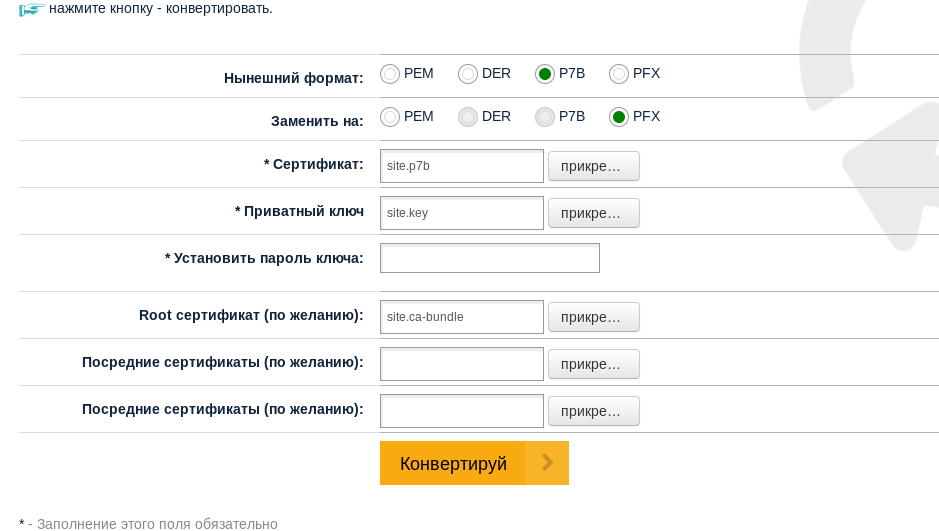
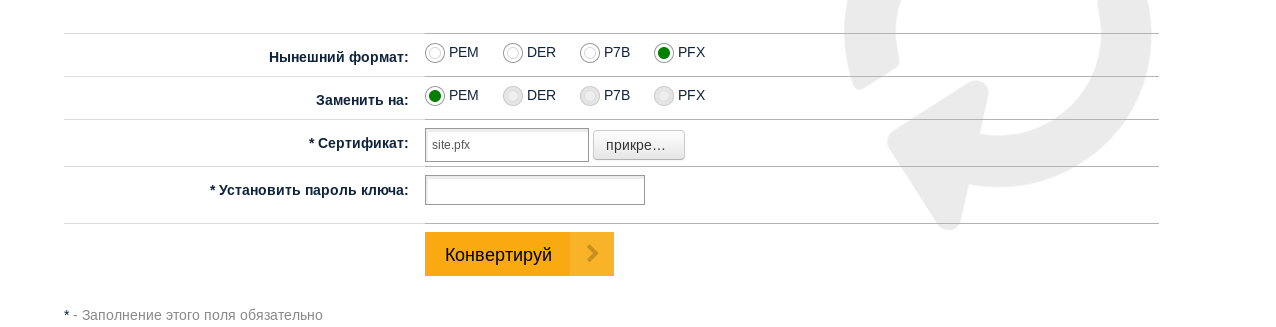
Чтобы воспользоваться этим способом, вы просто переходите по ссылке на нужный сайт, выбираете нужные вам форматы и прикрепляете файл или файлы сертификата.
Конвертация с PEM в DER
Для конвертации необходим только файл сертификата .crt, .pem
Конвертация с PEM в P7B
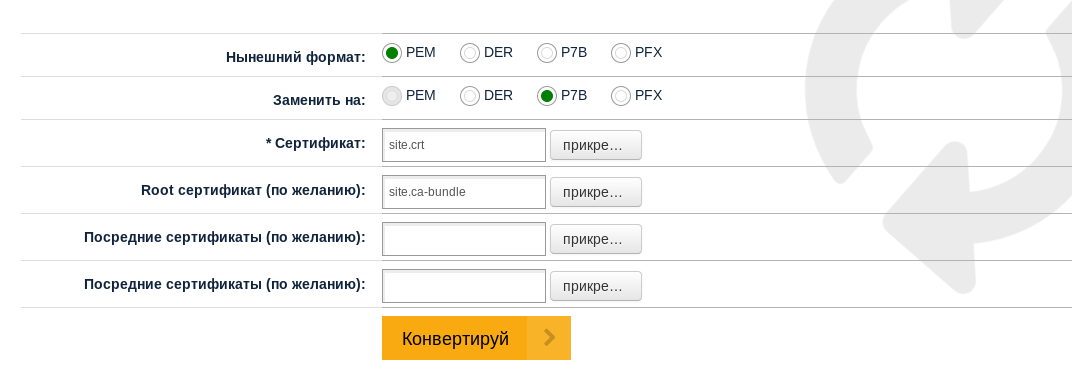
В этом случае существует возможность добавить также цепочку сертификатов.
Что такое цепочка сертификатов и для чего она нужна, можно узнать в статье «Что такое корневой сертификат»
Конвертация с PEM в PFX
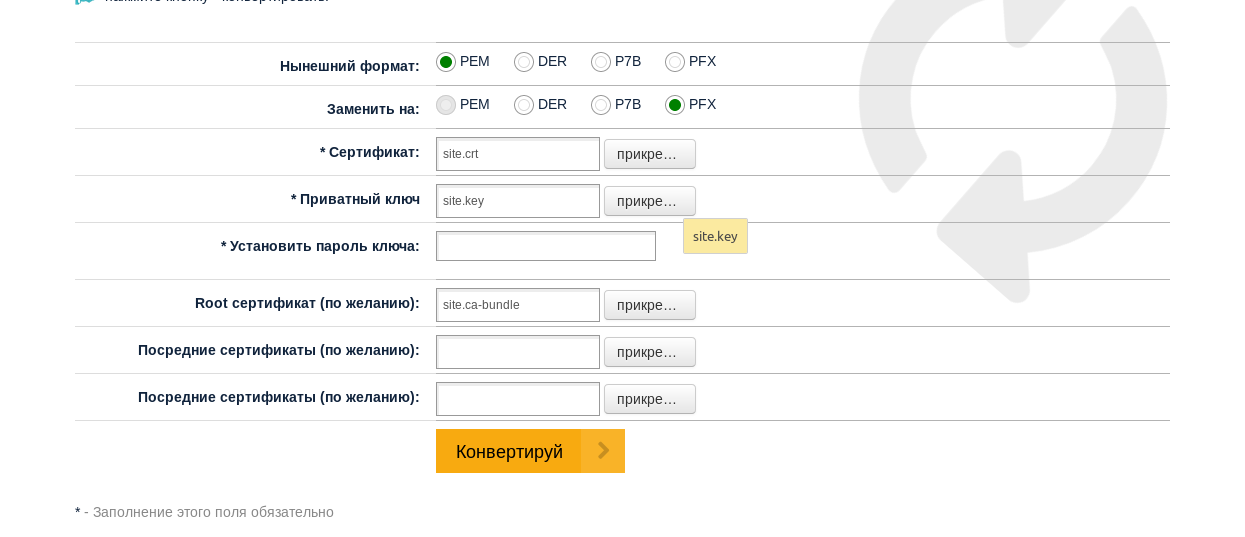
В этом случае необходимо обратить внимание на то, что обязателен ключ сертификата, а также необходимо установить пароль ключа.
Конвертация из DER в PEM
Конвертация из P7B в PEM
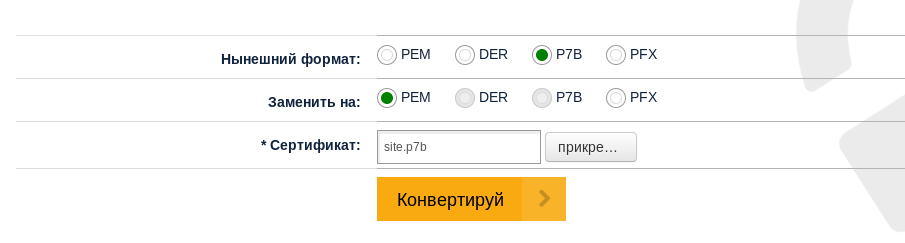
Конвертация из P7B в PFX
Конвертация из PFX в PEM
Конвертация скриптом openssl-ToolKit
OpenSSL ToolKit — скрипт, который облегчает работу с библиотекой OpenSSL. Работа со скриптом является безопасным решением, т.к сертификаты и ключи сертификата никуда не передаются, а используются непосредственно на вашем сервере.
Для начала работы скрипт необходимо скачать и запустить. Сделать это можно одной командой:
echo https://github.com/tdharris/openssl-toolkit/releases/download/1.1.0/openssl-toolkit-1.1.0.zip \ | xargs wget -qO- -O tmp.zip && unzip -o tmp.zip && rm tmp.zip && ./openssl-toolkit/openssl-toolkit.sh
После выполнения команды откроется следующее окно:

Нас интересует пункт 2. Convert certificates
После перехода в пункт 2. появится следующее меню, с выбором нужного типа конвертирования
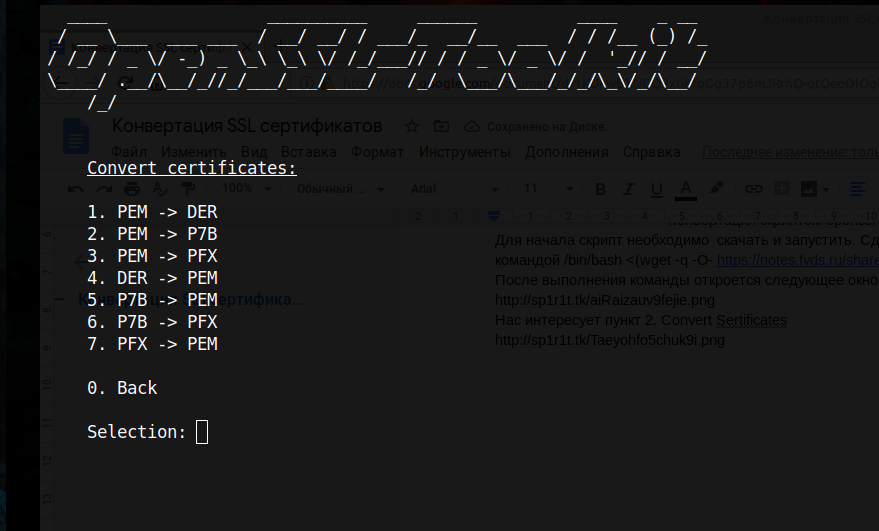
После выбора преобразования, в данном случае PEM to FPX, скрипт предложит выбрать директорию с сертификатами на том устройстве, где запускается скрипт.
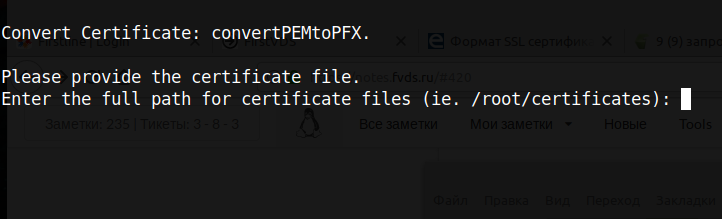
В нашем случае мы их скачали в директорию /home/ivan/crt/
После корректного ввода директории, скрипт отобразит все файлы в этой директории.
Далее нужно ввести имя сертификата, который будем конвертировать, в нашем случае это site.pem

Обращаю ваше внимание, что для корректной конвертации, с PEM в PFX, необходимо вручную объединить файл сертификата, цепочки и ключа в один файл, иначе будет возникать ошибка конвертации.
Сделать это можно простой командой
cat site.crt site.ca-bundle site.key > site.pem
Данное действие необходимо только для конвертации из PEM в PFX.
Мы рассмотрели пример конвертации PEM в PFX. Этим же путем можно конвертировать сертификаты в другие форматы. Единственное, что вам уже не понадобится шаг с объединением файлов.
Пример конвертации PEM В DER.
Что такое файл Pem и чем он отличается от других форматов файлов сгенерированных ключей OpenSSL?
Я отвечаю за поддержку двух серверов Debian. Каждый раз, когда мне приходится что-то делать с сертификатами безопасности, я ищу в Google учебники и бьюсь, пока не найдут ответ
Однако в своих поисках я часто натыкаюсь на различные форматы файлов (.key, .csr, .pem), но мне никогда не удавалось найти хорошее объяснение назначения каждого формата.
Я хотел бы узнать, не могли бы вы дать мне разъяснения по этому вопросу?
Ответ 1
- PEM — регулируется RFC, используется преимущественно в программах с открытым исходным кодом. Он может иметь различные расширения (.pem, .key, .cer, .cert и т.д.).
- PKCS7 — Открытый стандарт, используемый Java и поддерживаемый Windows. Не содержит закрытый ключ.
- PKCS12 — закрытый стандарт Microsoft, который позже был определен в RFC и обеспечивает повышенную безопасность по сравнению с обычным текстовым форматом PEM. Он может содержать закрытый ключ. Он используется преимущественно в системах Windows и может быть свободно преобразован в формат PEM с помощью OpenSSL.
- DER — родительский формат PEM. Полезно рассматривать его как двоичную версию файла PEM с кодировкой base64. Редко используется за пределами Windows.
Ответ 2
PEM — сам по себе не является сертификатом, это просто способ кодирования данных. Сертификаты X.509 — это один из типов данных, которые обычно кодируются с помощью PEM.
PEM — это сертификат X.509 (структура которого определена с помощью ASN.1), закодированный с помощью ASN.1 DER (distinguished encoding rules), затем закодированный Base64 кодировкой и вставленный между заголовками текста (BEGIN CERTIFICATE и END CERTIFICATE).
Вы можете представить те же данные, используя представления PKCS#7 или PKCS#12, и для этого можно использовать утилиту командной строки OpenSSL.
Очевидным преимуществом PEM является то, что его безопасно вставлять в тело электронного сообщения, поскольку он имеет заголовки и 7-битную кодировку.
RFC1422 содержит более подробную информацию о стандарте PEM в части, касающейся ключей и сертификатов.
Мы будем очень благодарны
если под понравившемся материалом Вы нажмёте одну из кнопок социальных сетей и поделитесь с друзьями.