Обзор восстановления BitLocker
Восстановление BitLocker — это процесс, с помощью которого можно восстановить доступ к диску, защищенному BitLocker, если диск не разблокируется с помощью механизма разблокировки по умолчанию.
В этой статье описаны сценарии, запускающие восстановление BitLocker, настройка устройств для сохранения сведений о восстановлении и параметры восстановления доступа к заблокированному диску.
Сценарии восстановления BitLocker
В следующем списке приведены примеры распространенных событий, которые приводят к переходу устройства в режим восстановления BitLocker при запуске Windows.
- Слишком много раз ввод неправильного ПИН-кода
- Отключение поддержки чтения USB-устройства в среде предварительной загрузки из встроенного ПО BIOS или UEFI при использовании usb-ключей вместо доверенного платформенного модуля
- Наличие компакт-диска или DVD-диска перед жестким диском в порядке загрузки BIOS (как правило, с виртуальными машинами)
- Закрепление или отстыковка портативного компьютера
- Изменения в таблице разделов NTFS на диске
- Изменения в диспетчере загрузки
- Отключение, отключение, отключение или очистка доверенного платформенного модуля
- Сбой самотестировщика доверенного платформенного модуля
- Обновление материнской платы до новой с помощью нового доверенного платформенного модуля
- Обновление критически важных компонентов раннего запуска, таких как обновление встроенного ПО BIOS или UEFI
- Скрытие доверенного платформенного модуля из операционной системы
- Изменение регистров конфигурации платформы (PCR), используемых профилем проверки доверенного платформенного модуля
- Перемещение диска, защищенного BitLocker, на новый компьютер
- На устройствах с TPM 1.2 изменение порядка загрузки BIOS или встроенного ПО
В рамках процесса восстановления BitLocker рекомендуется определить, что вызвало переход устройства в режим восстановления. Анализ первопричин может помочь предотвратить возникновение проблемы в будущем. Например, если вы определили, что злоумышленник изменил устройство, получив физический доступ, можно реализовать новые политики безопасности для отслеживания физического присутствия.
В запланированных сценариях, таких как известное обновление оборудования или встроенного ПО, можно избежать инициации восстановления, временно приостановив защиту BitLocker. При приостановке BitLocker диск остается полностью зашифрованным, и администратор может быстро возобновить защиту BitLocker после завершения запланированной задачи. При использовании приостановки и возобновления также повторно выполняется повторное выполнение ключа шифрования без необходимости ввода ключа восстановления.
В случае приостановки BitLocker автоматически возобновляет защиту при перезагрузке устройства, если только не указано количество перезагрузок с помощью PowerShell или средства командной manage-bde.exe строки. Дополнительные сведения о приостановке BitLocker см. в руководстве по операциям BitLocker.
Восстановление описывается в контексте незапланированного или нежелательного поведения. Однако восстановление также может быть вызвано как предполагаемый рабочий сценарий, например для управления доступом. При повторном развертывании устройств в других отделах или сотрудниках организации BitLocker можно принудительно выполнить восстановление, прежде чем устройство будет доставлено новому пользователю.
Параметры восстановления BitLocker
В сценарии восстановления могут быть доступны следующие параметры восстановления доступа к диску в зависимости от параметров политики, применяемых к устройствам:
- Пароль восстановления: 48-значный номер, используемый для разблокировки тома в режиме восстановления. Пароль восстановления можно сохранить в виде текстового файла, распечатать или сохранить в Microsoft Entra id или Active Directory. Пользователь может указать пароль восстановления, если он доступен
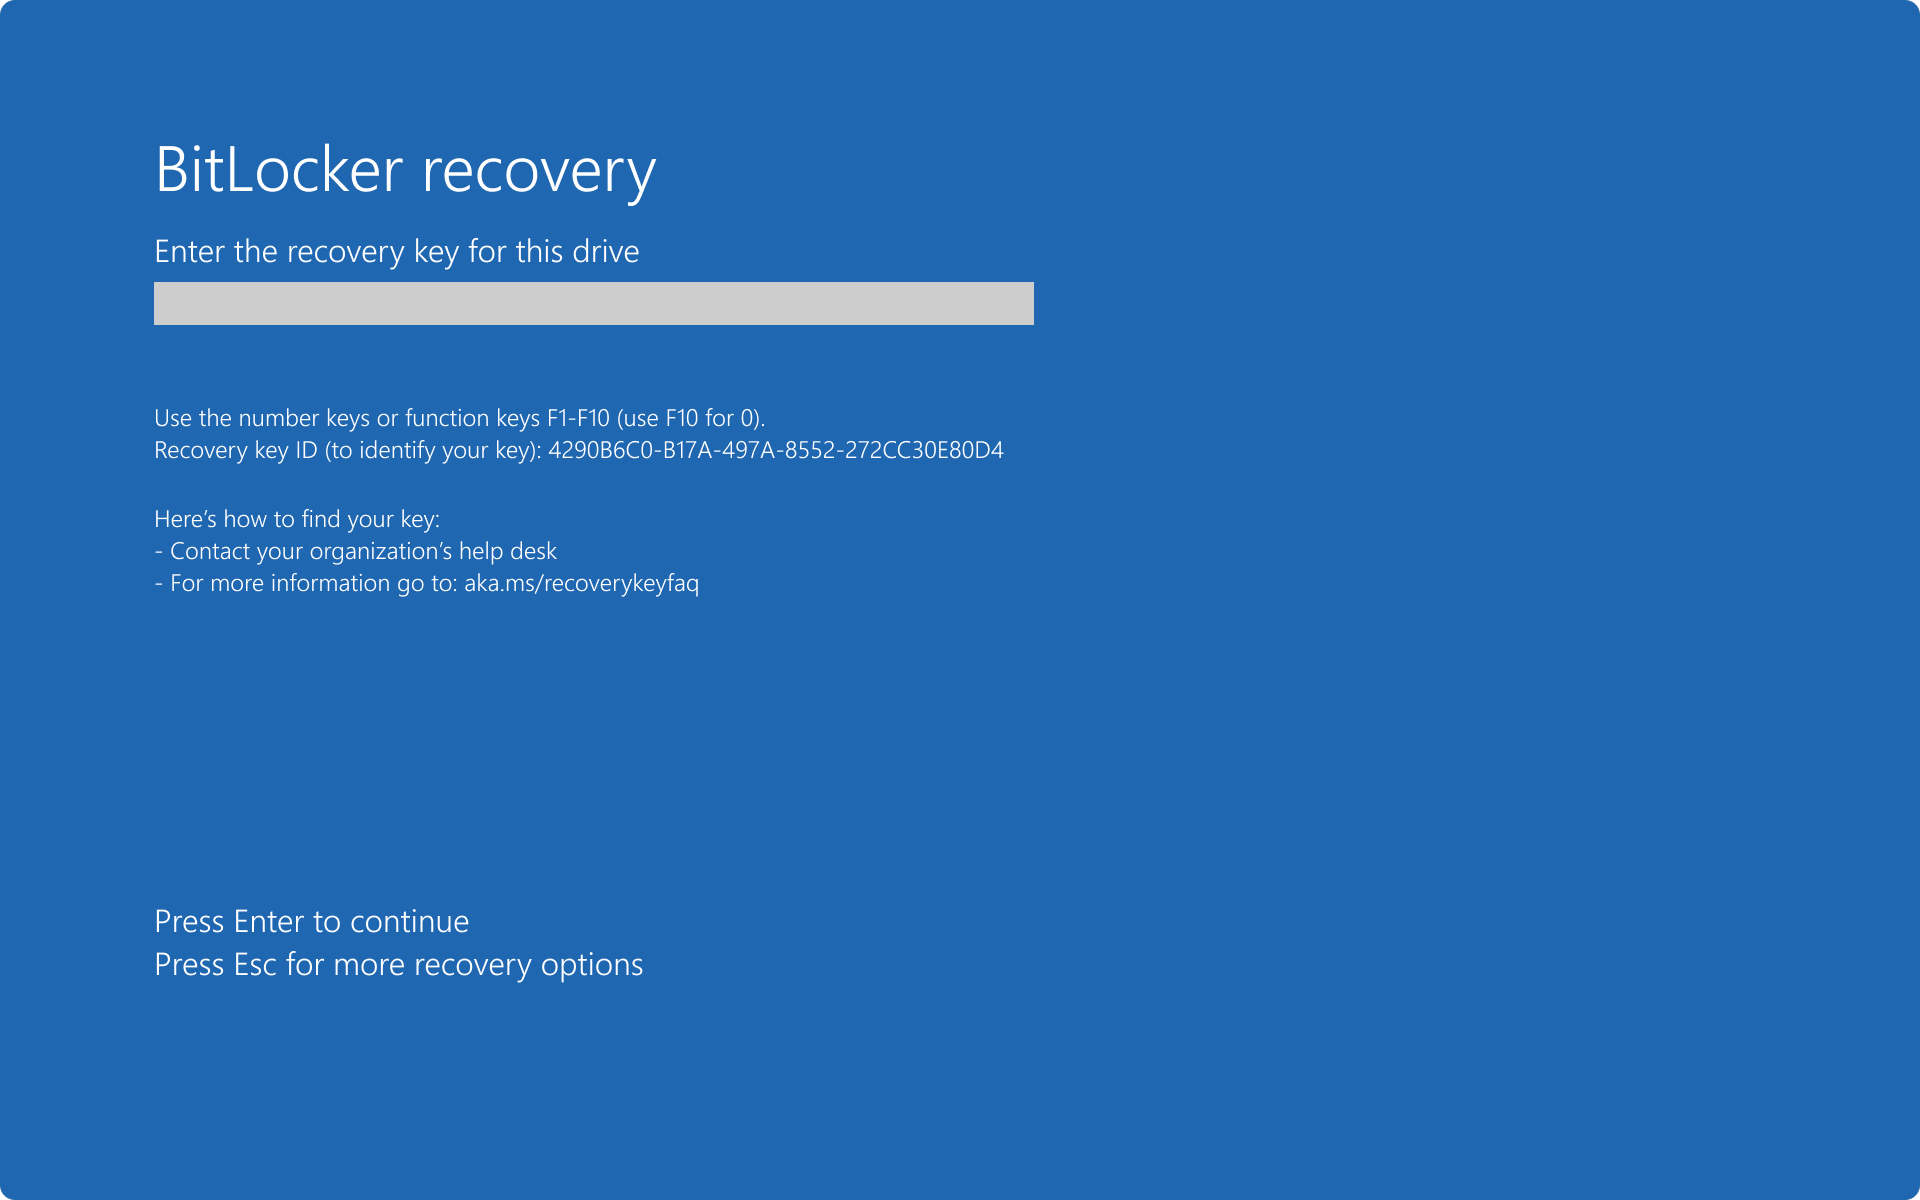
- Ключ восстановления: ключ шифрования, хранящийся на съемных носителях, который можно использовать для восстановления данных, зашифрованных на томе BitLocker. Имя файла имеет формат .bek . Для диска ОС ключ восстановления можно использовать для получения доступа к устройству, если BitLocker обнаруживает условие, которое не позволяет разблокировать диск при запуске устройства. Ключ восстановления также можно использовать для получения доступа к фиксированным дискам с данными и съемным дискам, зашифрованным с помощью BitLocker, если по какой-либо причине пароль забыт или устройство не может получить доступ к диску.
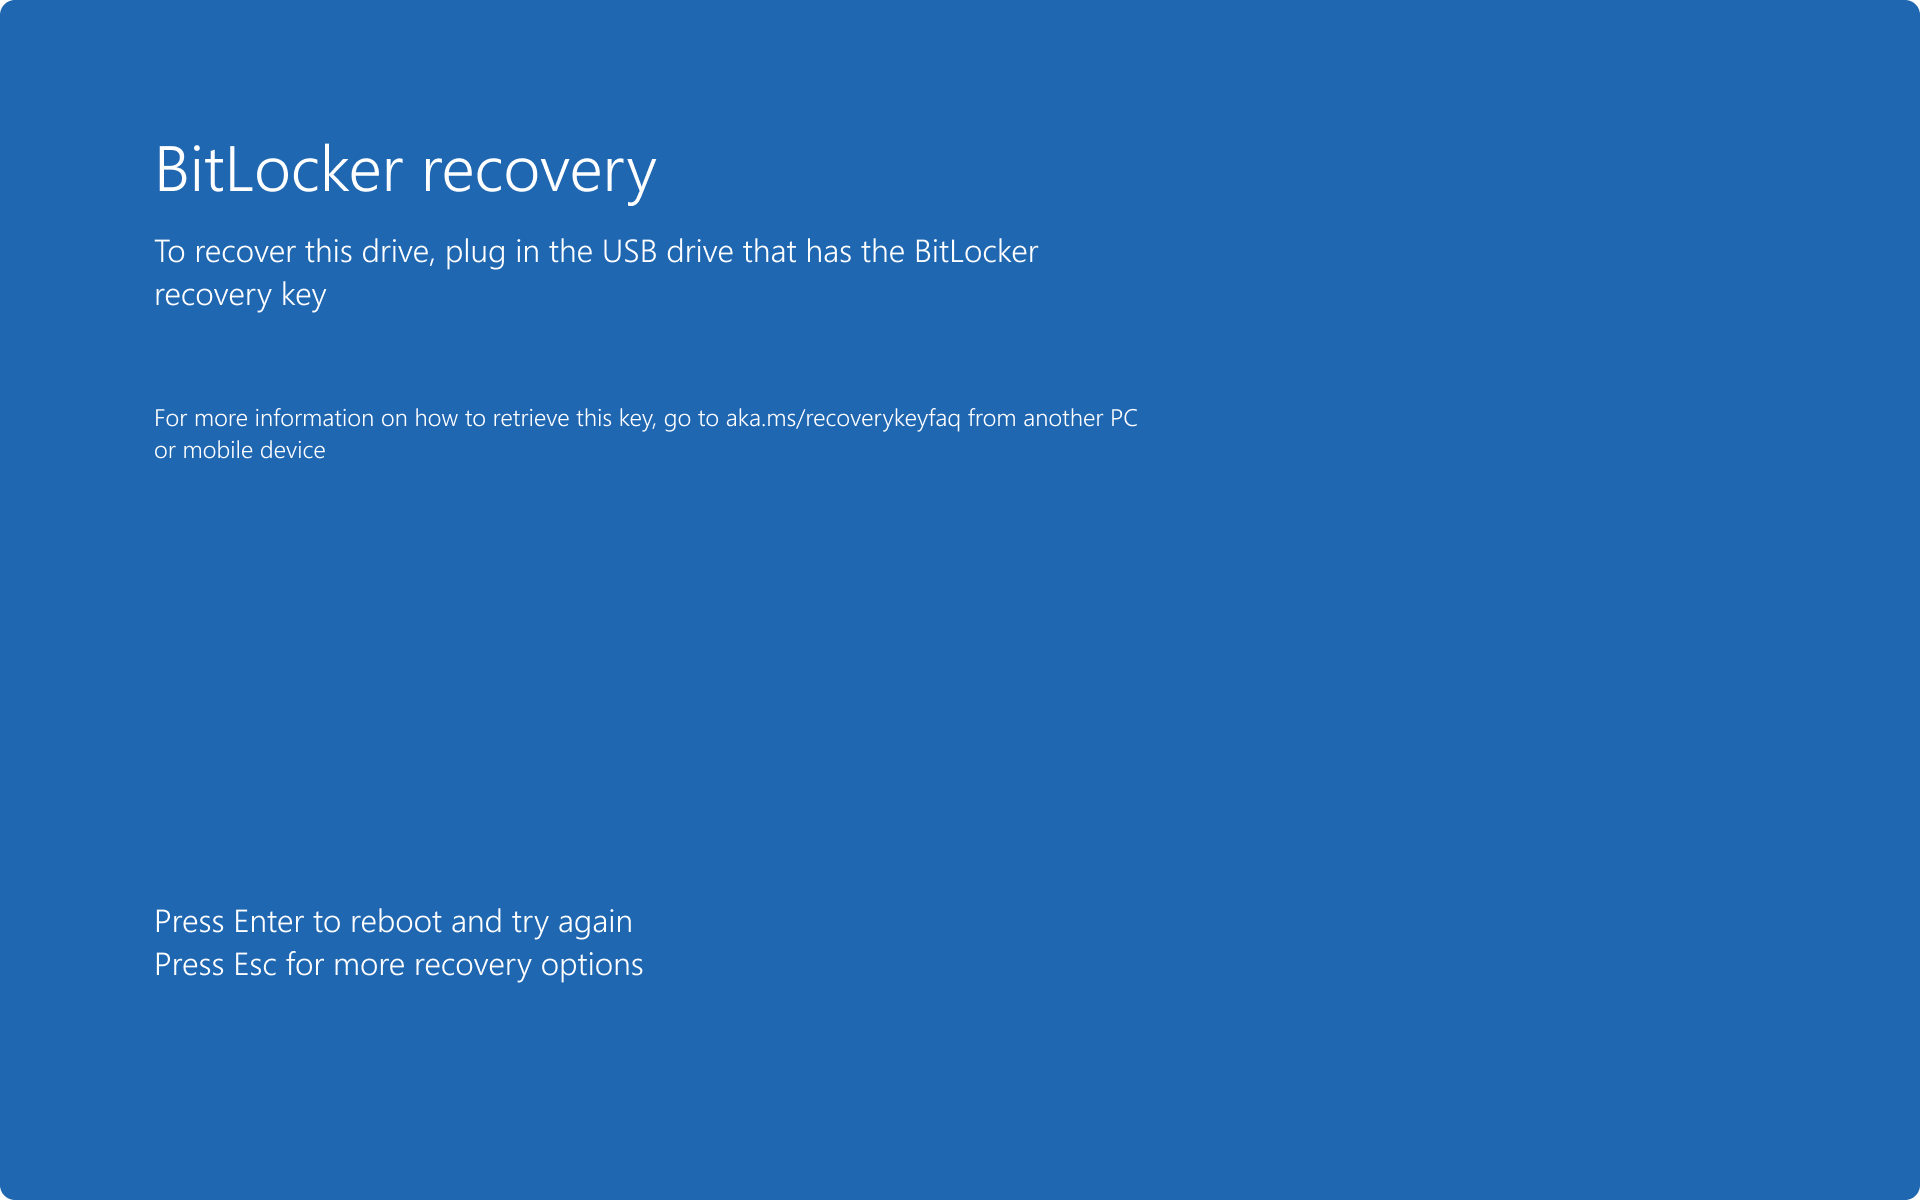
- Пакет ключей: ключ расшифровки, который можно использовать со средством восстановления BitLocker для восстановления критически важных частей диска и восстановления данных. С помощью пакета ключей и пароля восстановления или ключа восстановления можно расшифровать части поврежденного диска, защищенного BitLocker. Каждый пакет ключей работает только для диска с соответствующим идентификатором диска. Пакет ключей не создается автоматически и может быть сохранен в файле или в доменные службы Active Directory. Пакет ключей не может храниться в идентификаторе Microsoft Entra
- Сертификат агента восстановления данных. Агент восстановления данных (DRA) — это тип сертификата, который связан с субъектом безопасности Active Directory и может использоваться для доступа к любым зашифрованным дискам BitLocker, настроенным с соответствующим открытым ключом. Dra могут использовать свои учетные данные для разблокировки диска. Если диск является диском ОС, диск должен быть подключен как диск данных на другом устройстве, чтобы DRA разблокировал его.
Пароль восстановления и ключ восстановления могут быть предоставлены пользователями в панель управления апплете (для данных и съемных дисков) или на экране восстановления перед загрузки. Рекомендуется настроить параметры политики для настройки экрана восстановления перед загрузкой, например путем добавления настраиваемого сообщения, URL-адреса и контактных данных службы поддержки. Дополнительные сведения см. в статье Экран восстановления BitLocker перед загрузки.
При планировании процесса восстановления BitLocker сначала ознакомьтесь с текущими рекомендациями организации по восстановлению конфиденциальной информации. Пример:
| ☑️ | Вопрос |
|---|---|
| �� | Как организация обрабатывает потерянные или забытые пароли? |
| �� | Как организация выполняет сброс ПИН-кода интеллектуального карта? |
| �� | Разрешено ли пользователям сохранять или извлекать сведения о восстановлении для принадлежащих им устройств? |
| �� | Сколько вы хотите, чтобы пользователи участвовали в процессе настройки BitLocker? Вы хотите, чтобы пользователи взаимодействовали с процессом, молчали или и то, и другое? |
| �� | Где хранить ключи восстановления BitLocker? |
| �� | Включить смену паролей восстановления? |
Ответы на вопросы помогают определить лучший процесс восстановления BitLocker для организации и соответствующим образом настроить параметры политики BitLocker. Например, если в организации есть процесс сброса паролей, аналогичный процесс можно использовать для восстановления BitLocker. Если пользователям запрещено сохранять или извлекать сведения о восстановлении, организация может использовать агенты восстановления (DRA) или автоматически создавать резервные копии данных.
Следующие параметры политики определяют методы восстановления, которые можно использовать для восстановления доступа к диску, защищенному BitLocker.
- Выберите способы восстановления дисков операционной системы с защитой BitLocker
- Выберите способы восстановления фиксированных дисков с защитой BitLocker
- Выберите, как можно восстановить съемные диски с защитой BitLocker
В каждой из этих политик выберите Сохранить сведения о восстановлении BitLocker, чтобы доменные службы Active Directory, а затем выберите сведения о восстановлении BitLocker для хранения в AD DS. Используйте параметр Не включать BitLocker до тех пор, пока сведения о восстановлении не будут сохранены в AD DS, чтобы запретить пользователям включать BitLocker, если резервное копирование сведений о восстановлении BitLocker для диска Microsoft Entra идентификатора или AD DS не будет выполнено.
Пароль восстановления BitLocker
Чтобы восстановить BitLocker, пользователь может использовать пароль восстановления, если он доступен. Пароль восстановления BitLocker уникален для устройства, на который он был создан, и его можно сохранить разными способами. В зависимости от настроенных параметров политики пароль восстановления может быть следующим:
- Сохранено в идентификаторе Microsoft Entra для Microsoft Entra присоединения
- Сохранено в AD DS для устройств, присоединенных к Active Directory
- Сохранено в текстовом файле
- Напечатано
Доступ к паролю восстановления позволяет владельцу разблокировать том, защищенный BitLocker, и получить доступ ко всем его данным. Поэтому для организации важно установить процедуры для управления доступом к паролям восстановления и обеспечить их безопасное хранение отдельно от устройств, которые они защищают.
Ключ восстановления BitLocker можно сохранить в учетной записи Майкрософт пользователя. Этот параметр доступен для устройств, не являющихся членами домена и использующих учетную запись Майкрософт. Хранение пароля восстановления в учетной записи Майкрософт — это рекомендуемый по умолчанию метод хранения ключей восстановления для устройств, которые не Microsoft Entra присоединены или присоединены к Active Directory.
Резервное копирование пароля восстановления должно быть настроено до включения BitLocker, но также может выполняться после шифрования, как описано в руководстве по операциям BitLocker.
Предпочтительная методология резервного копирования в организации заключается в автоматическом хранении сведений о восстановлении BitLocker в центральном расположении. В зависимости от требований организации сведения о восстановлении могут храниться в Microsoft Entra id, AD DS или файловых ресурсах.
Рекомендуется использовать следующие методы резервного копирования BitLocker:
- Для устройств, присоединенных к Microsoft Entra, сохраните ключ восстановления в Microsoft Entra идентификаторе.
- Для устройств, присоединенных к Active Directory, сохраните ключ восстановления в AD DS.
Нет автоматического способа хранения ключа восстановления для съемных запоминающих устройств в Microsoft Entra id или AD DS. Однако для этого можно использовать PowerShell или manage.bde.exe команду . Дополнительные сведения и примеры см. в руководстве по операциям BitLocker.
Агенты восстановления данных
DrA можно использовать для восстановления дисков ОС, фиксированных дисков данных и съемных дисков с данными. Однако при использовании для восстановления дисков ОС диск операционной системы должен быть подключен к другому устройству в качестве диска данных , чтобы DRA мог разблокировать диск. Агенты восстановления данных добавляются на диск при его шифровании и могут быть обновлены после шифрования.
Преимущество использования DRA вместо восстановления пароля или ключа заключается в том, что DRA выступает в качестве ключа master для BitLocker. С помощью DRA можно восстановить любой том, защищенный политикой, без необходимости находить определенный пароль или ключ для каждого отдельного тома.
Чтобы настроить dra для устройств, присоединенных к домену Active Directory, необходимо выполнить следующие действия.
- Получите сертификат DRA. Следующие атрибуты использования ключей и расширенные атрибуты использования ключа проверяются BitLocker перед использованием сертификата.
- Если атрибут использования ключа присутствует, он должен быть следующим:
- CERT_DATA_ENCIPHERMENT_KEY_USAGE
- CERT_KEY_AGREEMENT_KEY_USAGE
- CERT_KEY_ENCIPHERMENT_KEY_USAGE
- Если атрибут расширенного использования ключа (EKU) присутствует, он должен иметь один из следующих значений:
- Как указано в параметре политики или по умолчанию 1.3.6.1.4.1.311.67.1.1
- Любой идентификатор объекта EKU, поддерживаемый центром сертификации (ЦС)
- Выберите способы восстановления дисков операционной системы с защитой BitLocker
- Выберите способы восстановления фиксированных дисков с защитой BitLocker
- Выберите, как можно восстановить съемные диски с защитой BitLocker
Сведения о восстановлении BitLocker, хранящиеся в идентификаторе Microsoft Entra
Сведения о восстановлении BitLocker для Microsoft Entra присоединенных устройств можно хранить в Microsoft Entra идентификаторе. Преимущество хранения паролей восстановления BitLocker в Microsoft Entra идентификаторе заключается в том, что пользователи могут легко получать пароли для устройств, назначенных им, из Интернета, не обращаясь в службу поддержки.
Доступ к паролям восстановления также можно делегировать службе поддержки, чтобы упростить сценарии поддержки.
Сведения о пароле восстановления BitLocker, хранящиеся в идентификаторе Microsoft Entra, являются типом bitlockerRecoveryKey ресурса. Ресурс можно получить из центра администрирования Microsoft Entra, центра администрирования Microsoft Intune (для устройств, зарегистрированных в Microsoft Intune), с помощью PowerShell или Microsoft Graph. Дополнительные сведения см. в разделе Тип ресурса bitlockerRecoveryKey.
Сведения о восстановлении BitLocker, хранящиеся в AD DS
Сведения о восстановлении BitLocker для устройства, присоединенного к домену Active Directory, можно хранить в AD DS. Сведения хранятся в дочернем объекте самого объекта компьютера. Каждый объект восстановления BitLocker содержит пароль восстановления и другие сведения о восстановлении. Под каждым объектом компьютера может существовать несколько объектов восстановления BitLocker, так как с томом с поддержкой BitLocker может быть несколько паролей восстановления.
Имя объекта восстановления BitLocker включает глобальный уникальный идентификатор (GUID) и сведения о дате и времени для фиксированной длины 63 символов. Синтаксис : .
Active Directory ведет журнал всех паролей восстановления для объекта компьютера. Старые ключи восстановления не удаляются из AD DS автоматически, если не удаляется объект компьютера.
Общее имя (cn) для объекта восстановления BitLocker — ms-FVE-RecoveryInformation . Каждый ms-FVE-RecoveryInformation объект имеет следующие атрибуты:
Имя атрибута Описание ms-FVE-RecoveryPassword Пароль восстановления из 48 цифр, используемый для восстановления тома диска, зашифрованного BitLocker. ms-FVE-RecoveryGuid GUID, связанный с паролем восстановления BitLocker. В режиме восстановления BitLocker идентификатор GUID отображается пользователю, чтобы можно было найти правильный пароль восстановления для разблокировки тома. Guid также включается в имя объекта восстановления. ms-FVE-VolumeGuid GUID, связанный с томом диска, поддерживаемым BitLocker. Хотя пароль (хранящийся в ms-FVE-RecoveryGuid ) уникален для каждого пароля восстановления, идентификатор тома является уникальным для каждого тома, зашифрованного BitLocker. ms-FVE-KeyPackage Ключ шифрования BitLocker тома, защищенный соответствующим паролем восстановления. С помощью этого пакета ключей и пароля восстановления (хранящегося в ms-FVE-RecoveryPassword ), части тома, защищенного BitLocker, можно расшифровать, если диск поврежден. Каждый пакет ключей работает только для тома с соответствующим идентификатором тома (хранится в ms-FVE-VolumeGuid ). Средство восстановления BitLocker можно использовать для использования пакета ключей. Дополнительные сведения об атрибутах BitLocker, хранящихся в AD DS, см. в следующих статьях:
- Атрибут ms-FVE-KeyPackage
- Атрибут ms-FVE-RecoveryPassword
Пакет ключей BitLocker не сохраняется по умолчанию. Чтобы сохранить пакет вместе с паролем восстановления в AD DS, в политике, которая управляет методом восстановления, необходимо выбрать параметр политики Резервное копирование пароля восстановления и пакета ключей . Пакет ключей также можно экспортировать из рабочего тома.
Если сведения о восстановлении не создаются в AD DS или вы хотите сохранить пакет ключей в альтернативном расположении, используйте следующую команду, чтобы создать пакет ключей для тома:
manage-bde.exe -KeyPackage C: -id -path
Файл с форматом BitLocker Key Package >.KPG имени создается по указанному пути.
Чтобы экспортировать новый пакет ключей из разблокированного, защищенного BitLocker тома, локальный администратор должен получить доступ к рабочему тому, прежде чем произойдет повреждение тома.
Дальнейшие действия
Узнайте, как получить сведения о восстановлении BitLocker для устройств, присоединенных к Microsoft Entra, Microsoft Entra с гибридным присоединением и присоединенных к Active Directory устройств, а также как восстановить доступ к заблокированным дискам.
Обратная связь
Были ли сведения на этой странице полезными?
Сетевая разблокировка
Сетевая разблокировка — это средство защиты ключей BitLocker для томов операционной системы. Сетевая разблокировка упрощает управление настольными компьютерами и серверами с поддержкой BitLocker в среде домена, обеспечивая автоматическую разблокировку томов операционной системы при перезагрузке системы при подключении к проводной корпоративной сети. Для разблокировки сети требуется, чтобы на клиентском оборудовании был реализован драйвер DHCP в встроенном ПО UEFI. Без сетевой разблокировки тома операционной системы, защищенные предохранителями TPM+PIN , требуют ввода ПИН-кода при перезагрузке устройства или возобновлении гибернации (например, при пробуждении по локальной сети). Требование пин-кода после перезагрузки может затруднить развертывание исправлений программного обеспечения на автоматических рабочих столах и удаленно администрируемых серверах.
Сетевая разблокировка позволяет системам с поддержкой TPM+PIN BitLocker, имеющим и отвечающим требованиям к оборудованию, загружаться в Windows без вмешательства пользователя. Сетевая разблокировка работает так же, как при загрузке TPM+StartupKey . Вместо того чтобы считывать StartupKey с USB-носителя, функция сетевой разблокировки должна состоять из ключа, хранящегося в доверенном платформенного модуля, и зашифрованного сетевого ключа, который отправляется на сервер, расшифровывается и возвращается клиенту в безопасном сеансе.
Системные требования
Сетевая разблокировка должна соответствовать обязательным требованиям к оборудованию и программному обеспечению, прежде чем функция сможет автоматически разблокировать системы, присоединенные к домену. К этим требованиям относятся:
- Любая поддерживаемая операционная система с драйверами DHCP UEFI, которые могут служить клиентами сетевой разблокировки
- Разблокировка сети с помощью микросхемы доверенного платформенного модуля и по крайней мере одного предохранителя доверенного платформенного модуля
- Сервер с ролью служб развертывания Windows (WDS) в любой поддерживаемой операционной системе сервера
- Дополнительная функция разблокировки сети BitLocker, установленная в любой поддерживаемой операционной системе сервера
- DHCP-сервер, отдельный от сервера WDS.
- Правильно настроенное связывание открытого и закрытого ключей
- Настройка параметров групповой политики «Разблокировка сети»
- Сетевой стек включен в встроенном ПО UEFI клиентских устройств
Для поддержки DHCP в UEFI система на основе UEFI должна находиться в собственном режиме и не должна иметь включенного модуля поддержки совместимости (CSM).
Чтобы сетевая разблокировка работала надежно, необходимо настроить первый сетевой адаптер на устройстве, обычно подключенный адаптер, для поддержки DHCP. Этот первый сетевой адаптер должен использоваться для разблокировки сети. Эту конфигурацию особенно стоит отметить, если устройство имеет несколько адаптеров, а некоторые адаптеры настроены без DHCP, например для использования с протоколом управления с отключенным освещением. Эта конфигурация необходима, так как сетевая разблокировка прекращает перечисление адаптеров при достижении одного из них со сбоем DHCP-порта по любой причине. Таким образом, если первый перечислимый адаптер не поддерживает DHCP, не подключен к сети или по какой-либо причине не сообщает о доступности DHCP-порта, то сетевая разблокировка завершается ошибкой.
Компонент сервера сетевой разблокировки устанавливается в поддерживаемых версиях Windows Server в качестве компонента Windows, использующего командлеты диспетчер сервера или Windows PowerShell. Имя компонента находится BitLocker Network Unlock в диспетчер сервера и BitLocker-NetworkUnlock в PowerShell.
Для сетевой разблокировки требуются службы развертывания Windows (WDS) в среде, в которой будет использоваться эта функция. Настройка установки WDS не требуется. Однако служба WDS должна работать на сервере.
Сетевой ключ хранится на системном диске вместе с ключом сеанса AES 256 и шифруется с помощью 2048-разрядного открытого ключа RSA сертификата сервера разблокировки. Сетевой ключ расшифровывается с помощью поставщика в поддерживаемой версии Windows Server под управлением WDS и возвращается в зашифрованном виде с соответствующим ключом сеанса.
Последовательность разблокировки сети
Последовательность разблокировки начинается на стороне клиента, когда диспетчер загрузки Windows обнаруживает наличие предохранителя сетевой разблокировки. Он использует драйвер DHCP в UEFI для получения IP-адреса для IPv4, а затем передает конкретный поставщик DHCP-запрос, содержащий сетевой ключ и ключ сеанса для ответа, зашифрованный сертификатом сетевой разблокировки сервера. Поставщик сетевой разблокировки на поддерживаемом сервере WDS распознает запрос конкретного поставщика, расшифровывает его с помощью закрытого ключа RSA и возвращает сетевой ключ, зашифрованный с помощью ключа сеанса, с помощью собственного ответа DHCP поставщика.
На стороне сервера роль сервера WDS имеет необязательный компонент подключаемого модуля, например поставщик PXE, который обрабатывает входящие запросы разблокировки сети. Поставщик также может быть настроен с ограничениями подсети, которые требуют, чтобы IP-адрес, предоставленный клиентом в запросе сетевой разблокировки, принадлежал разрешенной подсети, чтобы освободить сетевой ключ для клиента. В случаях, когда поставщик сетевой разблокировки недоступен, BitLocker выполняет отработку отказа на следующий доступный предохранитель, чтобы разблокировать диск. В типичной конфигурации для разблокировки диска отображается стандартный TPM+PIN экран разблокировки.
Конфигурация на стороне сервера для включения сетевой разблокировки также требует подготовки 2048-разрядной пары открытого и закрытого ключей RSA в виде сертификата X.509 и распространения сертификата открытого ключа среди клиентов. Этот сертификат является открытым ключом, который шифрует промежуточный сетевой ключ (который является одним из двух секретов, необходимых для разблокировки диска; другой секрет хранится в TPM), и он должен управляться и развертываться с помощью групповая политика.
Процесс сетевой разблокировки выполняется следующим образом:
- Диспетчер загрузки Windows обнаруживает предохранитель сетевой разблокировки в конфигурации BitLocker
- Клиентский компьютер использует драйвер DHCP в UEFI для получения допустимого IP-адреса IPv4.
- Клиентский компьютер передает зависящий от поставщика DHCP-запрос, содержащий сетевой ключ (256-разрядный промежуточный ключ) и ключ сеанса AES-256 для ответа. Сетевой ключ шифруется с помощью 2048-разрядного открытого ключа RSA сертификата сетевой разблокировки с сервера WDS.
- Поставщик сетевой разблокировки на сервере WDS распознает запрос конкретного поставщика.
- Поставщик расшифровывает запрос с помощью закрытого ключа RSA сертификата Разблокировки сети BitLocker сервера WDS.
- Поставщик WDS возвращает сетевой ключ, зашифрованный с помощью ключа сеанса, используя собственный ответ DHCP конкретного поставщика на клиентский компьютер. Этот ключ является промежуточным ключом
- Возвращенный промежуточный ключ объединяется с другим локальным 256-разрядным промежуточным ключом. Этот ключ может быть расшифрован только доверенным платформенный платформенный модуль.
- Этот объединенный ключ используется для создания ключа AES-256, который разблокирует том
- Windows продолжает последовательность загрузки

Настройка сетевой разблокировки
Следующие действия позволяют администратору настроить сетевую разблокировку в домене Active Directory.
Установка роли сервера WDS
Функция сетевой разблокировки BitLocker устанавливает роль WDS, если она еще не установлена. WDS можно установить отдельно, прежде чем будет установлена сетевая разблокировка BitLocker, с помощью диспетчер сервера или PowerShell. Чтобы установить роль с помощью диспетчер сервера, выберите роль Службы развертывания Windows в диспетчер сервера.
Чтобы установить роль с помощью PowerShell, используйте следующую команду:
Install-WindowsFeature WDS-DeploymentСервер WDS должен быть настроен таким образом, чтобы он смог взаимодействовать с DHCP (и при необходимости AD DS) и клиентским компьютером. Сервер WDS можно настроить с помощью средства управления WDS, wdsmgmt.msc которое запускает мастер настройки служб развертывания Windows.
Убедитесь, что служба WDS запущена
Чтобы убедиться, что служба WDS запущена, используйте консоль управления службами или PowerShell. Чтобы убедиться, что служба запущена в консоли управления службами, откройте консоль с помощью services.msc и проверка состояние службы развертывания Windows.
Чтобы убедиться, что служба запущена с помощью PowerShell, используйте следующую команду:
Get-Service WDSServerУстановка функции сетевой разблокировки
Чтобы установить функцию сетевой разблокировки, используйте диспетчер сервера или PowerShell. Чтобы установить компонент с помощью диспетчер сервера, выберите функцию Разблокировки сети BitLocker в консоли диспетчер сервера.
Чтобы установить компонент с помощью PowerShell, используйте следующую команду:
Install-WindowsFeature BitLocker-NetworkUnlockСоздание шаблона сертификата для сетевой разблокировки
Правильно настроенный центр сертификации Active Directory может использовать этот шаблон сертификата для создания и выдачи сертификатов сетевой разблокировки.
- Открытие оснастки «Шаблон сертификатов» ( certtmpl.msc )
- Найдите шаблон Пользователя, щелкните правой кнопкой мыши имя шаблона и выберите Дублировать шаблон.
- На вкладке Совместимость измените поля Центр сертификации и Получатель сертификата на Windows Server 2016 и Windows 10 соответственно. Убедитесь, что выбрано диалоговое окно Показать результирующие изменения .
- Перейдите на вкладку Общие шаблона. Отображаемое имя шаблона и имя шаблона должны указывать, что шаблон будет использоваться для сетевой разблокировки. Очистите поле проверка для параметра Опубликовать сертификат в Active Directory
- Перейдите на вкладку Обработка запросов . Выберите Шифрование в раскрывающемся меню Назначение . Убедитесь, что выбран параметр Разрешить экспорт закрытого ключа .
- Перейдите на вкладку Шифрование . Задайте для параметра Минимальный размер ключа значение 2048. Для этого шаблона можно использовать любой поставщик шифрования Майкрософт, поддерживающий RSA, но для простоты и совместимости с ней рекомендуется использовать поставщик хранилища ключей программного обеспечения Майкрософт.
- Выберите параметр Запросы должны использовать один из следующих поставщиков и снимите все параметры, кроме выбранного поставщика шифрования, например поставщика хранилища ключей майкрософт.
- Перейдите на вкладку Имя субъекта . В запросе выберите Пункт Предоставить. Нажмите кнопку ОК , если появится всплывающее диалоговое окно «Шаблоны сертификатов»
- Перейдите на вкладку Требования к выдаче. Выберите варианты утверждения диспетчера сертификатов ЦС и Действительный существующий сертификат.
- Перейдите на вкладку Расширения . Выберите Политики приложений и нажмите кнопку Изменить.
- В диалоговом окне Изменение параметров расширения политик приложений выберите Проверка подлинности клиента, Шифрование файловой системыи Безопасная Email и нажмите кнопку Удалить.
- В диалоговом окне Изменение расширения политик приложений выберите Добавить.
- В диалоговом окне Добавление политики приложений выберите Создать. В диалоговом окне Новая политика приложения введите следующие сведения в предоставленное пространство и нажмите кнопку ОК , чтобы создать политику приложения BitLocker Network Unlock:
- Имя:Разблокировка сети BitLocker
- Идентификатор объекта:1.3.6.1.4.1.311.67.1.1
- Выберите только что созданную политику приложения BitLocker Network Unlock и нажмите кнопку ОК.
- Открыв вкладку Расширения , выберите диалоговое окно Изменение расширения использования ключа . Выберите параметр Разрешить обмен ключами только с шифрованием ключей (шифрование ключей). Выберите параметр Сделать это расширение критическим.
- Перейдите на вкладку Безопасность. Убедитесь, что группе «Администраторы домена» предоставлено разрешение на регистрацию.
- Нажмите кнопку ОК , чтобы завершить настройку шаблона.
Чтобы добавить шаблон Сетевая разблокировка в центр сертификации, откройте оснастку центра сертификации ( certsrv.msc ). Щелкните правой кнопкой мыши Шаблоны сертификатов, а затем выберите Создать, Шаблон сертификата для выдачи. Выберите ранее созданный сертификат BitLocker Network Unlock.
После добавления шаблона сетевой разблокировки в центр сертификации этот сертификат можно использовать для настройки сетевой разблокировки BitLocker.
Создание сертификата сетевой разблокировки
Сетевая разблокировка может использовать импортированные сертификаты из существующей инфраструктуры открытых ключей (PKI). Кроме того, он может использовать самозаверяющий сертификат.
Чтобы зарегистрировать сертификат из существующего центра сертификации:
- На сервере WDS откройте диспетчер сертификатов с помощью certmgr.msc
- В разделе Сертификаты — текущий пользователь щелкните правой кнопкой мыши личный
- Выберите Все задачи запросить>новый сертификат
- Когда откроется мастер регистрации сертификатов, нажмите кнопку Далее.
- Выбор политики регистрации Active Directory
- Выберите шаблон сертификата, созданный для сетевой разблокировки на контроллере домена. Затем выберите Регистрация.
- При появлении запроса на ввод дополнительных сведений выберите Имя субъекта и укажите понятное значение имени. Понятное имя должно содержать сведения о домене или подразделении для сертификата. Например: BitLocker Network Unlock Certificate for Contoso domain (Сертификат разблокировки сети BitLocker для домена Contoso).
- Создайте сертификат. Убедитесь, что сертификат отображается в папке «Личные»
- Экспортируйте сертификат открытого ключа для сетевой разблокировки:
- Создайте файл, .cer щелкнув правой кнопкой мыши ранее созданный сертификат, выбрав Все задачи, а затем выберите Экспорт.
- Выберите Нет, не экспортируйте закрытый ключ.
- Выберите двоичный файл в кодировке DER X.509 и завершите экспорт сертификата в файл.
- Присвойте файлу имя , например BitLocker-NetworkUnlock.cer.
- Создайте файл, .pfx щелкнув правой кнопкой мыши ранее созданный сертификат, выбрав Все задачи, а затем выберите Экспорт.
- Выберите Да, экспорт закрытого ключа
- Выполните действия, чтобы создать .pfx файл
Чтобы создать самозаверяющий сертификат, используйте New-SelfSignedCertificate командлет в Windows PowerShell или используйте certreq.exe . Пример:
PowerShell
New-SelfSignedCertificate -CertStoreLocation Cert:\LocalMachine\My -Subject "CN=BitLocker Network Unlock certificate" -Provider "Microsoft Software Key Storage Provider" -KeyUsage KeyEncipherment -KeyUsageProperty Decrypt,Sign -KeyLength 2048 -HashAlgorithm sha512 -TextExtension @("1.3.6.1.4.1.311.21.10=OID=1.3.6.1.4.1.311.67.1.1","2.5.29.37=1.3.6.1.4.1.311.67.1.1")certreq.exe
- Создайте текстовый файл с расширением .inf , например:
notepad.exe BitLocker-NetworkUnlock.inf[NewRequest] Subject="CN=BitLocker Network Unlock certificate" ProviderType=0 MachineKeySet=True Exportable=true RequestType=Cert KeyUsage="CERT_KEY_ENCIPHERMENT_KEY_USAGE" KeyUsageProperty="NCRYPT_ALLOW_DECRYPT_FLAG | NCRYPT_ALLOW_SIGNING_FLAG" KeyLength=2048 SMIME=FALSE HashAlgorithm=sha512 [Extensions] 1.3.6.1.4.1.311.21.10 = "" _continue_ = "OID=1.3.6.1.4.1.311.67.1.1" 2.5.29.37 = "" _continue_ = "1.3.6.1.4.1.311.67.1.1"certreq.exe -new BitLocker-NetworkUnlock.inf BitLocker-NetworkUnlock.cer- Перейдите в раздел Сертификаты — личныесертификатылокального>компьютера>.
- Щелкните правой кнопкой мыши ранее импортированный сертификат, выберите Все задачи, а затем — Экспорт.
- Следуйте указаниям мастера, чтобы создать .pfx файл
Развертывание закрытого ключа и сертификата на сервере WDS
После создания сертификата и ключа разверните их в инфраструктуру, чтобы правильно разблокировать системы. Чтобы развернуть сертификаты, выполните следующие действия.
- На сервере WDS запустите консоль Сертификаты — локальный компьютер , запустив certlm.msc
- Щелкните правой кнопкой мыши элемент Разблокировка сети шифрования диска BitLocker в разделе Сертификаты (локальный компьютер), выберите Все задачи, а затем — Импорт.
- В диалоговом окне Импортируемый .pfx файл выберите ранее созданный файл.
- Введите пароль, используемый .pfx для создания и завершения работы мастера.
Настройка параметров групповой политики для сетевой разблокировки
Если сертификат и ключ развернуты на сервере WDS для сетевой разблокировки, последним шагом является использование параметров групповой политики для развертывания сертификата открытого ключа на нужных компьютерах, которые будут использовать для разблокировки ключ сетевой разблокировки. Параметры групповой политики для BitLocker можно найти в разделе Конфигурация компьютера>Административные шаблоны>Компоненты> WindowsШифрование диска BitLocker с помощью редактора локальных групповая политика или консоли управления Майкрософт.
Ниже описано, как включить параметр групповой политики, необходимый для настройки сетевой разблокировки.
- Откройте консоль управления групповая политика ( gpmc.msc )
- Включите политику Требовать дополнительную проверку подлинности при запуске, а затем выберите Требовать ПИН-код запуска с доверенным платформенный платформенный модуль или Разрешить ПИН-код запуска с доверенным платформенный платформенный модуль.
- Включение BitLocker с защитой доверенного платформенного платформенного модуля и ПИН-кода на всех компьютерах, присоединенных к домену
Ниже описано, как развернуть необходимый параметр групповой политики.
- .cer Скопируйте файл, созданный для сетевой разблокировки, на контроллер домена
- На контроллере домена откройте консоль управления групповая политика ( gpmc.msc )
- Создайте объект групповая политика или измените существующий объект, чтобы включить параметр Разрешить сетевую разблокировку при запуске
- Разверните общедоступный сертификат на клиентах:
- В консоль управления групповой политики перейдите в следующее расположение: Конфигурация> компьютераПолитики>Параметры> WindowsПараметры> безопасностиПолитики открытых ключей>Сертификат разблокировки сети шифрования диска BitLocker.
- Щелкните папку правой кнопкой мыши и выберите Добавить сертификат разблокировки сети.
- Выполните действия мастера и импортируйте .cer файл, скопированный ранее
Одновременно может быть доступен только один сертификат сетевой разблокировки. Если требуется новый сертификат, удалите текущий сертификат перед развертыванием нового сертификата. Сертификат сетевой разблокировки находится в HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\SystemCertificates\FVE_NKP разделе реестра на клиентском компьютере.
Примечание. Сетевой (на основе сертификатов) предохранитель будет добавлен только после перезагрузки с включенной политикой и действительным сертификатом, присутствующим в хранилище FVE_NKP.
Файлы конфигурации политики подсети на сервере WDS (необязательно)
По умолчанию все клиенты с правильным сертификатом сетевой разблокировки и действительными предохранителями сетевой разблокировки, которые имеют проводной доступ к серверу WDS с поддержкой сетевой разблокировки через DHCP, разблокируются сервером. Файл конфигурации политики подсети на сервере WDS можно создать, чтобы ограничить подсети, которые клиенты сетевой разблокировки могут использовать для разблокировки.
Файл конфигурации с именем bde-network-unlock.ini должен находиться в том же каталоге, что и библиотека DLL поставщика сетевой разблокировки ( %windir%\System32\Nkpprov.dll ), и он применяется к реализациям DHCP IPv6 и IPv4. Если политика конфигурации подсети повреждена, поставщик завершается ошибкой и перестает отвечать на запросы.
Файл конфигурации политики подсети должен использовать [SUBNETS] раздел для идентификации конкретных подсетей. Затем именованные подсети можно использовать для указания ограничений в подразделах сертификатов. Подсети определяются как простые пары «имя-значение» в общем формате INI, где каждая подсеть имеет собственную строку с именем слева от знака равенства, а подсеть, определяемая справа от знака равенства как адрес или диапазон маршрутизации Inter-Domain без классов (CIDR). Ключевое слово ENABLED запрещено для имен подсетей.
[SUBNETS] SUBNET1=10.185.250.0/24 ; a comment about this subrange could be here, after the semicolon SUBNET2=10.185.252.200/28 SUBNET3= 2001:4898:a:2::/64 ; an IPv6 subnet SUBNET4=2001:4898:a:3::/64; in production, the admin would likely give more useful names, like BUILDING9-EXCEPT-RECEP.После этого [SUBNETS] раздела для каждого сертификата сетевой разблокировки могут быть разделы, определенные отпечатком сертификата без пробелов, которые определяют клиенты подсетей, которые могут быть разблокированы из этого сертификата.
При указании отпечатка сертификата не включайте пробелы. Если пробелы включены в отпечаток, конфигурация подсети завершается сбоем, так как отпечаток не будет распознана как допустимый.
Ограничения подсети определяются в каждом разделе сертификата путем обозначения списка разрешенных подсетей. Если какие-либо подсети перечислены в разделе сертификата, для этого сертификата разрешены только эти подсети. Если подсеть не указана в разделе сертификата, то для этого сертификата разрешены все подсети. Если у сертификата нет раздела в файле конфигурации политики подсети, ограничения подсети не применяются для разблокировки с помощью этого сертификата. Чтобы ограничения применялись к каждому сертификату, должен быть раздел сертификата для каждого сертификата разблокировки сети на сервере и явный список разрешенных для каждого раздела сертификата.
Списки подсетей создаются путем помещения имени подсети из раздела в [SUBNETS] собственную строку под заголовком раздела сертификата. Затем сервер разблокирует только клиенты с этим сертификатом в подсетях, указанных в списке. Для устранения неполадок подсеть можно быстро исключить, не удаляя ее из раздела, закомментируя ее с помощью предопределенной точки с запятой.
[2158a767e1c14e88e27a4c0aee111d2de2eafe60] ;Comments could be added here to indicate when the cert was issued, which Group Policy should get it, and so on. ;This list shows this cert is allowed to unlock clients only on the SUBNET1 and SUBNET3 subnets. In this example, SUBNET2 is commented out. SUBNET1 ;SUBNET2 SUBNET3Чтобы полностью запретить использование сертификата, добавьте DISABLED строку в список подсетей.
Отключение сетевой разблокировки
Чтобы отключить сервер разблокировки, поставщик PXE можно отменить регистрацию на сервере WDS или удалить вообще. Однако, чтобы запретить клиентам создавать предохранители сетевой разблокировки, параметр групповой политики Разрешить сетевую разблокировку при запуске должен быть отключен. При обновлении этого параметра политики до отключенного на клиентских компьютерах удаляется любой предохранитель ключа разблокировки сети на компьютере. Кроме того, можно удалить политику сертификатов BitLocker Network Unlock на контроллере домена, чтобы выполнить ту же задачу для всего домена.
Удаление хранилища сертификатов FVE_NKP, содержащего сертификат и ключ сетевой разблокировки на сервере WDS, также фактически отключит возможность сервера отвечать на запросы разблокировки для этого сертификата. Однако это рассматривается как условие ошибки и не является поддерживаемым или рекомендуемым способом отключения сервера сетевой разблокировки.
Обновление сертификатов сетевой разблокировки
Чтобы обновить сертификаты, используемые сетевой разблокировки, администраторам необходимо импортировать или создать новый сертификат для сервера, а затем обновить параметр групповой политики сертификата сетевой разблокировки на контроллере домена.
Серверам, которые не получают параметр групповой политики, при загрузке требуется ПИН-код. В таких случаях узнайте, почему серверы не получают объект групповой политики для обновления сертификата.
Устранение неполадок с разблокировки сети
Устранение неполадок с сетевой разблокировки начинается с проверки среды. Во многих случаях причиной сбоя может быть небольшая проблема с конфигурацией. Проверяемые элементы включают:
- Убедитесь, что клиентское оборудование основано на UEFI и использует встроенное ПО версии 2.3.1, а встроенное ПО UEFI находится в собственном режиме без включенного модуля поддержки совместимости (CSM) для режима BIOS. Проверка может быть выполнена путем проверки того, что встроенное ПО не включено, например «Устаревший режим» или «Режим совместимости», или что встроенное ПО не похоже на режим BIOS
- Установлены и запущены все необходимые роли и службы
- Общедоступные и частные сертификаты опубликованы и находятся в соответствующих контейнерах сертификатов. Наличие сертификата сетевой разблокировки можно проверить в консоли управления (MMC.exe) на сервере WDS с включенными оснастками сертификатов для локального компьютера. Сертификат клиента можно проверить, проверив раздел HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\SystemCertificates\FVE_NKP реестра на клиентском компьютере.
- Групповая политика для сетевой разблокировки включена и связана с соответствующими доменами.
- Проверьте правильность доступа групповой политики к клиентам. Проверку групповой политики можно выполнить с помощью служебных GPRESULT.exe программ или RSOP.msc
- Проверка перезагрузки клиентов после применения политики
- Убедитесь, что сетевой (на основе сертификатов) предохранитель указан на клиенте. Проверку предохранителя можно выполнить с помощью командлетов manage-bde или Windows PowerShell. Например, следующая команда выводит список основных средств защиты, настроенных в настоящее время на диске C: локального компьютера:
manage-bde.exe -protectors -get C:Примечание. Используйте выходные данные manage-bde.exe вместе с журналом отладки WDS, чтобы определить, используется ли правильный отпечаток сертификата для сетевой разблокировки.
Соберите следующие файлы, чтобы устранить неполадки с разблокировки сети BitLocker.
-
Журналы событий Windows. В частности, получение журналов событий BitLocker и Microsoft-Windows-Deployment-Services-Diagnostics-Debug журнала Ведение журнала отладки по умолчанию отключено для роли сервера WDS. Чтобы получить журналы отладки WDS, сначала необходимо включить журналы отладки WDS. Используйте один из следующих двух методов, чтобы включить ведение журнала отладки WDS.
-
Запустите командную строку с повышенными привилегиями и выполните следующую команду:
wevtutil.exe sl Microsoft-Windows-Deployment-Services-Diagnostics/Debug /e:true- В левой области перейдите к разделу Журналы >приложений и службMicrosoft >Windows>Deployment-Services-Diagnostics>Debug
- В области справа выберите Включить журнал.
Обратная связь
Были ли сведения на этой странице полезными?
Как разблокировать BitLocker Windows 10
Функция BitLocker впервые появилась в Vista максимальной и корпоративной редакций, а затем успешно была унаследована всеми последующими версиями операционной системы Windows. BitLocker представляет собой средство шифрования данных на локальном диске, а также службу, обеспечивающую защиту этих данных без непосредственного участия пользователя. В Windows 10 BitLocker поддерживает шифрование с использованием алгоритма AES 128 и AES 256, для защиты данных служба может использовать работающий в связке с данными учётной записи текстовый пароль, а также специальный набор данных, хранящийся на внешнем устройстве — так называемой смарт-карте или токене, которые, между прочим, также используют защиту паролем, в роли которого выступает пин-код.
↑ Как разблокировать BitLocker Windows 10
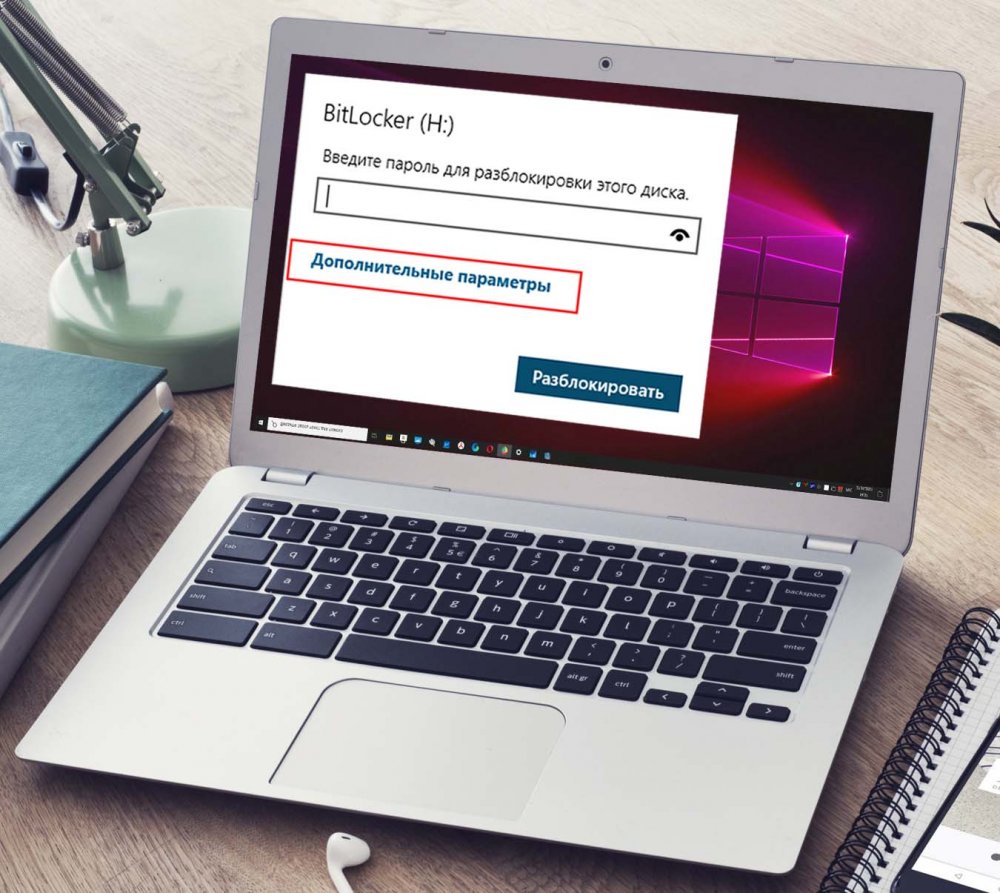 При активации BitLocker перед процедурой шифрования создаётся идентификатор и ключ восстановления — строка из 48-символов, с помощью которой можно разблокировать доступ к зашифрованному тому в случае утере утери пароля или смарт-карты. После того как том будет заблокирован, получить к нему доступ можно будет только подключив к ПК токен и введя его PIN-код или введя обычный пароль либо воспользовавшись ключом восстановления, если токен или пароль были утеряны. Процедура проста и не требует никаких технических навыков. Кликните дважды по заблокированному разделу, а когда в верхнем правом углу появится приглашение вести пароль, нажмите в окошке «Дополнительные параметры» → «Введите ключ восстановления».
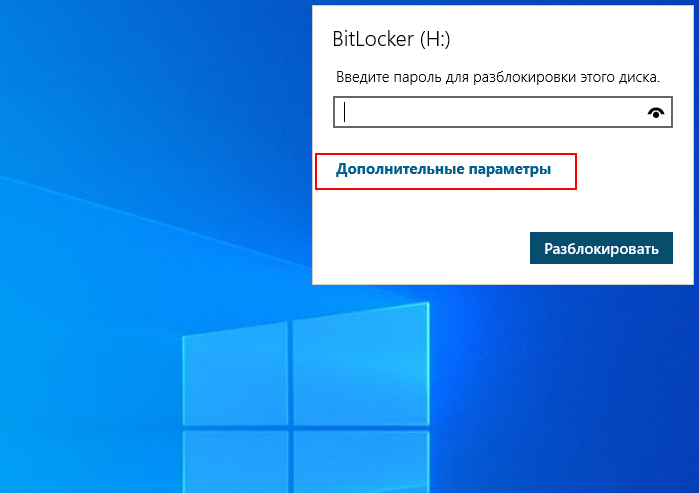
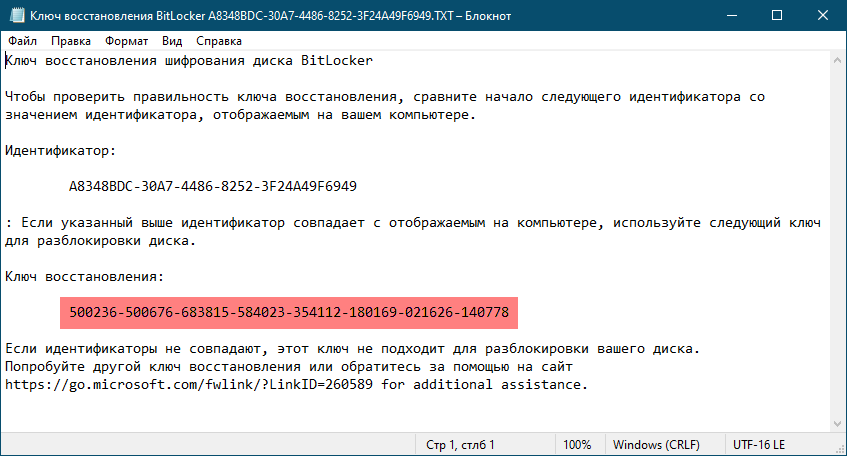
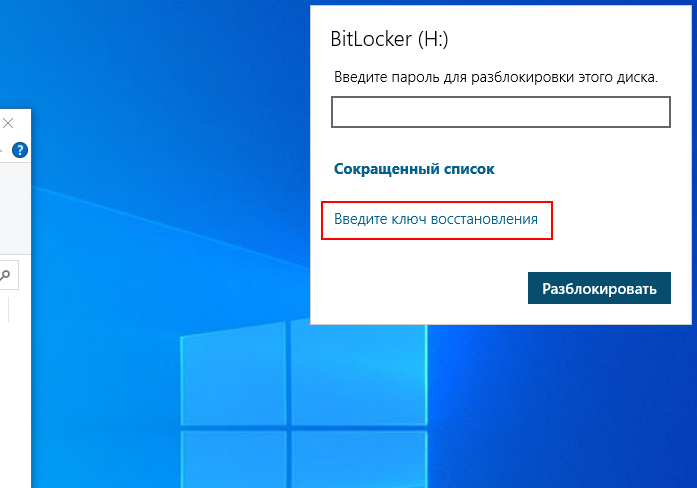 Скопируйте из файла «Ключ восстановления BitLocker» 48-значный ключ, вставьте его в соответствующее поле и, убедившись, что первые восемь символов ID ключа совпадают с первыми восьмью символами идентификатора ключа в файле «Ключ восстановления BitLocker», нажмите «Разблокировать».
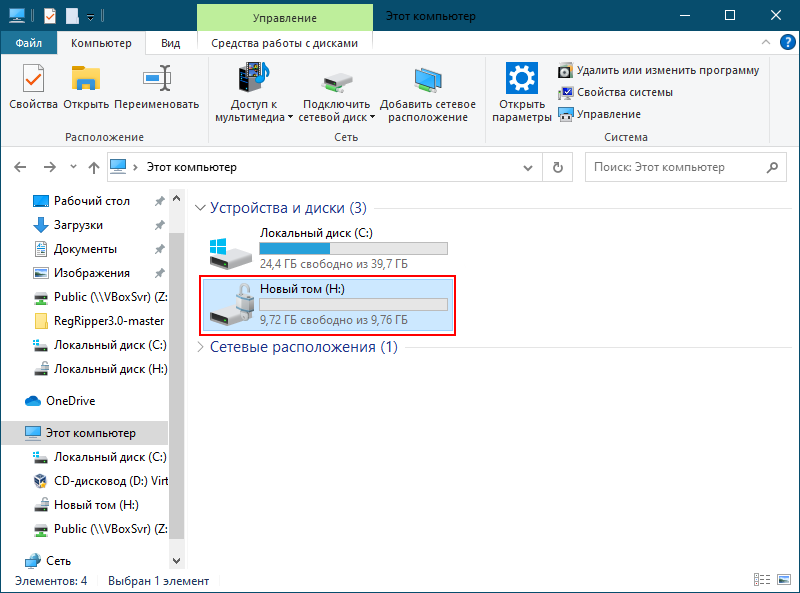
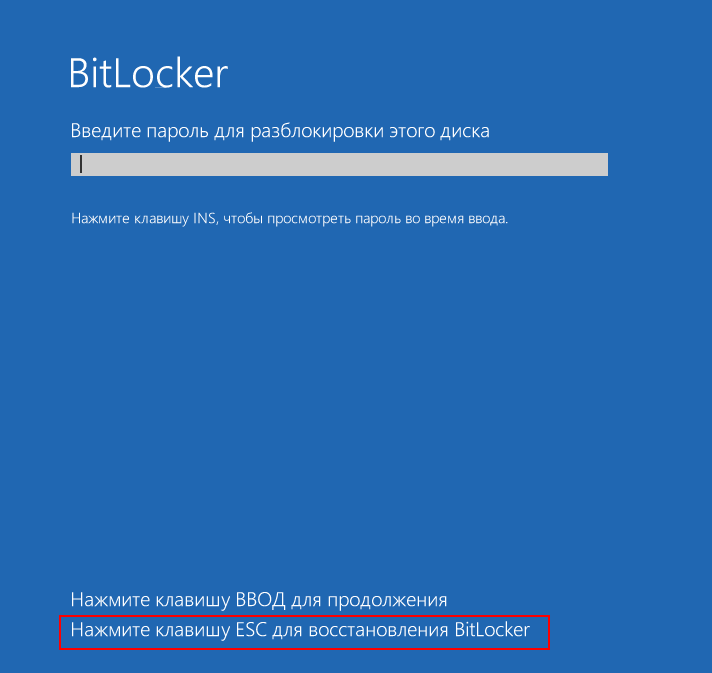
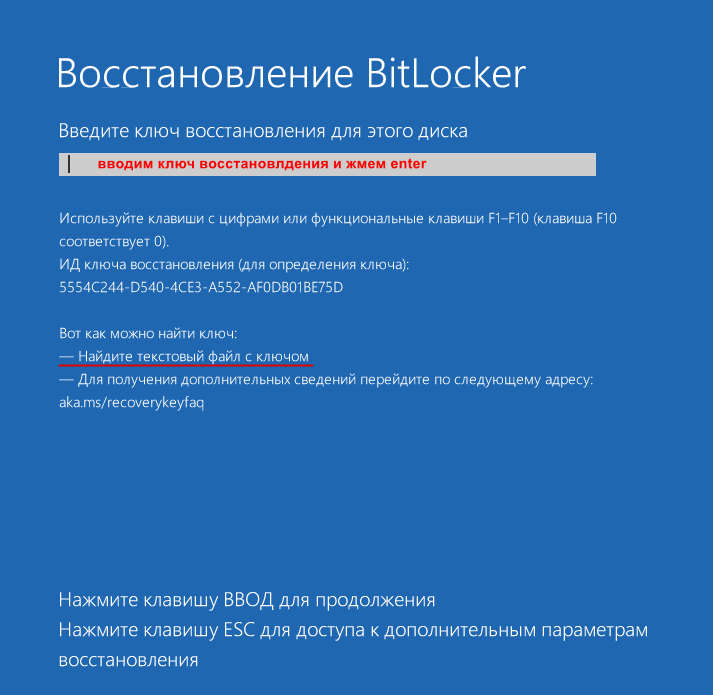
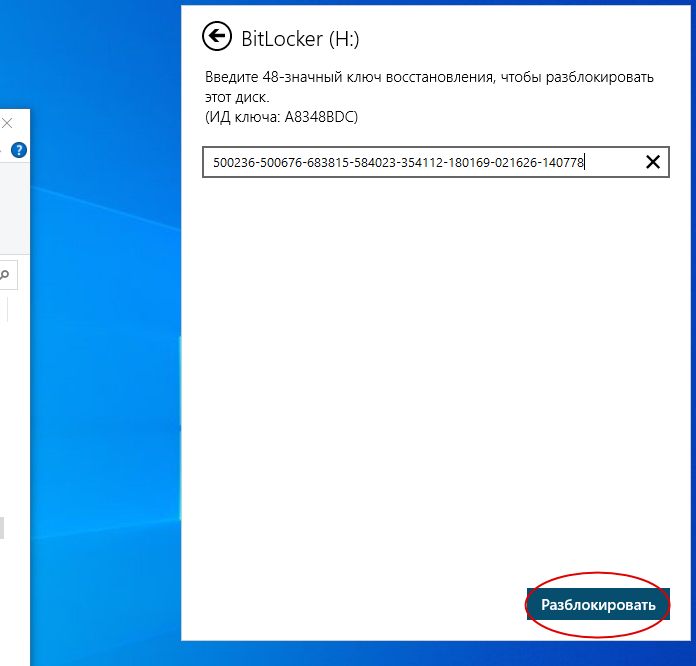 Раздел будет разблокирован точно так же, как если бы вы ввели пароль или воспользовались токеном. Если вы зашифровали системный том, на экране ввода пароля нужно будет нажать клавишу ECS и ввести в ключ восстановления.
↑ Как разблокировать BitLocker, если система не загружается
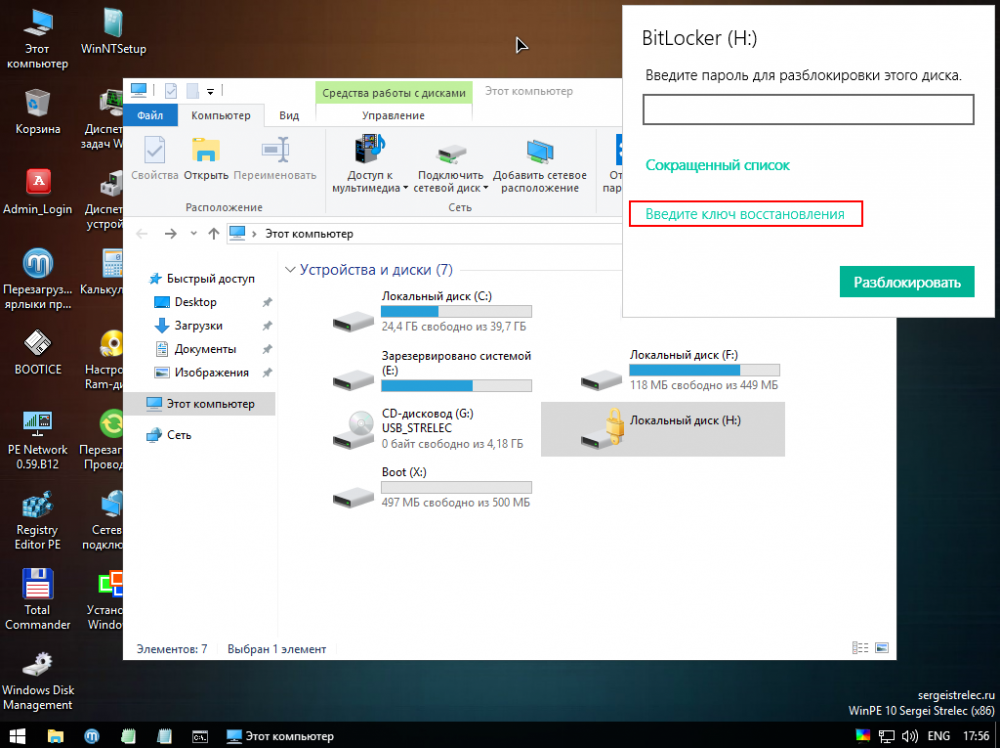
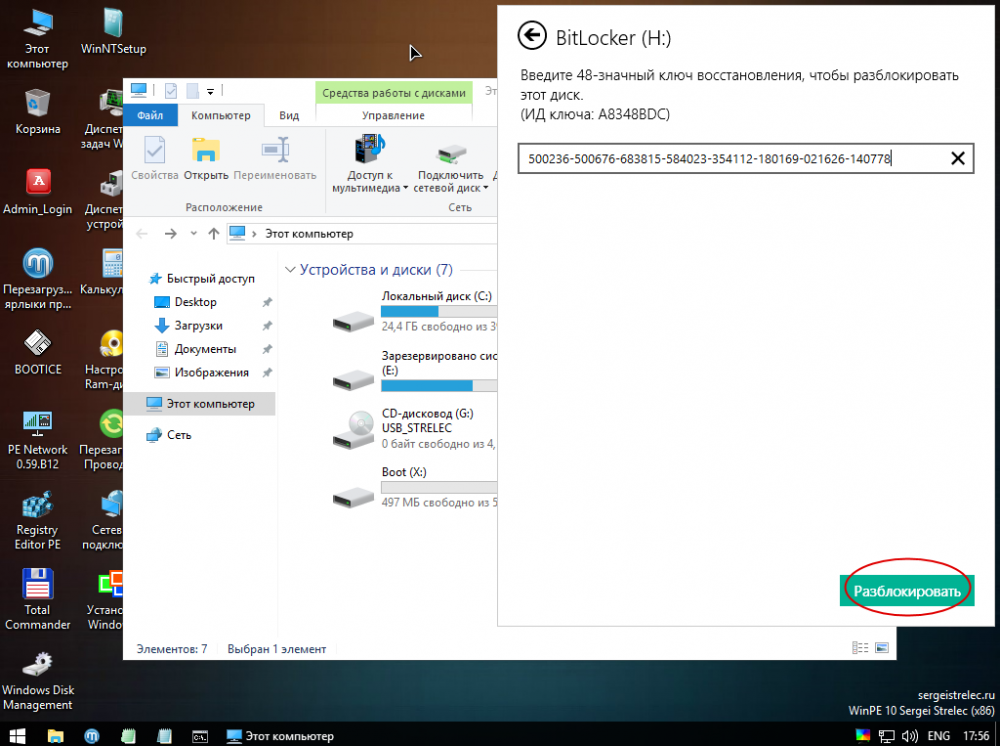
До этого мы имели дело с работающей системой, но давайте представим, что по какой-то причине Windows не может загрузиться, а получить доступ к данным нужно. В этом случае можно воспользоваться спасательным диском на базе WinPE, тем же WinPE 10-8 Sergei Strelec, о котором мы уже не раз писали. Всё очень просто. Загрузившись с диска, выполняем те же действия, что и в рабочей Windows:
 кликаем дважды по зашифрованному диску, жмём «Дополнительные параметры» → «Введите ключ восстановления», вводим ключ и нажимаем «Разблокировать».
 В другом спасательном диске — AdminPE для разблокировки BitLocker в контекстном меню предусмотрена опция «Разблокировать, используя ключ восстановления».
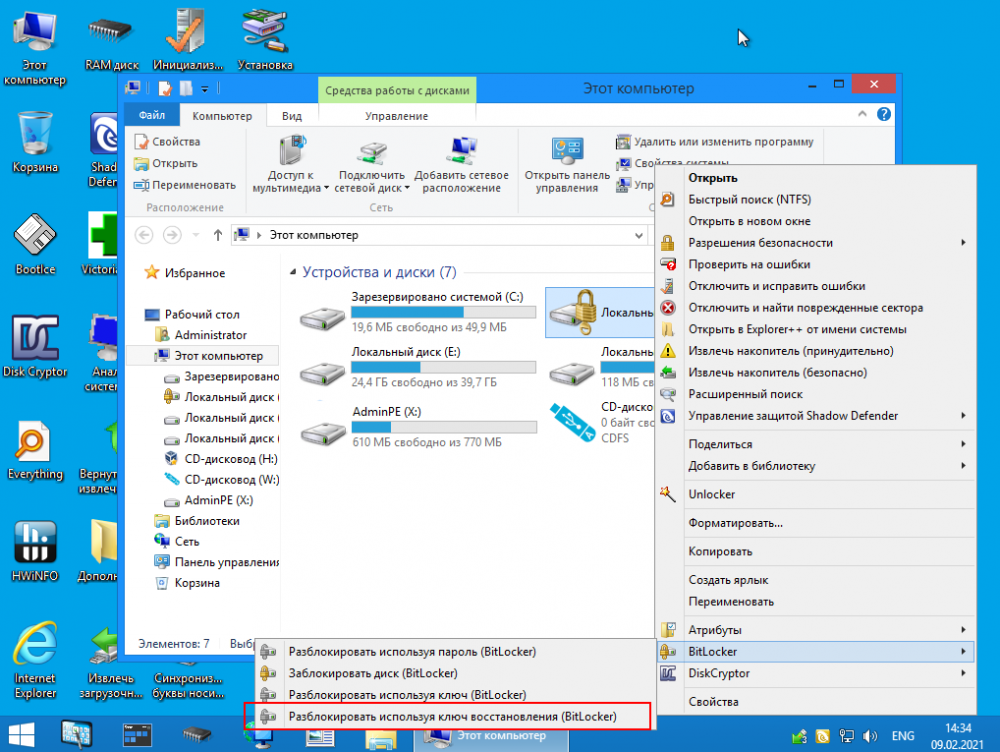
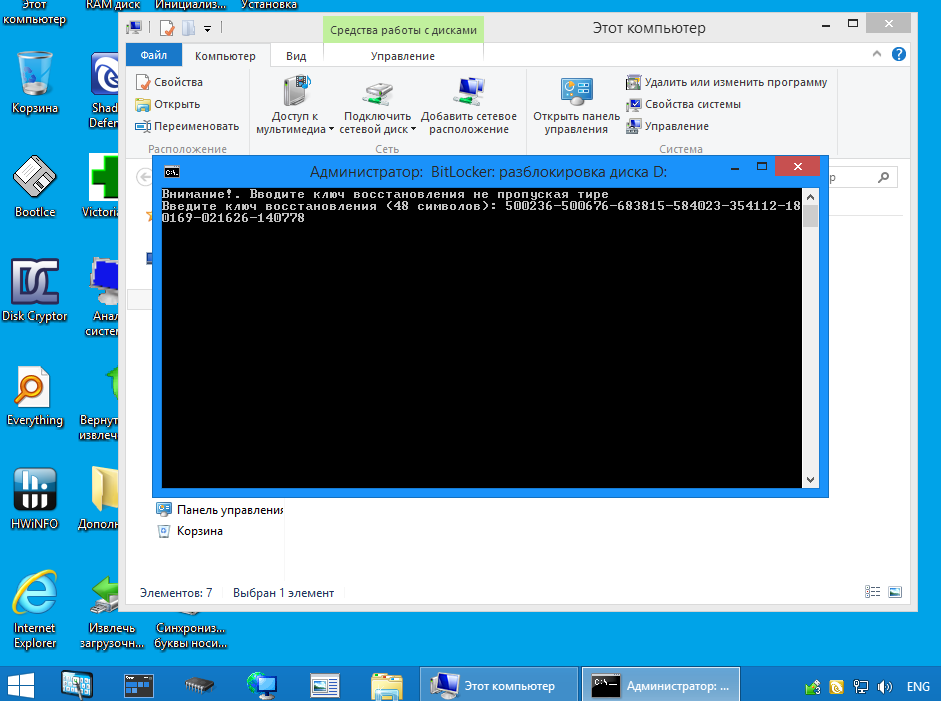
↑ Можно ли взломать BitLocker
Да, можно, но для этого вам всё равно понадобятся ключи шифрования, для извлечения которых хакеры пользуются уязвимостями, которые оставила в криптографической система сама Microsoft, сознательно пойдя на компромисс между надёжностью и удобством. Например, если ваш ПК присоединён к домену, ключи BitLocker автоматически отправляются в Active Directory на случай их утери. Кстати, получение копий ключей из учётной записи или Active Directory является основным способом взлома BitLocker. А ещё открытые копии ключей сохраняются в оперативной памяти компьютера, а значит и в файле дампа ОЗУ, и в файле гибернации, из которых их также можно извлечь, получив физический доступ к жёсткому диску. Получается так, что каким бы ни был надёжным сам алгоритм шифрования, весь результат его работы нивелируется организацией работы с ключами. Поэтому пользоваться BitLocker есть смысл только вместе с другими механизмами безопасности, в частности, с шифрованной файловой системой и службой управления правами доступа.
tagsКлючевые слова
Рекомендуем другие статьи по данной теме
Советы по разблокировке BitLocker без пароля и ключа восстановления
Предположим, вы забыли свой пароль BitLocker или, что еще хуже, свой ключ восстановления на диске. Что бы вы сделали? В этом руководстве вы узнаете, как разблокировать BitLocker без пароля и ключа восстановления, чтобы знать, что делать, сталкиваясь с такой проблемой.
В этой статье:
Как разблокировать BitLocker без пароля?
При шифровании диска Windows вам передается текстовый файл, содержащий код под названием Ключ восстановления, который вы сохранили в своей системе. Сохранение этого файла является необходимым шагом в шифровании диска, чтобы впоследствии вы могли найти этот файл с помощью простого поиска в системе.
Если вы забыли пароль к заблокированному диску, вы можете использовать этот код чтобы получить доступ к диску следующим образом:
- Шаг 1. Нажмите дважды, чтобы открыть окно пароля, или нажмите правой кнопкой мыши и выберите Разблокировать диск.

- Шаг 2. Нажмите Дополнительные параметры.
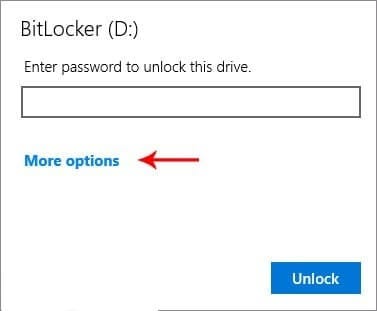
- Шаг 3. В открывшемся окне вы увидите два варианта. Нажмите Ввести ключ восстановления.
Меньше параметров: Открывает и закрывает параметры в окне в виде сворачивания.
Введите ключ восстановления: Вы можете ввести свой код восстановления в это поле.
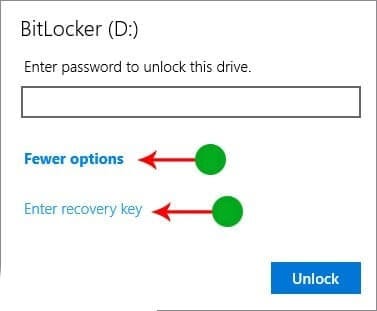
- Шаг 4. Чтобы разблокировать BitLocker, скопируйте код, который вы ранее сохранили, в текстовый файл и введите его в качестве ключа восстановления.

Если вы забудете пароль BitLocker, у вас должен быть доступ к ключу восстановления, чтобы иметь возможность разблокировать диск BitLocker. Этот код восстановления был сохранен в вашей системе как текстовый файл, поскольку диск был зашифрован. Если у вас нет доступа к этому коду, вы не сможете расшифровать свой диск с помощью метода, упомянутого выше, и вам нужно сразу перейти к разделу, как разблокировать BitLocker без ключа восстановления в этом руководстве.
- Шаг 5. Наконец, нажмите Разблокировать. Диск Windows будет разблокирован, и затем вы можете получить к нему доступ.

Что следует учитывать при попытке разблокировать BitLocker с помощью ключа восстановления:
- У вас должен быть доступ к файлу, содержащему ключ восстановления.
- Если у вас нет этот код, вы можете найти файл с именем ключ восстановления BitLocker.txt.
- После расшифровки диск разблокируется и больше не будет запрашивать пароль при входе в систему. Если вы должны повысить уровень безопасности после расшифровки, рекомендуется установить другой пароль. Но на этот раз постарайтесь запомнить его.
Как разблокировать BitLocker без пароля и ключа восстановления?
Если вы потеряли не только пароль BitLocker, но и ключ восстановления, разблокировать диск BitLocker без потери всех данных не получится. Вам необходимо отформатировать зашифрованные диски, чтобы удалить BitLocker.
Узнайте больше: Как найти ключ восстановления BitLocker?
1. Отформатируйте жесткий диск или USB-накопитель, чтобы разблокировать BitLocker
В Windows для форматирования диска необходимо сначала подключить запоминающее устройство к системе. Убедитесь, что USB-кабель или USB-порт не повреждены, а затем выполните следующие действия:
- Подождите, пока Windows обнаружит диск.
- Нажмите и удерживайте Win + E, чтобы запустить Проводник.
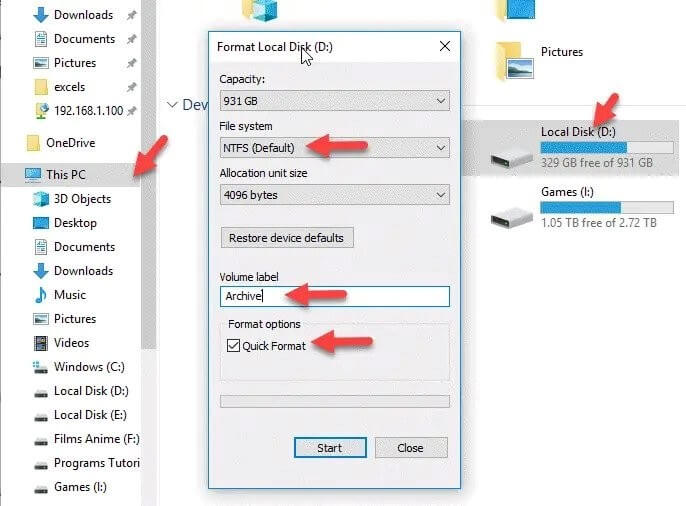
- Нажмите Этот компьютер на боковой панели.
- Нажмите правой кнопкой мыши диск и выберите Форматировать.
- Вы можете выбрать формат диска в раскрывающемся меню Файловая система во всплывающем окне.
- В Метке тома введите название диска.
- Чтобы быстро отформатировать диск установите флажок Быстрое форматирование.
- Наконец, нажмите Пуск.
2. Чтобы разблокировать BitLocker отформатируйте USB-Накопитель с помощью CMD
Форматирование флэшки займет некоторое время, в зависимости от емкости накопителя и объема хранимой на нем информации. Чтобы отформатировать флешку с помощью CMD, вам необходимо выполнить следующие шаги:
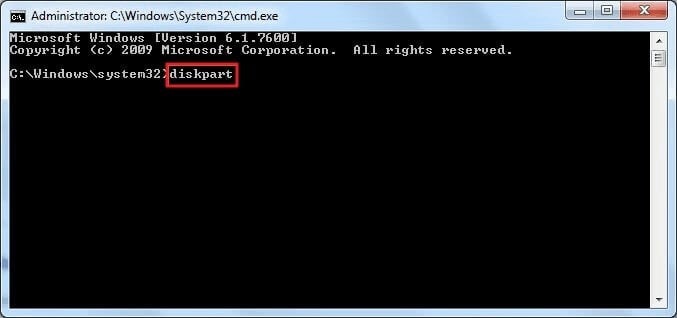
- Запустите Командную строку от имени Запуск от имени администратора.
- После запуска Командной строки введите команду diskpart и нажмите клавишу ввода.
(Обратите внимание, что форма подсказки автоматически изменится после ввода этой команды и нажатия клавиши ввода.)
- Чтобы отобразить список дисков в вашей системе введите команду listdisk.
(Убедитесь, что флэшка USB подключен к системе.)
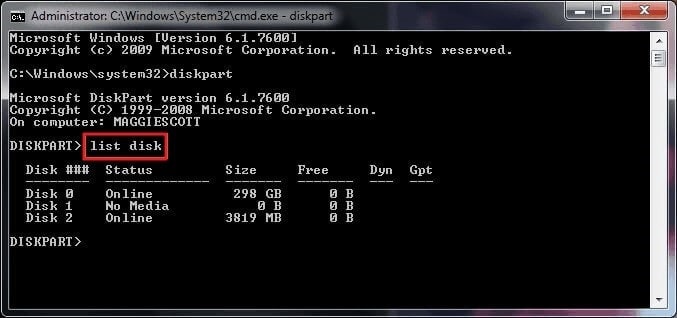
- Проверьте, какой номер связан с вашим USB-накопителем.
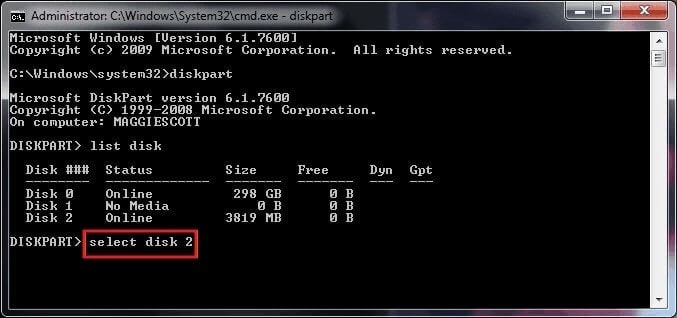
(Например, здесь цифра 2 — это флешка. Затем вам необходимо ввести команду selectdisk 2.)
Определите номер диска вашей флешки из списка и введите его.
- Введите команду clean и подождите, пока все на диске будет удалено.
- Когда вы используете эту команду для привода или диска, любой раздел или том на диске будет отформатирован. Вот так простое слово в Diskpart полностью удаляет все разделы на диске и форматирует его.
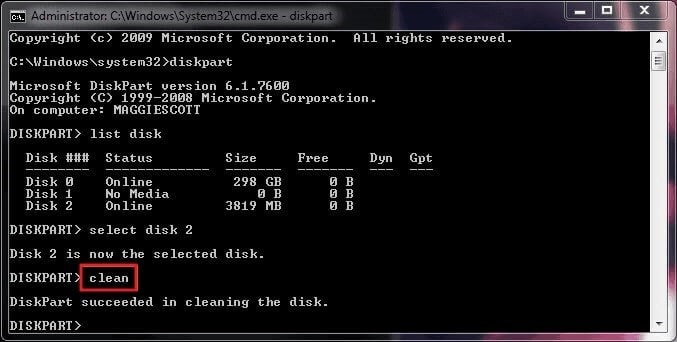
- Как только вы увидите в нижней строке этой команды сообщение Удалось очистить диск, это означает, что данные с флешки были полностью удалены, а накопитель отформатирован.
- Теперь введите create partition primary и нажмите клавишу ввода.

- После того, как diskpart успешно создаст указанный раздел, format fs = ntfs и нажмите войти.
- Этот процесс может занять несколько минут, в зависимости от емкости вашего USB-накопителя, так как это будет выполняться в обычном, а не в Быстром формате. Если вы хотите, чтобы это было сделано быстрее, используйте быструю команду format fs=ntfs вместо format fs=ntfs

- Теперь вам нужно назначить букву диска тому разделу, который вы создали, а затем отформатировали.
- Для этого введите команду assign и войдите.

- Следуя вышеперечисленным командам, вы можете отформатировать жесткий диск компьютера, внешний жесткий диск или любое другое запоминающее устройство, а также флешки.
3. Разблокируйте диск BitLocker без пароля и ключа восстановления на Mac
Вот как отформатировать и разблокировать диск BitLocker, если вы используете Mac:
- Запустите Дисковую утилиту. Перейдите в Приложения > Утилиты или нажмите Команда + Пробел и введите Disk Utility.
- После открытия Дисковой утилиты слева вы увидите список доступных дисков. Выберите диск, который необходимо отформатировать. Обратите внимание, что все его содержимое диска будет удалено при форматировании.

- Из четырех вариантов в главном окне нажмите Стереть.
Дисковая утилита автоматически выберет формат для вас. Этот формат может быть APFS или, в зависимости от текущего формата диска, а также от того, используете ли вы macOS High Sierra или более старую версию операционной системы, это может быть Mac OS Extended (с журналированием). Если вы хотите использовать другой формат, нажмите Форматирование, чтобы открыть всплывающее окно. В зависимости от того, как вы планируете использовать отформатированный диск, выберите формат, который соответствует вашим потребностям.
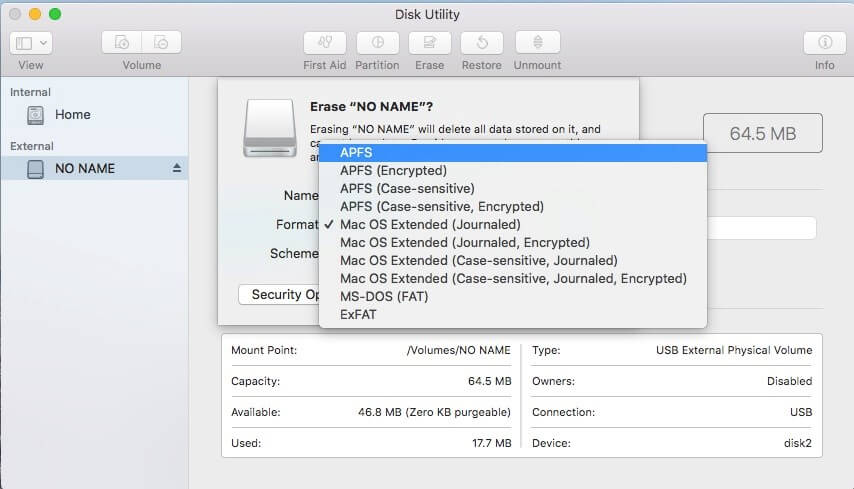
- Следующим шагом будет присвоение название диску. Название может быть каким угодно, но рекомендуется выбрать конкретное название, описывающее содержимое диска.
- Нажмите Параметры безопасности. Откроется другое окно, в котором вы сможете выбрать способ форматирования диска с помощью ползунка от Самый быстрый до Наиболее безопасный. Это важный этап, если вы хотите убедиться, чтобы все текущие файлы на диске будут удалены.
- Самый быстрый удаляя лишние данные, очищает данные диска, но исходные файлы остаются нетронутыми, хотя и остаются скрытыми. Это означает, что вы или кто-то другой можете легко восстановить файлы с помощью программа для восстановления данных, что не обязательно является хорошей идеей. Переместите ползунок ко второму варианту, где указано, что Этот параметр записывает один проход нулей по всему диску. Эта опция перезапишет весь диск.
- Для дополнительной безопасности продолжайте перемещать ползунок вправо. Следующий шаг дает вам возможность перезаписать диск три раза. Переместите ползунок в нижнюю часть ползунка до параметра Наиболее безопасный, что приведет к перезаписи диска семь раз. Но вам придется долго (в зависимости от размера диска) ждать, пока он станет доступен для повторного использования.

- Нажмите Стереть и подождите, пока содержимое диска будет очищено и диск будет готов к использованию. Индикатор выполнения показывает, где находится форматирование вашего диска и сколько времени займет завершение процесса.

Заключительное слово
Не знать, как разблокировать BitLocker без пароля и ключа восстановления, может быть довольно сложно. Хорошей новостью является то, что с помощью ключа восстановления вы можете разблокировать диск BitLocker, если вы забыли пароль. Плохая новость заключается в том, что если у вас нет доступа к ключу восстановления, единственное другое решение — просто отформатировать весь диск.
- Если атрибут использования ключа присутствует, он должен быть следующим: