Android 13 Developer Preview 1: Что там по безопасности?
Вышла первая версия нового Android 13, и Google обещает, что этот билд продолжит делать нам всем хорошо в плане приватности, безопасности и вообще котики никогда не умрут. Давайте посмотрим, что нового там завезли и стоит ли оно внимания.
Photo picker
В Android уже давно есть системный пикер для файлов, который позволяет получать доступ к конкретным файлам без необходимости давать приложению какие-либо разрешения. В Android 11 это приложение Documents ( com.google.android.documentsui ). Для работы с ним нужно просто послать интент или использовать Result API
// Устаревший, не рекомендованный способ val documents = Intent(Intent.ACTION_GET_CONTENT).apply addCategory(Intent.CATEGORY_OPENABLE) type = "*/*" > startActivityForResult(documents, 1337) ... override fun onActivityResult(requestCode: Int, resultCode: Int, data: Intent?) super.onActivityResult(requestCode, resultCode, data) if (requestCode == 1337) // Упадет если нет URI в data ;) image.setImageURI(data!!.data) > > // Новый, блестящий способ. Всегда так делайте. val getContent = registerForActivityResult( ActivityResultContracts.GetContent()) uri: Uri? -> uri?.let image.setImageURI(uri) > > getContent.launch("*/*") Эта штука понимает MIME-типы и вместо */* туда можно передать image/png и оно позволит выбирать только png картинки. Чувствуете, как ваше приложение становится “privacy friendly”? То-то же! Недостаток у этого пикера ровно один — он слишком “общий”. Т.е. даже с примененным фильтром по изображениям он будет выглядеть как-то вот так:
И тут новый Photo Picker™ спешит на помощь неся красоту, удобство и безопасность (о ней чуть позже). Он продолжает идею старого пикера в отношении пермишенов и дает новый UI и чуть больше контроля над параметрами выбора изображений и видео.
Google пока не показал как вызвать этот пикер через Result API, вероятно это вообще невозможно на данный момент, но старый добрый startActivityForResult все еще тут и будет радовать разработчиков долгие годы. Как AsyncTask …
val maxNumPhotosAndVideos = 10 val intent = Intent(MediaStore.ACTION_PICK_IMAGES) intent.putExtra(MediaStore.EXTRA_PICK_IMAGES_MAX, maxNumPhotosAndVideos) startActivityForResult(intent, PHOTO_PICKER_MULTI_SELECT_REQUEST_CODE) ... override fun onActivityResult(requestCode: Int, resultCode: Int, data: Intent) super.onActivityResult(requestCode, resultCode, data) if (resultCode != Activity.RESULT_OK) // Обработать ошибку return > when (requestCode) REQUEST_PHOTO_PICKER_SINGLE_SELECT -> // Обработать выбор одной фотографии val currentUri: Uri = data.data // Do stuff with the photo/video URI. return > REQUEST_PHOTO_PICKER_MULTI_SELECT -> // Обработать выбор нескольких фотографий var i = 0 while (i data.clipData!!.itemCount) // Отправить все, что смогли украсть на C&C > > > > Код выше, запустит пикер в режиме выбора нескольких фотографий и можно даже указать максимальное количество больше которого он выбрать не даст. Количество, при этом, далеко не бесконечное и регламентируется методом MediaStore#getPickImagesMaxLimit А теперь самое главное — почему это все безопасно? Покажу на примере старого пикера, потому что мне сейчас лень накатывать Preview версию студии чтобы скачать образ на эмулятор 😀 Я специально показал два спосба запуска пикера, потому что так нагляднее. Давайте еще раз:
val documents = Intent(Intent.ACTION_GET_CONTENT).apply addCategory(Intent.CATEGORY_OPENABLE) type = "*/*" > startActivityForResult(documents, 1337) Мы здесь видим неявный intent, а это значит, что можно создать вредоносное приложение, в activity которого будет intent-filter c таким же action и category. В этом случае, при старте такого неявного intent-а система пойдет искать все activity, которые могут его обработать и если их больше одной, то отобразится Intent chooser. Это дает нам примерно 50% шанс увести юзера в нашу вредоносную галлерею и все украсть, а то и чего похуже…
как любил говаривать Морихэй Уэсиба. При выполнении этого кода будет запущено приложение Documents. Без вариантов. Даже на Android 6.0.1. Но как же так? Хитрость кроется в том, как определена целевая activity в этом приложении:
android:theme="@ref/0x7f1200f5" android:name="com.android.documentsui.picker.PickActivity" android:exported="true" android:visibleToInstantApps="true"> android:priority="100"> android:name="android.intent.action.GET_CONTENT" /> android:name="android.intent.category.DEFAULT" /> android:name="android.intent.category.OPENABLE" /> android:mimeType="*/*" /> Ну приоритет это старая история. Сейчас поставим 999 и все будет хорошо. Но Морихэй Уэсиба и в этой ситуации дает нам правильный ответ 😉 Давайте разбираться почему так происходит. Начнем с метода ComponentResolver#adjustPriority
String packageName = activity.getPackageName(); AndroidPackage pkg = sPackageManagerInternal.getPackage(packageName); final boolean privilegedApp = pkg.isPrivileged(); String className = activity.getClassName(); if (!privilegedApp) // non-privileged applications can never define a priority >0 if (DEBUG_FILTERS) Slog.i(TAG, "Non-privileged app; cap priority to 0;" + " package: " + packageName + " activity: " + className + " origPrio: " + intent.getPriority()); > intent.setPriority(0); return; > Он и не дает нам перебить установленный в com.android.documentsui.picker.PickActivity приоритет. Согласно документации, привелигерованные приложения живут в /system/priv-app и некоторых других директориях. Проверяем:
sunfish:/ $ ls -la /system/priv-app total 156 drwxr-xr-x 39 root root 4096 2009-01-01 03:00 . drwxr-xr-x 12 root root 4096 2009-01-01 03:00 .. . drwxr-xr-x 2 root root 4096 2009-01-01 03:00 ContactsProvider drwxr-xr-x 2 root root 4096 2009-01-01 03:00 DocumentsUIGoogle drwxr-xr-x 2 root root 4096 2009-01-01 03:00 DownloadProvider . И с грустью осознаем, что тягаться с привелигерованным приложением с выставленным явно приоритетом нам не по силам. Еще немного инфы про приоритеты можно найти тут. Согласно законам здравого смысла, новый пикер должен работать схожим образом. Это нужно обязательно проверить.
Новое разрешение для Wi-Fi
- WifiManager
- startLocalOnlyHotspot()
- attach()
- publish()
- subscribe()
- addLocalService()
- connect()
- createGroup()
- discoverPeers()
- discoverServices()
- requestDeviceInfo()
- requestGroupInfo()
- requestPeers()
- startRanging()
Естественно не все так хорошо и есть методы, которые все еще требуют ACCESS_FINE_LOCATION для своей работы:
Так что будь бдителен любитель начать сканирование и получить его результаты 😉 Ну и как обычно, если будете дергать API без соотвествующих пермишенов, то получите SecurityException .
Новый пермишен относится к группе NEARBY_DEVICES , которая появилась в прошлой версии и также включает в себя пермишены на bluethooth. Почему это важно? При запросе пермишенов юзер получит универсальный диалог запроса разрешений на группу NEARBY_DEVICES . И отключить в настройках можно только всю группу сразу. Г — говно гранулярность!
Еще один важный момент — если ваше приложение имеет таргет на Android 13 и вы точно знаете, что не используете никакое Wi-Fi API связанное с геолокаций, то для того чтобы не спалиться задекларировать это явно, нужно использовать специальный флаг neverForLocation
android:name="android.permission.NEARBY_WIFI_DEVICES" android:usesPermissionFlags="neverForLocation" /> .Завершить пост хочу красивой картинкой, которая показывает как будет выглядеть новый воркфлоу
Увидимся в следующих обновлениях.
Ссылки
- Photo picker
- New runtime permission for nearby Wi-Fi devices
- The first developer preview of Android 13
- Processing Ordered Broadcasts
- Random Musings on the Android 13 Developer Preview 1
Как настроить карту памяти и правильно ей пользоваться
Многие смартфоны (как правило, бюджетного и среднебюджетного класса) обладают специальным слотом для установки карт памяти, которые помогают расширить внутреннее хранилище устройства. Обычно пользователи не уделяют должного внимания SD-картам, из-за чего в их работе возникают проблемы (исчезают файлы, или накопитель не распознается). Чтобы не столкнуться с подобного рода трудностями, нужно узнать, как настроить карту памяти. И мы вам в этом поможем.
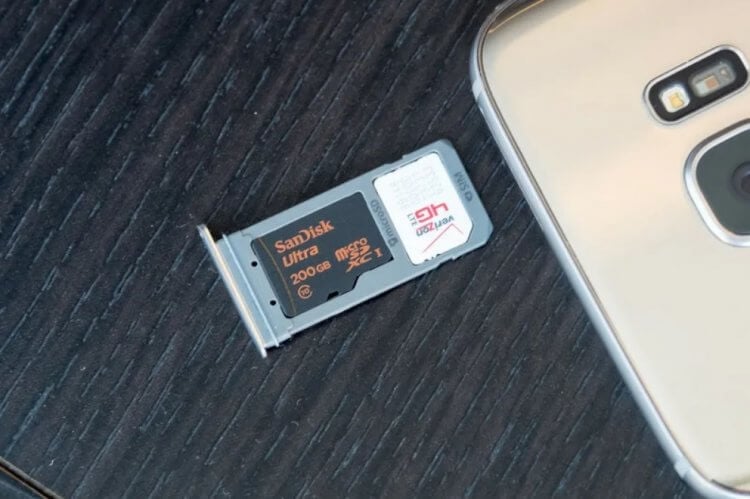
Если не настроить карту памяти правильно, совсем скоро она перестанет работать
Как установить карту памяти
Прежде всего нужно сказать несколько слов о том, как установить карту памяти. Сначала требуется извлечь SIM-лоток, воспользовавшись комплектным ключом. Вставьте его в специальное отверстие до щелчка, а затем — достаньте площадку.
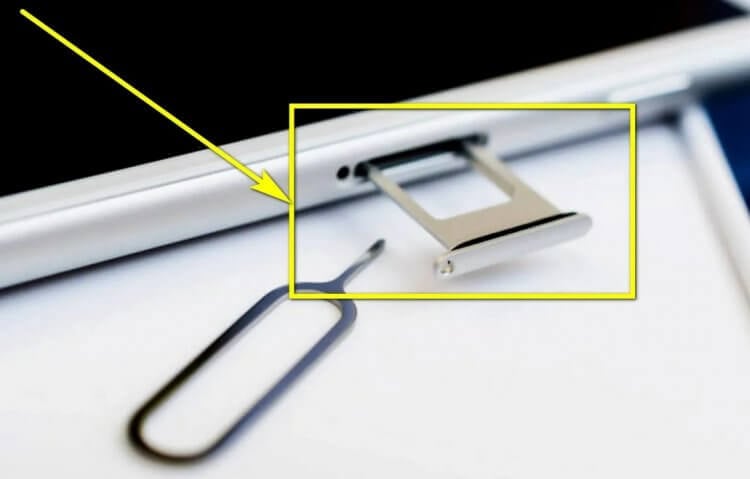
Главное — не перепутать отверстие для ключа с микрофоном. Это особенно важно, если лоток располагается на нижнем торце корпуса
Обратите внимание, что лотки бывают разные:
- полноценные (2xSIM + 1xSD);
- комбинированные (2xSIM/1xSIM + 1xSD);
- на 2 SIM-карты;
- на 1 SIM-карту.
Установить карту памяти можно только через лоток первых двух типов. Причем во втором случае придется пожертвовать одной СИМкой для установки SD-карты. Вам нужно положить карту памяти на подложку, рядом с которой красуется надпись «TF» или «SD» и вставить лоток обратно в смартфон.
⚡ Подпишись на Androidinsider в Дзене, где мы публикуем эксклюзивные материалы
Как отформатировать карту памяти
Скорее всего, при первом подключении SD-карты на экране вашего смартфона появится уведомление с информацией о том, что устройство обнаружило внешний накопитель. Нажмите на него для форматирования карты памяти под собственные нужды. Если у вас чистый Android, то можно использовать MicroSD-карту даже как память телефона, чтобы устанавливать на нее приложения.
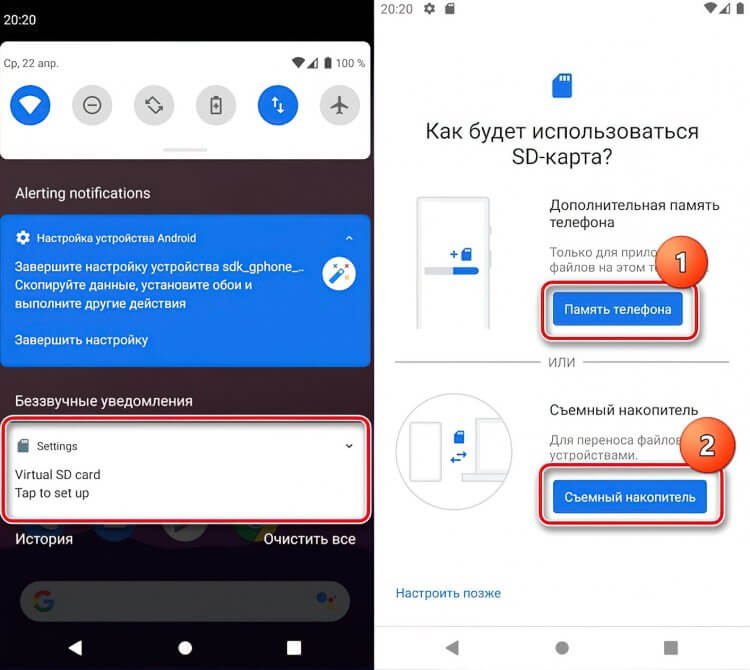
Чистый Андроид сразу предлагает отформатировать карту
Если никакое уведомление после установки карты памяти не появилось, то вам все равно нужно ее отформатировать, действуя по инструкции:
- Откройте настройки устройства.
- Перейдите в раздел «О телефоне», а затем — «Хранилище».
- В пункте «SD-карта» нажмите кнопку «Форматировать SD-карту» и подтвердите выполнение операции.
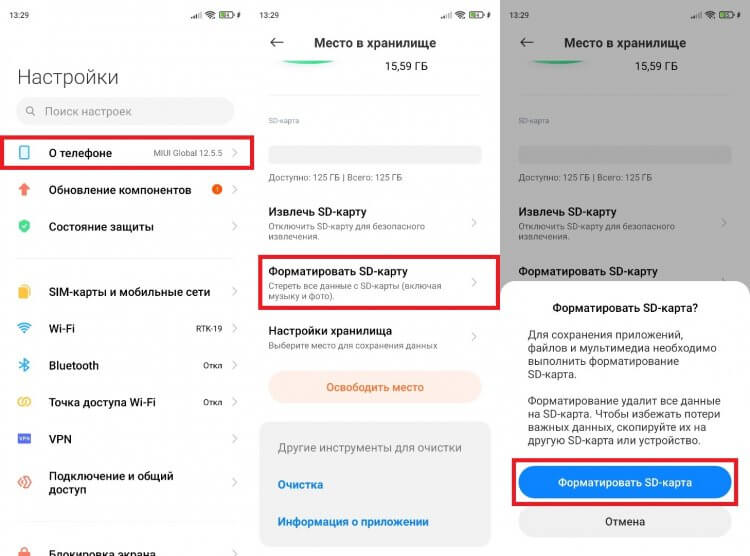
В процессе форматирования с карты будут удалены все файлы
И здесь важно сделать 2 уточнения. Первое — форматирование приведет к полному удалению всех файлов, сохраненных на карте, поэтому заранее позаботьтесь об их временном перемещении на другой накопитель. Второе — отформатировать SD-карту для использования в качестве внутреннего хранилища разрешают далеко не все производители, из-за чего на внешнем накопителе не получается разместить приложения.
❗ Поделись своим мнением или задай вопрос в нашем телеграм-чате
Приложение на карту памяти
Если вы являетесь владельцем смартфона, который в ходе форматирования не позволяет выбрать SD-карту как внутреннюю память, то для того, чтобы поместить приложения на карту памяти Андроид, придется воспользоваться сторонним средством — Activity Launcher. Установите его через магазин Google Play и действуйте по инструкции:
- Откройте настройки гаджета.
- В разделе «Для разработчиков» активируйте опцию «Разрешить сохранение на внешний накопитель». Если этот раздел скрыт — узнайте, как его открыть.
- Выдайте Activity Launcher все разрешения. Желательно сделать это через раздел настроек «Приложения».
- Запустите Activity Launcher.
- Откройте вкладку «Файлы».
- Тапните по файлу «com.android.documentsui.ViewDownloadsActivity».
- В открывшемся приложении «Файлы» нажмите на кнопку с тремя полосками, а затем — на название SD-карты (скорее всего, будет отмечена как «android»).
- Перейдите в «Настройки хранилища» через 3 точки.
- Нажмите кнопку «Внутренняя память» и подтвердите форматирование.
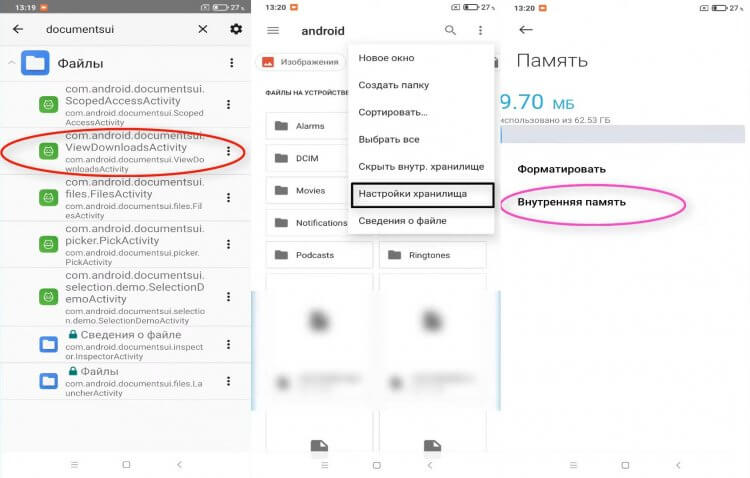
Внимательно выполняйте каждый шаг. В противном случае не получится правильно выполнить форматирование
Теперь карта памяти будет объединена с внутренним накопителем, и вы сможете устанавливать приложения на SD-карту. При этом работать внешнее хранилище будет только в связке с вашим смартфоном, а на другом оно просто не распознается. Если в процессе выполнения операции у возникнут проблемы, ознакомьтесь с дополнительными способами, как перенести приложения на карту памяти.
�� Загляни в телеграм-канал Сундук Али-Бабы, где мы собрали лучшие товары с АлиЭкспресс
Сохранение на карту памяти
Не ошибусь, если предположу, что вы планируете использовать SD-карту для экономии места на внутреннем накопителе. Поэтому не лишним будет настроить ее таким образом, чтобы файлы сохранялись на карту памяти:
- Откройте настройки устройства.
- Перейдите в раздел «О телефоне», а затем — «Хранилище».
- Нажмите кнопку «Настройки хранилища».
- В каждой имеющейся вкладке выберите «Внешний накопитель».
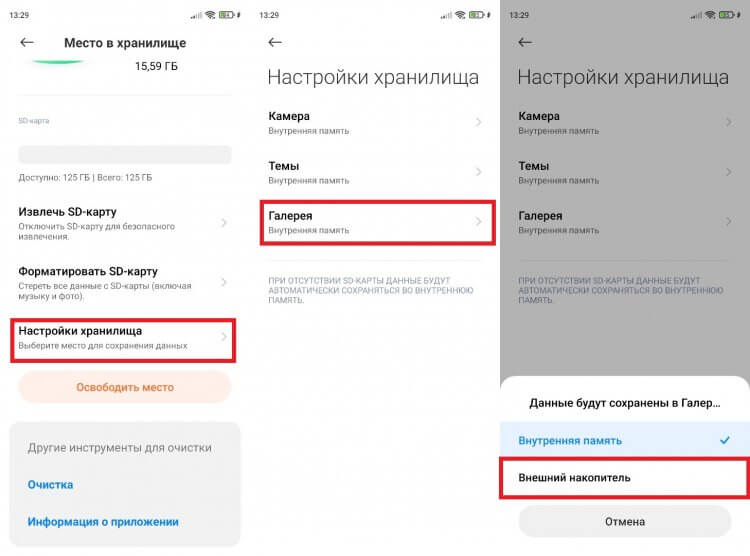
То же самое можно сделать в настройках отдельно взятого приложения
Возможно, в настройках вашего телефона данный пункт меню отсутствует. Тогда придется выбирать карту памяти в качестве места для сохранения файлов в каждом приложении по отдельности. Вот, как настроить сохранение на карту памяти в Google Chrome:
- Запустите приложение.
- Нажмите на «3 точки» и перейдите в «Настройки».
- Во вкладке «Скачанные файлы» выберите «SD-карту» как место сохранения.
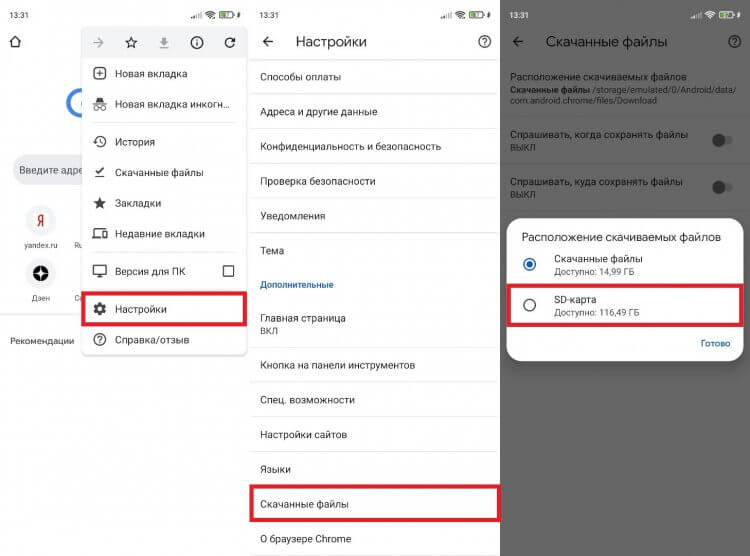
Теперь файлы будут автоматически загружаться на карту памяти
Рекомендую сделать то же самое во всех приложениях, которые позволяют скачивать и создавать файлы. Это касается браузеров, видеохостингов, онлайн-кинотеатров и, конечно же, программы «Камера».
Безопасное извлечение
Если вы часто извлекаете карту памяти и переставляете ее в другой смартфон, необходимо задуматься о сохранности накопителя. В противном случае MicroSD быстро выйдет из строя. Чтобы этого не произошло, нужно безопасно извлечь карту памяти:
- Откройте настройки гаджета.
- Перейдите в раздел «О телефоне», после чего — «Хранилище».
- Во вкладке «SD-карта» нажмите кнопку «Извлечь SD-карту» и дождитесь появления сообщения «Отключение SD-карты завершено».
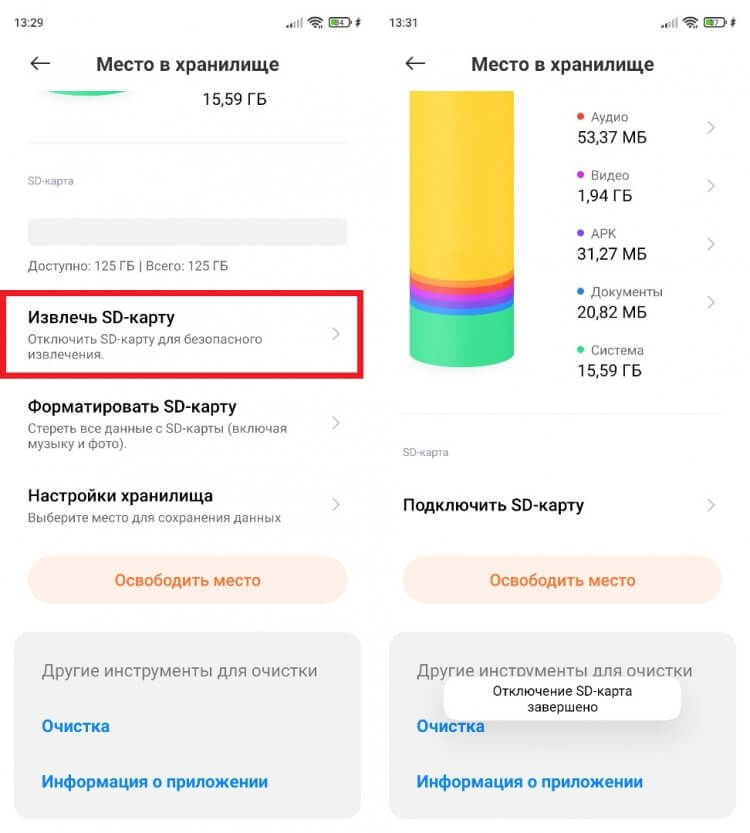
Обязательно выполняйте безопасное извлечение
После выполнения описанных выше действий извлеките карту памяти физически, достав ее из лотка. Делайте безопасное извлечение всякий раз, как переставляете SD-карту, и никогда не забывайте о столь важной процедуре.
⚡ Подпишись на Androidinsider в Пульс Mail.ru, чтобы получать новости из мира Андроид первым
Телефон не видит карту памяти
В процессе использования внешнего накопителя вы можете столкнуться с проблемой, когда телефон не видит карту памяти. Она проявляется по-разному. У кого-то хранилище просто не отображается, а у кого-то — исчезают файлы. Мы подробно отвечали на вопрос, почему телефон не видит карту памяти, в отдельном материале, поэтому сейчас лишь несколько основных рекомендаций касательного того, что нужно делать для решения проблемы:
- извлеките карту памяти и вставьте ее обратно;
- перезагрузите смартфон.
- проверьте работоспособность накопителя на другом устройстве;
- выполните форматирование карты памяти на другом смартфоне или компьютере.
Если SD-карта не отображается ни на одном из имеющихся в вашем распоряжении устройств, то, скорее всего, накопитель вышел из строя, и вы не сможете его починить. Чтобы не столкнуться с проблемой в будущем, изучите информацию о том, как правильно выбрать карту памяти.
Теги
- Китайские гаджеты
- Новичкам в Android
Параметры политики защиты приложений Android в Microsoft Intune
В этой статье описаны параметры политики защиты приложений для устройств Android. Описанные параметры политики можно настроить для политики защиты приложений на панели Параметры на портале. Существует три категории параметров политики: параметры защиты данных, требования к доступу и условный запуск. В этой статье термин управляемые политикой приложения означает приложения, которые настроены с помощью политик защиты приложений.
Для получения политик защиты приложений для устройств Android требуется Корпоративный портал Intune.
Intune Managed Browser больше не поддерживается. Используйте Microsoft Edge для взаимодействия с защищенным браузером в Intune.
Защита данных
Передача данных
Setting Применение Значение по умолчанию Резервное копирование данных организации в службы резервного копирования Android Выберите Блокировать, чтобы запретить этому приложению резервное копирование рабочих или учебных данных в службу архивации Android. - Приложения, управляемые политикой: разрешить передачу только в другие приложения, управляемые политикой.
- Все приложения: разрешить передачу в любое приложение.
- Нет. Не разрешайте передачу данных в любое приложение, включая другие приложения, управляемые политикой.
Среди приложений и служб существует несколько исключений, в которых Intune может разрешить передачу данных по умолчанию. Кроме того, вы можете создавать собственные исключения, если хотите разрешить передачу данных в приложение, не поддерживающее Intune. Дополнительные сведения см. в разделе Исключения передачи данных.
Эта политика также может применяться к ссылкам на приложения Android. Общие веб-ссылки управляются параметром политики Открывать ссылки из приложений в Intune Managed Browser.
В настоящее время Intune не поддерживает функцию мгновенных приложений Android. Intune блокирует любое подключение к приложению и из нее. Дополнительные сведения см. в разделе Мгновенные приложения Android в документации для разработчиков Android.
Если отправка данных организации в другие приложения настроена для всех приложений, текстовые данные по-прежнему могут передаваться через общий доступ ОС в буфер обмена.
При выборе значения Блокировать можно настроить параметр Разрешить пользователю открывать данные из выбранных служб, указав службы, которым разрешен доступ к расположениям данных организации.
- Этот параметр можно настроить, только если для параметра Получать данные из других приложений установлено значение Приложения, управляемые политикой.
- Этот параметр будет иметь значение «Разрешить», если для параметра Получение данных из других приложений задано значение Все приложения.
- Этот параметр будет иметь значение «Заблокировать» без допустимых расположений служб, если для параметра Получать данные из других приложений установлено значение Нет.
- Этот параметр поддерживают следующие приложения.
- OneDrive 6.14.1 или более поздней версии.
- Outlook для Android 4.2039.2 или более поздней версии.
- Teams для Android 1416/1.0.0.2021173701 или более поздней версии.
Примечание: Пользователю, назначаемому нескольким политикам защиты приложений, будет разрешено использовать только утвержденные клавиатуры, общие для всех политик.
Шифрование
Setting Применение Значение по умолчанию Шифрование данных организации Выберите Требовать, чтобы включить шифрование рабочих или учебных данных в этом приложении. Intune использует 256-разрядную схему шифрования AES wolfSSL вместе с системой хранилища ключей Android для безопасного шифрования данных приложения. Данные шифруются синхронно во время задач файлового ввода-вывода. Содержимое в хранилище устройства всегда шифруется. Новые файлы будут зашифрованы с помощью 256-разрядных ключей. Существующие 128-разрядные зашифрованные файлы будут перенесены на 256-разрядные ключи, но этот процесс не гарантируется. Файлы, зашифрованные с помощью 128-разрядных ключей, останутся читаемыми. функциональность.
Setting Применение Значение по умолчанию Синхронизация данных в собственных и управляемых политикой приложениях или надстройках Выберите Блокировать, чтобы запретить приложениям, управляемым политикой, сохранять данные в собственных приложениях устройства (контакты, календарь и мини-приложения), а также запретить использование надстроек в приложениях, управляемых политикой. Если приложение не поддерживает, сохранение данных в собственных приложениях и использование надстроек будет разрешено. Если выбран параметр «Разрешить», управляемое политикой приложение может сохранять данные в собственных приложениях или использовать надстройки, если эти функции поддерживаются и включены в управляемом политикой приложении.
Приложения могут предоставлять дополнительные элементы управления для настройки поведения синхронизации данных для конкретных собственных приложений или не учитывать этот элемент управления.
Примечание. При выборочной очистке для удаления рабочих или учебных данных из приложения данные, синхронизируемые непосредственно из приложения, управляемого политикой, удаляются. Все данные, синхронизированные из собственного приложения с другим внешним источником, не будут очищаться.
- Outlook для Android см. в статье Развертывание параметров конфигурации приложений Outlook для iOS и Android
Браузеры, управляемые политикой
В Android пользователи могут выбирать другие приложения, управляемые политикой, которые поддерживают ссылки http/https, если ни Intune Managed Browser, ни Microsoft Edge не установлены.Если браузер, управляемый политикой, требуется, но не установлен, конечным пользователям будет предложено установить Microsoft Edge.
Если требуется браузер, управляемый политикой, ссылки на приложения Android управляются параметром политики Разрешить приложению передавать данные в другие приложения .
Регистрация устройств в Intune
Если вы используете Intune для управления устройствами, см. статью Управление доступом к Интернету с помощью политик управляемого браузера с помощью Microsoft Intune.- Outlook для Android 4.0.95 или более поздней версии
- Teams для Android 1416/1.0.0.2020092202 или более поздней версии.
Исключения передачи данных
Существуют некоторые исключенные приложения и службы платформы, которые политики защиты приложений Intune разрешают передачу данных в и из них. Например, все приложения, управляемые Intune, на Android должны иметь возможность передавать данные в текст Google и из нее, чтобы текст с экрана мобильного устройства можно было читать вслух. Этот список может измениться. В нем представлены полезные службы и приложения для безопасной работы.
Полные исключения
Эти приложения и службы полностью разрешены для передачи данных в приложения, управляемые Intune, и из них.
Имя приложения или службы Описание com.android.phone Собственное приложение для телефона com.android.vending Магазин Google Play com.google.android.webview WebView, который необходим для многих приложений, включая Outlook. com.android.webview Веб-представление, необходимое для многих приложений, включая Outlook. com.google.android.tts Преобразование текста в речь в Google com.android.providers.settings Параметры системы Android com.android.settings Параметры системы Android com.azure.authenticator Приложение Azure Authenticator, которое требуется для успешной проверки подлинности во многих сценариях. com.microsoft.windowsintune.companyportal Корпоративный портал Intune Условные исключения
Эти приложения и службы разрешены только для передачи данных в приложения, управляемые Intune, и из них только при определенных условиях.
Имя приложения или службы Описание Условие исключения com.android.chrome Браузер Google Chrome Chrome используется для некоторых компонентов WebView в Android 7.0 и более поздних версий и никогда не скрывается от просмотра. Однако поток данных в приложение и из нее всегда ограничен. com.skype.raider Skype Приложение Skype разрешено только для определенных действий, которые приводят к телефонным звонкам. com.android.providers.media Поставщик содержимого мультимедиа Android Поставщик содержимого мультимедиа разрешен только для действия выбора мелодии звонка. com.google.android.gms; com.google.android.gsf Пакеты служб Google Play Эти пакеты разрешены для действий Google Cloud Messaging, таких как push-уведомления. com.google.android.apps.maps Google Maps Адреса разрешены для навигации. com.android.documentsui Средство выбора документов Android Разрешено при открытии или создании файла. com.google.android.documentsui Средство выбора документов Android (Android 10 и более поздних версий) Разрешено при открытии или создании файла. Дополнительные сведения см. в разделе Исключения политики передачи данных для приложений.
Требования к доступу
Setting Применение ПИН-код для доступа Выберите Требуется, чтобы для использования этого приложения требовалось вводить ПИН-код. Пользователю предлагается настроить ПИН-код при первом запуске приложения в рабочем или учебном контексте. Значение по умолчанию = Требовать
Значение по умолчанию = числовое значение
Значение по умолчанию = Разрешить
Если выбрано значение Да, необходимо настроить количество дней, по истечении которого ПИН-код необходимо сменить.
-
Время ожидания. Это количество минут до повторного проверки требований к доступу (определенных ранее в политике). Например, если администратор включил ПИН-код и запретил устройства с административным доступом в политике, при открытии управляемого приложения Intune пользователь должен ввести ПИН-код и использовать приложение на устройстве без административного доступа. При использовании этого параметра пользователю не придется вводить ПИН-код или проходить другой корневой проверка обнаружения в любом приложении, управляемом Intune, в течение периода времени, равного заданному значению.
Этот формат параметра политики поддерживает положительное целое число.
Значение по умолчанию = 30 минут
Примечание: В Android ПИН-код предоставляется всем приложениям, управляемым Intune. Таймер ПИН-кода сбрасывается после того, как приложение покидает передний план на устройстве. Пользователю не придется вводить ПИН-код в любом приложении, управляемом Intune, которое использует свой ПИН-код в течение времени ожидания, определенного в этом параметре.
Дополнительные сведения о том, как несколько параметров защиты приложений Intune, настроенных в разделе Доступ к одному набору приложений и пользователей, работают в Android, см. в статьях Часто задаваемые вопросы о Intune MAM и Выборочная очистка данных с помощью действий доступа к политике защиты приложений в Intune.
Условный запуск
Настройте параметры условного запуска, чтобы задать требования к безопасности входа для политики защиты приложений.
По умолчанию предоставляется несколько параметров с предварительно настроенными значениями и действиями. Вы можете удалить некоторые параметры, например минимальную версию ОС. Вы также можете выбрать дополнительные параметры из раскрывающегося списка Выбрать один элемент.
Условия приложения
Setting Применение Макс. попыток ввода ПИН-кода Укажите количество попыток, за которое пользователь должен успешно ввести свой ПИН-код до применения настроенного действия. Если пользователю не удается ввести ПИН-код после максимальной попытки ПИН-кода, пользователь должен сбросить пин-код после успешного входа в свою учетную запись и выполнения запроса Многофакторной идентификации (MFA), если это необходимо. Этот формат параметра политики поддерживает положительное целое число. - Сбросить ПИН-код — пользователь должен сбросить ПИН-код.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
-
Блокировать доступ (в минутах) — количество минут, в течение которых приложения MAM могут работать в автономном режиме. Укажите время (в минутах), по истечении которого выполняется повторная проверка требований доступа для приложения. По истечении этого периода приложению требуется проверка подлинности пользователя для Microsoft Entra идентификатора, чтобы приложение продолжало работать.
Этот формат параметра политики поддерживает положительное целое число.
Значение по умолчанию — 720 минут (12 часов)
- Предупредить — пользователь получит уведомление, если версия приложения на устройстве не соответствует требованиям. Это уведомление можно отклонить.
- Блокировать доступ — пользователю будет запрещен доступ, если версия приложения на устройстве не соответствует требованиям.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
Эта запись может встречаться несколько раз, при этом каждый экземпляр поддерживает отдельное действие.
Этот формат параметра политики поддерживает следующие форматы версий: major.minor, major.minor.build, major.minor.build.revision.
- Блокировать доступ . Доступ пользователя заблокирован, так как его учетная запись отключена.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
Условия устройства
Setting Применение Устройства со снятой защитой или административным доступом Укажите, следует ли блокировать доступ к устройству или очищать данные устройства для устройств со снятой защитой или привилегированным доступом. - Блокировать доступ — блокирует запуск этого приложения на устройствах со снятой защитой или с административным доступом. Пользователь по-прежнему может использовать это приложение для личных задач, но для доступа к рабочим или учебным данным в этом приложении придется использовать другое устройство.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
- Предупреждение . Пользователь увидит уведомление, если версия Android на устройстве не соответствует требованиям. Это уведомление можно отклонить.
- Блокировать доступ . Пользователю будет запрещен доступ, если версия Android на устройстве не соответствует этому требованию.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
- Предупреждение . Пользователь увидит уведомление, если версия Android на устройстве не соответствует требованиям. Это уведомление можно отклонить.
- Блокировать доступ . Пользователю будет запрещен доступ, если версия Android на устройстве не соответствует этому требованию.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
- Предупреждение . Пользователь увидит уведомление, если версия Android на устройстве не соответствует требованиям. Это уведомление можно отклонить.
- Блокировать доступ . Пользователю будет запрещен доступ, если версия Android на устройстве не соответствует этому требованию.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
- Разрешить задано (блокировать не указано) — приложение могут использовать только устройства, соответствующие указанному производителю. Все остальные устройства блокируются.
- Разрешить указанные (очистить неуказанные) — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
Базовая целостность сообщает о общей целостности устройства. Проверку базовой целостности не проходят устройства с root-доступом, эмуляторы, виртуальные устройства и устройства с признаками несанкционированного доступа. Базовая целостность & сертифицированных устройств сообщает о совместимости устройства со службами Google. Эту проверку могут пройти только неизмененные устройства, сертифицированные корпорацией Google.
Если для условного запуска выбран параметр Аттестация устройства SafetyNet , можно указать, что в качестве типа оценки используется аппаратный ключ. Наличие ключа с аппаратной поддержкой как типа оценки будет свидетельствовать о большей целостности для устройства. Устройства, не поддерживающие аппаратные ключи, будут заблокированы политикой MAM, если они предназначены для этого параметра. Аппаратный ключ обеспечивает более надежное обнаружение корней в ответ на новые типы средств и методов, которые не всегда могут быть надежно обнаружены программным решением. В приложении аттестация оборудования будет включена, задав для параметра Тип оценки Required SafetyNet значениеАппаратный ключ после настройки аттестации устройства SafetyNet . Аппаратная аттестация использует аппаратный компонент, поставляемый с устройствами, установленными с Android 8.1 и более поздних версий. Устройства, которые были обновлены с предыдущей версии Android до Android 8.1, вряд ли будут иметь аппаратные компоненты, необходимые для аттестации с аппаратной поддержкой. Хотя этот параметр должен широко поддерживаться, начиная с устройств, поставляемых с Android 8.1, корпорация Майкрософт настоятельно рекомендует проверять каждое устройство отдельно, прежде чем широко применять этот параметр политики.
Важно: Устройства, которые не поддерживают этот тип оценки, будут блокироваться или очищаться в соответствии с действием аттестации устройств SafetyNet. Организациям, которые хотели бы использовать эту функцию, необходимо убедиться, что у пользователей есть поддерживаемые устройства. Дополнительные сведения о рекомендуемых устройствах Google см. в разделе Рекомендуемые требования к Android Enterprise.
- Предупреждение . Пользователь видит уведомление, если устройство не соответствует проверке google SafetyNet Аттестации на основе настроенного значения. Это уведомление можно отклонить.
- Блокировать доступ . Пользователь блокирует доступ, если устройство не соответствует проверке google SafetyNet Аттестации на основе настроенного значения.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
- Предупреждать . Пользователь видит уведомление, если проверка Приложений Google на устройстве не включена. Это уведомление можно отклонить.
- Блокировать доступ — пользователь блокирует доступ, если проверка приложений Google на устройстве не включена.
Это значение сложности предназначено для Android 12 и более поздних версий. Для устройств, работающих с Android 11 и более ранних версий, установка значения сложности с низким, средним или высоким значением по умолчанию будет зависеть от ожидаемого поведения при низкой сложности. Дополнительные сведения см. в документации для разработчиков Google getPasswordComplexity, PASSWORD_COMPLEXITY_LOW, PASSWORD_COMPLEXITY_MEDIUM и PASSWORD_COMPLEXITY_HIGH.
- Предупреждение . Пользователь видит уведомление, если блокировка устройства не соответствует минимальному требованию к паролю. Уведомление может быть отклонено.
- Блокировать доступ . Если блокировка устройства не соответствует минимальному требованию к паролю, пользователю будет запрещен доступ.
- Очистка данных . Учетная запись пользователя, связанная с приложением, очищается с устройства, если блокировка устройства не соответствует минимальным требованиям к паролю.
Используя этот параметр, Microsoft Intune также проверит обмен данными из Корпоративный портал со службой Intune с работоспособного устройства.
- Предупреждение. Пользователь видит уведомление, если устройство не соответствует аттестации устройства Samsung Knox проверка. Это уведомление можно отклонить.
- Блокировать доступ. Учетная запись пользователя блокирует доступ, если устройство не соответствует проверка аттестации устройства Samsung Knox.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
- Блокировать доступ — пользователю будет запрещен доступ, если уровень угроз, определяемый приложением выбранного поставщика защиты мобильных устройств (MTD) на устройстве конечного пользователя, не соответствует этому требованию.
- Очистить данные — учетная запись пользователя, связанная с приложением, будет удалена с устройства.
- Microsoft Defender для конечной точки — если настроен соединитель MTD, укажите Microsoft Defender для конечной точки предоставит сведения об уровне угрозы устройства.
- Mobile Threat Defense (non-Microsoft) — если настроен соединитель MTD, укажите, что MTD не microsoft предоставит сведения об уровне угрозы устройства.
Чтобы использовать этот параметр, необходимо настроить параметр «Максимальный разрешенный уровень угрозы устройства».
Как в MIUI 11 перенести приложение на SD карту? Активити Лаунчер НЕ РАБОТАЕТ

артем розоленок
14.01.2020Способ с Активити Лаунчером не работает в MIUI 11, так как там полностью убрана часть интерфейса с функцией переноса, к которой в MIUI 10 можно было получить доступ чере Активити Лаунчер.
Дополнено (1). Вопрос для разбирающихся. Если не знаешь, как это сделать, то ничего не пиши! Иначе кину жалобу за спам!

Zhuravka
14.01.2020Ты ещё тут угрожать нам будешь?) В спам он умеет ))

Владислав Ф
14.01.2020В какой-то из 4х версий андроида гугл убрала такую функцию
получай Root права на сматрфоне, делай EXT2/3/4 раздел на флешке и через приложение Link2sd или аналогичное перемещай, правда не факт что заработает, последний раз приложение link2sd обновлялось два года назад
есть еще приложения аналоги ® Apps2SD: All in One Tool
® Mounts2SD
® Install Manager v3(App2SD)
® FolderMount
® Directory Bind
делай полную резервную копию своего устройства, копируй на комп и только потом начинай что либо делать- Как приложение перекинуть на карту SD в MIUI 11? На Xiajmi Redmi note 5a картой не пользуюсь, картинок, музыки в компе хватает. Если бы игры переместить… Установлено два весомых приложения из-за которых телефон периодически сходит с ума и бранится. Можно ли освободить ему память существенно, чтобы не было тормозов?
- Как перенести приложение на sd карту на miui 12.5 Пишут про «activity launcher», но он не работает.При заходе в » .documentsui.files.FilesActivity» открывается другое меню, а «com.android.documentsui.LauncherActivity» вообще не открывается. Возможно ли это вообще? Что делать?
- Как перенести приложение на sd карту в Redmi Note 7? Без рут-прав. Пробовал изменить в настройках разработчика пункт сохранения на внешний накопитель — не помогло. Версия MIUI 10.3.3
- Xiaomi Redmi 5, как перенести приложения на SD карту Хелп! Купил Xiaomi Redmi 5, на 16Gb. Думал места предостаточно, НО из 16Gb, -6Gb идёт в Mi Could, еще -5Gb на систему, и остается всего 5Gb. Купил SD карту от Сони, на 16Gb, дорогая зараза. А толку 0. *в Mi Cloud