Разница между VPN и RDP.
Разница между VPN и RDP заключается в том, что когда мобильный пользователь, удаленный офис, поставщик или клиент подключается к сети компании через Интернет, виртуальная частная сеть (VPN) обеспечивает для них безопасное соединение с сетевым сервером компании, как если бы он был частной линией. В то время как RDP расшифровывается как протокол удаленного рабочего стола и относится к безопасному сетевому протоколу для приложений на основе окон, работающих на сервере.
Разница между VPN и RDP

VPN
Многие компании сегодня предоставляют доступ к сетям своих компаний через виртуальную частную сеть. Когда мобильный пользователь, удаленный офис, поставщик или клиент подключаются к сети компании через Интернет, виртуальная частная сеть (VPN) обеспечивает им безопасное соединение с сетевым сервером компании, как если бы у них была частная линия. VPN помогают гарантировать, что передаваемые данные защищены от перехвата посторонними лицами.
VPN надежно расширяют внутреннюю сеть компании за пределы физических границ компании. Безопасное соединение, создаваемое через Интернет между компьютером пользователя и сетью компании, называется VPN-туннелем. Многие компании разрешают внешний доступ к своим внутренним сетям только через VPN-соединение.
RDP
RDP расшифровывается как протокол удаленного рабочего стола и относится к безопасному сетевому протоколу для оконных приложений, работающих на сервере. В RDP администраторы диагностируют проблемы, возникающие на стороне подписчиков, и решают их. RDP доступен для многих версий операционной системы Windows, а также Mac OS X. Функции в RDP включают аутентификацию смарт-карт, шифрование, уменьшение пропускной способности, совместное использование ресурсов и возможность использования нескольких дисплеев и возможность временного отключения без выхода из системы. С помощью RDP можно поддерживать более 64 000 передач по независимому каналу.
VPN для мобильных устройств на уровне сети
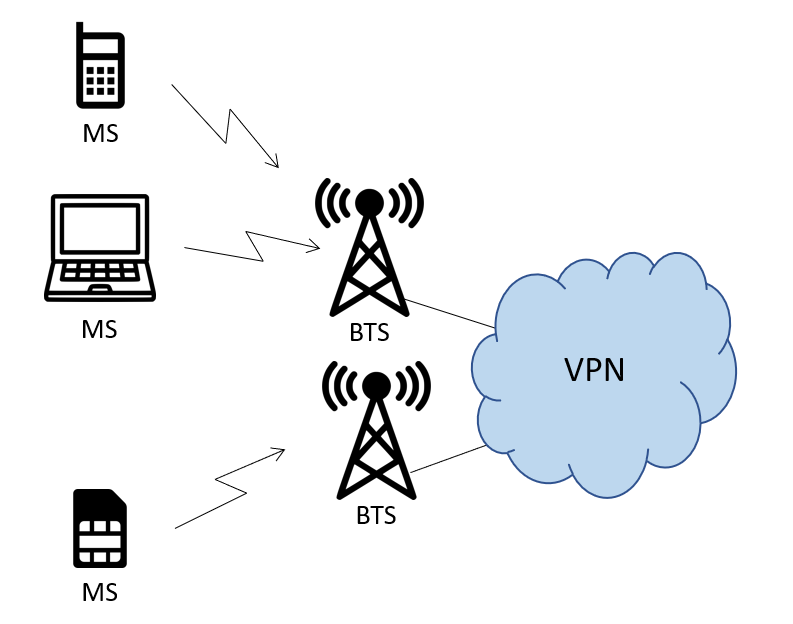
В рунете до сих пор на удивление мало материала о такой старой и простой, но удобной, безопасной и особенно актуальной в связи с развитием Интернета вещей технологии, как мобильный VPN (виртуальная частная сеть). В этой статье я опишу, как и зачем можно настроить доступ в вашу частную сеть любому устройству с сим-картой без необходимости настройки на нем специализированного ПО.
Задачи и ограничения
Для начала отвечу на вопрос «зачем?». VPN как технология используется для решения самых разных сетевых задач, объединенных общим признаком — изолированной передачей данных между двумя устройствами сквозь большое количество промежуточных узлов. На базе этого уже строятся более сложные решения и решаются те самые разные задачи. В обычном, привычном всем случае для построения VPN используется сеть оператора фиксированной связи (желающим в детали есть прекрасный материал) или множество разных сетевых протоколов (GRE, IPSec, L2TP и другие — тот же автор об этом) и работающих с ними программных продуктов (Cisco AnyConnect, OpenVPN, TOR — ну вы и сами знаете), но их использование на конкретном оконечном устройстве сразу же выдвигает к нему ряд требований, невыполнение которых ведет к определенным ограничениям.
Первое серьезное ограничение — устройство должно на аппаратном и программном уровнях уметь работать хотя бы с одним из этих протоколов. Чаще всего это определяется программным обеспечением, которое легко найти для ноутбука или смартфона, но существуют случаи, когда задача стоит перед слишком простым с аппаратной точки зрения устройством, или у его софта есть ограничения: счетчик воды хочет использовать VPN, чтобы передать свой несчастный байт показаний раз в месяц не меньше, чем вы хотите использовать VPN для редактирования своего профиля LinkedIn.
Другое важное ограничение — необходимость настройки. Оно работает как для «глупых» устройств из первого пункта, так и для классических смартфонов и компьютеров, которым предыдущее ограничение неведомо. И если с первыми все относительно просто и упирается в количество времени, затраченное на настройку, то со вторыми есть варианты. Зачастую организации используют VPN в целях безопасности, чтобы уберечь служебное оконечное устройство от выхода в публичную сеть без должной корпоративной защиты или от передачи служебных данных по публичным каналам. Конечные же пользователи могут по каким-то своим причинам отключить или забыть включить VPN, в результате чего многие системы безопасности компании могут оказаться «за бортом».
Оба этих ограничения легко снимаются, если доступ к VPN обеспечивается на сетевом уровне. В случае с мобильной связью это может быть реализовано с помощью «мобильного VPN». Устройство любой сложности способное передавать данные, будет передавать их в правильную сеть. Неважно, какие настройки сделаны на устройстве, при правильно сконфигуренной сети оно в любом случае будет передавать их туда, куда нужно, и никуда больше.
И как приятный бонус, устройство будет получать адрес из внутренней сети, настраиваемый удаленно, и доступ к нему будет возможно получить только изнутри этой сети (либо физически). Для определенного класса устройств это очень важно.
Как это работает
PS Core
Казалось бы, VPN — классическая услуга всех операторов связи для В2В сегмента, и зачем в таком случае заострять на этом внимание? Все дело в том, как устроена сеть передачи данных для устройств, подключаемых через GPRS, HSPA, LTE или другую технологию мобильной связи. Здесь нет привычных всем сетевым администраторам vlan, нет свичей, нет даже маршрутизаторов в привычном их значении. Зато есть сеть радиодоступа (RAN) и пакетное ядро (PS Core).
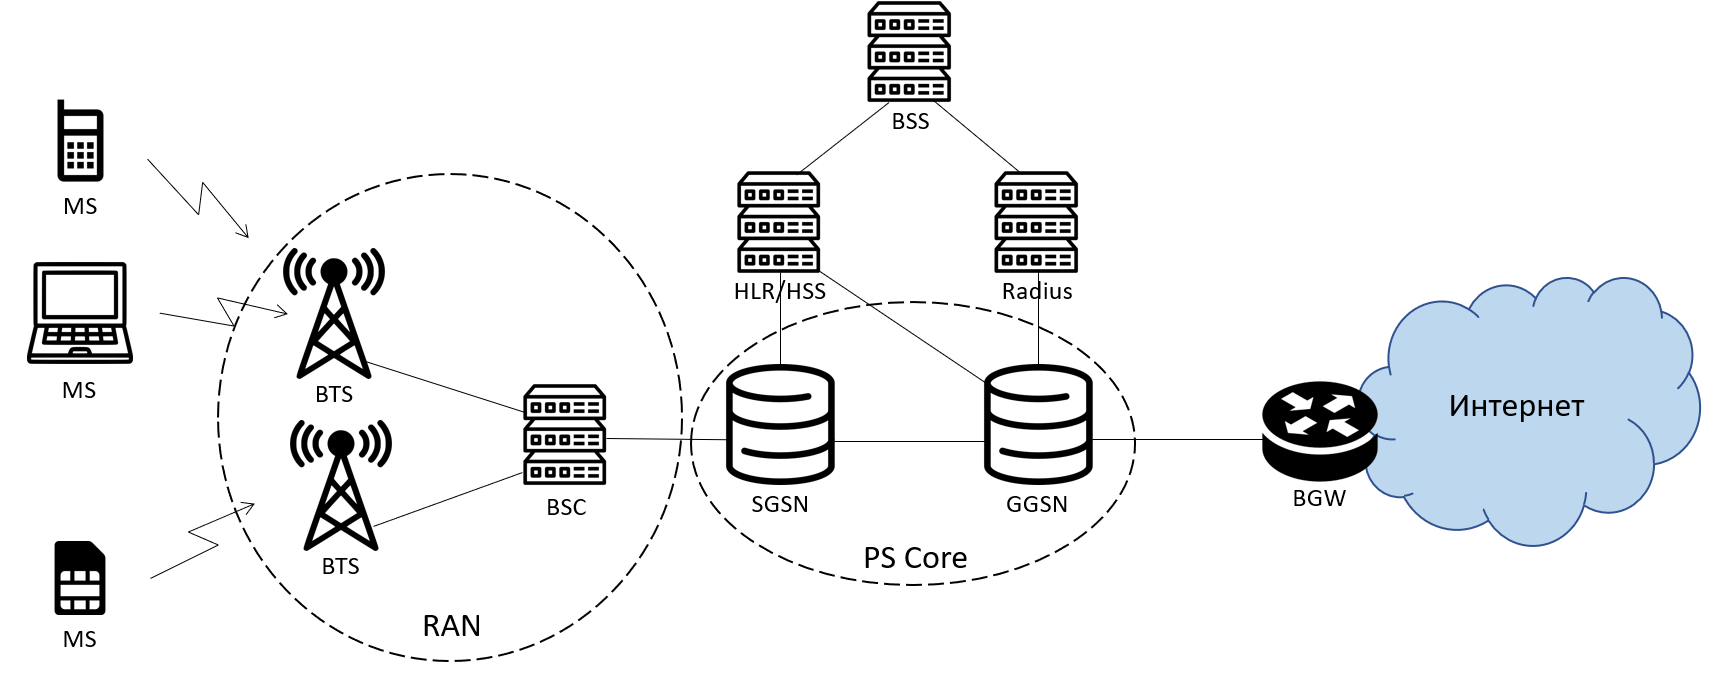
Упрощенная схема пакетной сети оператора мобильной связи. Она немного отличается для LTE, но общий смысл остается тем же.
В общем случае, каждое устройство с сим-картой, зарегистрированное в пакетной сети (прошедшее процедуру GPRS attach или аналогичную), перед тем как начать передавать данные куда-либо должно инициировать создание сессии передачи данных (PDP context) на маршрутизаторе ядра пакетной сети, GGSN. Детали и назначение этих процессов очень здорово описаны вот в этой статье. Что важно для нас: при инициации сессии в запросе к GGSN в числе прочих значатся параметры, которые многие видели в своих телефонах или даже имели дело с ними при настройке, например, usb-модемов. Это три поля: APN, логин и пароль. APN (точка доступа) — очень важная сущность в логике работы GGSN: в зависимости от того, с какой APN инициирована сессия, GGSN действует по-разному. В результате успешной обработки запроса пользователя GGSN должен активировать у себя сессию передачи данных и сообщить устройству ее параметры, в частности, выданный устройству IP адрес и адреса DNS. Здесь есть ряд важных очень важных особенностей:
- В запросе на инициацию сессии устройство никогда не запрашивает, какой IP адрес оно хотело бы получить;
- Помимо задаваемых в настройках устройства полей «APN», «логин» и «пароль», в запросе к GGSN передается также номер телефона (MSISDN) абонента (здесь и далее «абонент» — это конечный пользователь, одно устройство с сим-картой, а «клиент» — организация-заказчик сервиса, в состав которой входят абоненты);
- При активации сессии GGSN создает в своей таблице маршрутизации запись о новом IP адресе. Все абоненты на GGSN обозначаются записями в таблице маршрутизации с префиксом /32, т.е. 1 абонент — 1 запись в таблице. GGSN — это очень производительный маршрутизатор;
- Сеть оператора может на разных этапах (и на SGSN, и на GGSN) по разным причинам менять поле APN в запросе на инициацию сессии. Это позволяет в некоторых случаях уменьшить, а в некоторых вообще исключить настройку параметров сети на устройствах с сим-картой.
Но GGSN способен на большее. Для выбора IP адреса он может cделать ААА запрос к серверу авторизаций (Radius, например). Такая логика настраивается для отдельных APN в зависимости от их назначения. Самый простой случай — услуга по предоставлению постоянного публичного IP адреса. Такие адреса, как правило, закрепляются за абонентами в биллинге (BSS) оператора, и в зависимости от ИТ архитектуры попадают в ту или иную базу данных, к которой и обращается с запросом GGSN. Благодаря тому, что ему известен MSISDN (номер телефона) абонента, который и будет содержаться в запросе, такая БД будет довольно простой и может содержать лишь связку номера и адреса. Дополнительно, в случае, если клиент планирует использовать одну сим-карту для подключения нескольких устройств (если сим-карта находится в WiFi-роутере удаленного офиса, например), эта таблица может содержать также так называемый «framed route» — префикс сети, находящейся «за» сим-картой, который будет анонсирован всем устройствам в сети по протоколам динамической маршрутизации.
Не GGSN’ом единым
Помимо выдачи адресов требуется еще доставить трафик абонентов до клиентских сетей, каждого до своей. Здесь все работает уже куда более традиционно. На GGSN трафик специализированных под работу с VPN APN маршрутизируется на отдельный маршрутизатор сети оператора (он может называться по-разному, иногда — VPN роутер), который в свою очередь выполняет функцию классического РЕ в схеме L3VPN. Он добавляет необходимые метки, заголовки и вот это вот всё и отправляет весь этот поток трафика через маршрутизаторы транспортной сети в предварительно настроенные стыки или туннели до сети клиента. Эта часть уже гораздо более традиционна и много раз описана в других местах, поэтому заострять на ней внимания в этом материале я не буду.
С учетом всех этих деталей, способов организации мобильного VPN может быть несколько, и они будут отличаться друг от друга комбинацией следующих особенностей:
- IP адреса, как уже было описано, могут выдаваться динамически (каждый раз разный адрес из заданной подсети) и статически (каждый раз один и тот же адрес у конкретного абонента), что определяется и/или настройками APN, и/или настройками Radius-сервера;
- IP адреса могут выдаваться Radius-сервером под управлением оператора или под управлением клиента;
- Устройства, подключенные к мобильному VPN, могут взаимодействовать либо только друг с другом, либо иметь доступ к обычной L3VPN сети клиента через прямой стык (VPN порт) с оператором или через туннелирование поверх сети Интернет;
- В некоторых случаях использование логина и пароля для успешной активации сессии может быть обязательно, а иногда не требуется даже заполнять поле «APN».
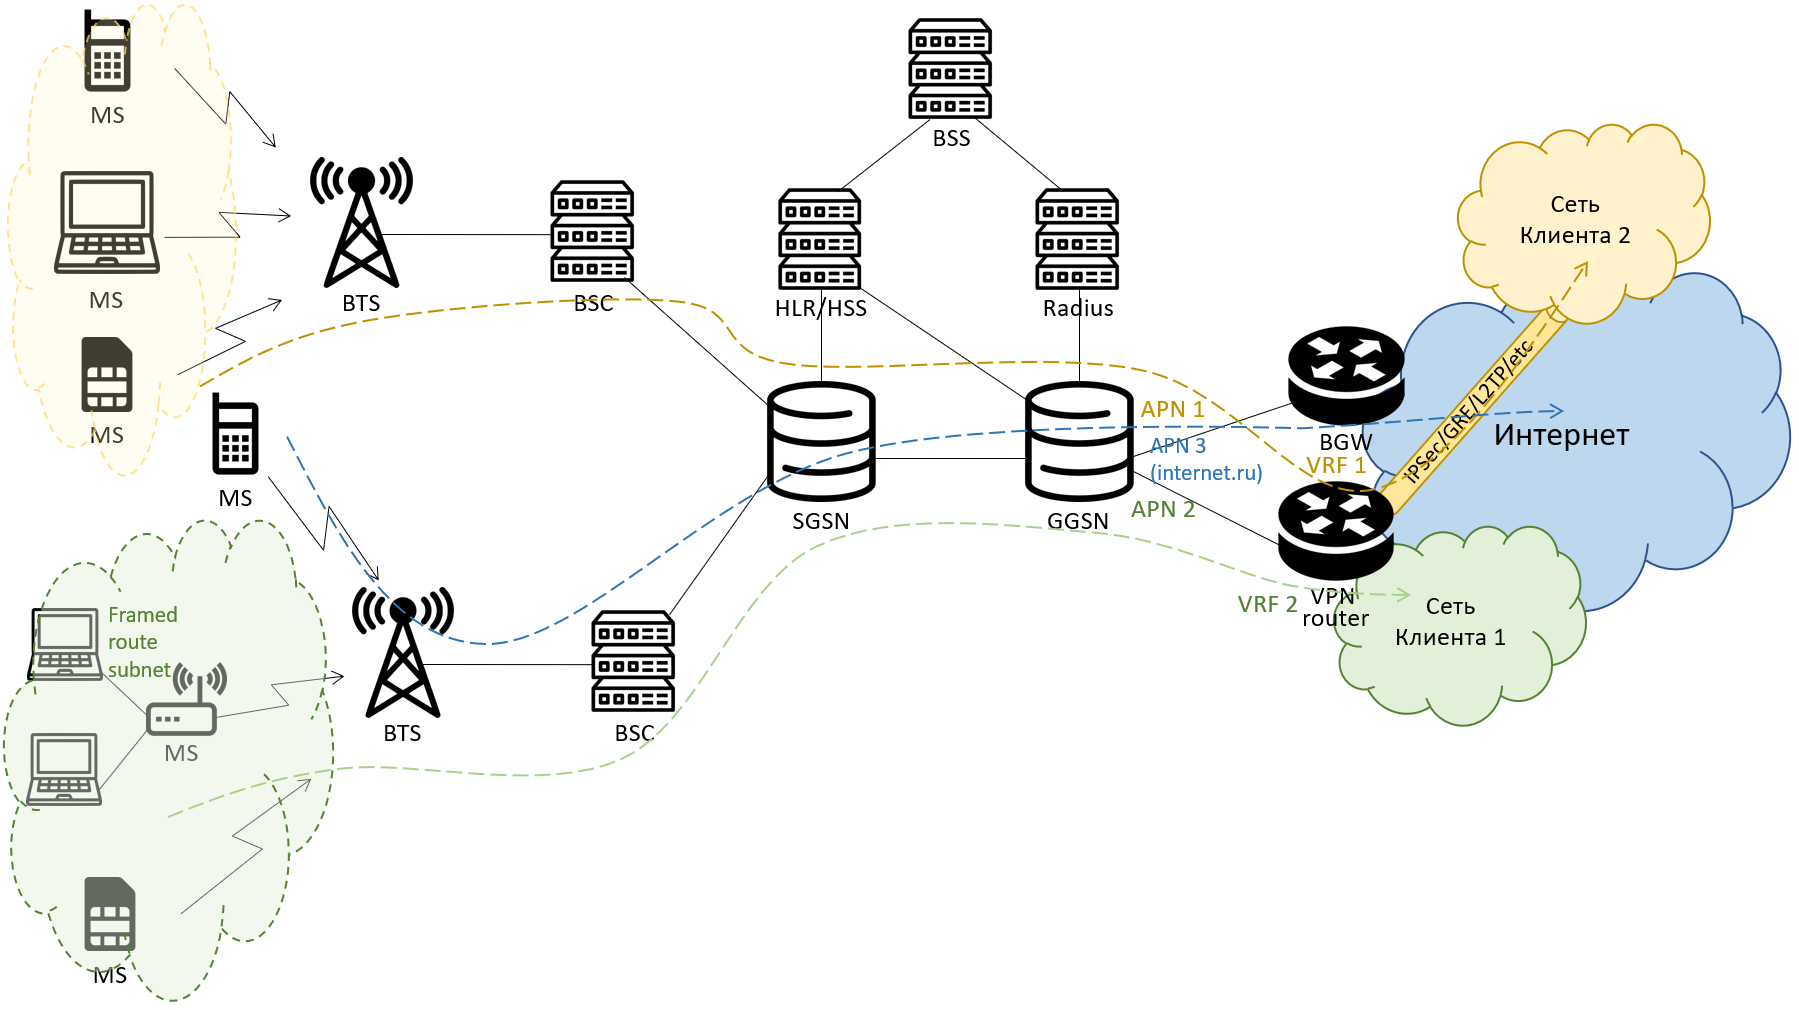
В итоге после довольно быстрого процесса регистрации в сети и получения IP адреса устройство получает доступ в сеть клиента, а сеть клиента получает доступ к устройству. При этом абонент находится в изоляции от всех других абонентов оператора, не имеющих отношения к конкретному клиенту, ему не требуется никаких дополнительных настроек, и весь трафик безальтернативно направляется в сеть клиента, где обрабатывается уже в соответствии с внутренними политиками клиента.
- Сетевые технологии
- Интернет вещей
APN против VPN? – В чем разница?
В этой статье я расскажу о различиях между VPN и APN.
В этом руководстве вы узнаете о:
- Что такое VPN?
- Что такое APN?
- Различия и сходства между APN и VPN.
- Сценарии использования VPN и APN.
В чем разница между APN и VPN?
APN или Access Point Name — это шлюз, который позволяет подключаться к Интернету через сеть вашего оператора.
С другой стороны, VPN или Virtual Private Network — это технология, которая создает безопасное соединение с другой сетью через Интернет. Обычно для работы VPN-соединения требуется доступ в Интернет.
Ниже в статье вы найдете описание APN и VPN, а также подробное изложение об их различиях, сходствах и сценариях использования.
Chapters
- Что такое VPN?
- Что такое APN?
- Различия между APN и VPN
- Сходства между APN и VPN
- Применение APN и VPN
- Заключение
Что такое VPN?
VPN — это технология, которая обеспечивает зашифрованное соединение через общедоступный Интернет. Она делает это, безопасно туннелируя ваше соединение через VPN-сервер — может быть, сервер компании или частный сервер.
Безопасный туннель шифрует ваши данные во время передачи. Это гарантирует, что они защищены от посторонних глаз, таких как хакеры.
VPN-сервер также назначает вам виртуальный IP-адрес, который скрывает ваш фактический IP-адрес. Это повышает вашу конфиденциальность, так как интернет-сущности будут видеть только динамический IP-адрес.
Кроме безопасности и конфиденциальности, вы можете использовать VPN для доступа к геоограниченному контенту, обхода цензуры, разблокировки онлайн-контента и избежания сегментации цен.
Ознакомьтесь с нашим руководством по лучшим VPN, если вам нужно выбрать VPN.
Что такое APN?
APN позволяет подключаться к Интернету через сеть вашего оператора. Кратко говоря, это шлюз между сетью вашего оператора и Интернетом.
APN состоит из конфигураций/настроек (настройки APN), которые определяют, как ваше устройство будет подключаться к Интернету. В большинстве случаев ваше мобильное устройство автоматически настраивает их при подключении к мобильной сети.
APN может быть публичным или частным. Публичный APN — это тот, который предоставляется по умолчанию вашей сетью оператора. Частные APN обычно связаны с корпорациями. Они подключают вас к корпоративной сети.
APN также важны для Multimedia Messaging Service (MMS), обновлений Firmware Over the Air (FOTA), подключений Internet of Things (IoT) и безопасных соединений.
Различия между APN и VPN
Вот краткий обзор:
| APN | VPN | |
| Акроним | Access Point Name | Virtual Private Network |
| Функциональность | Позволяет получать доступ к интернету через сеть оператора связи. | Обеспечивает безопасное подключение через интернет. |
| Совместимость | Поддерживается устройствами сети оператора связи, такими как смартфоны. | Работает с большинством вычислительных устройств, от ПК до игровых консолей. |
| Поставщик | Настройки конфигурации предоставляются сетями операторов связи или частными компаниями. | Коммерчески доступен или специфичен для компании. |
| Управление аккаунтом | Множество пользователей используют общие APN. | Каждый пользователь должен иметь свою учетную запись. |
| Безопасность | Зависит от оператора связи, частный APN позволяет настраивать параметры. | Очень безопасен, можно выбрать уровень шифрования. |
| Масштабируемость и переключение | Переключение обычно не разрешается, так как используется один и тот же APN для сети оператора связи. За исключением частных APN или пользовательских APN. | Переключение разрешено на уровне сервера. Пользователи могут выбирать любой сервер для подключения. |
| Применение | Подключение к интернету для смартфонов, устройств IoT и других устройств, поддержка мультимедийных сообщений (MMS) и обновлений по воздуху (FOTA). | Обеспечение безопасности и конфиденциальности, разблокировка онлайн-контента, обход географических ограничений и цензуры, а также возможность избежать сегментации цен. |
Давайте взглянем поближе.
Функциональность и совместимость.
Как уже упоминалось ранее, APN позволяет вашему устройству подключаться к интернету через сеть вашего оператора связи. Смартфоны, модемы, устройства IoT и устройства, поддерживающие сеть оператора, используют APN. ПК и ноутбуки не обязательно нуждаются в APN.
VPN используют интернет-подключение для работы. Они помогают обеспечить безопасность и конфиденциальность вашего интернет-трафика через общедоступный интернет. VPN совместимы с большинством вычислительных устройств, включая ПК, ноутбуки, смартфоны, игровые консоли, маршрутизаторы и устройства IoT.
Настройка и предоставление.
Ваш оператор связи или частная компания предоставляют настройки конфигурации APN. В смартфонах вам не нужно их настраивать. Процесс происходит автоматически, и вы этого не заметите.
В некоторых случаях, особенно когда вам нужно использовать другие APN, например, частный APN, вам придется вводить их вручную. То же самое относится к устройствам IoT.
У каждого оператора связи есть уникальный APN, связанный с ним. APN состоит из идентификатора сети и идентификатора оператора. Таким образом, APN должен совпадать с сетью оператора, чтобы позволить подключение к интернету.
С другой стороны, для использования VPN вам нужно скачать и установить его. Вы можете получить его из магазинов приложений, таких как AppStore, Play Store, Microsoft Store или его официального веб-сайта. Вам также понадобится учетная запись, связанная с VPN.
Ее можно получить от вашей компании или через подписку на коммерческий VPN.
После установки вам нужно войти в учетную запись, чтобы получить доступ к различным функциям VPN. Это включает выбор уровня шифрования, выбор сервера и другие настройки. Некоторые устройства, такие как смартфоны, имеют встроенную функциональность VPN.
Для настройки этого VPN вам понадобится адрес/имя сервера, имя пользователя и пароль.
Управление учетной записью.
Как упоминалось ранее, APN привязаны к конкретным сетям операторов связи. Таким образом, оператор присваивает один и тот же APN всем, кто подключается через сеть. Однако при подключении к интернету каждому устройству присваивается уникальный IP-адрес.
В случае VPN все по-другому. У пользователей есть свои учетные записи. Общий доступ разрешается только для устройств, принадлежащих пользователю.
Безопасность.
APN предлагают уровень защиты при передаче данных по сети оператора связи. По умолчанию эта безопасность зависит от вашего оператора связи.
Настройка пользовательского и частного APN позволяет вам настроить его безопасность. Однако APN не обязательно защищает ваши данные в открытом интернете.
С VPN ваш интернет-трафик всегда защищен от посторонних глаз. VPN созданы для обеспечения надежной безопасности и конфиденциальности через шифрование. Рекомендуется использовать протоколы с высоким уровнем шифрования.
Вы также можете настроить уровень шифрования, выбрав протокол безопасности.
Важно: Несмотря на то, что некоторые компании VPN утверждают обратное, VPN не обеспечивают полной анонимности. Если вы используете VPN вместе с сервисом, в котором ваша личность раскрывается (например, Gmail, Facebook), ваш IP-адрес VPN и данные о ваших действиях в сети могут быть связаны с вашей личностью.
Масштабируемость и переключение.
APN сетей операторов связи позволяют множеству пользователей подключаться одновременно. В периоды пиковой нагрузки пользователи могут перегрузить сеть оператора, что приводит к проблемам балансировки сети.
Это может вызвать замедление и увеличение времени подключения. Кроме того, операторы не предлагают дополнительных APN, к которым можно переключиться, за исключением частных APN.
VPN позволяют вам переключаться на более подходящие варианты в периоды повышенной нагрузки. Если вы обнаружите, что один сервер работает медленно из-за перегрузки, вы можете отключиться и подключиться к другому серверу. Это относится к надежным коммерческим VPN.
Сходства между APN и VPN
Как APN, так и VPN предоставляют средство для обмена информацией по сети. Они также совместимы с устройствами, такими как смартфоны и IoT. Несмотря на то, что оба предлагают безопасность, каждая технология предлагает ее на разных уровнях.
Применение APN и VPN
VPN не обеспечивает подключение к интернету. APN используются приложениями и устройствами, которым требуется подключение к интернету через сеть оператора связи. С другой стороны, VPN предназначены для обеспечения конфиденциальности и безопасности в интернете.
С помощью APN вы можете подключать смартфоны, модемы и устройства IoT к интернету через сеть оператора связи. Устройства также могут использовать APN для определения своего местоположения.
В смартфонах APN обеспечивают отправку и получение мультимедийных сообщений через сервис мультимедийной передачи сообщений (MMS). Они также позволяют обновления программного обеспечения через воздух (FOTA).
Вы можете использовать коммерческий VPN не только для обеспечения безопасности и конфиденциальности. Благодаря шифрованию и скрытию IP-адреса, VPN может разблокировать онлайн-контент и обойти географические ограничения и цензуру.
Также вы можете обойти ценовую сегментацию и покупать товары по более низкой цене, например, авиабилеты.
Кроме того, вы можете использовать VPN для улучшения подключения к интернету. Это применимо, когда ваш интернет-провайдер снижает скорость во время загрузки больших файлов или в периоды пиковой нагрузки.
Заключение
APN и VPN — это важные технологии, которые мы используем ежедневно для обмена информацией. Несмотря на то, что у них практически одинаковые аббревиатуры, APN и VPN очень различны и имеют уникальные функции.
APN обеспечивает подключение к интернету через сети операторов связи, тогда как VPN обеспечивают безопасность и конфиденциальность в интернете.
Не важно кто ты… важно какая у тебя APN!
В этой статье речь пойдет о небольшой хитрости, к которой может прибегнуть некий виртуальный ОпСоС, чтобы обмануть своих абонентов в процессе предоставления услуг пакетной передачи данных. Центром нашего внимания будет процесс выбора и использования Access Point Name [APN].
Как мы помним из статьи GPRS изнутри. Часть 2, APN используется во время процедуры активации PDP Context’а и предназначена для определения услуги, запрашиваемой абонентом.
- Mobile internet
- Intranet VPN access
- MMS
- Wap
- LAN over GPRS
- PTT [Push-To-Talk]
- SMS over GPRS*
* — для предоставления услуг по отправке коротких сообщений не используется APN и нет необходимости активировать PDP Context, достаточно осуществить процедуру GPRS Attach.
- заканчиваться на ‘.gprs’*
- иметь в названии спецсимволы (? % # $ *)**
- быть меньше 1 символа и больше 63 символов*
- начинаться с сочетаний последовательностей символов: LAC, RAC, SGSN, RNC
- начинаться с кода оператора (см. ниже)
APN также должна начинаться с алфавитно-цифровой последовательности символов и не чувствительна к регистру символов на стороне SGNS’а.
Функционально APN предназначена для определения IP адреса GGSN, который будет предоставлять сервис, запрошенный абонентом при активации PDP context’a.
Опционально APN состоит из двух частей – идентификатора сети (обязательная часть) и идентификатора оператора (не обязательная часть):
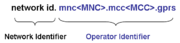
- идентификатор сети определяет IP адрес GGSN или нескольких GGSN и в первом приближении определят тип сети, к которой имеет выход GGSN;
- идентификатор оператора представляет собой параметры сети оператора, в которой расположен обслуживающий GGSN и состоит из MNC и MCC (например, mnc009.mcc255.gprs — некоторый оператор, Украина — который также называется GOI [GGSN Operator Identifier]), если же в названии APN отсутствуют эти данные, то для абонентов домашней сети оператора SGSN добавит так называемый Default APN Operator Identifier, прописанный в SGSN’е для домашней сети абонента, т.н. HPLMN*;
* — для абонента мобильной сети, есть понятие домашней сети [HPLMN], т.е. сети в которой будут действовать тарифы указанные в договоре по предоставлению услуг сети, но также есть понятие гостевой или роуминговой сети [VPLMN], в которой будут действовать тарифы согласно роумингового соглашения между операторами. При этом домашняя сеть для абонента будет только одна, а гостевых сетей может быть несколько.
- Получен от абонента при активации PDP Context’a (прописан в самой APN).
- Сгенерирован из IMSI абонента, если гостевой пользователь находящийся в роуминге и запрашивает доступ к своей домашней сети.
- Получен из параметра GOI [Default APN Operator Identifier], который прописан на SGSN для сети к которой принадлежит абонент
Для каждой PLMN, будь то Home PLMN или Visitor PLMN, большинство вендоров позволяет прописать на SGSN’е, т.н. Default APN Operator Identifier [DEFAPN], который автоматически подставляется в качестве Идентификатора Сети, т.е. фактически заменяя APN, запрошенную абонентом, но лишь в том случае если абонент ошибся в написании APN, либо указан не существующую в сети оператора APN. Основная задумка использования параметра DEFAPN направлена на уменьшение количества неудачных попыток активации PDP Context’a, в случае если абоненты ошиблись, т.е. указали неправильную APN в настройках подключения. Использование параметра DEFAPN является опциональным и никак не влияет на общую функциональность, т.е. оператор может и не приобретать лицензии на использовании этой функциональности. В дополнение к настройкам DEFAPN, обычно обязательной настройкой на SGSN’e является разрешение на перезапись запрошенной APN [Override of the requested APN], а также отдельные настройки замещения запрошенной APN для роуминговых абонентов [Override of roaming APN].
Но, что мешает оператору использовать дополнительную функциональность себе на пользу… 🙂
- Умный абонент
Дано: абонент указал в настройках телефона существующую APN (например, opsos.com.ua), доступ к которой ему разрешен. В его профиле на HLR, указан список разрешенных ему APN (например, в таком порядке — internet, opsos.com.ua, mms.opsos.com.ua).- DEFAPN Activated, Override of Requested APN Permited
Абонент находиться в своей домашней сети:
к запрошенной APN SGSN добавит GOI указанный для HPLMN (т.е. для нашего виртуального оператора это mnc009.mcc255.gprs), по полному имени APN — opsos.com.ua.mnc009.mcc255.gprs отрезолвится IP адрес GGSN, который будет обслуживать GPRS сессию. PDP Context для абонента будет успешно активирован по указанной им APN (в нашем случае это будет opsos.com.ua), тарифы использования пакетной передачи будут соответствовать тарифам точки доступа opsos.com.ua.
Абонент находиться в гостевой сети:
в гостевой сети SGSN добавит к указанному имени APN GOI домашней сети, на основании информации из IMSI, отправит запрос на DNS сервер и получит IP адрес GGSN в домашней сети оператора, затем перенаправит PDP Context в домашнюю сеть абонента, т.е. находясь в роуминге абоненты используют роуминговый SGSN, но весь трафик проходит через их «домашний» GGSN. Тарифы использования пакетной передачи будут соответствовать для абонента роуминговым тарифам точки доступа opsos.com.ua. - DEFAPN NOT Activated, Override of Requested APN NOT Permited
Дальнейшее развитие событий практически похожи как для роуминговых абонентов, так и для абонентов в своей домашней сети (HPLMN), поэтому не будем рассматривать два сценария, а лишь будем указывать на основные различия.
В этом сценарии развития событий ничего не изменится, абонент сможет активировать PDP Context по APN — opsos.com.ua, тарифы пользования услугами пакетной передачи будут соответствовать тарифам точки доступа opsos.com.ua.
- DEFAPN Activated, Override of Requested APN Permited
- Абонент типичный
Дано: абонент указал в настройках существующую APN, например — internet (либо любую другую APN, существующую в сети оператора), при этом в настройках абонента на HLR (в его профиле) указана «*» в параметре APN.- DEFAPN Activated, Override of Requested APN Permited
Абонент сможет активировать PDP Context по указанной им APN — internet, тарифы пользования услугами пакетной передачи будут соответствовать тарифам точки доступа internet, т.к. параметр DEFAPN никак не участвует в активации контекста абонента. - DEFAPN NOT Activated, Override of Requested APN NOT Permited
Абонент сможет активировать PDP Context по указанной им APN — internet, тарифы пользования услугами пакетной передачи будут соответствовать тарифам точки доступа internet.
- DEFAPN Activated, Override of Requested APN Permited
- Почти умный абонент
Дано: абонент указал в настройках телефона НЕ существующую APN (например, mega.fast.internet), либо абонент укажет в настройка существующую APN, но которая не будет присутствовать в списке разрешенных APN в профиле абонента с HLR’a. В его профиле на HLR, указан список разрешенных ему APN (например, в таком порядке — internet, opsos.com.ua, mms.opsos.com.ua).
-
DEFAPN Activated, Override of Requested APN Permited
В этом случае, т.к. на стороне SGSN’а будет получен профиль абонента с HLR’a, определится первая APN в списке и активируется PDP Context по этой первой APN.
Вот здесь есть небольшой нюанс, т.к. абонент не имеет права как-то вмешиваться в изменение своего профиля, то есть вероятность, что первой в списке разрешенных ему APN «окажется» APN тарифы пользования которой окажутся не совсем маленькими.
-
DEFAPN Activated, Override of Requested APN Permited
Допустим в дефолтных настройках SGSN для абонентов PLMN к которой принадлежит абонент, установлен например, DEFAPN — expensive.net с самыми «дешевыми» (допустим, пакетная передача данных под APN expensive.net является самым дорогим тарифом в сети оператора) тарифами использования пакетной передачи данных. В этом случае, т.к. абонент указал не «правильную» APN, то его запрошенная APN будет заменена на ту, что указана в DEFAPN, т.е. — expensive.net.
Вот здесь появляется еще один «нюанс», если абонент при указанных условиях будет подключаться в сети, то он будет оплачивать услуги по самому «потолку», т.е. по тарифу expensive.net.
Вывод: всегда контролируйте настройки и параметры, которые передаются в любой коммуникации, в том числе и при использовании услуг GPRS/EDGE в сетях мобильных операторов, т.к. очень часто в сети проскакивают сообщении о негодовании услугами передачи данных и больших счетах за пользование мобильной связью, а получить какой-нибудь вменяемый ответ от оператора, порой очень и очень тяжело.
З.Ы.: при написании статьи не пострадал ни один абонент сотовой связи, т.к. в нашей стране все операторы «честные» и пушистые 🙂
Небольшой помощник:
APN — Access Point Name
GGSN — Gateway GPRS Support Node
GOI – GGSN Operator Identifier
GPRS — General Packet Radio Service
HLR — Home Location Register
HPLMN — Home PLMN
IMSI – International Mobile Subscriber Identity
LAC — Location Area Code
MCC — Mobile Country Code
MNC — Mobile Network Code
PDN — Packet Data Networks
PDP — Packet Data Protocol
PLMN — Public Land Mobile Network
RAC — Routing Area Code
RNC — Radio Network Controller
SGSN — Serving GPRS Support Node
VPLMN — Visitor PLMN
- 3GPP TS 23.003 Numbering, addressing and identification
- PLMN supporting packet based services and PDN